
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 pouriam23/vulnerability-in-remix-react-router-cve-2025-31137-
Défi CTF reproduisant CVE-2025-31137 dans Remix/React Router Express. Apprenez à exploiter une vulnérabilité côté serveur pour trouver le flag admin.
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – Exploit RCE non authentifié par SSTI sur XWiki (HackTheBox CTF)
 clayofgilgamesh/cve-2026-29000
# Kit de laboratoire CTF et d'exploitation pour CVE-2026-29000, une faille de contournement d'authentification JWE pac4j-jwt Comprend une cible…
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 RCE post-authentification par désérialisation d'objet PHP (HackTheBox CTF)
 4nuxd/cve-2025-66034
CVE-2025-66034 - fontTools varLib Écriture arbitraire de fichier → RCE Preuve de concept (PoC) d'exploitation pour une vulnérabilité d'écriture…
 trax69/cve-2025-55182-poc
Preuve de concept pour CVE-2025-55182 (« React2Shell »). Un environnement entièrement dockerisé démontrant une exécution de code à distance (RCE) via…
 rohitberiwala/pypath-escape-cve-2025-4517-exploit-research
Une boîte à outils Python haute performance pour automatiser l'exploit de contournement PATH_MAX CVE-2025-4517. Spécifiquement optimisée pour le défi…
 yuta3003/cve-2025-55182
Exploit de preuve de concept pour CVE-2025-55182, une vulnérabilité d'exécution de code à distance dans React Server Functions (Next.js). Démontre…
 kikechans/-pluck-cms-rce-cve-2023-50564
📦 Pluck CMS 4.7.18 - Exploit RCE authentifié (CVE-2023-50564). Contournement des restrictions de téléversement et exécution à distance. 🎯
 hashdr1ft/soc_287
SOC287 - Lecture Arbitraire de Fichiers sur Checkpoint Security Gateway [CVE-2024-24919]
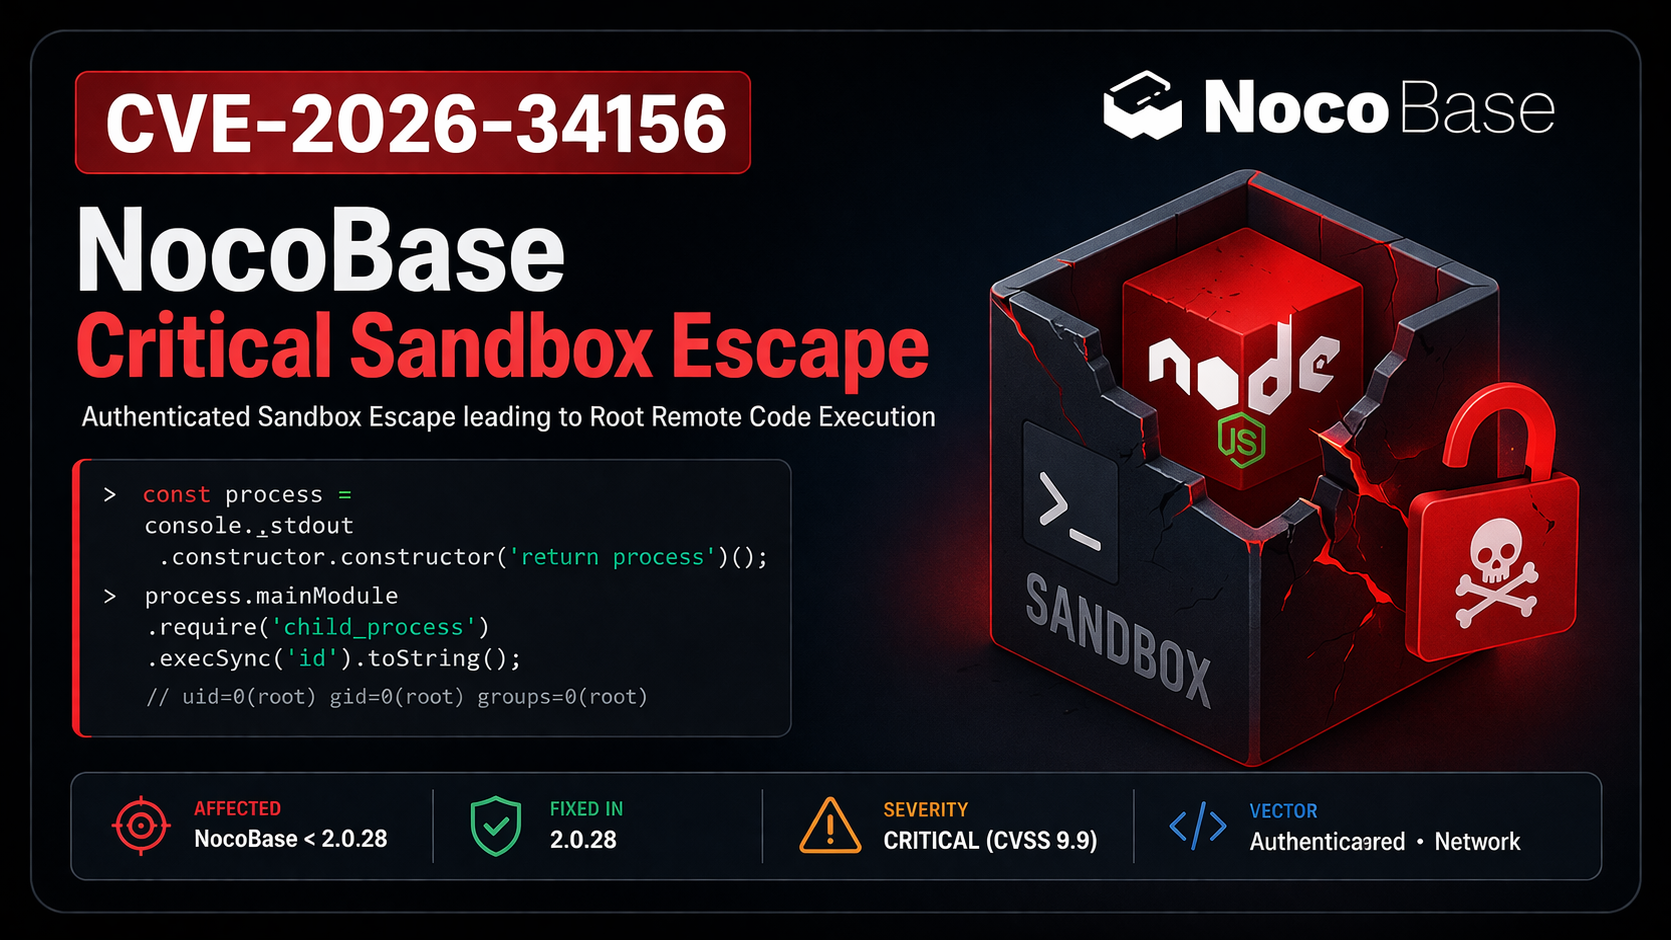 0xblackash/cve-2026-34156
CVE-2026-34156
 tombstoneghost/htb-sau-exploit-chain
Chaîne d'exploitation automatisée pour HTB Sau — CVE-2023-27163 (SSRF) + Maltrail RCE non authentifié → Shell inversée
 apipia/log4j-pcap-activity
Une activité amusante utilisant un fichier de capture de paquets provenant de l'exploit log4j (CVE-2021-44228)
 mooowu/cve-2025-55182-poc
Environnement de laboratoire et exploit PoC pour CVE-2025-55182 (React2Shell), une vulnérabilité RCE critique dans les composants serveur React.…
 ducducuc111/cve-2025-55182-poc
Exploit de preuve de concept pour CVE-2025-55182, démontrant l'exécution de code à distance via une vulnérabilité de chaîne de prototypes dans les…
 victor875/cve-2025-5548
Développe un exploit de preuve de concept pour CVE-2025-5548, un débordement de tampon basé sur la pile permettant l'exécution de code à distance,…
 toddkk02/cve-2025-29927
Preuve de concept d'exploitation pour CVE-2025-29927, démontrant un contournement d'authentification dans le middleware Next.js via l'en-tête…
 tim-karov/cmsms-sqli
Exploit Python3 pour CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Aucune dépendance, SQLi aveugle temporelle → extraction des identifiants admin.…








