
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 6t2kydmp8k-jpg/cve-2025-55182-vulnerability-proof-of-concept-group-project-
Preuve de concept pour CVE-2025-55182, démontrant des techniques d'exploitation de vulnérabilités à des fins éducatives et de tests d'intrusion.
 ahmetaltuntas/cve-2023-28467
Preuve de concept pour une vulnérabilité XSS persistante dans MyBB 1.8.33 User CP, permettant aux utilisateurs authentifiés d'injecter du HTML via le…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
Environnement de laboratoire et script d'exploitation pour CVE-2024-10924, démontrant le contournement de l'authentification multifacteur (MFA) dans…
 joaovicdev/exploit-cve-2026-63030
Lab WordPress vulnérable basé sur Docker avec un exploit Python démontrant une confusion de route pré-authentification et une chaîne d'injection SQL…
 horkimhab/cve-2026-74469
Dépôt de recherche éducatif et de preuve de concept pour CVE-2026-74469 (DiagSpill), fournissant du matériel d'analyse de vulnérabilité pour des…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Un exploit du CMS Fuel basé sur Python pour une exécution de code à distance (RCE) mentionné dans la CVE-2018-16763.
 cves-labs/cve-2026-21877
Environnement de laboratoire vulnérable dockerisé avec un moniteur réseau basé sur Python et un script d'exploitation dédié, permettant une…
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
Procédure pas à pas pour l'exploitation de CVE-2023-30258 (RCE MagnusBilling) et l'élévation de privilèges via une mauvaise configuration de fail2ban…
 adfortunato/metasploitable3-pentest-writeup
Rapport de test d'intrusion en laboratoire domestique sur Metasploitable3 couvrant la reconnaissance Nmap, l'RCE Drupalgeddon, l'injection SQL, la…
 alardiians/gitea-cve-2026-28699
Laboratoire et analyse pour CVE-2026-28699 : contournement du contrôle de portée OAuth2 de Gitea via l'authentification HTTP Basic
 danreis20/pentest-lab-metasploitable2
Laboratoire de pentest en réseau isolé : énumération avec nmap/nikto et exploitation manuelle de Metasploitable2 (backdoor vsFTPd CVE-2011-2523,…

 wattocyber/offensive-one-liners
110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.
 horkimhab/cve-2026-64600
CVE-2026-64600 - Brouillon - Vérifier la liste des tâches
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Analyse pas à pas de la room TryHackMe consacrée à CVE-2024-21413, couvrant le contournement de la vue protégée via le lien Moniker d'Outlook, la…
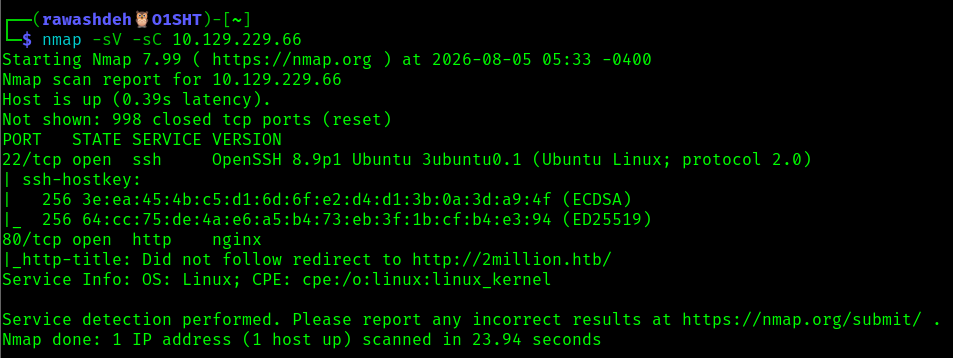 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 isaca0315/cve-2026-64849-poc-lab
este laboratorio puede estar bien o mal preguntale a la IA estoy probando pero debe funcionar hahahah
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…








