
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961 (CNEXT) Exploit de lecture de fichier PHP vers RCE, adapté à un canal XXE/CTF
 hackerking24/cve-2026-29782-openstamanager-rce
Preuve de concept d'exploitation pour CVE-2026-29782, enchaînant une injection SQL et une injection d'objets PHP pour parvenir à une exécution de…
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python Écriture arbitraire de fichier hors du répertoire d'extraction
 alreadyclosed/cve-2026-39987
CVE-2026-39987 pour marimo 0.20.4 PoC
 beraphin/cve-2018-6789
Exploit pour CVE-2018-6789, un débordement de tampon de tas dans le décodage base64 d'Exim, permettant l'exécution de code à distance via le…
 byt3quester/cve-2023-20938-poc
Preuve de concept d'élévation de privilèges locale pour CVE-2023-20938, une use-after-free dans le binder Android, atteignant root et désactivant…
 ywh-jfellus/cve-2026-9198
Preuve de concept pour CVE-2026-9198 - IBM Langflow RCE non authentifié via contournement de l'auto-connexion
 cd-ratel/cve-2025-32432
PoC fonctionnel pour CVE-2025-32432 - Craft CMS <= 5.6.16 RCE non authentifié via le gadget Yii2 PhpManager + empoisonnement du journal access.log de…
 giordy0424/cve-2023-25690_lab
HTTP Request Smuggling lab : injection CRLF Apache 2.4.55
 cmpnn-romain/cve-2024-27198_lab
Laboratoire pour CVE-2024-27198
 ritinify/cve-2025-29927-poc
Preuve de concept d'exploitation pour CVE-2025-29927, un contournement d'autorisation du middleware Next.js. Inclut un laboratoire cible vulnérable…
 innocentx0/cve-2022-25765
Preuve de concept en Python pour CVE-2022-25765, une vulnérabilité d'injection de commandes dans pdfkit, permettant l'exécution de code à distance…
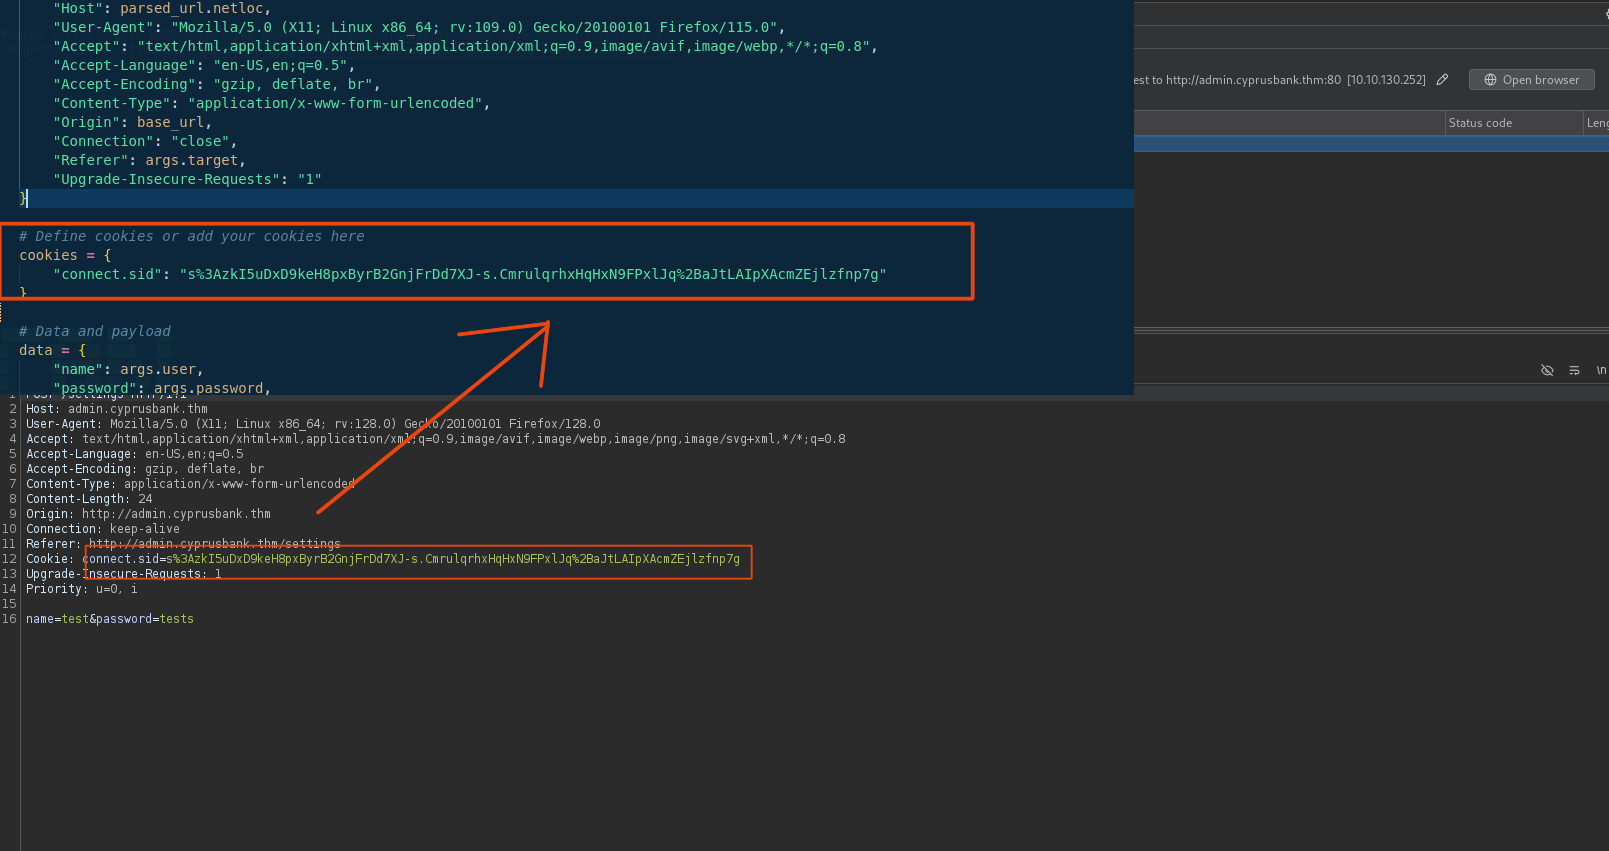 l0n3m4n/cve-2022-29078
Injection de modèles côté serveur (SSTI) RCE - Défi THM 'whiterose'
 vanhari/cve-2026-39987
Exploit de preuve de concept pour un contournement d'authentification dans le point de terminaison WebSocket du terminal de marimo, permettant…
 lucifer0xf/wp2shell-wordpress-town
L'exécution de code à distance (RCE) non authentifiée dans WordPress Core permet aux attaquants d'exécuter du code arbitraire sans se connecter en…
 jroo1053/grafanadirinclusion
Script pour démontrer l'exploit de traversée de répertoire Grafana (CVE-2021-43798).
 revshellxd/lfi-destruction
Ce programme vous demande les informations d'inclusion de fichier local (LFI) et recherchera automatiquement le fichier /etc/passwd. En utilisant les…
 vulnquest58/vq-refluxcore
est un framework avancé de recherche en sécurité conçu pour modéliser, analyser et démontrer les mécanismes d'élévation de privilèges locaux (LPE)…








