
 #1
Outils pour l'implémentation, l'analyse, le cassage et l'implémentation des systèmes et algorithmes cryptographiques.
Recommandé par Kitploit

 mr-un1k0d3r/windows-signedbinary
Modifie les binaires Windows signés pour conserver des signatures de catalogue valides tout en modifiant les empreintes de fichiers, contournant…
 owasp/quantum-security-project
Projet OWASP neutre vis-à-vis des fournisseurs, cartographiant les risques de sécurité de l'ère quantique avec une liste Top 10 des risques, des…
 hakluke/haklistgen
Transforme tout texte indésirable en une liste de mots utilisable pour le brute-forcing.
 ge0rg/memorizingtrustmanager
Un « plugin » pour Android Java permettant d'interroger l'utilisateur au sujet des certificats SSL.
 p0dalirius/extractbitlockerkeys
Un script d'administration système ou de post-exploitation pour extraire automatiquement les clés de récupération BitLocker d'un domaine.
 zxsecurity/steamer
Pour importer, rechercher et gérer les données publiques de fuites de mots de passe
 noxxi/p5-ssl-tools
# Scripts Perl pour l'analyse SSL/TLS : vérification de la prise en charge des protocoles et des chiffrements, validation des certificats, test OCSP…
 joedefen/dwipe
Outil pour effacer de manière sécurisée et efficace les périphériques et partitions sous Linux.
 kudelskisecurity/cdf
Outil de fuzzing différentiel automatisé pour les logiciels cryptographiques, détectant les erreurs d'implémentation, les défauts de conformité et…
 thatcherclough/betterbackdoor
Une porte dérobée avec une multitude de fonctionnalités.
 smeegesec/hashtag
Identification des hachages de mots de passe
 russellromney/turbolite
VFS SQLite avec des requêtes JOIN à froid en moins de 100 ms depuis S3 + compression et chiffrement au niveau des pages
 nccgroup/pybeacon
Une collection de scripts pour traiter les beacons Cobalt Strike en Python
 rub-syssec/omen
Générateur de mots de passe basé sur un modèle de Markov en C qui énumère les candidats par probabilité, générant les mots de passe les plus…
 wolfssl/wolfguard
Module noyau VPN et outil utilisateur conformes à la norme FIPS 140-3, remplacement direct de WireGuard avec cryptographie AES-256-GCM, SHA2-256 et…
 struppigel/portexanalyzergui
Interface graphique pour PortEx, une bibliothèque d'analyse de fichiers exécutables portables et de logiciels malveillants.
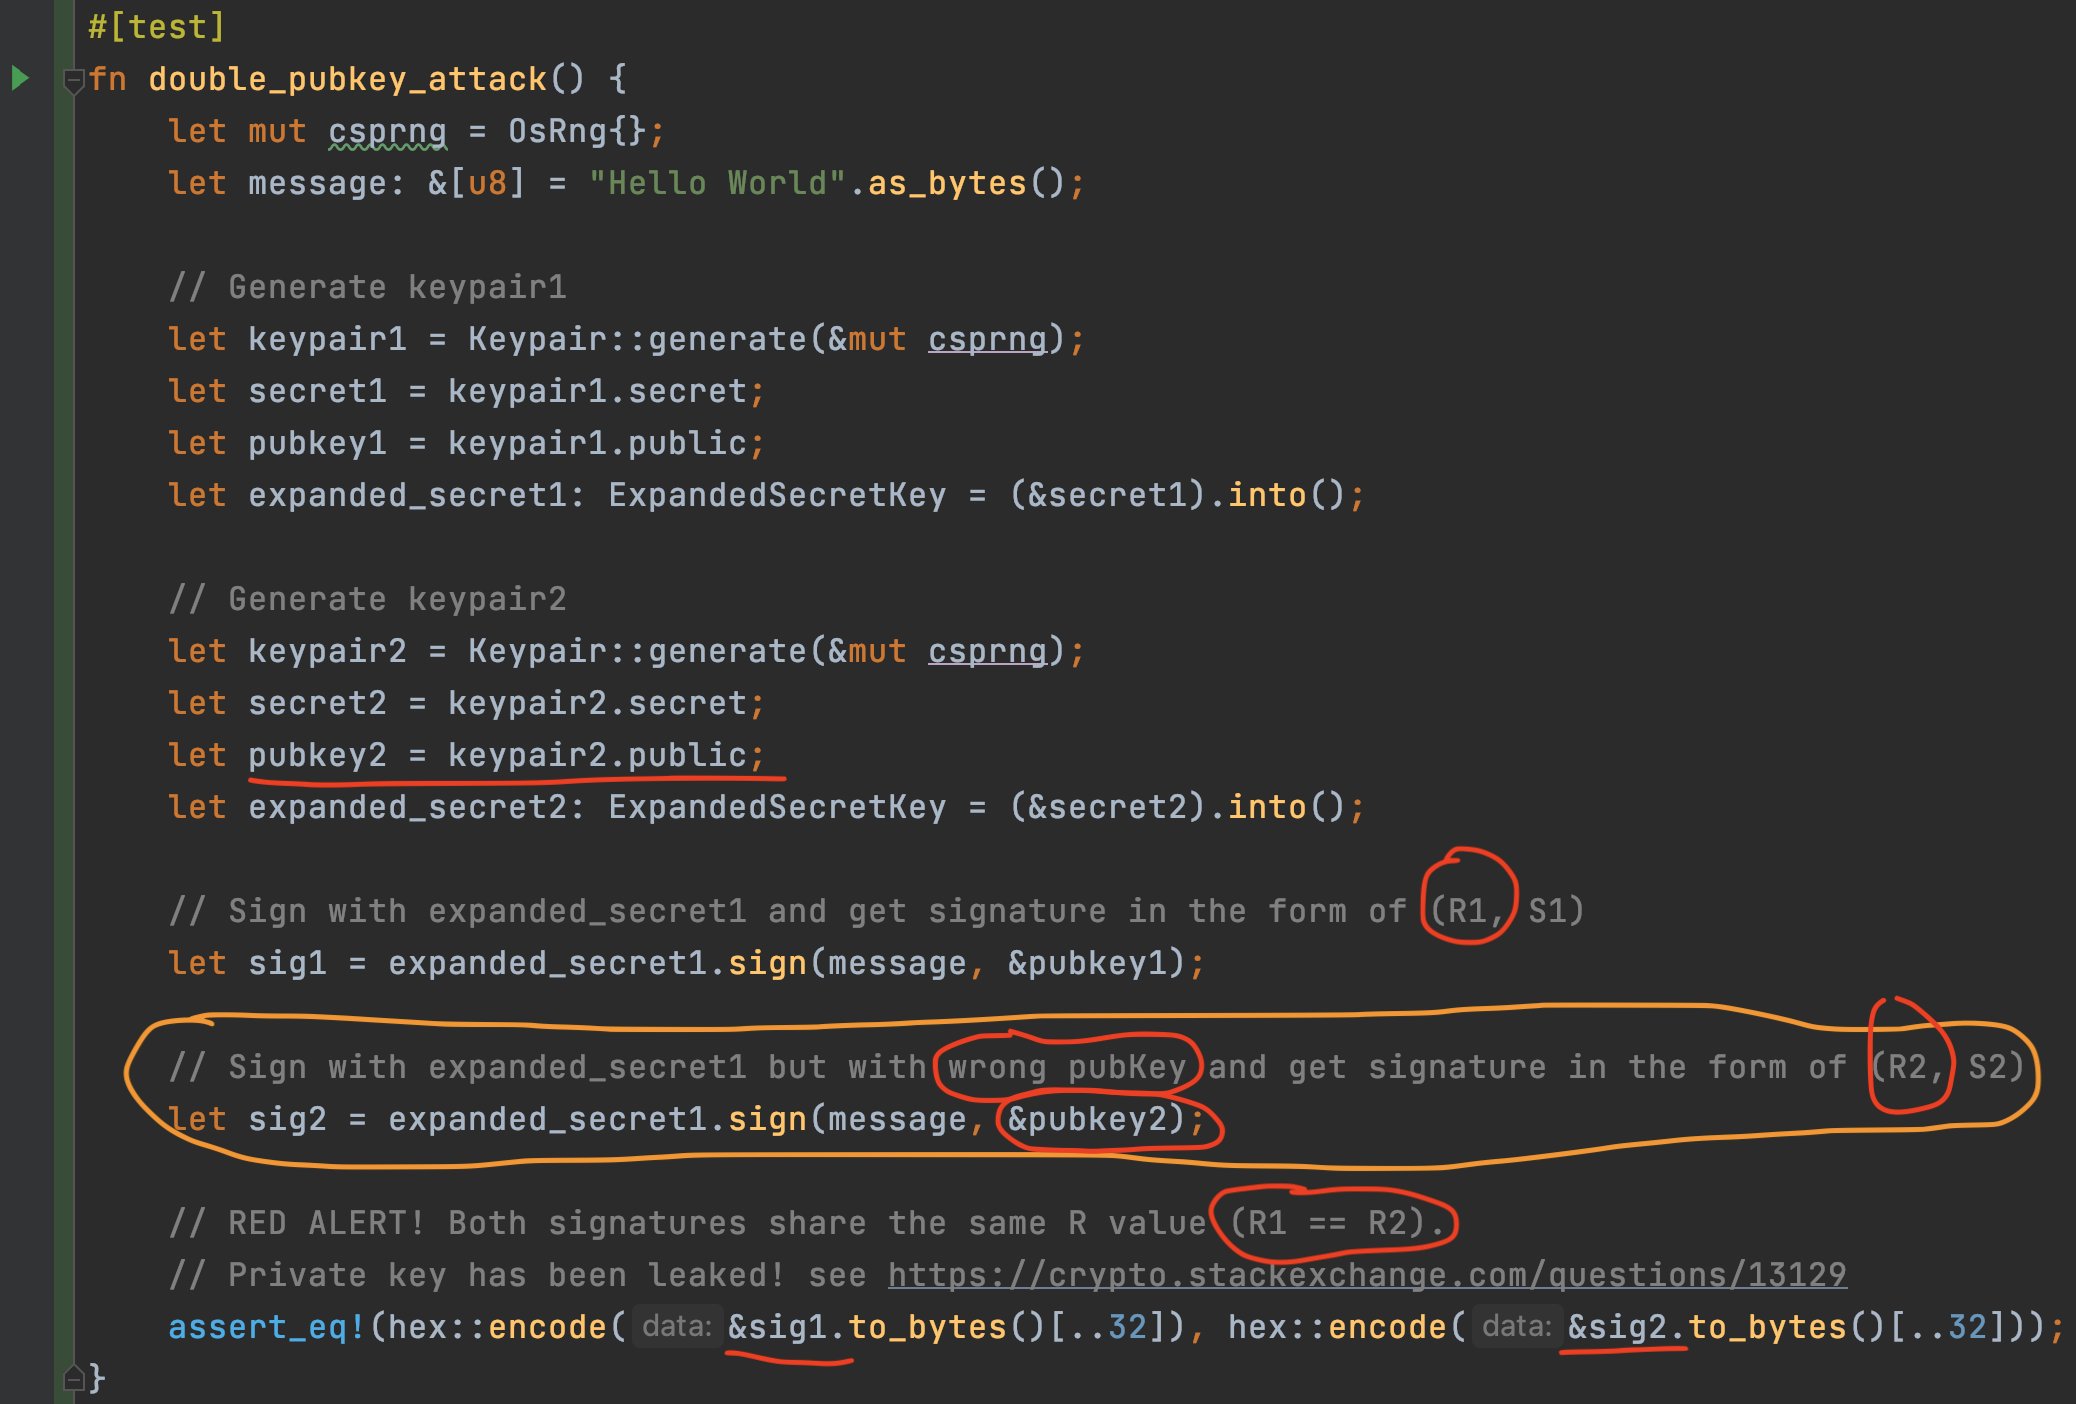 mystenlabs/ed25519-unsafe-libs
Liste des bibliothèques de signatures ed25519 non sûres
 rarecoil/pantagrule
grands ensembles de règles hashcat générés à partir de mots de passe compromis réels








