
 #1
Outils pour la numérisation, la sécurisation et le durcissement de Docker, Kubernetes et des environnements conteneurisés.
Recommandé par Kitploit

 snyk/cli
Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.
 tencent/ai-infra-guard
Une plateforme full-stack de Red Teaming IA sécurisant les écosystèmes d'IA via Agent Scan, Skills Scan, MCP scan, AI Infra scan et l'évaluation des…
 microsoft/azurelinux
Distribution Linux renforcée et optimisée pour Azure, construite à partir des sources de Fedora avec empaquetage RPM, sécurité de la chaîne…
 flatpak/flatpak
Cadre de sandboxing et de distribution d'applications Linux
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
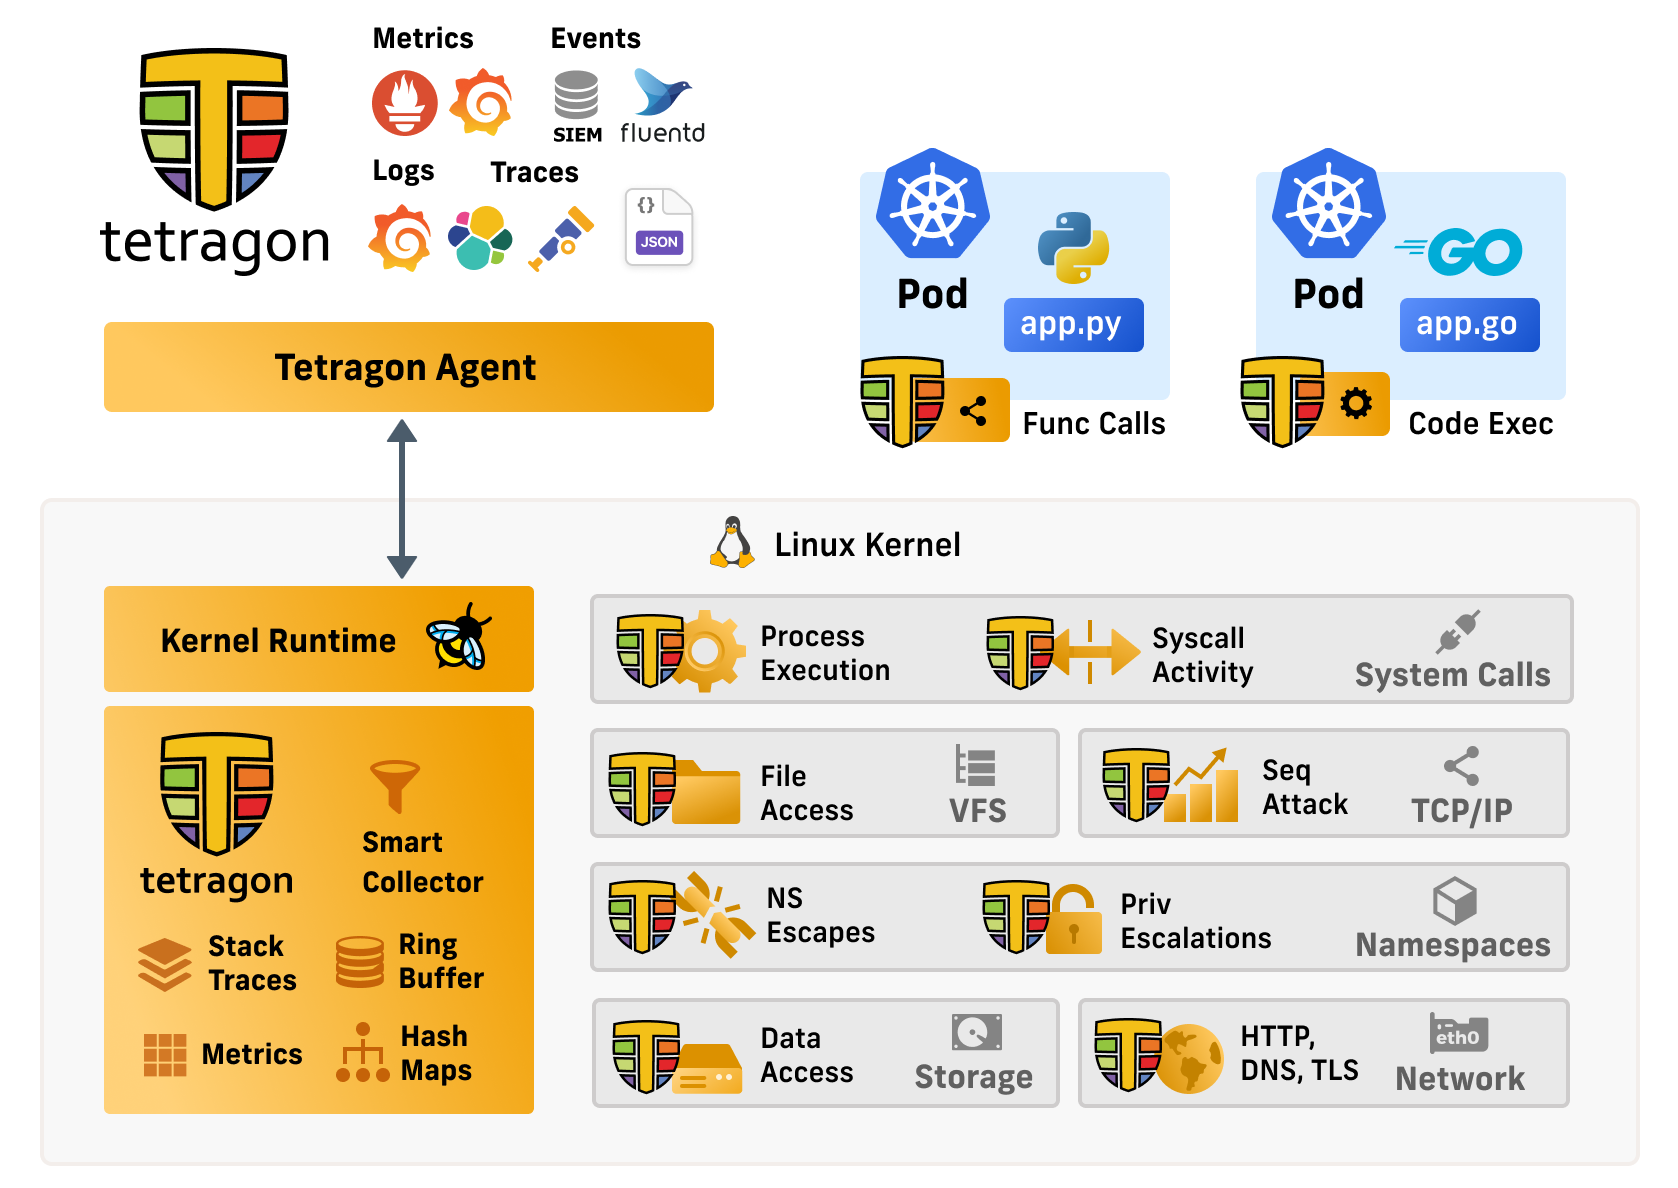 cilium/tetragon
Observabilité de sécurité et application en runtime basées sur eBPF
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.
 greenbone/openvas-scanner
Ce dépôt contient le composant scanner pour Greenbone Community Edition.
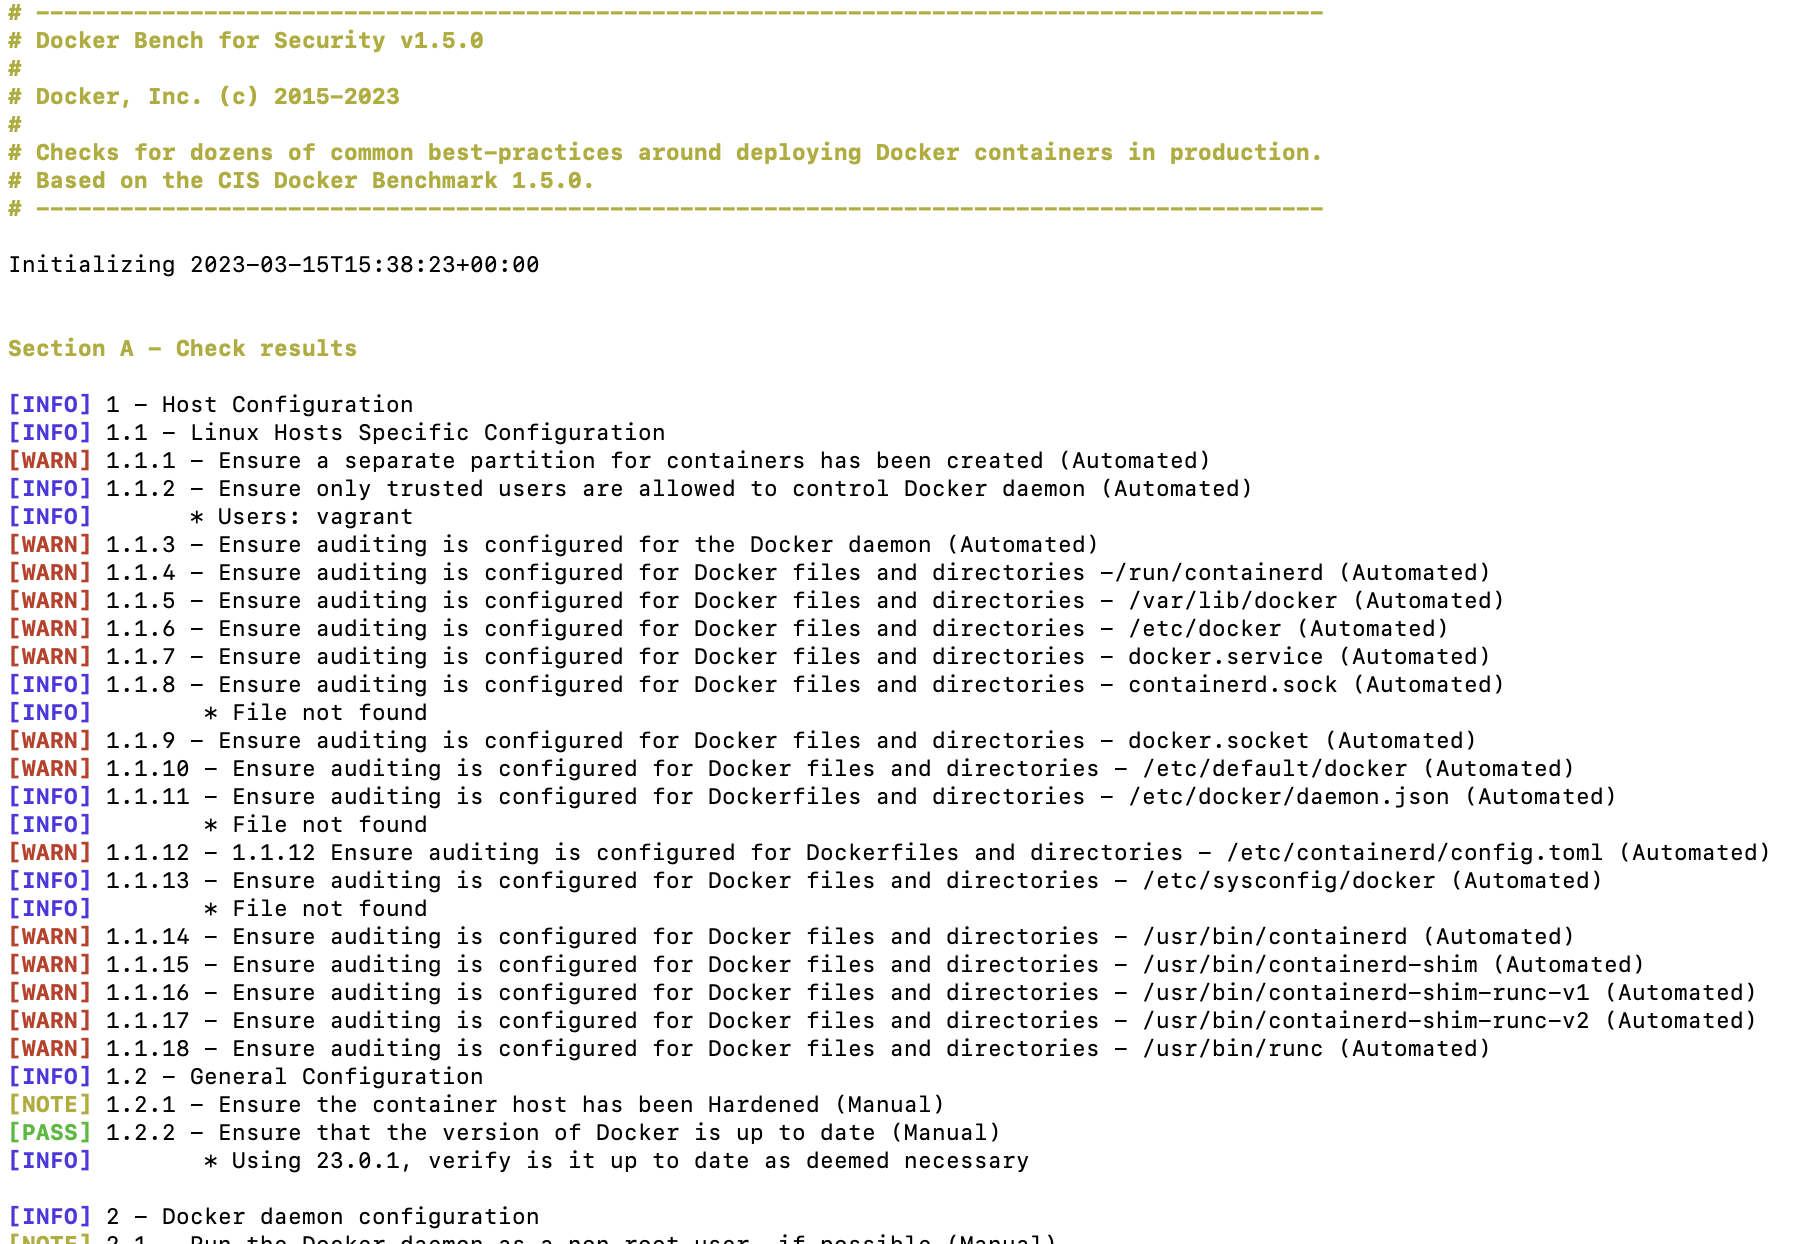 docker/docker-bench-security
Le Docker Bench for Security est un script qui vérifie des dizaines de bonnes pratiques courantes autour du déploiement de conteneurs Docker en…
 open-policy-agent/gatekeeper
Moteur de politiques Kubernetes avec contrôle d'admission basé sur OPA, mutation et audit pour appliquer les configurations de sécurité et de…
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 microsoft/litebox
Un OS de bibliothèque axé sur la sécurité prenant en charge l'exécution en mode noyau et en mode utilisateur.
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 aquasecurity/tracee
Sécurité et forensique en environnement runtime Linux à l'aide d'eBPF
 openziti/ziti
Plateforme de réseau zero-trust qui rend les services invisibles grâce à l'identité cryptographique, un accès basé sur les politiques et un…
 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.








