
 #1
Outils pour l'examen des configurations de systèmes et d'applications pour les faiblesses de sécurité et la conformité.
Recommandé par Kitploit

 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…
 schnied/cve-2026-98432-mitigation-iptables
Scripts shell qui vérifient les hôtes Linux pour CVE-2026-98432 et appliquent une règle iptables u32 temporaire supprimant les paquets TCP IPv4 avec…
 reverseclabs/azuredevops-enum
Outil d'énumération en lecture seule pour Azure DevOps qui interroge l'API REST pour exposer les projets, dépôts, connexions de service, builds,…
 bplinux/chackd
Démon pour randomiser tcp_challenge_ack_limit afin de prévenir les attaques par canaux auxiliaires CVE-2016-5696

 roccoammon/active-directory-health-check
Outil GUI PowerShell qui exécute 54 contrôles de bonnes pratiques de santé et de sécurité sur Active Directory, signalant les lacunes en matière de…
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas : un CLI Python sans dépendance + serveur MCP pour Synology DSM 7. Audit et correction en une seule commande pour la campagne de rançongiciel…
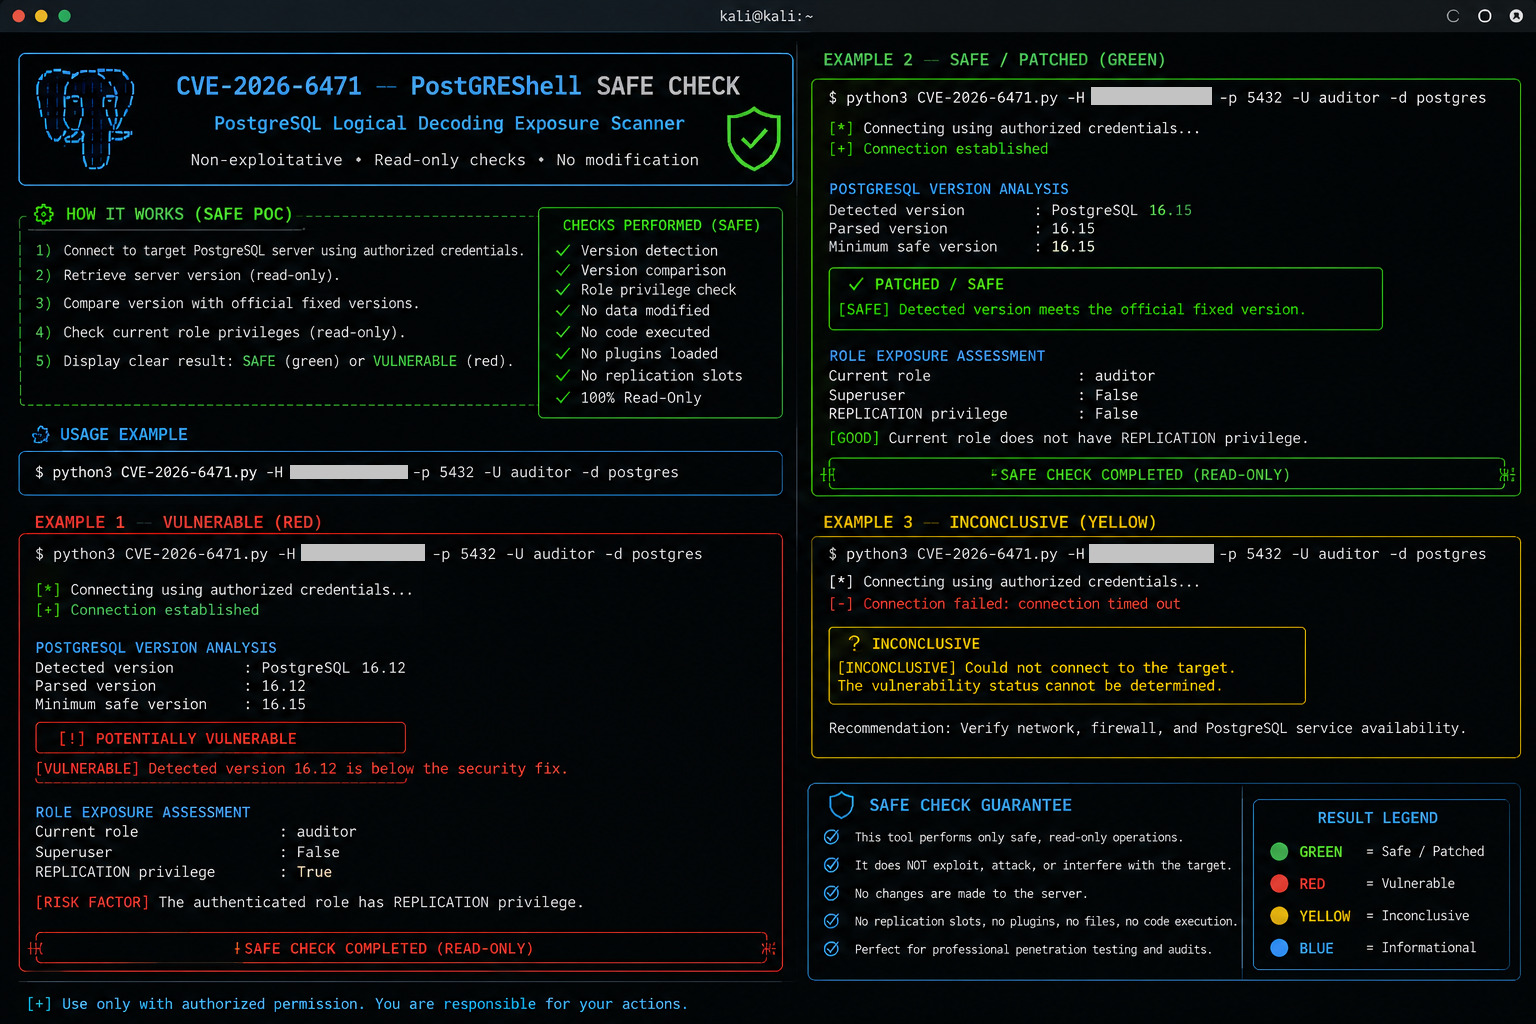 0xblackash/cve-2026-6471
# Vérificateur de vulnérabilité PostgreSQL non destructif pour CVE-2026-6471 Audite la version du serveur et les privilèges REPLICATION afin…
 xiaoqimikko/log4j-check
Auto-vérification des 7 CVE « échec silencieux de configuration » log4j 2025/2026 : détermination de 4 modules selon la matrice CVE×module, analyse…
 liamromanis101/dead.letter-cve-2026-45185
Scanner de vulnérabilités basé sur shell pour CVE-2026-45185 (Dead.Letter) dans Exim MTA. Détecte une use-after-free dans les builds GnuTLS, vérifie…
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 konstruktoid/prescryb
Serveur MCP pour l'orchestration de la remédiation des CVE et des configurations : inventaire SSH, recherches OSV/NVD, suggestions de playbooks…
 virologi-info/papercut-toolkit
#Kit de défense PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **défensif** pour vérifier et comprendre l’exposition à la chaîne
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Correction de la vulnérabilité de validation de signature WinVerifyTrust, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
Atténuation Linux rapide et vérifiable pour CVE-2026-31431 Copy Fail : blocage algif_aead, vérification et durcissement seccomp AF_ALG.
 mikesplain/cve-2015-0235-cookbook
Un cookbook Chef pour tester la vulnérabilité GHOST
 legendile7/cve-2026-78122-poc
Exploit de preuve de concept pour CVE-2026-78122, démontrant l'exfiltration du système de fichiers des conteneurs et des variables d'environnement à…








