
 #1
Outils pour l'examen des configurations de systèmes et d'applications pour les faiblesses de sécurité et la conformité.
Recommandé par Kitploit
 kaminaduck/ansible-cve-2024-3094
Playbooks Ansible conçus pour vérifier et corriger CVE-2024-3094 (Backdoor XZ)
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Détection et remédiation de la vulnérabilité Follina MSDT (CVE-2022-30190)
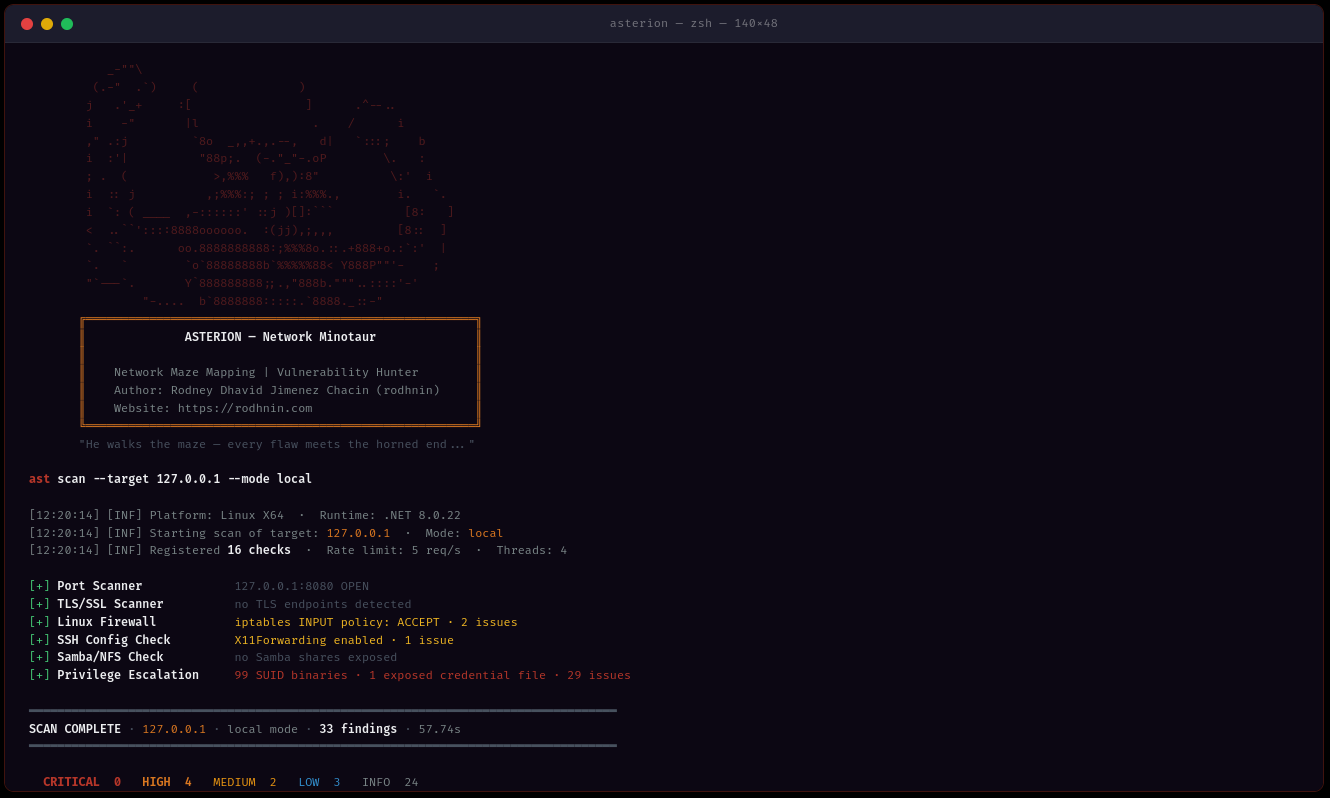 rodhnin/asterion-network-minotaur
Auditeur de sécurité réseau et de domaine scannant Active Directory Windows, les systèmes Linux et l'infrastructure réseau avec des guides de…
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Scanner et correcteur automatisé basé sur SSH pour les vulnérabilités LPE du noyau Linux CVE-2026-43284 et CVE-2026-43500, avec découverte…
 joda32/adit
Reconnaissance Active Directory et audit de sécurité en lecture seule via ADWS (net.tcp/9389), en Go
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…
 reverseclabs/azuredevops-enum
Outil d'énumération en lecture seule pour Azure DevOps qui interroge l'API REST pour exposer les projets, dépôts, connexions de service, builds,…
 bplinux/chackd
Démon pour randomiser tcp_challenge_ack_limit afin de prévenir les attaques par canaux auxiliaires CVE-2016-5696
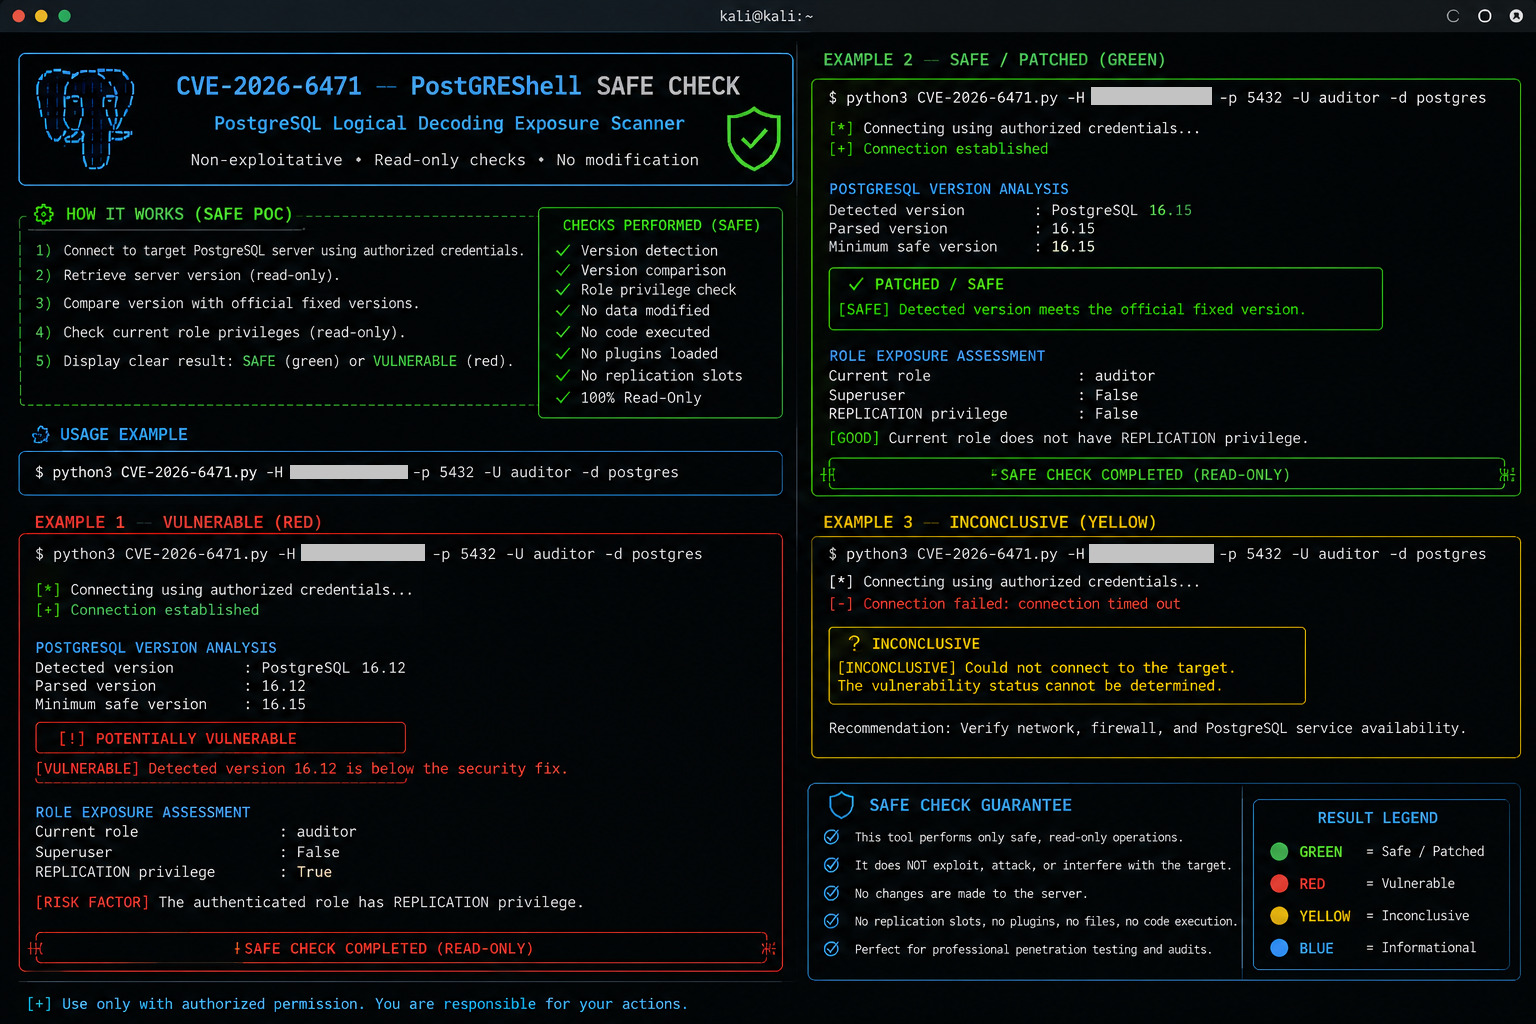 0xblackash/cve-2026-6471
# Vérificateur de vulnérabilité PostgreSQL non destructif pour CVE-2026-6471 Audite la version du serveur et les privilèges REPLICATION afin…

 roccoammon/active-directory-health-check
Outil GUI PowerShell qui exécute 54 contrôles de bonnes pratiques de santé et de sécurité sur Active Directory, signalant les lacunes en matière de…
 xiaoqimikko/log4j-check
Auto-vérification des 7 CVE « échec silencieux de configuration » log4j 2025/2026 : détermination de 4 modules selon la matrice CVE×module, analyse…
 liamromanis101/dead.letter-cve-2026-45185
Scanner de vulnérabilités basé sur shell pour CVE-2026-45185 (Dead.Letter) dans Exim MTA. Détecte une use-after-free dans les builds GnuTLS, vérifie…
 fauxrougee/smartscanner-source
Scanner de vulnérabilités web construit avec C++17 et Qt 6, doté d'une interface graphique, d'une CLI, d'un crawling configurable et de rapports…
 virologi-info/papercut-toolkit
#Kit de défense PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **défensif** pour vérifier et comprendre l’exposition à la chaîne
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Correction de la vulnérabilité de validation de signature WinVerifyTrust, CVE-2013-3900, QID-378332
 fleralex/enseal
Partage de secrets sécurisé et éphémère pour développeurs.
 juliosuas/copyfail-guard
Atténuation Linux rapide et vérifiable pour CVE-2026-31431 Copy Fail : blocage algif_aead, vérification et durcissement seccomp AF_ALG.
 mikesplain/cve-2015-0235-cookbook
Un cookbook Chef pour tester la vulnérabilité GHOST








