
 #1
Outils pour l'examen des configurations de systèmes et d'applications pour les faiblesses de sécurité et la conformité.
Recommandé par Kitploit

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Exécute du code Python, JavaScript et Bash non fiable dans une prison renforcée avec des limites de 5 secondes, 128 Mo, 0,5 cœur, de PID et de sortie.
 codesource/copyfail-check
Archivé, déplacé vers codesource/cve-check. Script shell pour détecter l'exposition et les mesures d'atténuation de CVE-2026-31431 (Copy Fail) sur…
 vighnesh91/infrapulse-core
Une boîte à outils d'évaluation de la sécurité des réseaux internes à haute fidélité et en lecture seule pour les infrastructures Linux et Windows.…
 nu0l/nginx-rift
Outil de scan et de validation de la vulnérabilité de débordement de tas NGINX CVE-2026-42945
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 xiaoqimikko/spring-cvss-check
Scanne les artefacts et sources Java à la recherche de CVE Spring/Tomcat, compare les scores CVSS du fournisseur à ceux de la NVD, vérifie les…
 krisiasty/vcheck
Outil de détection et d'atténuation des vulnérabilités pour les bugs Copy Fail et Dirty Frag (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 andrei-majer/bitlocker-hardening
Durcissement de BitLocker TPM+PIN contre CVE-2026-45585 (YellowKey)
 leitwacht/leitwacht
Leitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
 checkmk1/checkmk_php2shell
Extension Checkmk avec un plug-in d'agent qui inventorie les binaires PHP et Apache mod_php sur les hôtes Linux et signale l'état de PHP2Shell…
 hexatriene/nuc-winring0-fix
Correctif permanent pour la réinstallation via Windows Update du pilote vulnérable WinRing0 des Intel NUC (CVE-2020-14979)
 d0rb/shellscope
Auditeur d'exposition défensif pour Plex2Shell et php2shell — trouvez les vôtres avant qu'ils ne vous trouvent.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Simple Ansible Playbook pour atténuer les vulnérabilités CopyFail (CVE-2026-31431) et DirtyFrag (CVE-2026-43284).
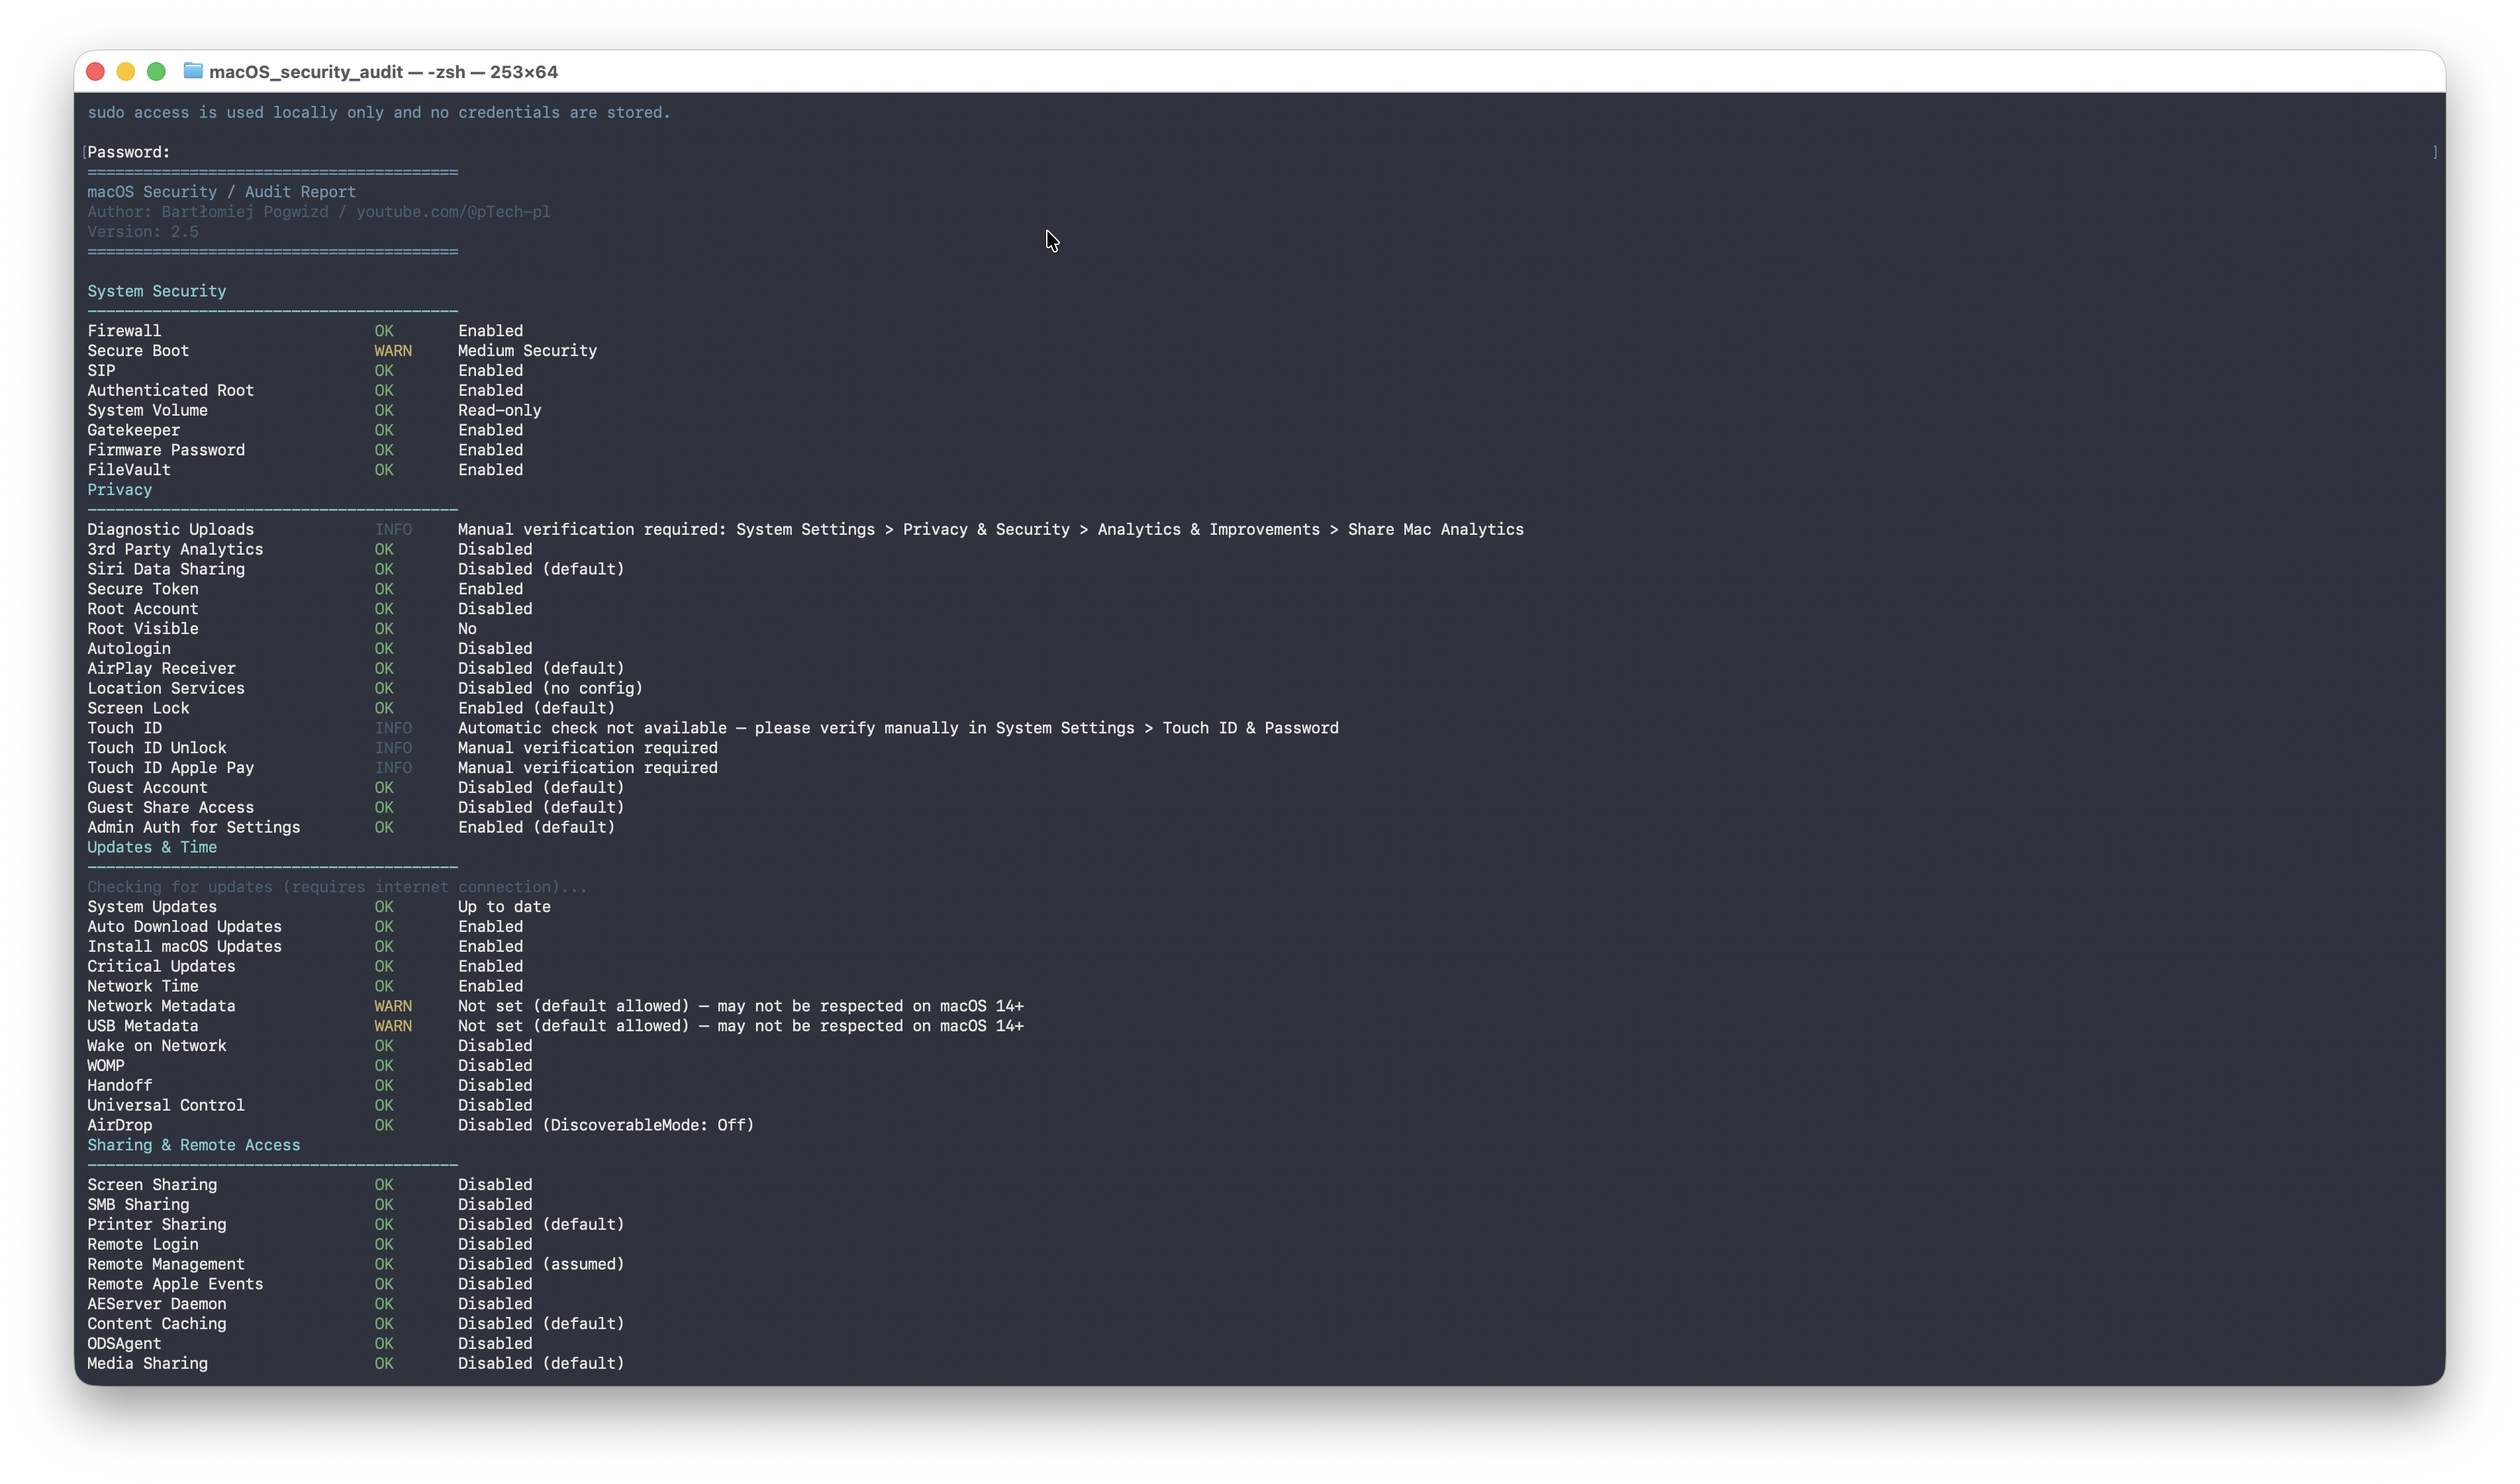 ptechpl/macos_security_audit
script macOS pour l'audit
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) avec authentification Keycloak OAuth2 utilisant Strimzi - contourne la restriction de la liste blanche d'URL CVE-2025-27817
 affolter-engineering/hvt
CLI Rust qui sonde les méthodes HTTP (y compris les verbes WebDAV et DeltaV) sur une URL cible afin de révéler la falsification de verbes, les…
 keysau/get-log4j-windows.ps1
Identifier tous les composants log4j sur tous les serveurs Windows, l'ensemble du domaine, peut être multi-domaine. CVE-2021-44228
 heroku/heroku-cve-2013-0333
Analyse les applications Heroku pour une vulnérabilité critique d'exécution de code à distance dans Rails (CVE-2013-0333) et identifie les instances…








