
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 zildanz/cve-2026-64638
Exploit Node.js pour CVE-2026-64638 qui exécute un tunnel ngrok vers un endpoint malveillant, permettant un accès à distance et un contrôle…
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
Preuve de concept d'exploitation pour CVE-2026-76060, une injection de commandes système dans l'exportation d'événements de ZoneMinder, démontrant…
 0xblackash/cve-2026-4480
CVE-2026-4480
 rainmak3r/rainstorm
Outil RCE CVE-2014-6271
 0xdak/cve-2026-9198_exploit
Exploit RCE non authentifié pour Langflow OSS enchaînant le contournement JWT auto_login avec validate/code exec() pour réaliser une exécution de…
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Exploit d'injection d'objets PHP non authentifiée menant à une exécution de code à distance (RCE) pour l'extension Joomla SP LMS…
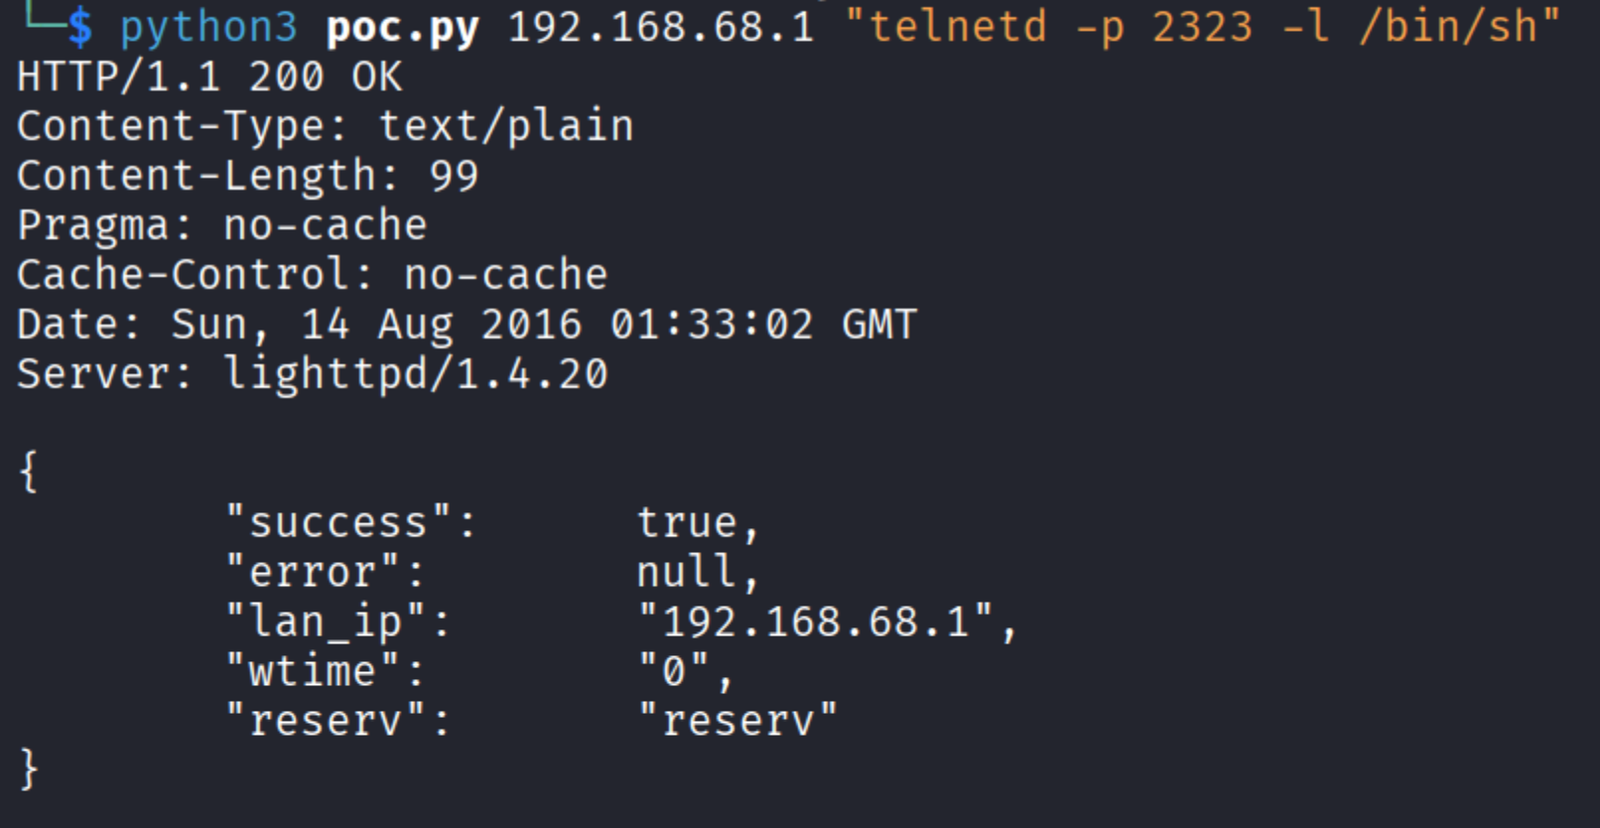 finnvle/cve-2022-28906-poc
Preuve de concept en Python pour une injection de commandes système non authentifiée dans le TOTOLINK N600R, exploitant le paramètre langType pour…
 sec13b/cve-2021-44228-poc
Exploiter CVE-2021-44228
 vancomycin-g/cve-2022-22947
Outil d'exploitation pour CVE-2022-22947 dans Spring Cloud Gateway, avec détection de vulnérabilité, reverse shell et test de connectivité sortante.
 baboopan/log4shell-cve-2021-44228-demo
Démo Log4Shell avec AWS
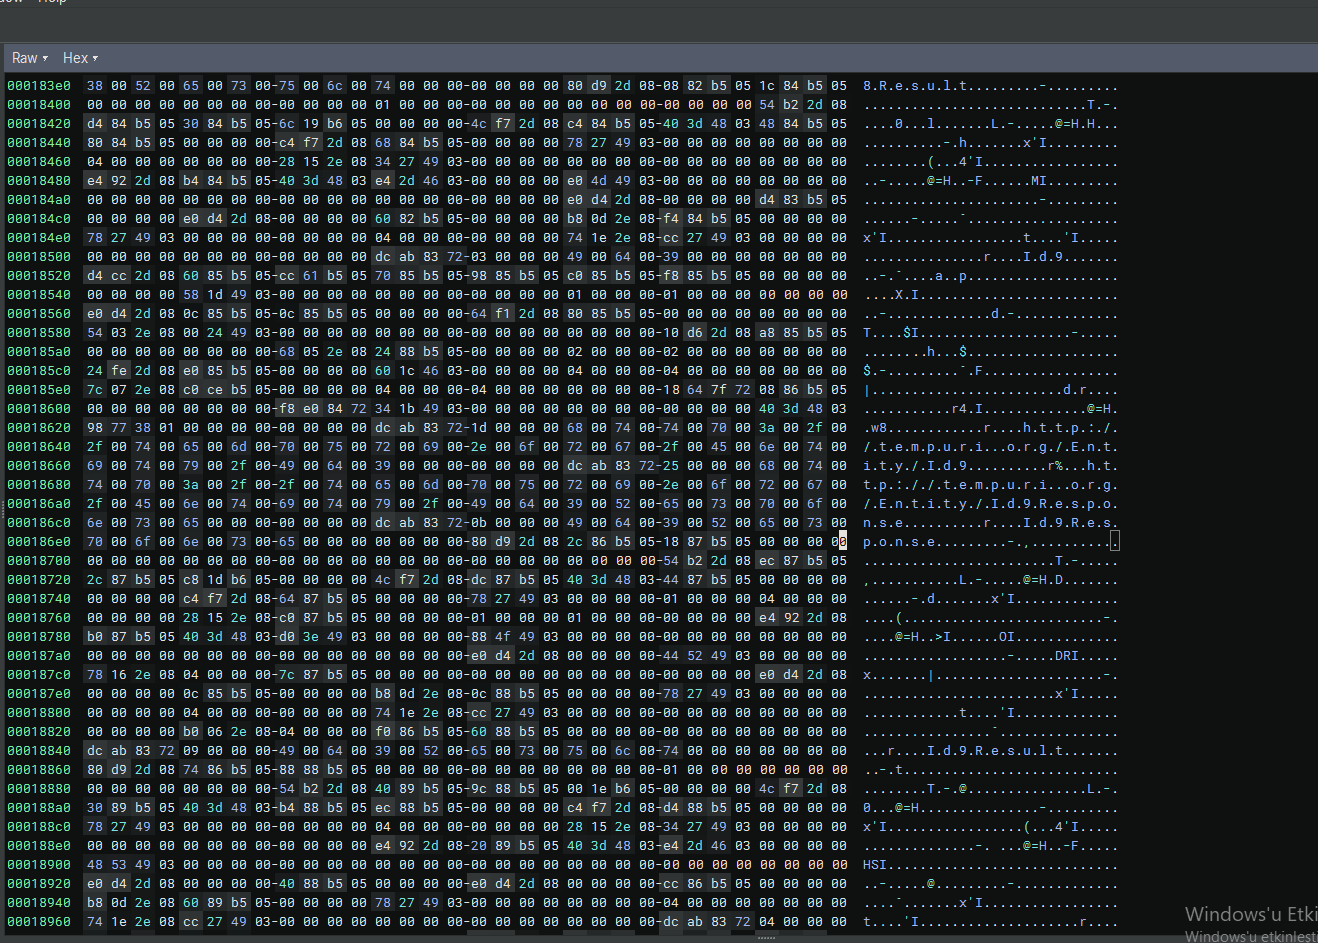 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
 daddy-bit/discorape
Un selfbot pour Discord réalisé avec Discord.py. Il propose plus de 70 commandes et des fonctionnalités de nuking de serveur.
 softdeadlock/voron-crypto
Bibliothèque crypto/protocole de messagerie Voron (X3DH-lite + Double Ratchet, group sender-keys, transport onion) — revue externe demandée
 jbooz1/cve-2017-0213
Une version de CVE-2017-0213 que je prévois d'utiliser avec un Empire stager
 4armed/cve-2023-5044
Exploit de preuve de concept basé sur Go pour CVE-2023-5044 dans ingress-nginx, permettant l'exécution de commandes à distance authentifiée en créant…
 p4x1s/cve-2023-33246
CVE-2023-33246 : outil de détection de vulnérabilité d'exécution de commandes à distance Apache RocketMQ
 corelight/zeek-caldera-detector
Un détecteur Mitre Caldera basé sur Zeek.
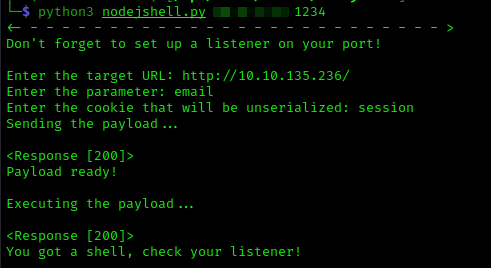 uartu0/nodejshell
Exploit de reverseshell pour désérialisation en NodeJs (CVE-2017-5941)








