
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 rmikehodges/hidensneak
une CLI pour les tests de pénétration éphémères
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Exploit pour déclencher une RCE pour CVE-2018-16763 sur FuelCMS <= 1.4.1 et shell interactif.
 0x20c/cve-2024-23692-exp
CVE-2024-23692 Exploit
 catatonicprime/tospovirus
Un ver infectant les WiFi Pineapple.
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Utilisation de Burp pour détecter automatiquement la vulnérabilité RCE Next.js CVE-2025-55182
 rev-code/androidclient
Client d'administration à distance pour Android
 xyplex3/redteamcoin
Red Team Coin pour les opérations de minage de crypto-monnaies.
 watchtowrlabs/watchtowr-vs-fortisiem-cve-2025-25256
Générateur d'artefacts de détection pour la vulnérabilité d'exécution de commande à distance non authentifiée CVE-2025-25256 de FortiSIEM. Envoie des…
 n1et/cve-2026-46529
Exploit RCE pour Evince/xreader/Atril visant CVE-2026-46529
 darksh3llru/dark-doh
Outil de transfert de fichiers furtif utilisant DNS-over-HTTPS : encode les morceaux de charge utile dans des enregistrements TXT, applique une…
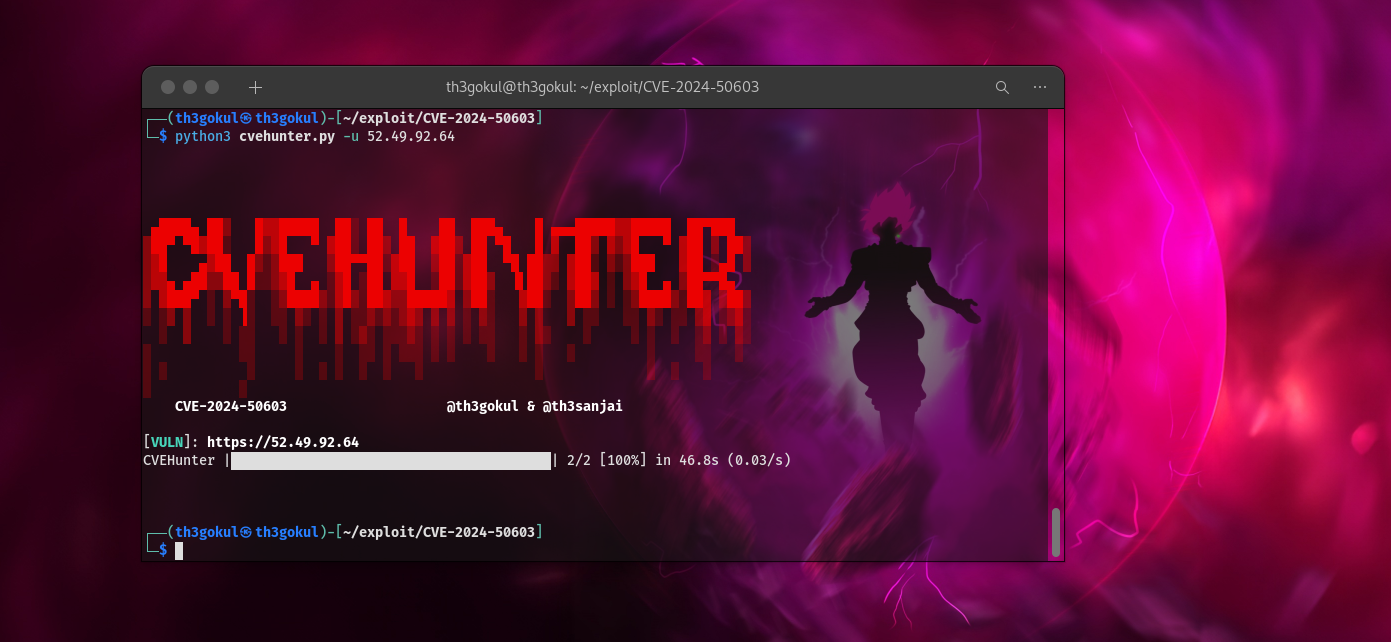 th3gokul/cve-2024-50603
CVE-2024-50603 : Injection de commandes non authentifiée dans Aviatrix Controller
 lorddemon/drupalgeddon2
Exploit d'exécution de code à distance pour Drupal CVE-2018-7600 (Drupalgeddon2) avec injection de commandes via des requêtes HTTP.
 cfielding-r7/poc-cve-2023-2868
Exploit de preuve de concept basé sur Ruby pour l'injection de commandes CVE-2023-2868 dans Barracuda ESG, établissant un reverse shell pour des…
 blue0x1/rosemary
Rosemary : pivotement au niveau du noyau multiplateforme via QUIC. Pas de TUN/TAP. Pas de proxychains. Pas de paramètres de proxy.
 elizarfish/cve-2023-21823
PoC CVE-2023-21823
 mackleadmire/cve-2018-3191-rce-exploit
Exploit pour CVE-2018-3191 ciblant les serveurs Oracle WebLogic. Génère une charge utile malveillante via RMI, déploie des classes de reverse shell…
 jax7sec/cve-2022-22954
Fournit des fonctionnalités de scan en masse d'URL et d'exécution de commandes. Vulnérabilité d'injection de template dans Workspace ONE Access,…
 iveresk/cve-2022-26134
Un simple PoC pour l'exploitation d'Atlassian Jira. Permet l'exécution de code pour un utilisateur non autorisé sur un serveur.








