
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 roostercoopllc/flipper-mcp
Serveur MCP alimenté par IA pour Flipper Zero. Contrôlez SubGHz, NFC, RFID, IR, BLE, GPIO et plus encore via WiFi en utilisant Claude ou tout client…
 oyesanyf/oshoosiclaw
Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
 iss4cf0ng/openshell
Serveur de gestion de reverse shell léger basé sur Go avec une interface graphique web pour des sessions shell interactives, la gestion de sessions,…
 st3rven/fronthunter
FrontHunter est un outil pour tester de grandes listes de domaines afin d'identifier des candidats pour le domain fronting.
 r00k5a58/pyc2
c2 simple écrit en python pour démontrer des concepts de sécurité
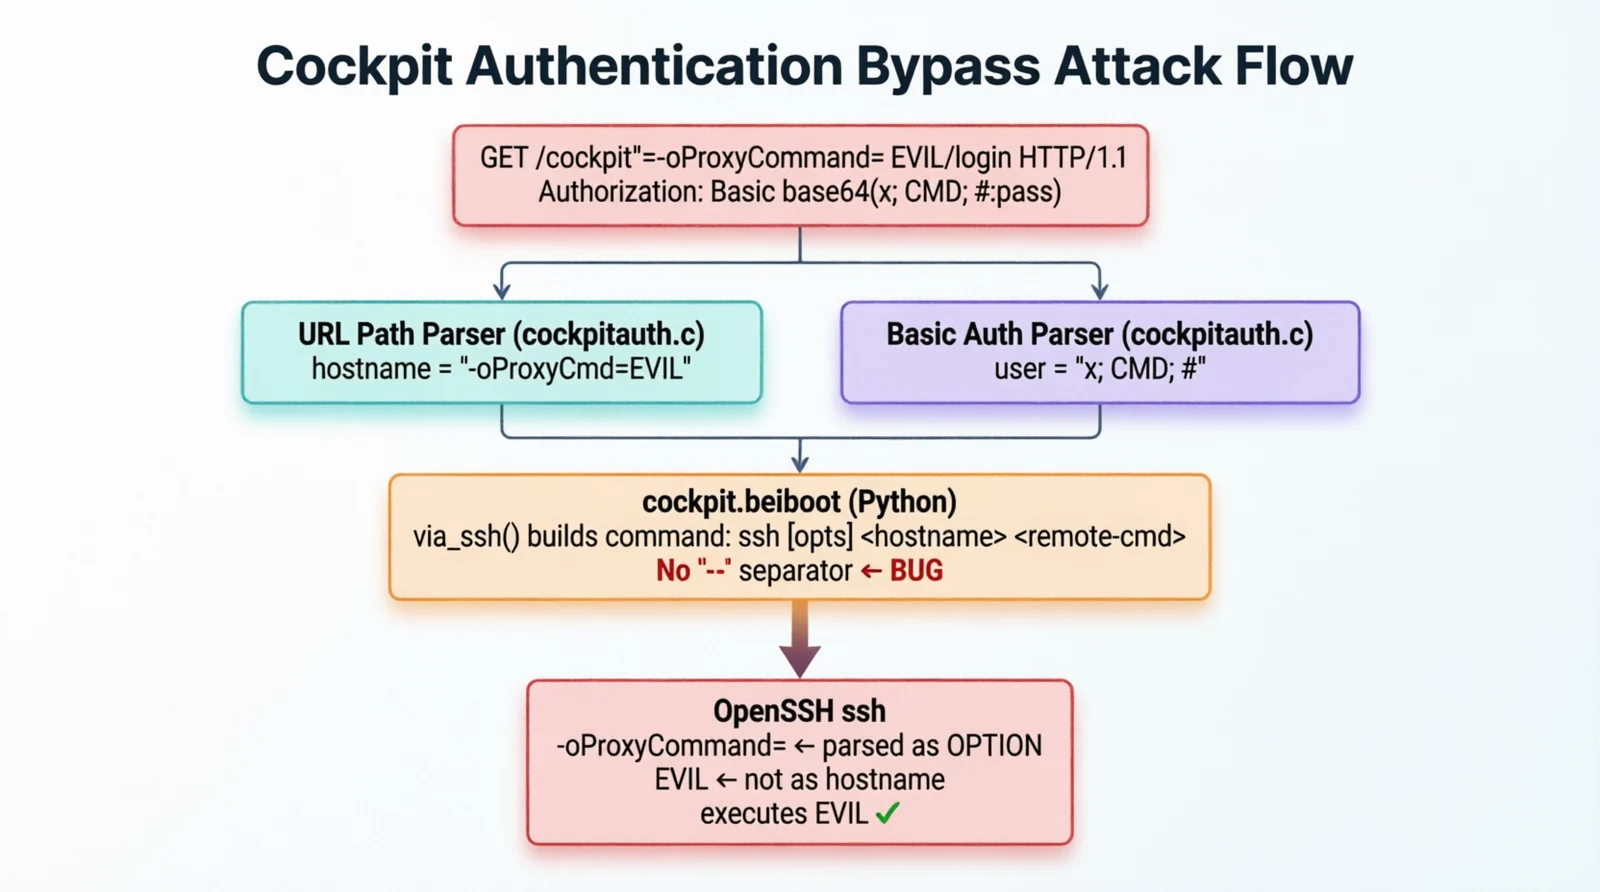 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit : Exécution de code à distance non authentifiée via injection d'arguments de ligne de commande SSH
 tas9er/cve-2021-22986
Code par Tas9er / F5 BIG-IP - Vulnérabilité d'exécution de commande à distance
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Vulnérabilité d'injection de commandes à distance dans le pare-feu Zyxel (CVE-2022-30525)
 padsalatushal/cve-2011-2523
Exploit Python pour vsftpd 2.3.4 - Exécution de commandes par backdoor
 tc4dy/cve-2026-15409-15410-framework
Framework multi-exploits pour SonicWall SMA1000 enchaînant SSRF (CVE-2026-15409) à une RCE Erlang et une élévation des privilèges root…
 tc4dy/cve-2026-41940-poc-exploit
PoC d'exploit pour CVE-2026-41940 ciblant le contournement d'authentification cPanel/WHM via injection CRLF. Prend en charge le détournement de…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
POC de la vulnérabilité d'exécution de code à distance Spring Cloud Gateway, avec ajout d'opération de shell inversé sur la base de l'exécution de…
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) est une vulnérabilité zero-day de Microsoft Office qui a été récemment découverte. C'est une vulnérabilité de gravité élevée…
 horizon3ai/cve-2024-8190
Exploit de preuve de concept pour CVE-2024-8190, une vulnérabilité d'injection de commandes authentifiée dans Ivanti Cloud Service Appliance,…
 leviticus-triage/chromsploit-framework
Framework d'exploitation avancé propulsé par l'IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397
 arlyone/apache-struts-0day-exploit
Vulnérabilité critique d'exécution de code à distance (CVE-2018-11776) trouvée dans Apache Struts.








