
 #1
Frameworks C2, redirecteurs, écouteurs et outils d'infrastructure de commandement.
Recommandé par Kitploit

 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 samratashok/nishang
Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.
 meshcore-dev/meshcore
Un nouveau protocole de routage maillé léger et hybride pour les radios par paquets
 x0rz/eqgrp
Contenu déchiffré de eqgrp-auction-file.tar.xz
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.
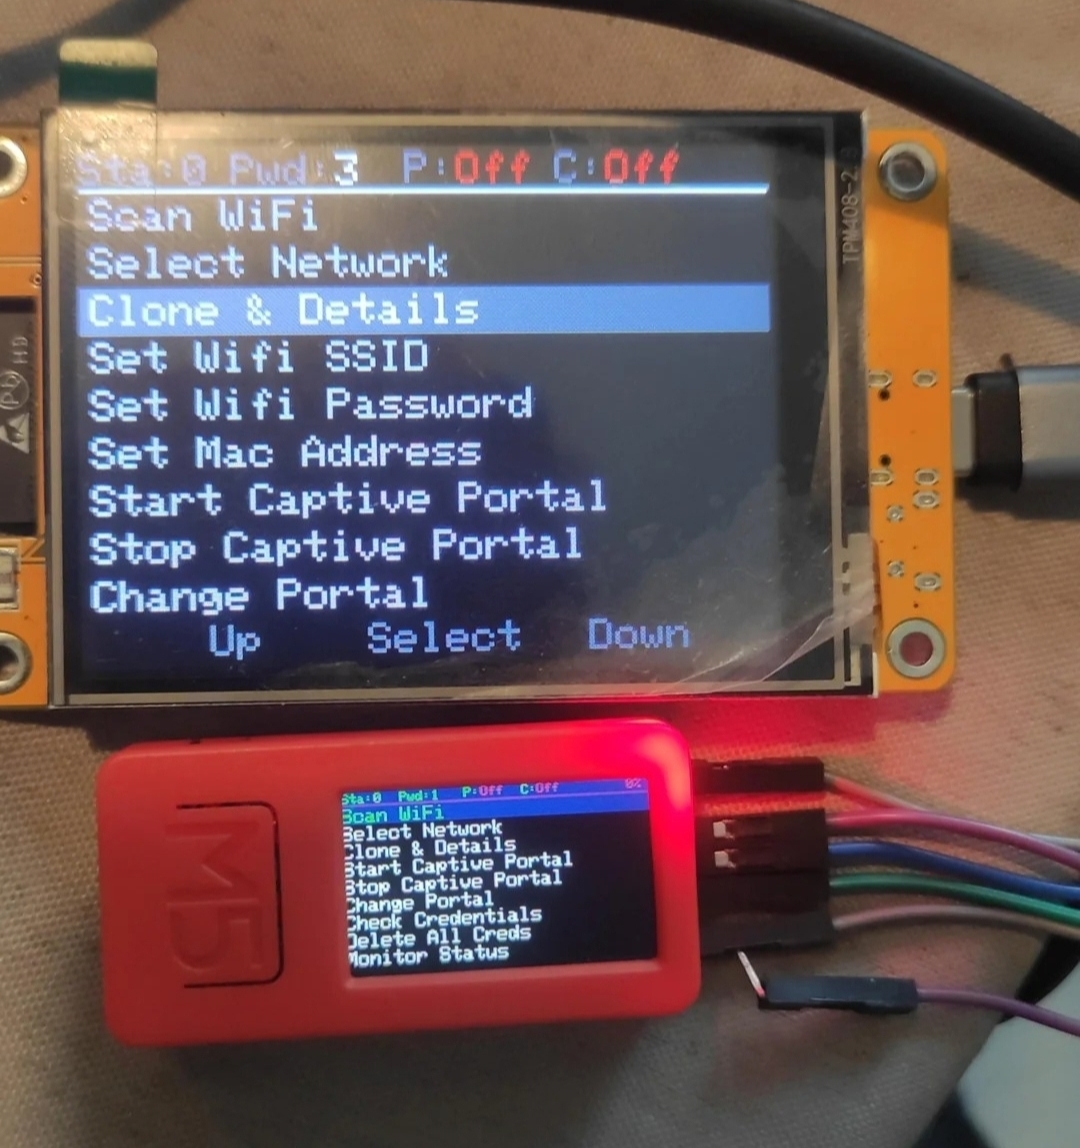 7h30th3r0n3/evil-m5project
Boîte à outils de test d'intrusion WiFi polyvalente pour les appareils M5Stack. Effectue l'analyse réseau, les attaques evil-twin, la…
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 trustedsec/unicorn
Unicorn est un outil simple pour utiliser une attaque de rétrogradation PowerShell et injecter du shellcode directement en mémoire. Basé sur les…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki pour collecter des ressources de durcissement d'infrastructure Red Team
 guardicore/monkey
Infection Monkey - Une plateforme open-source d'émulation d'adversaires
 undeadsec/socialfish
Kit de phishing dynamique moderne pour exercices d'équipe rouge autorisés. Clone les pages de connexion, capture les identifiants, cookies et codes…
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 nullarray/autosploit
Exploiteur de masse automatisé




