
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 fishyyh/cve-2025-48384-poc
Preuve de concept d'exploit pour CVE-2025-48384, démontrant l'exécution de code à distance via une opération git clone malveillante sur des versions…
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Preuve de concept d'exploit pour CVE-2023-1999 ciblant la bibliothèque de codec WebP sur Android 10 (r33). Démontre une vulnérabilité de heap buffer…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - Une vulnérabilité de script intersite stocké (XSS) existe dans Vehicle Service Management System 1.0 via la section Liste des…
 ztgrace/cve-2019-5418-rails3
PoC Rails 3 de CVE-2019-5418
 30579096/confluence-cve-2021-26084
Injection OGNL dans Confluence Server version < 7.12.5
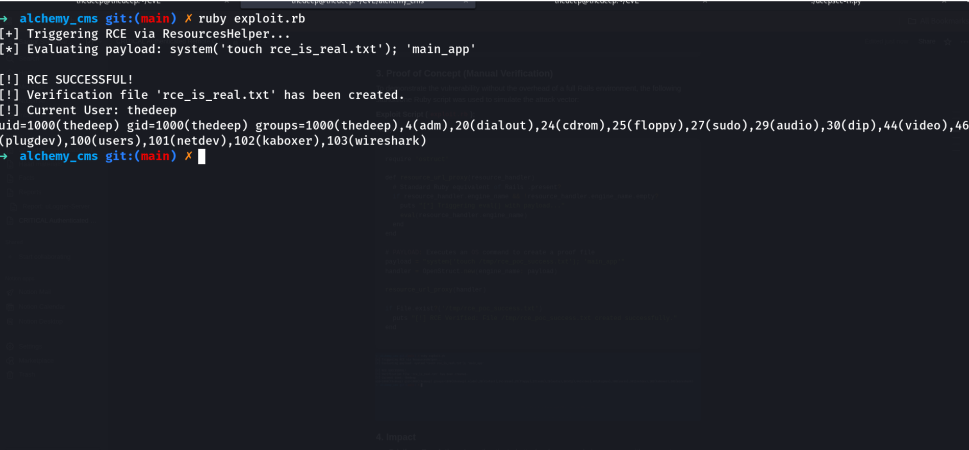 thedeepopc/cve-2026-23885
Preuve de concept d'exploitation pour CVE-2026-23885, une RCE authentifiée dans AlchemyCMS via injection eval(), avec analyse technique et…
 rooootdev/cve-2019-5784-poc
une preuve de concept pour CVE-2019-5784
 shan0ar/cve-2025-32756
Preuve de concept pour CVE-2025-32756, démontrant la vulnérabilité et fournissant une base pour les tests de sécurité et la validation de la…
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Bibliothèque Java fournissant des services d'échappement et de filtrage XSS (XSSAPI, XSSFilter) pour assainir le contenu soumis par les utilisateurs…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test pour valider la CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
Correctif de sécurité pour le logiciel de dépôt DSpace corrigeant CVE-2022-31194, une vulnérabilité dans la plateforme de gestion des actifs…
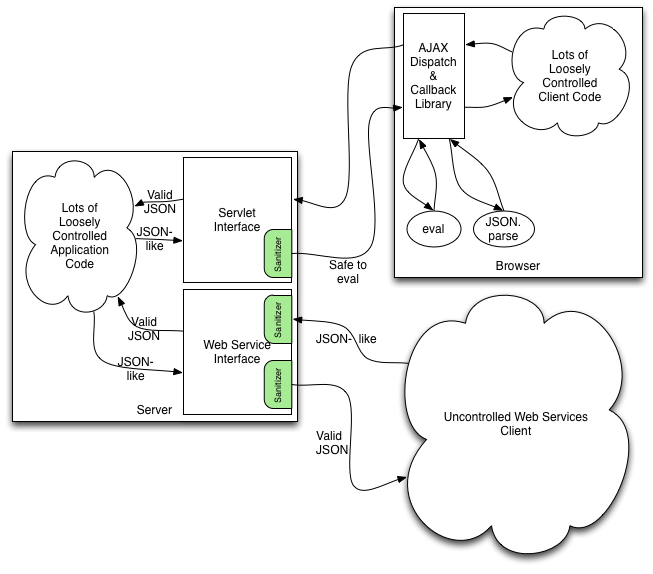 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Bibliothèque Java qui convertit un contenu de type JSON malformé en JSON conforme aux normes et sûr, empêchant l'injection de code et garantissant…
 r3dkn33-zz/cve-2013-0156
Désérialisation arbitraire pouvant être utilisée pour déclencher une injection SQL, voire une exécution de code.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
Code source d'Android Settings pour AOSP 10 r33, lié au correctif de vulnérabilité CVE-2021-0506.
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Version corrigée du dépôt DSpace corrigeant le CVE-2022-31195, offrant une plateforme sécurisée de gestion des actifs numériques avec une atténuation…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 pour analyse Coverity








