
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 gonaumov/cve-2025-55182-checker
Un script Bash portable pour détecter les versions vulnérables des packages React Server DOM et Next.js affectés par [CVE-2025-55182]
 trerb/ai-ide-config-guard
Scannez un dépôt pour les fichiers de configuration AI-IDE qui peuvent déclencher une RCE via les hooks Claude Code, les règles Cursor,…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
Environnement de reproduction pour CVE-2025-13465, démontrant une vulnérabilité dans les applications Next.js utilisant Lodash. Fournit une…
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
Scanner CLI qui détecte si un site web cible exécute une version vulnérable de Next.js affectée par la CVE-2025-66478 (RCE dans les composants…
 ankitpandey383/roundcube-cve-2025-49113-lab
Laboratoire d'exploitation pratique pour Roundcube Webmail CVE-2025-49113 (désérialisation authentifiée d'objets PHP → RCE) pour lire /secret.txt.
 sudo-wp/sudowp-crowdsignal-forms
Un fork durci sur le plan de la sécurité de Crowdsignal Forms. Corrige la CVE-2025-69015 (Contrôle d'accès défaillant), modernise pour PHP 8.2+ et…
 premdanav/react2shelldemo
Ce dépôt contient les scripts que vous pouvez exécuter pour simuler la (CVE-2025-55182) ainsi que le serveur next.js
 tnot123/cve-2017-9822
Analyse technique approfondie et preuve de concept pour CVE-2017-9822, une vulnérabilité de désérialisation non sécurisée dans DotNetNuke menant à…
 ubaydev/cve-2026-11551-poc
Preuve de concept d'exploitation pour CVE-2026-11551, une vulnérabilité d'élévation de privilèges non authentifiée dans le plugin Branda White Label…
 degenwithheart/react2shell-vulnerability-verification-script
Script Python autonome pour vérifier si un projet est affecté par CVE-2025-55182 (React2Shell). Vérifie les dépendances package.json et effectue une…
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware présente un contrôle inadéquat de la génération de code dans les vues rendues par Twig
 ragatzino/test-cve-2016-1000027
validation de l'exploitabilité d'une CVE
 nunpa/cve-2025-64459
Vérifier si la version de python-django est vulnérable au bug CVE-2025-64459
 lycis/cawdog
CAWODOG est un projet de preuve de concept démontrant comment protéger les modèles d'IA basés sur Python déployés sur des machines industrielles hors…
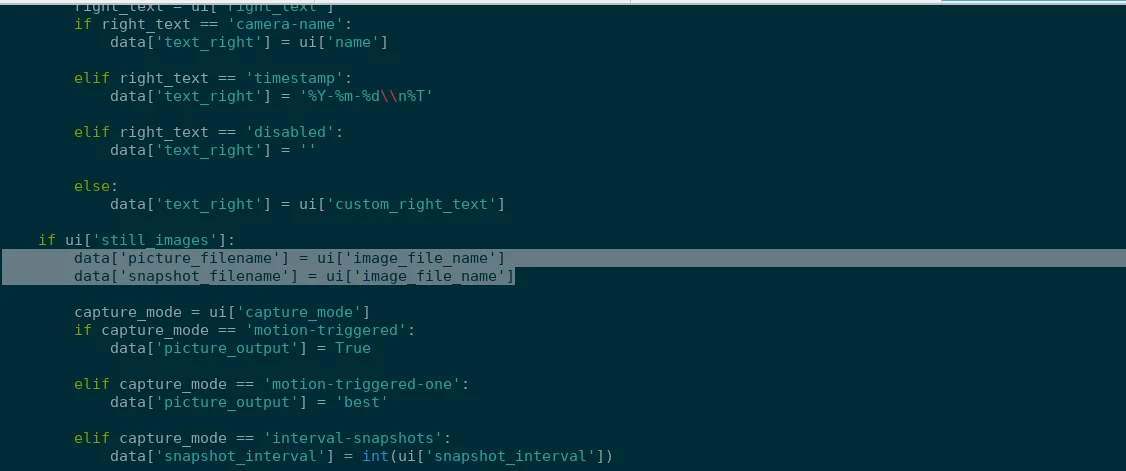 prabhatverma47/cve-2025-60787
Preuve de concept pour CVE-2025-60787, démontrant l'exécution de code à distance dans MotionEye <= 0.43.1b4 via le contournement de la validation…
 syfi/cve-2023-46818
Modules Metasploit
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - Authentifié (Administrateur+) Téléversement de fichier arbitraire via 'save_options'
 shakilkhatri/scanner-for-cve-2025-55182-vulnerability
Détecteur CVE-2025-55182. Trouvez quels de vos dépôts GitHub sont exposés à la vulnérabilité critique RCE de React/Next.js et générez un rapport…








