#1
 darrocarocatest-sys/pv2-victim
authz research - couverture du correctif CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Plugin d'attachement d'ordonnance médicale pour WooCommerce <= 1.2.3 - Téléchargement de fichier arbitraire non authentifié.
 rvermeulen/codeql-cve-2022-35737
Une requête CodeQL pour trouver la CVE 2022-35737
 oguri-souhei/cve-2025-55182
CVE-2025-55182 の検証用
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
 mooseloveti/vitepos-cve-report
Divulgation pour CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC pour CVE-2023-45612
 thegenetic/cve-2026-2964-lab
# Laboratoire pédagogique démontrant CVE-2026-2964, une vulnérabilité de pollution de prototype dans web-audio-recorder-js menant à une exécution de…
 vladjrfhfg/react-site-cve-2025-55182
Page d'entreprise Next.js intentionnellement vulnérable démontrant CVE-2025-55182, une injection JSON conduisant à RCE/SSRF via une désérialisation…
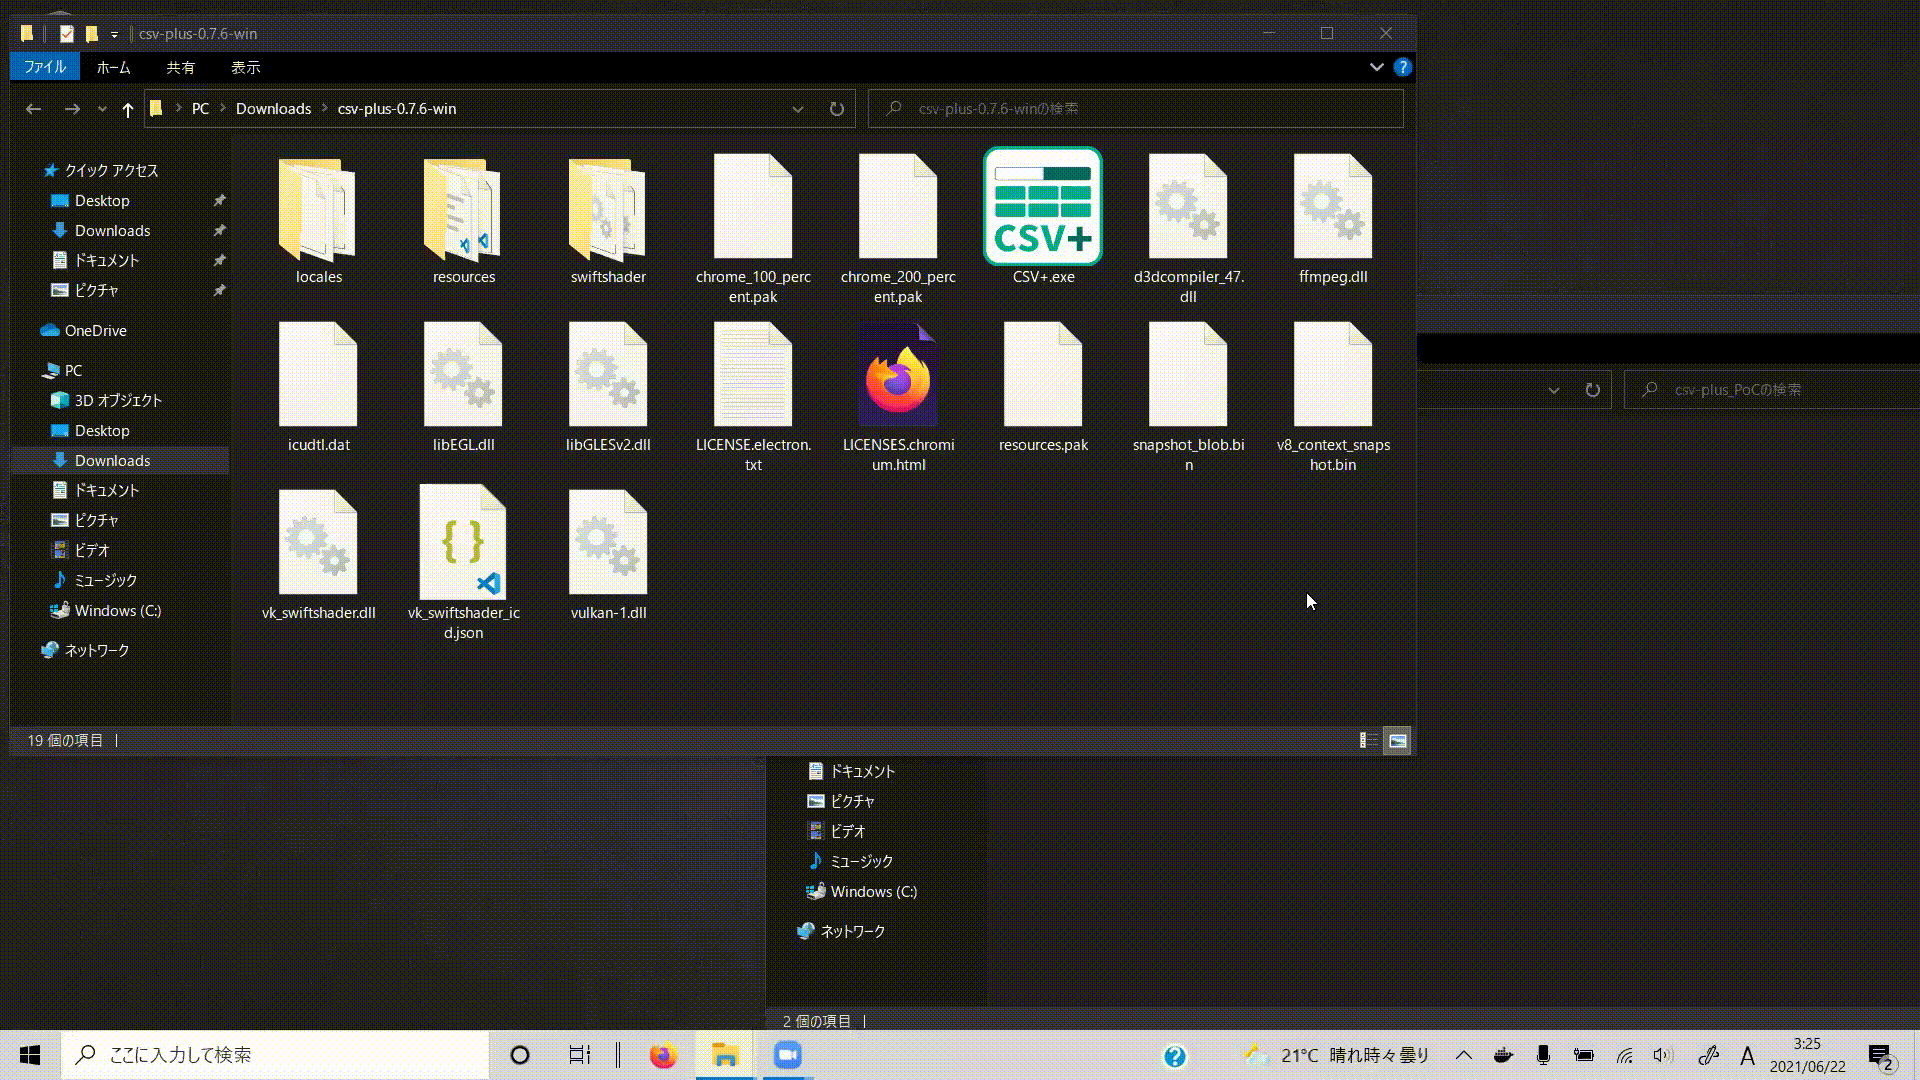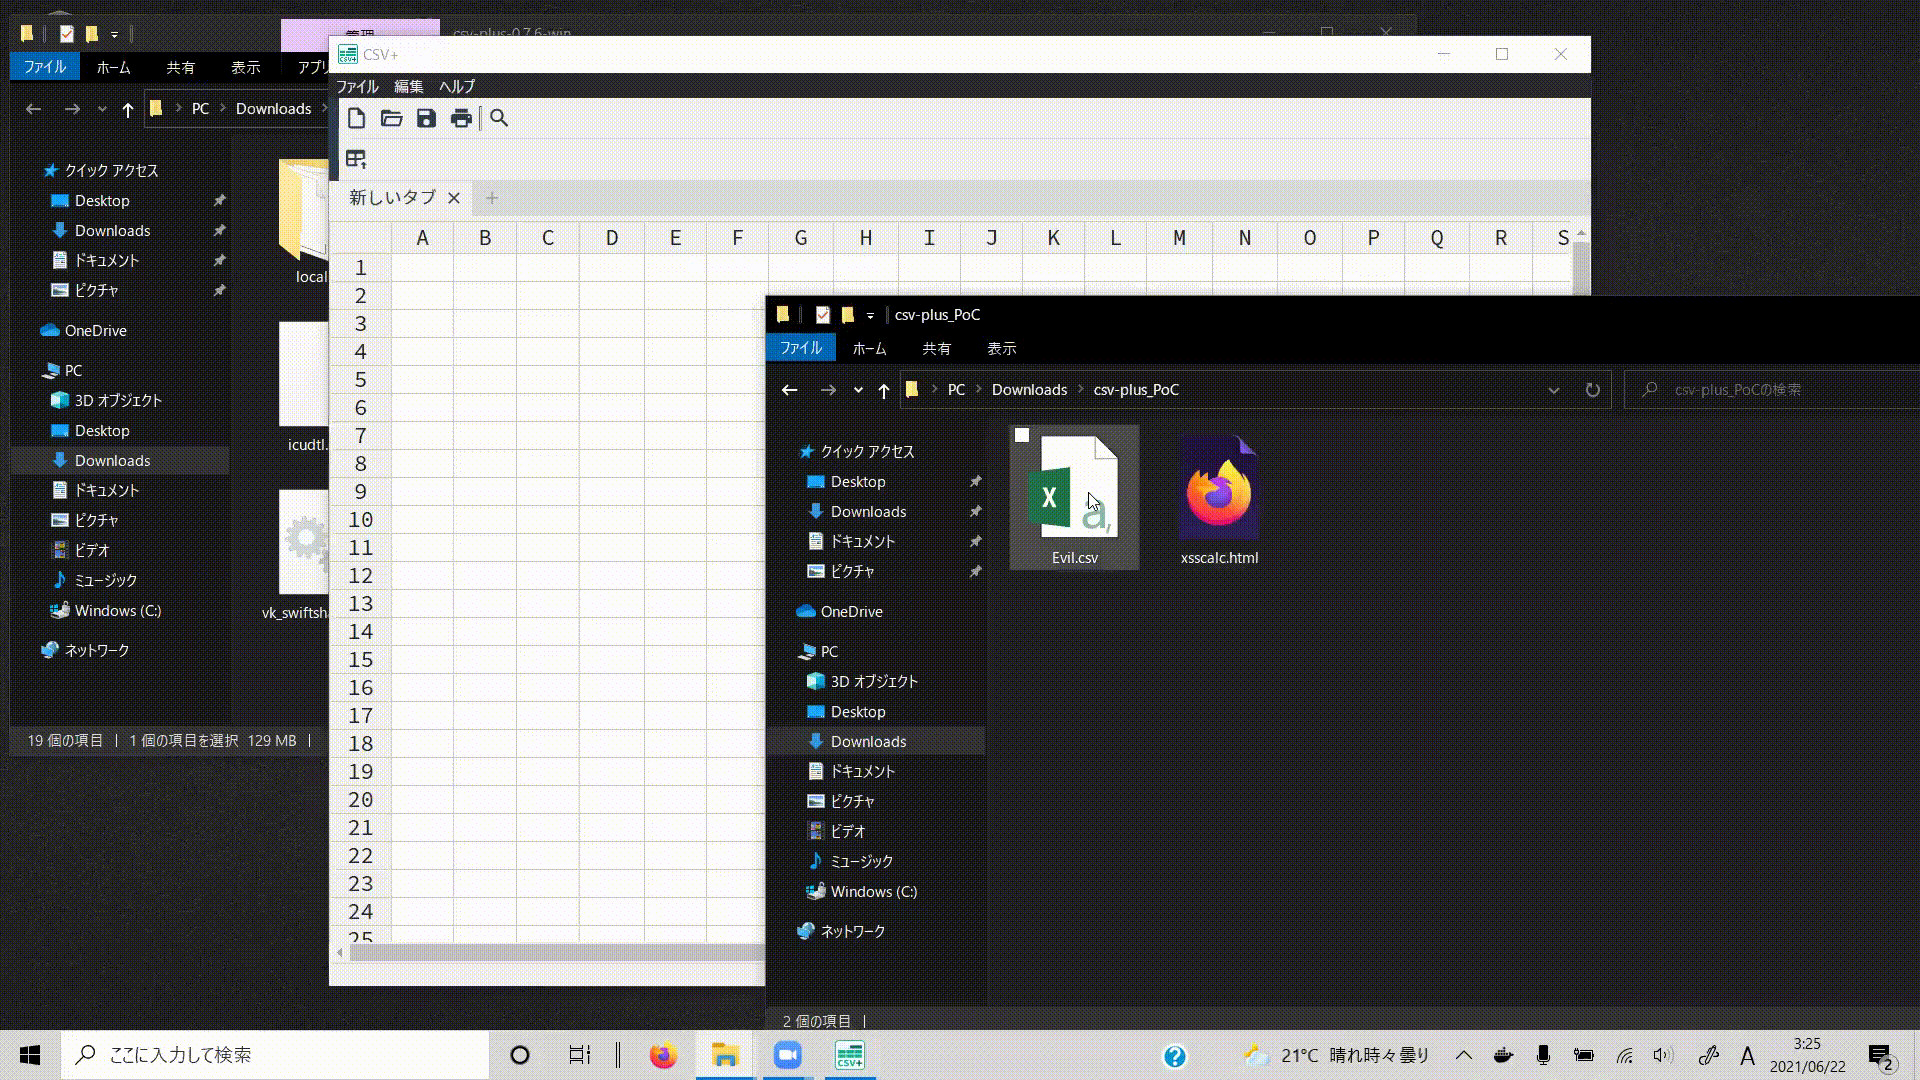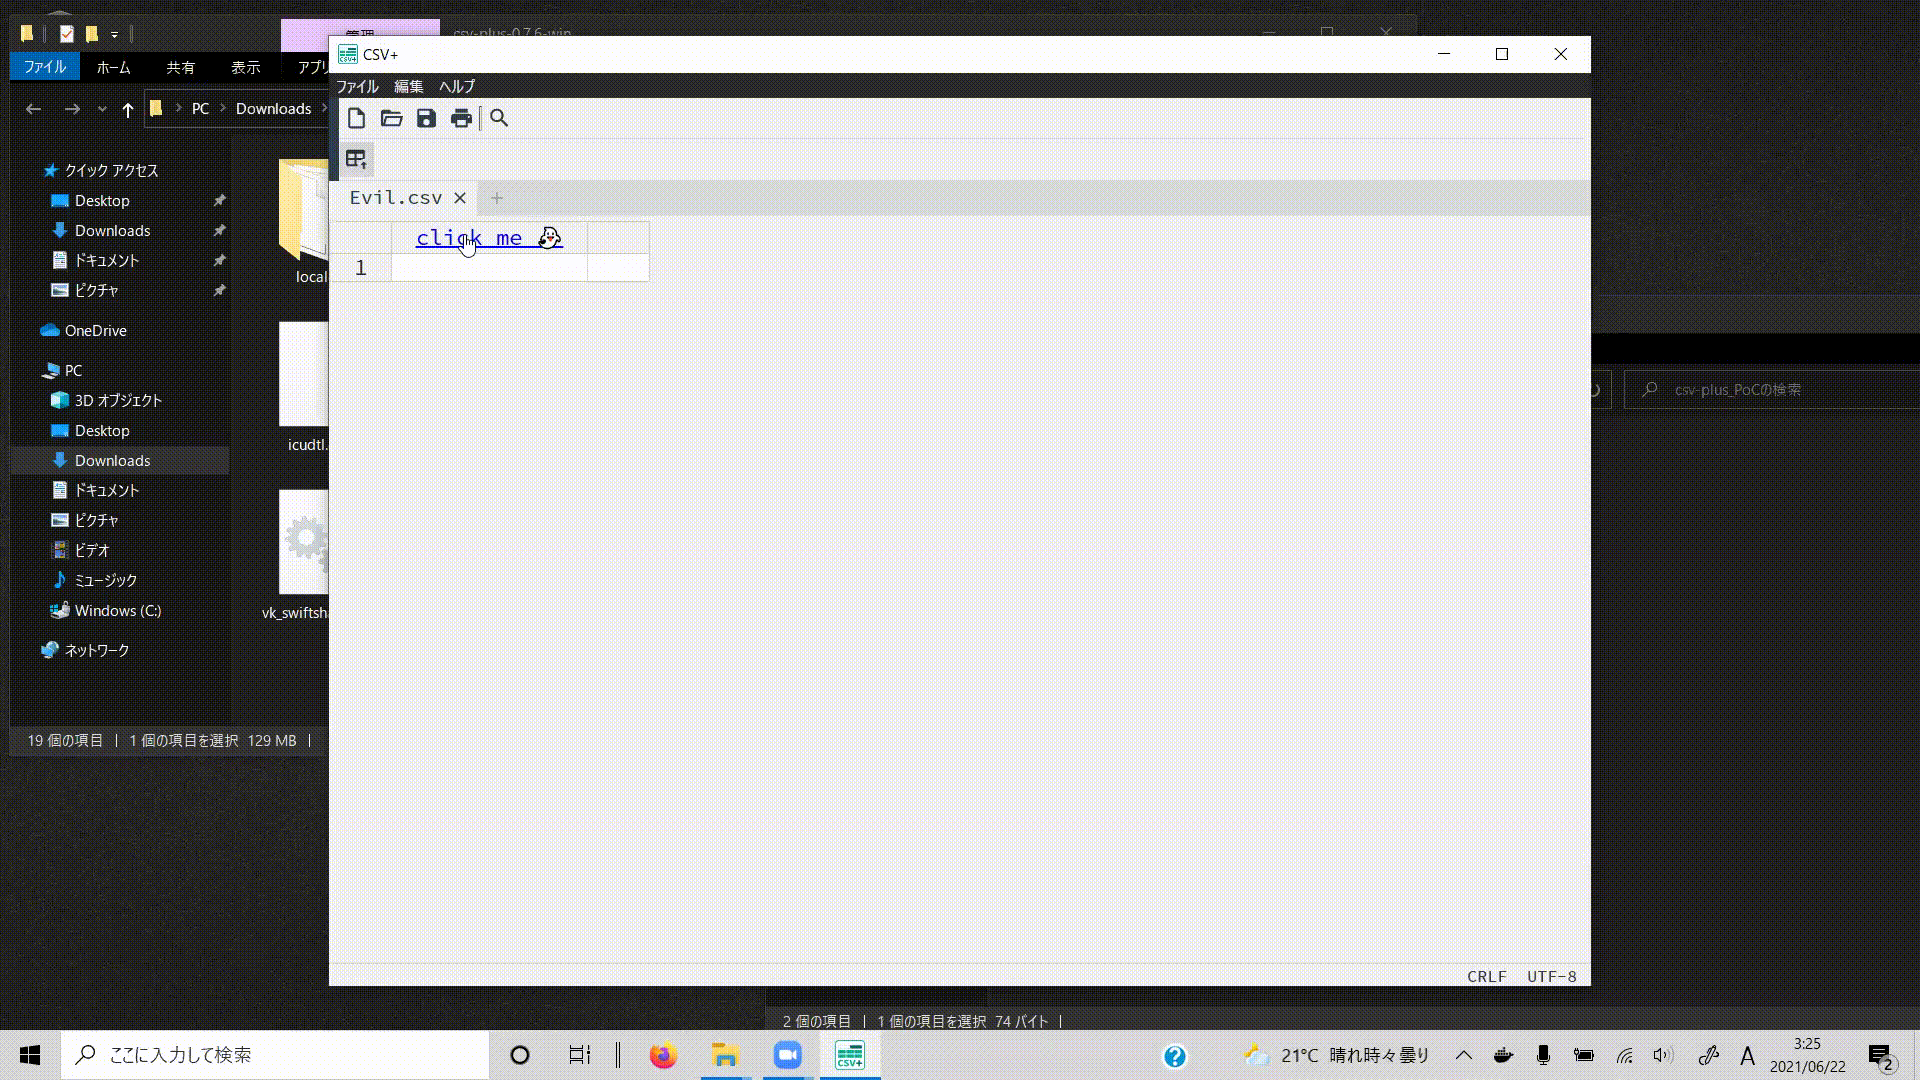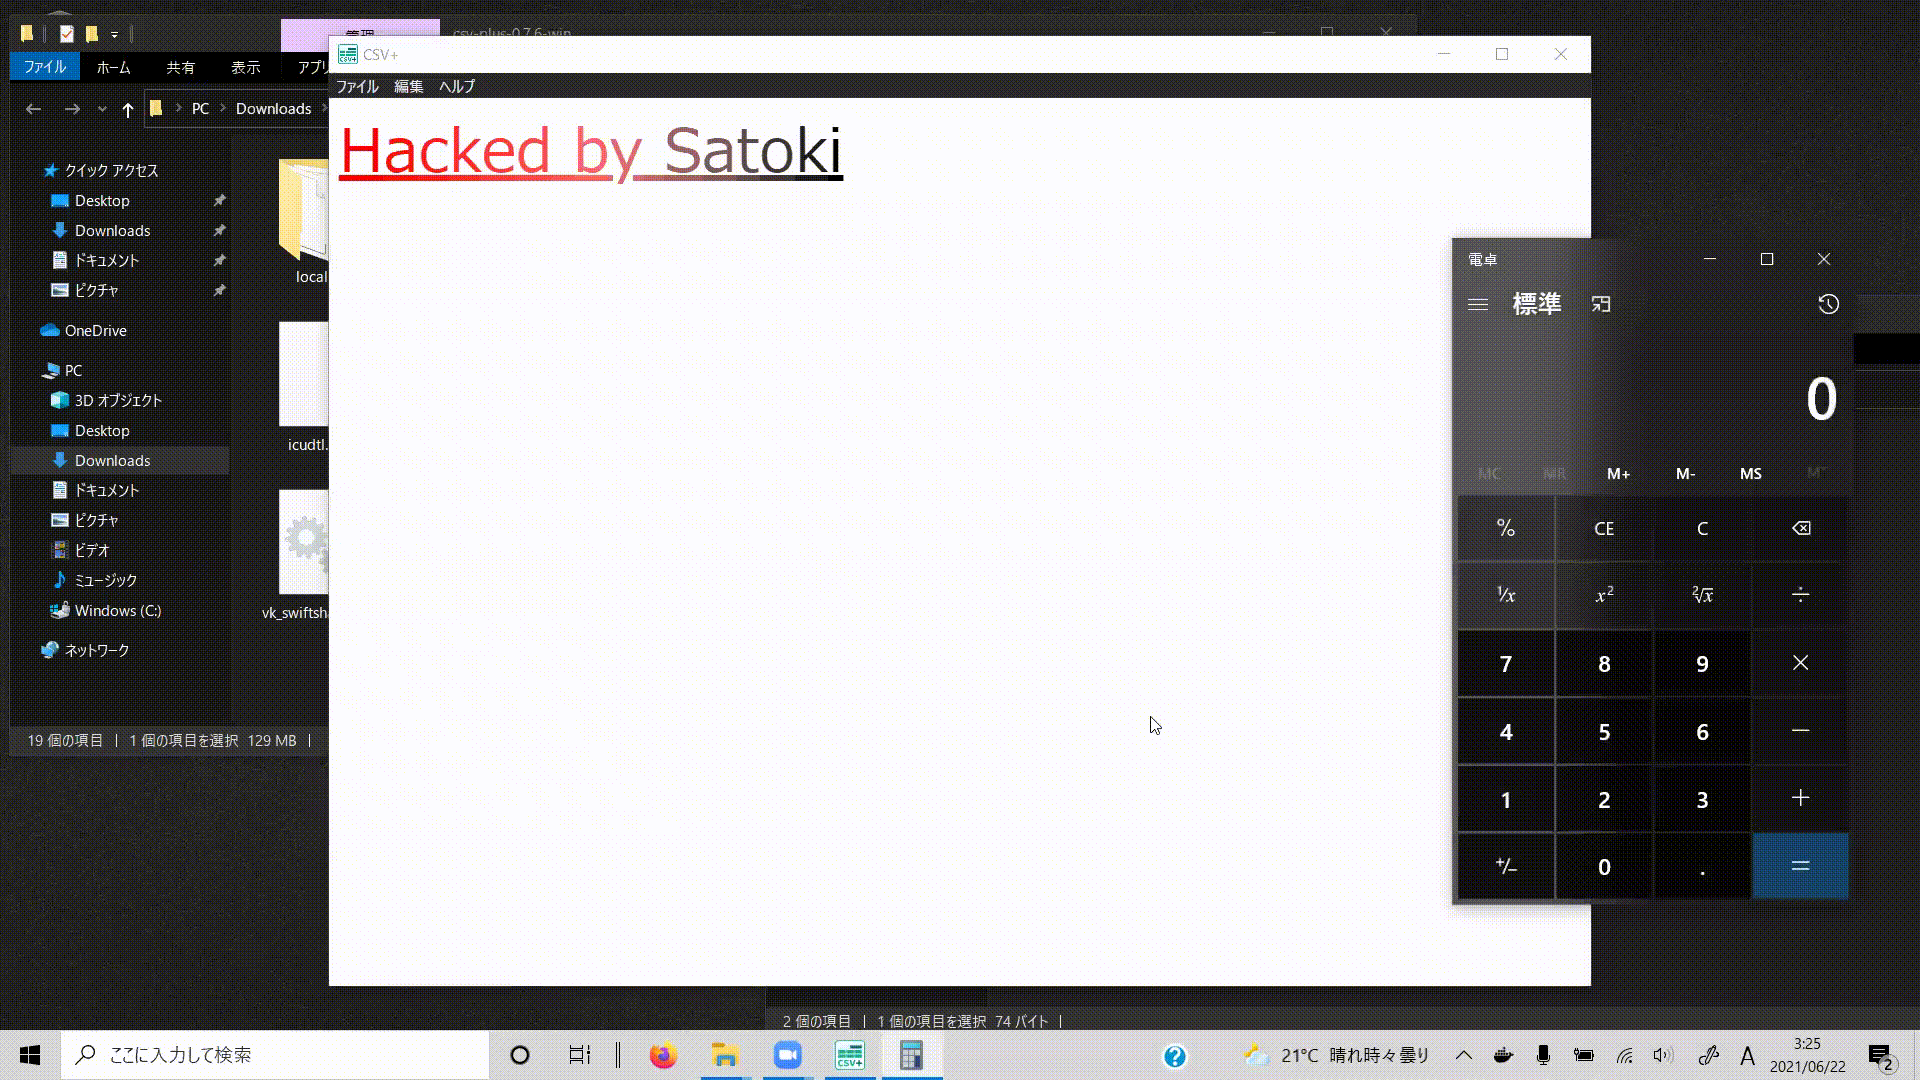 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Exécution de code arbitraire (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
Analyse détaillée de CVE-2025-61686, une vulnérabilité de traversée de chemin dans le stockage de session par fichier de React Router, incluant la…
 rickidevs/cve-2026-26717
# Analyse technique de CVE-2026-26717, une attaque temporelle HMAC dans l'authentification webhook d'OpenFUN Richie LMS, incluant le code vulnérable,…
 jibaru/cve-2025-66478-github-patcher
Outil d'automatisation basé sur Go qui analyse les dépôts GitHub à la recherche de versions vulnérables de Next.js (CVE-2025-66478) et crée…
 renio-wow/cve-2026-51416
Analyse une CVE spécifique dans le gestionnaire OAuth de WeChat, identifiant des lectures de réponses HTTP non bornées menant à un déni de service,…
 open-flaw/cve-2022-33171
CVE-2022-33171 : Vulnérabilité d'injection SQL TypeORM
 clemfavre/cve-2023-45612_exploit
Reproduction d'un problème de sécurité de haute sévérité qui permet des attaques XXE (XML eXternal Entity) sur la sérialisation XML de Ktor.
 amir-malek/react-cve-2025-55182
Détecte et corrige CVE-2025-55182 (React2Shell) dans les composants serveur React et les applications Next.js. Analyse les versions de packages,…