
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 trailofbits/claude-code-devcontainer
Devcontainer sandboxé pour exécuter Claude Code en mode bypass en toute sécurité. Conçu pour les audits de sécurité et la revue de code non fiable.
 med0x2e/sigflip
SigFlip est un outil pour patcher les fichiers PE signés avec Authenticode (exe, dll, sys ...etc) sans invalider ou casser la signature existante.
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
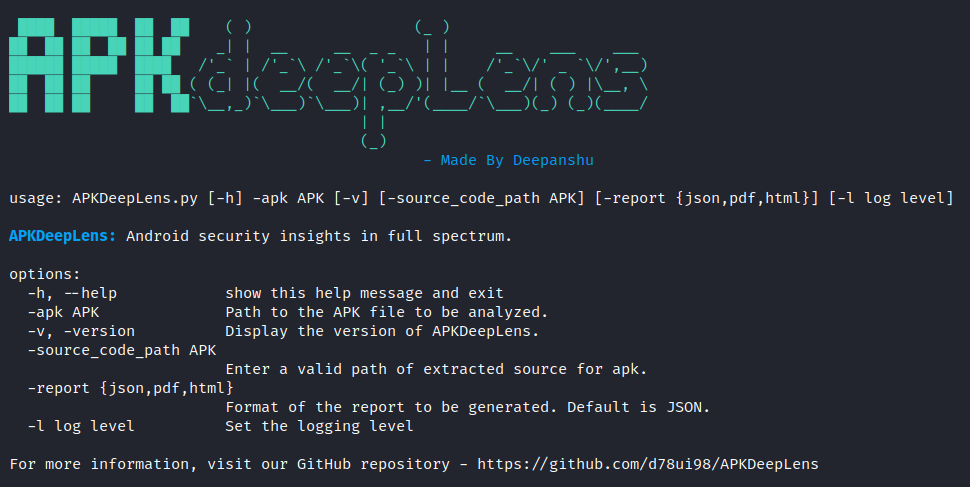 d78ui98/apkdeeplens
Aperçus complets de la sécurité Android.
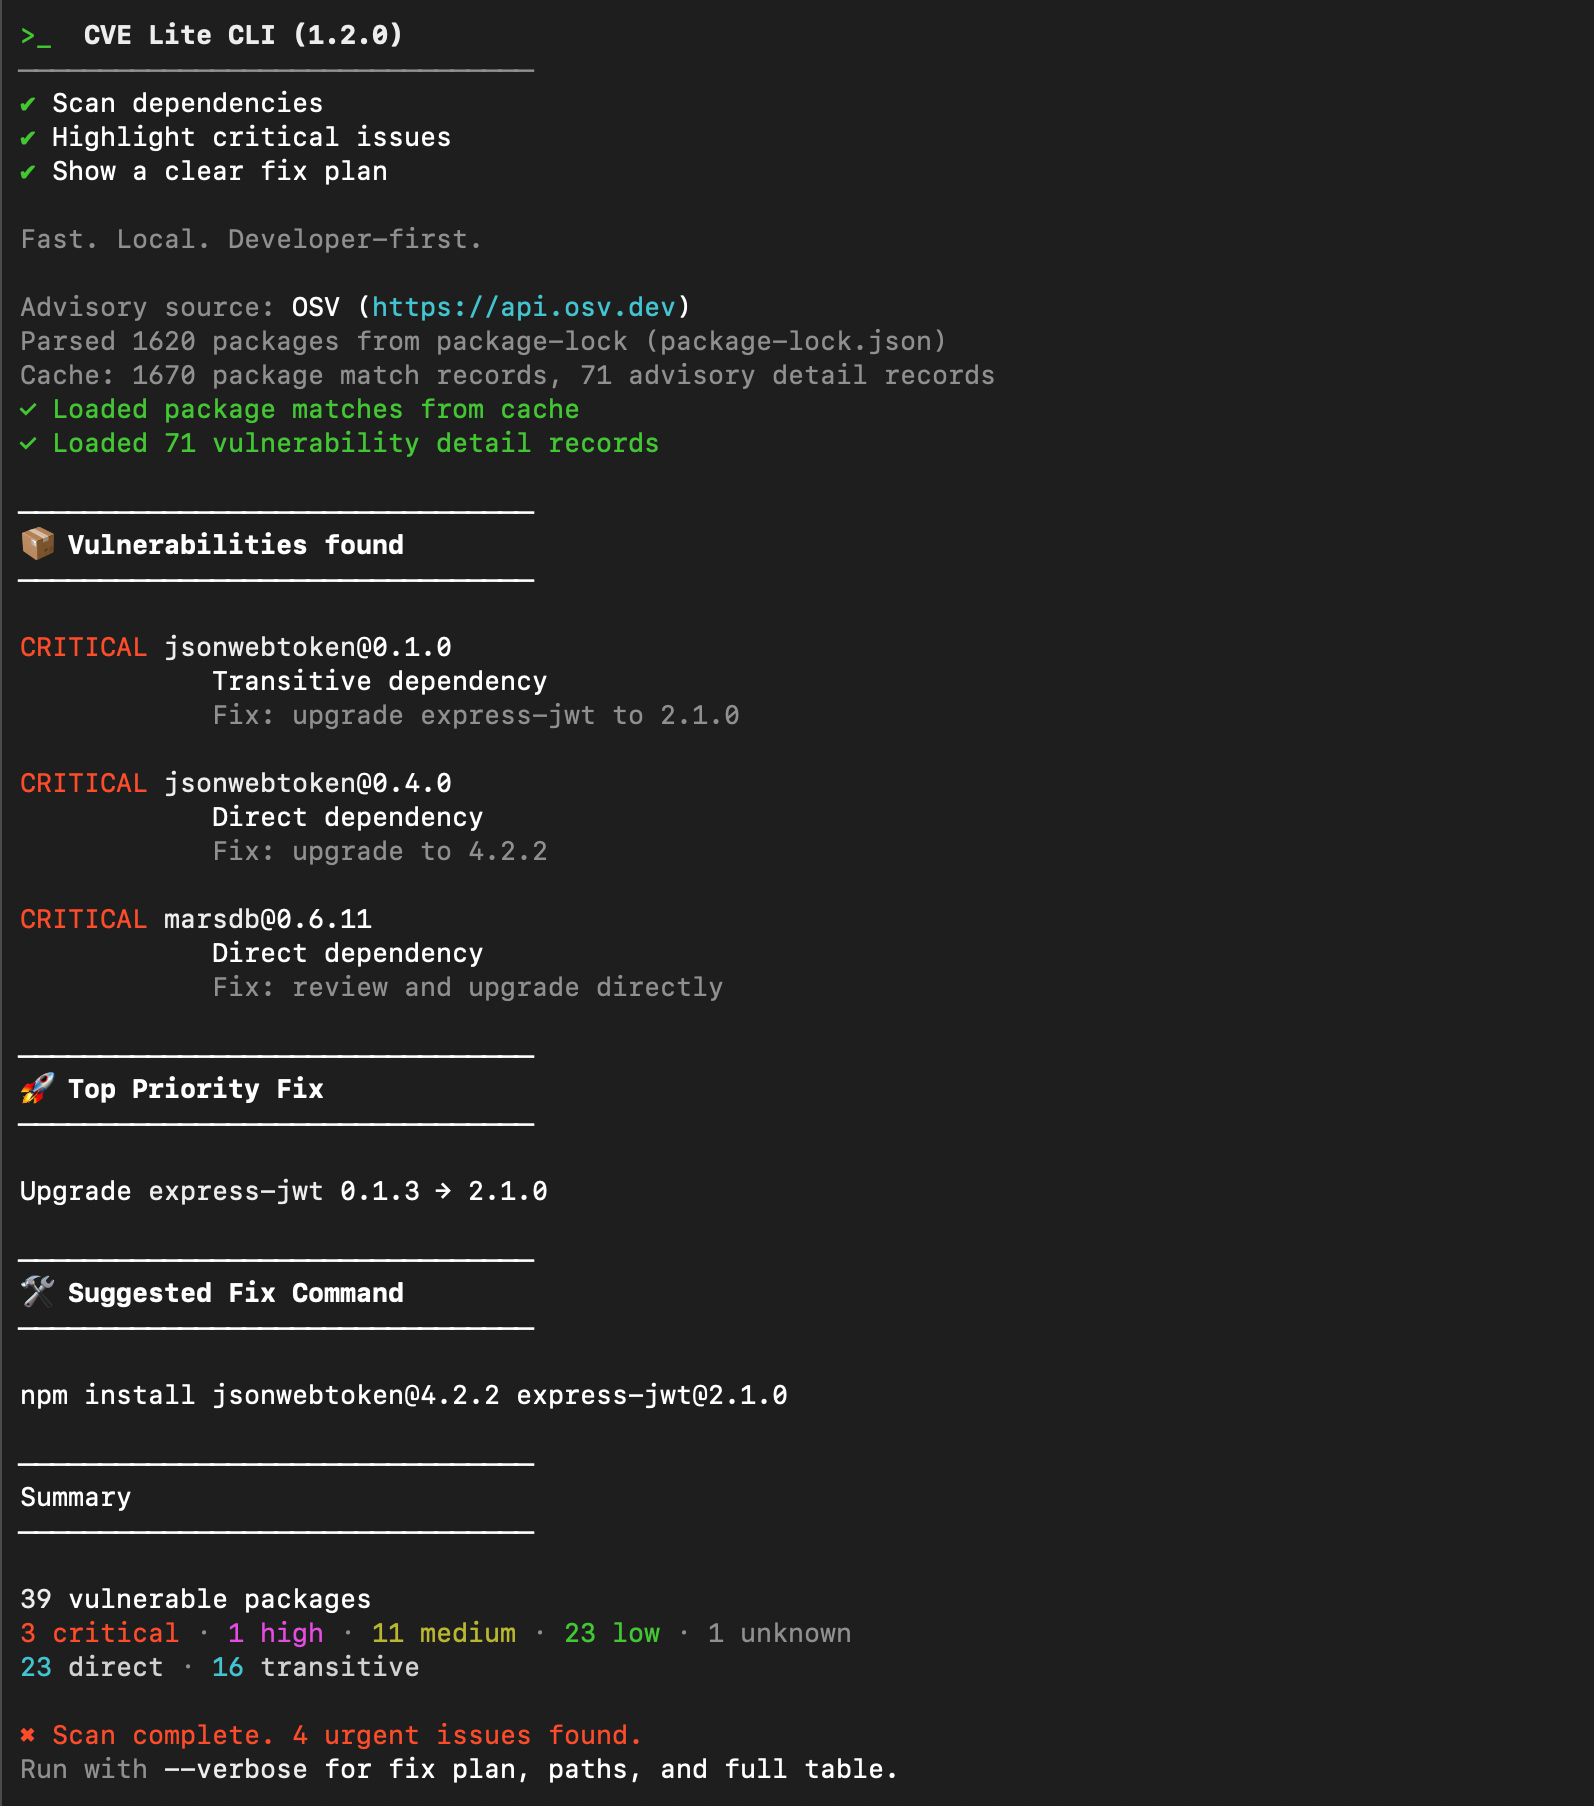 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 jvoisin/snuffleupagus
Module de sécurité pour php7 et php8 - Élimination des classes de bugs et correction virtuelle du reste !
 anshumanbh/git-all-secrets
Un outil pour capturer tous les secrets git en exploitant plusieurs outils de recherche git open source
 honeynet/apkinspector
APKinspector est un puissant outil GUI pour les analystes afin d'analyser les applications Android.
 washi1337/asmresolver
Une bibliothèque pour créer, lire et modifier des fichiers PE et des modules .NET.
 github/securitylab
Ressources liées à GitHub Security Lab
 google/capslock
Outil CLI pour analyser les capacités des paquets Go en traçant les appels transitifs aux opérations privilégiées de la bibliothèque standard,…
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 0xdea/semgrep-rules
Une collection de mes règles Semgrep pour faciliter la recherche de vulnérabilités.
 ly4k/curveball
PoC pour CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)
 p3nt4/powershdll
Exécuter PowerShell avec rundll32. Contourner les restrictions logicielles.
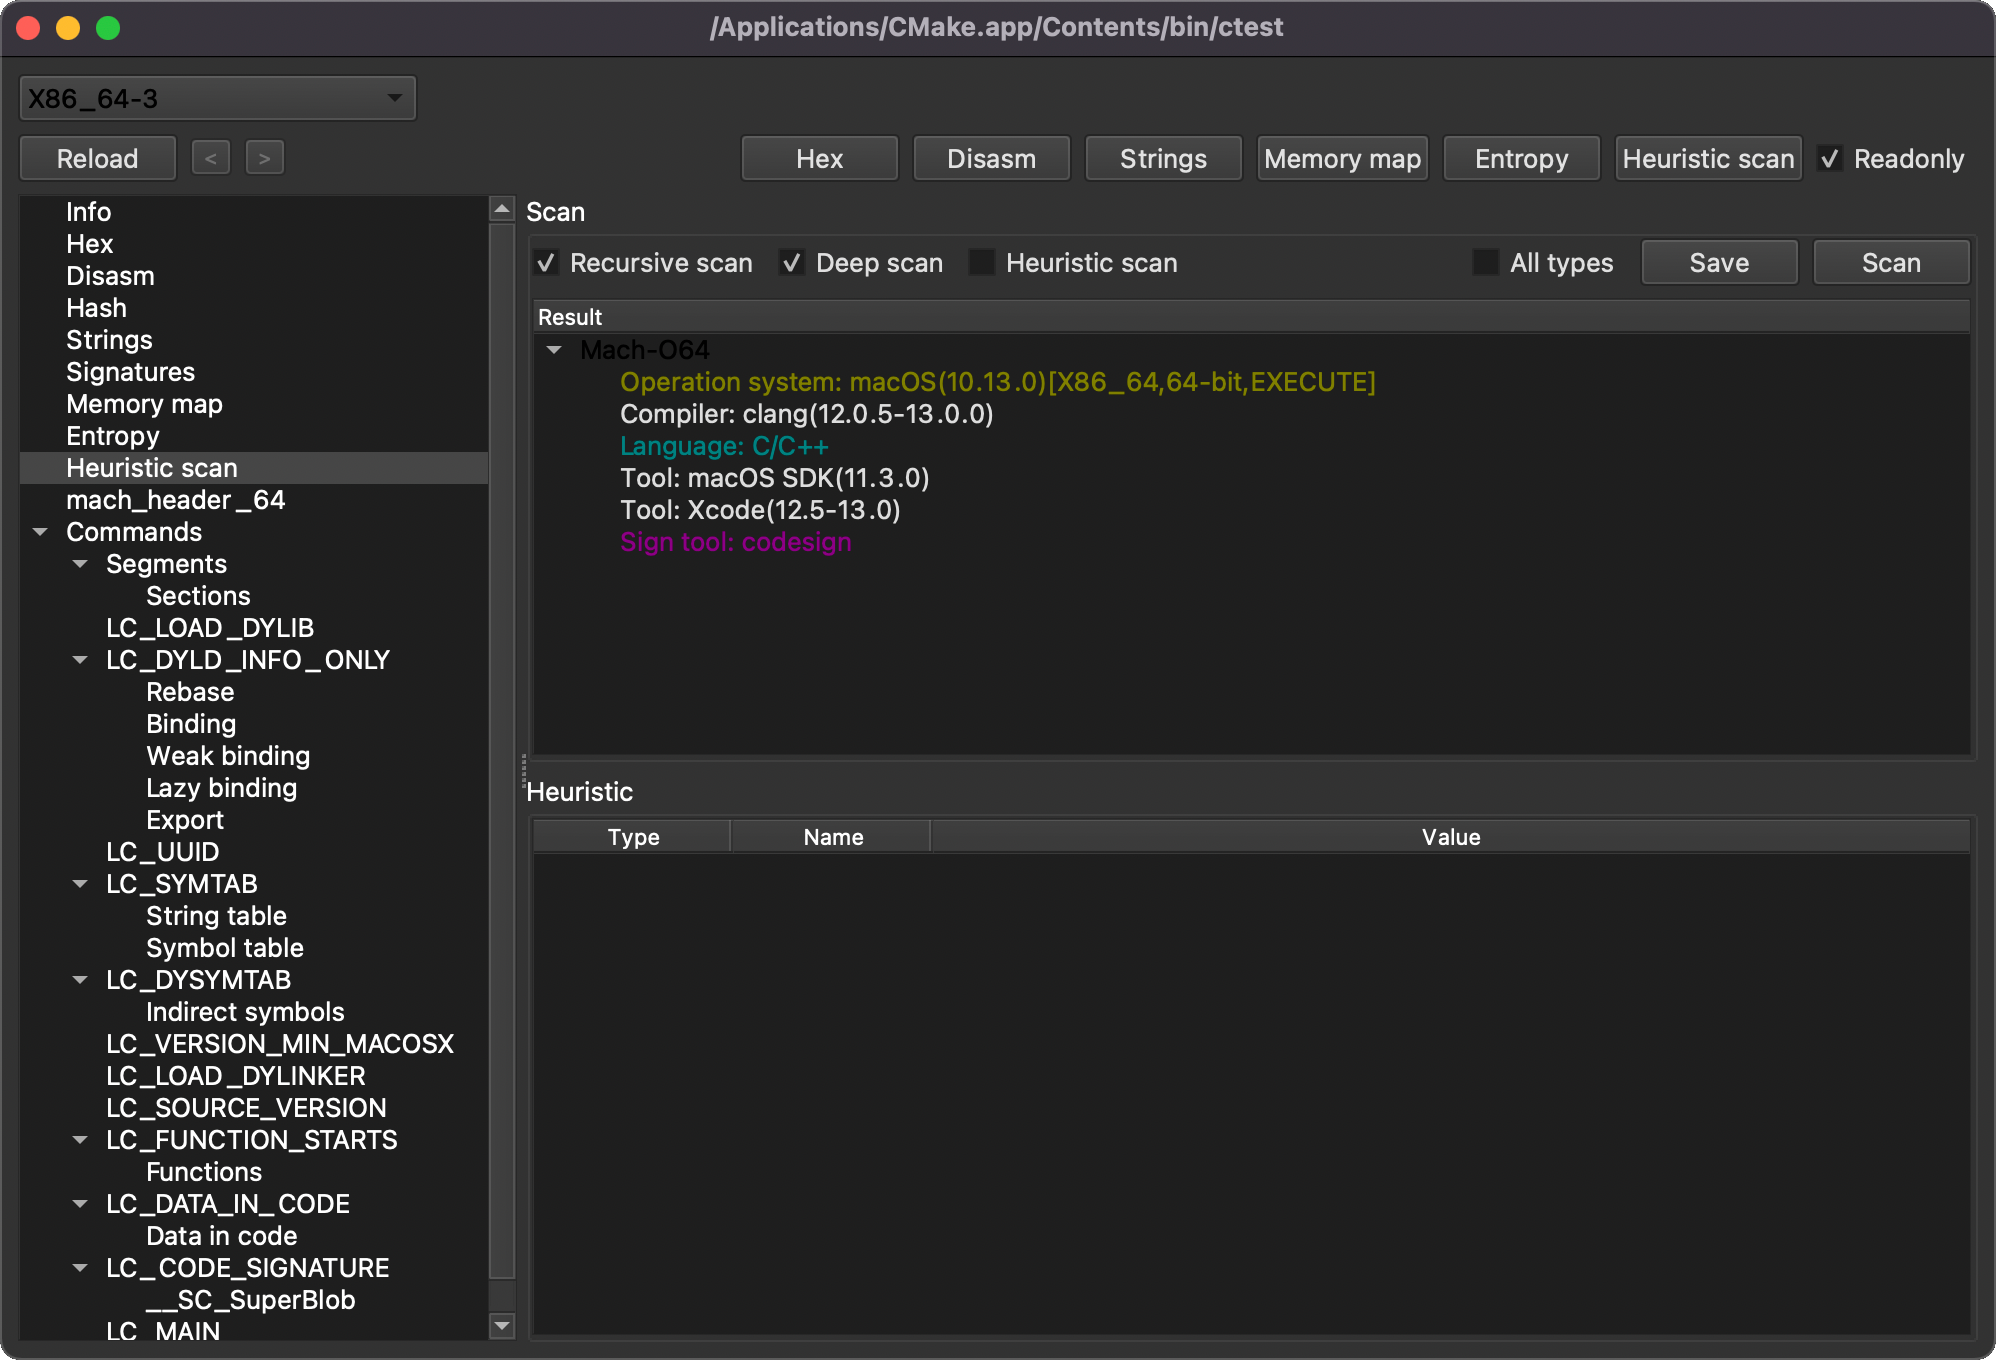 horsicq/xmachoviewer
XMachOViewer est un visualiseur de fichiers Mach-O pour Windows, Linux et MacOS.
 trailofbits/fickling
Un décompilateur de pickling Python et un analyseur statique
 mobsf/mobsfscan
mobsfscan est un outil d'analyse statique capable de détecter des motifs de code non sécurisés dans votre code source Android et iOS. Prend en charge…








