
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 jacklosingheart/cve-2024-51132-poc
Preuve de concept d'exploitation pour CVE-2024-51132, une vulnérabilité d'injection XML External Entity (XXE) dans les bibliothèques principales HAPI…

 git-akki/cso-vibecheck
Compétence d'audit de sécurité Senior-CSO pour les applications vibe-codées. Audit en 22 points ancré sur des incidents réels de 2026 (Moltbook,…
 kavin-jindal/cve-2026-48800-poc
Exploit de preuve de concept pour CVE-2026-48800 démontrant l'exécution de code arbitraire dans Notepad++ ≤ 8.9.6 via un fichier shortcuts.xml…
 dannners/jackson-deserialization-2017-7525
PoC de désérialisation Jackson CVE-2017-7525
 hohn/codeql-sample-polkit
Toutes les étapes de l'exploration de la CVE-2021-4034 de polkit à l'aide de codeql
 xmyronn/cve-2026-7393-rce
Preuve de concept d'exploitation pour CVE-2026-7393 : téléversement de fichier sans restriction dans Pizzafy Ecommerce System 1.0 permettant aux…
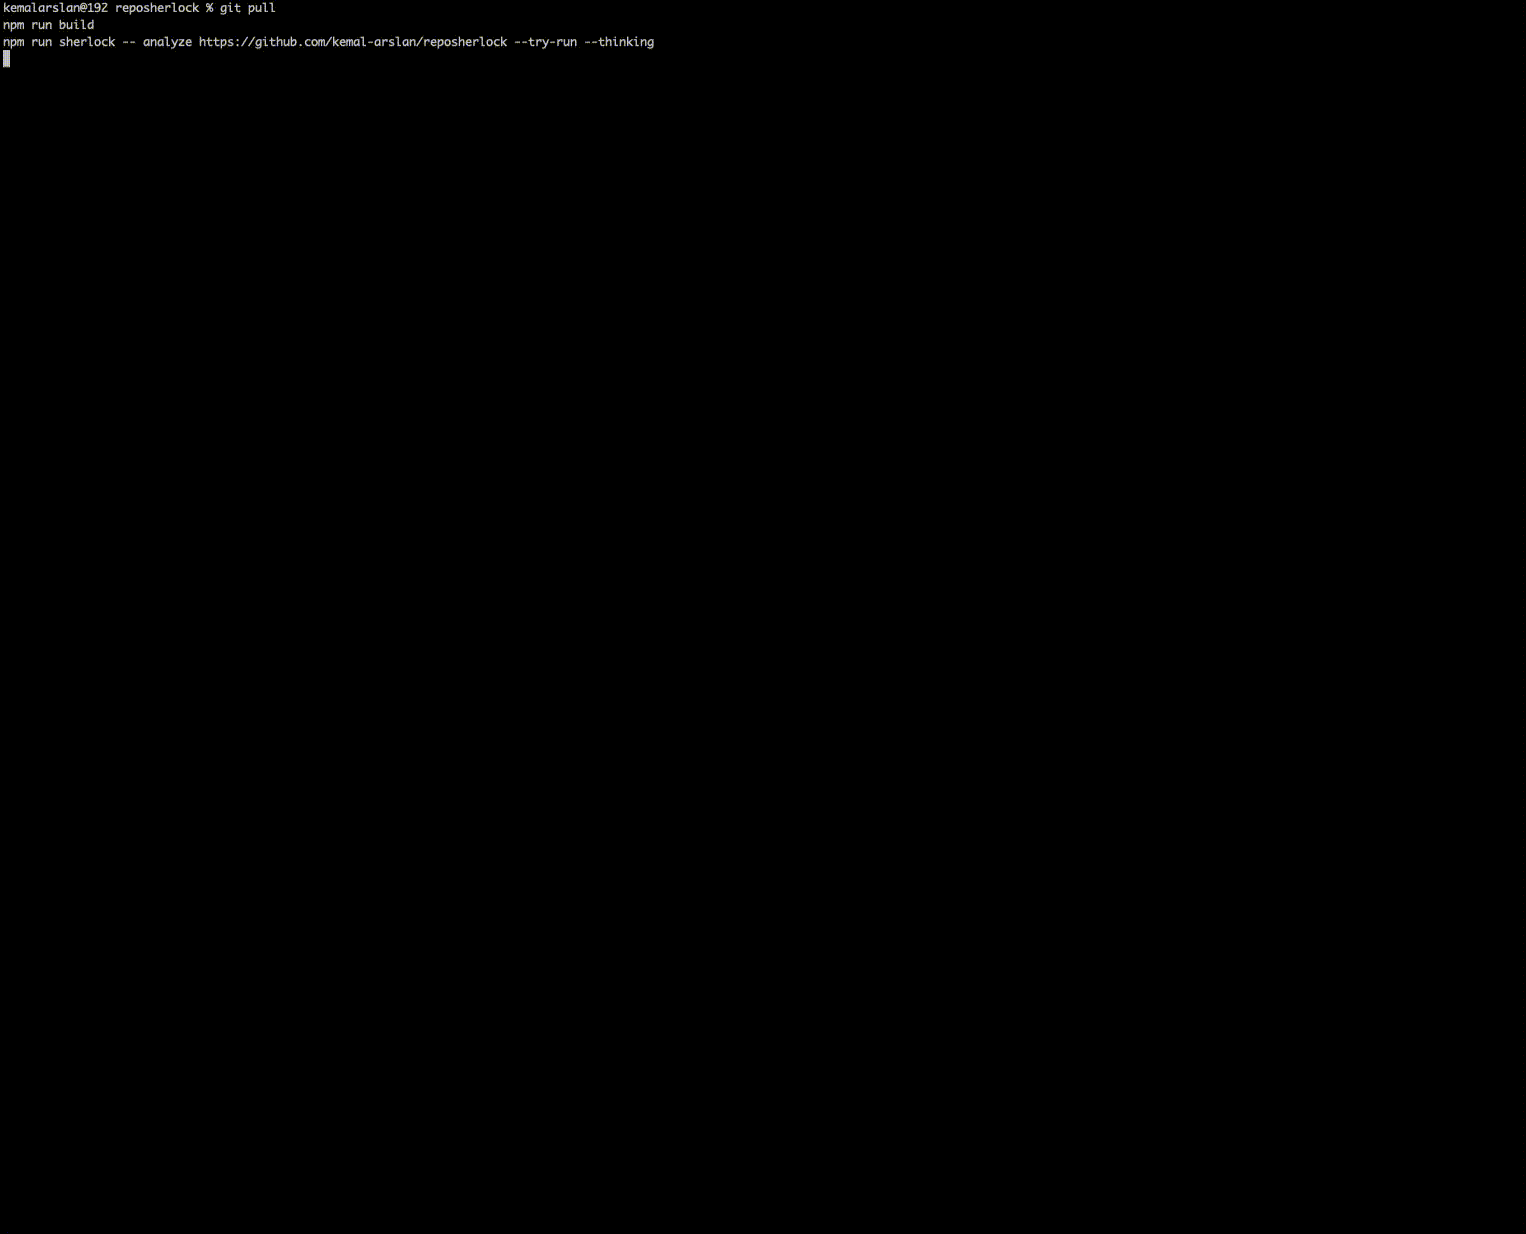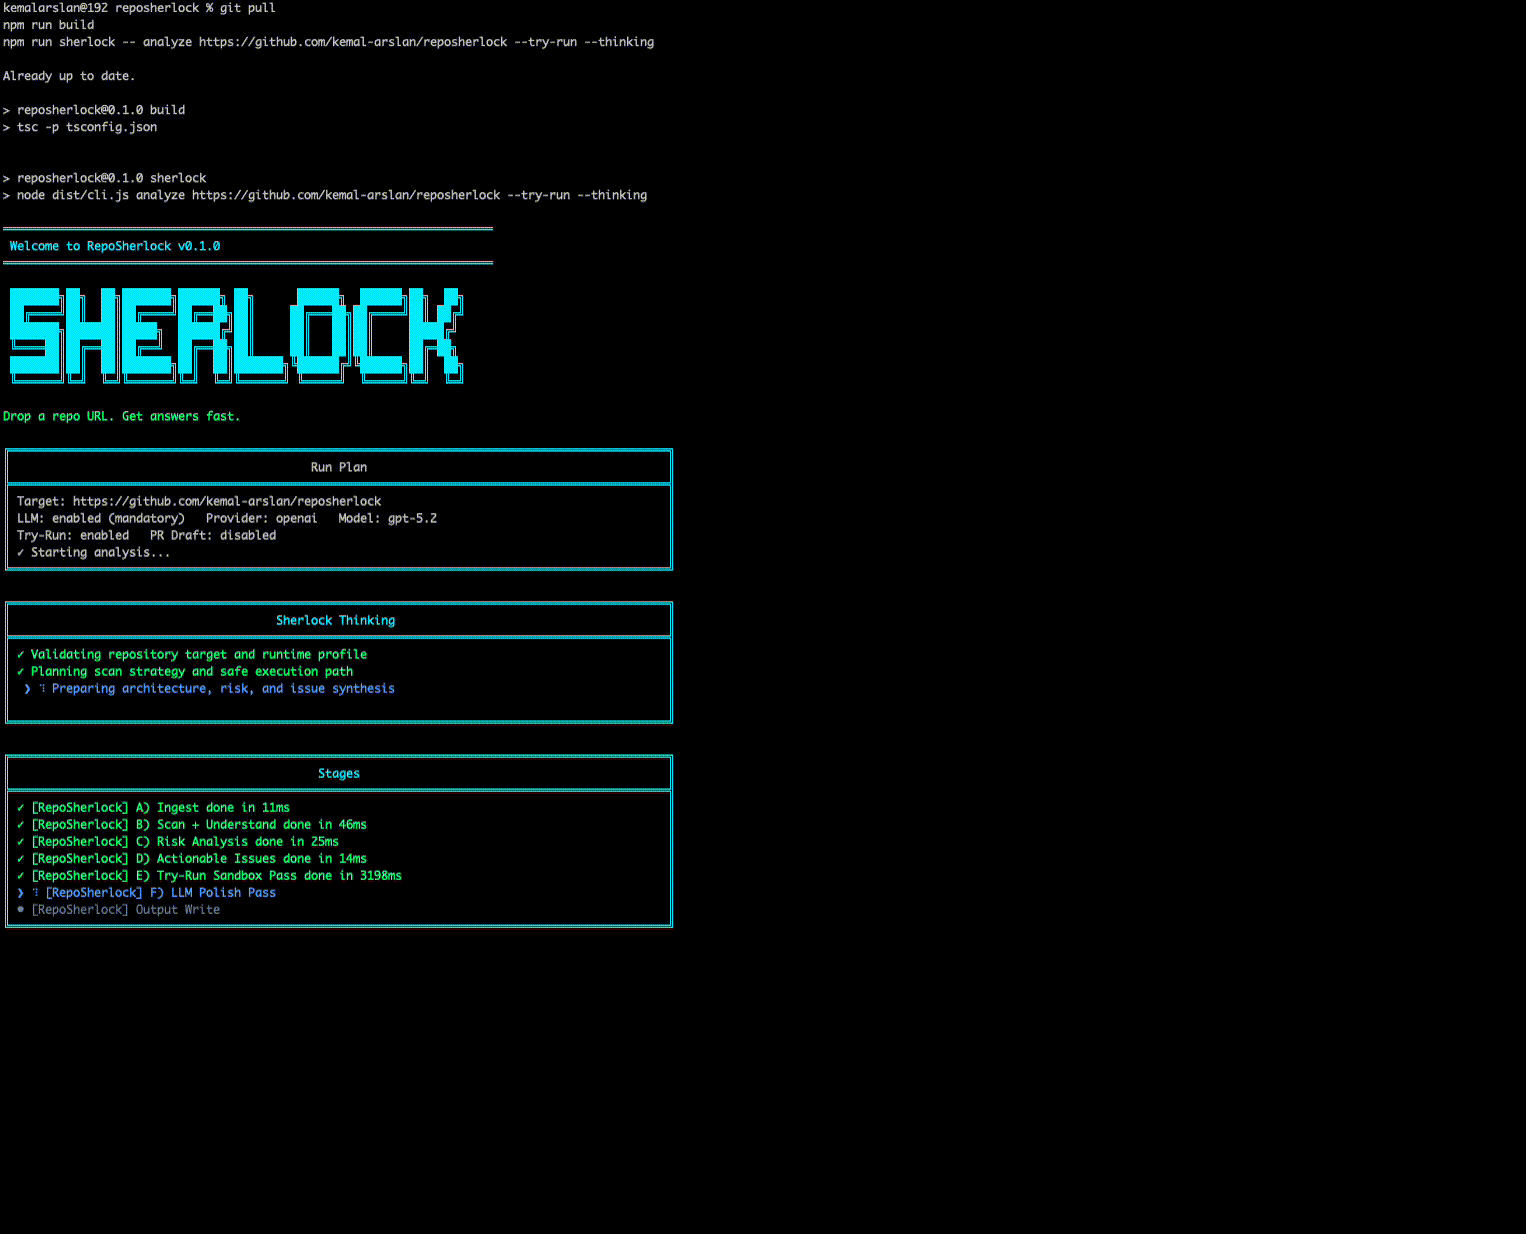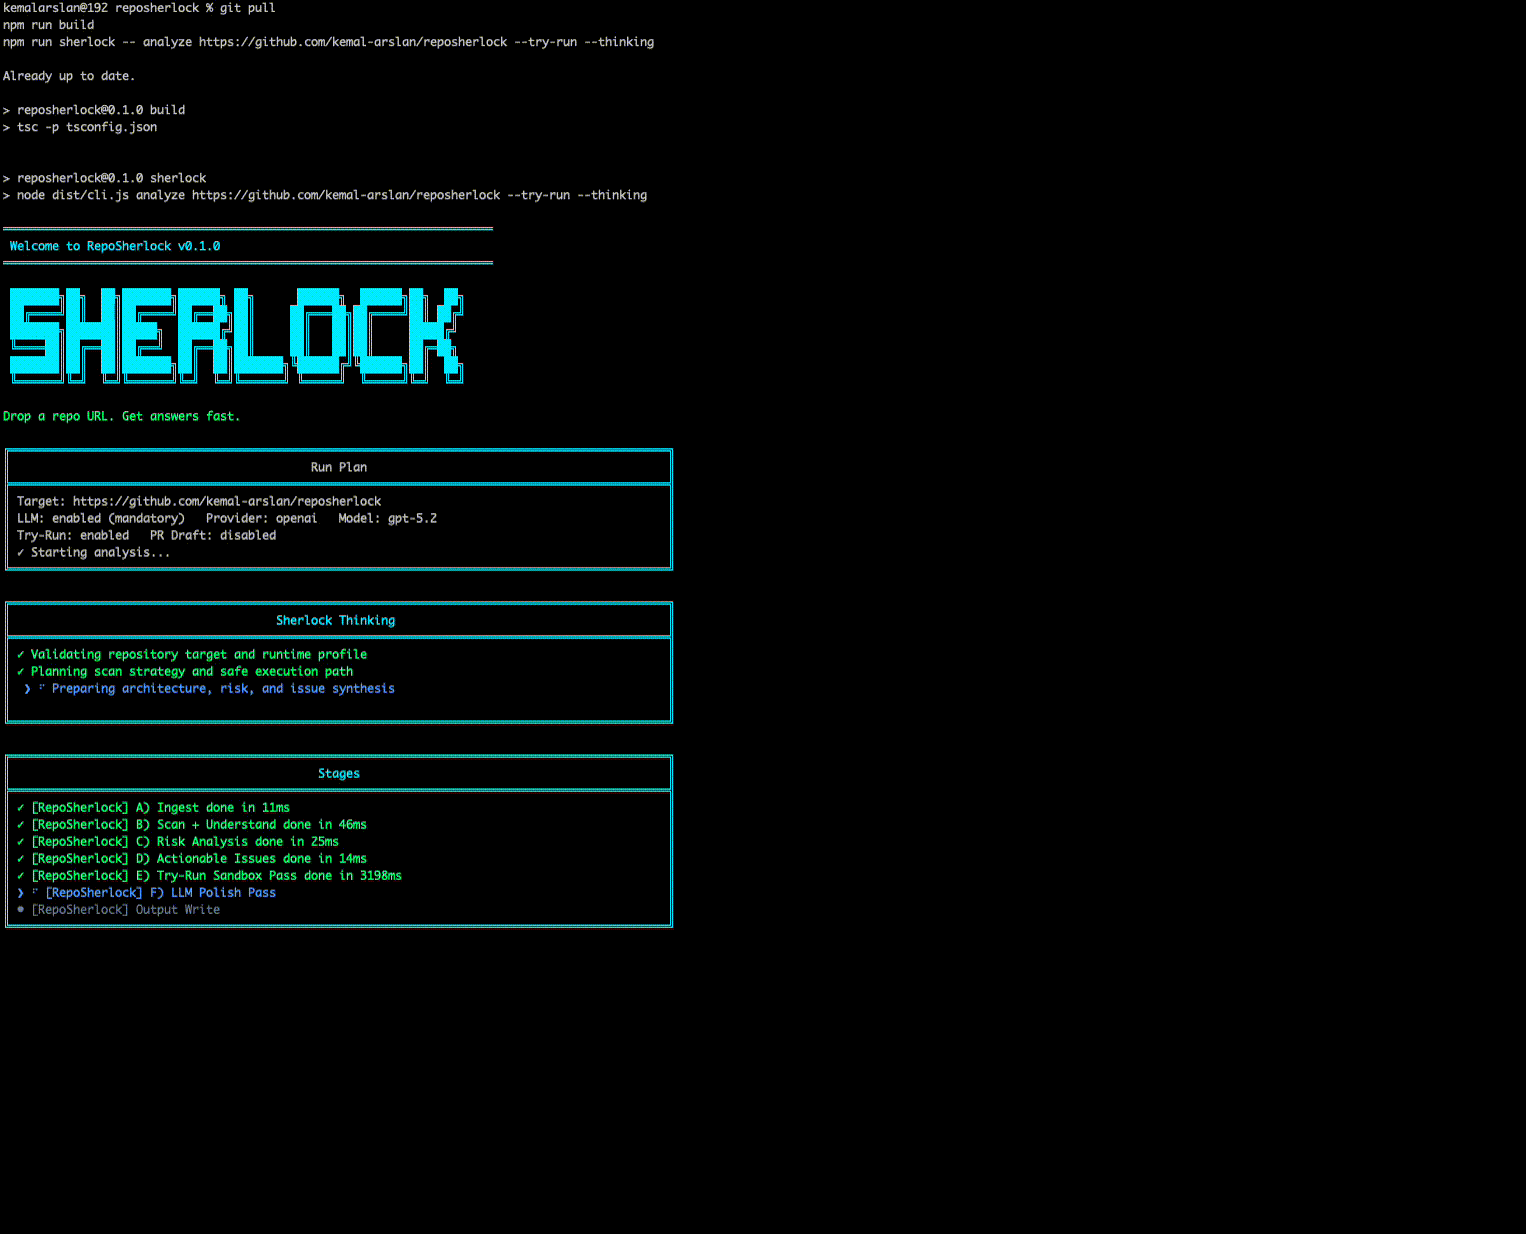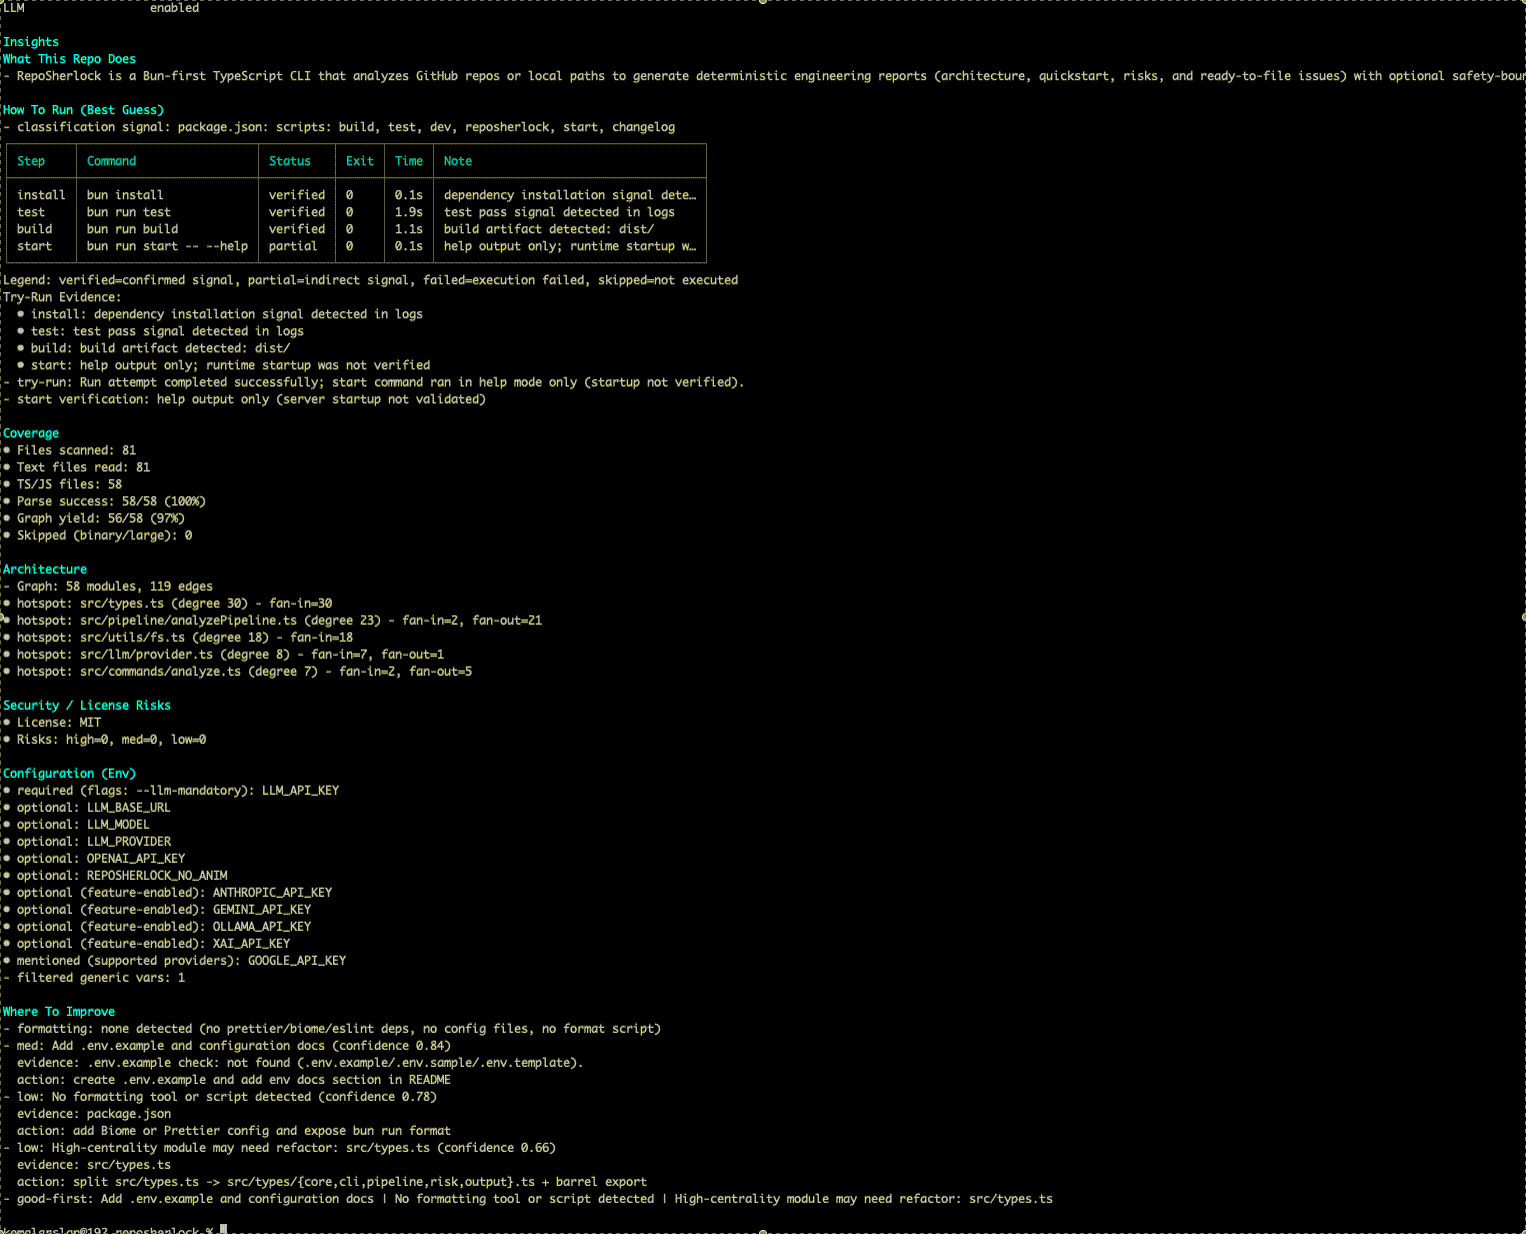 kemal-arslan/reposherlock
Analyser n'importe quel dépôt GitHub (URL ou chemin local) → carte d'architecture, commandes d'exécution vérifiées, risques et problèmes exploitables…
 nxploited/cve-2025-49029
Le plugin WordPress Custom Login And Signup Widget <= 1.0 est vulnérable à l'exécution de code arbitraire.
 unicorn-hyh/cve-2026-31156
Une vulnérabilité d'injection de chemin existe dans OpenPLC-v3, qui provient du fait que le programme n'effectue aucune vérification de validité sur…
 e-corp-demo/cve-2026-44788
Exploit de preuve de concept pour CVE-2026-44788, démontrant l'exploitation de vulnérabilité en C# pour les tests et la validation de sécurité.
 razi-interactive/claude-project-scanner
Scanner de sécurité en lecture seule pour les projets Claude Code. Détecte CVE-2025-59536, l'injection statusLine, l'injection de prompt, et plus…
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 validateur de PoC pour Eclipse GlassFish EL Injection RCE dans le gestionnaire gadget.jsf de la console d'administration. Scanner de…
 habuon/cve-2026-48208
Ceci est le dépôt PoC pour CVE-2026-48208
 xxconi/cve-2026-22356
CVE-2026-22356 : Vulnérabilité de traversée de chemin et RCE dans Jetpack CRM
 loic-houchi/django-faille-cve-2025-57833_test
Preuve de concept éducative démontrant une injection SQL via des alias dynamiques dans les méthodes annotate() et alias() de Django (CVE-2025-57833).…
 sparshbiswas-ai/cve-2025-11844-smolagents
Sandbox éducatif et scanner de preuve de concept dynamique pour l'injection XPath CVE-2025-11844 dans la bibliothèque smolagents de Hugging Face,…
 some-1hing/cve-2018-16763
Outil Python pour analyser CVE-2018-16763 dans FUEL CMS avec une analyse de réponse plus propre et une vérification interactive des vulnérabilités.








