
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 mbennett-labs/crypto-scanner
Outil CLI pour analyser les codebases à la recherche de cryptographie vulnérable aux attaques quantiques.
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 RCE non authentifié (évasion du sandbox AST via gi_frame.f_back). Lab + PoC, vérifié e2e.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
Détails techniques et exploit pour CVE-2024-11393
 edoardottt/openhands-disclosure
Plusieurs vulnérabilités d'injection de commandes dans openhands <0.62.0 permettent à un attaquant d'exécuter des commandes système arbitraires.
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 matesz44/cve-2025-64512
CVE-2025-64512 : pdfminer.six désérialisation pickle rce ; .pickle.gz + générateur pdf avec charges utiles personnalisées
 drunkenshells/cve-2021-2471
PoC pour CVE-2021-2471 - XXE dans MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Exploit Python pour CVE-2022-28171 ciblant les appareils Hikvision Hybrid SAN, automatisant l'injection SQL aveugle et l'injection de commandes pour…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Exécution de code à distance (RCE) via clé cryptographique fixe sur Microsoft Exchange Server
 motikan2010/cve-2023-6553-poc
Preuve de concept en Python pour CVE-2023-6553, démontrant une exécution de code à distance non authentifiée via une chaîne de filtres PHP dans le…
 barrersoftware/opencode-secure
# Fork d'OpenCode renforcé en sécurité - Corrige CVE-2026-22812 (CVSS 8.8 RCE) que l'amont refuse de corriger
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC. CVE-2020-0601, communément appelé CurveBall, est une vulnérabilité dans laquelle la signature de certificats…
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
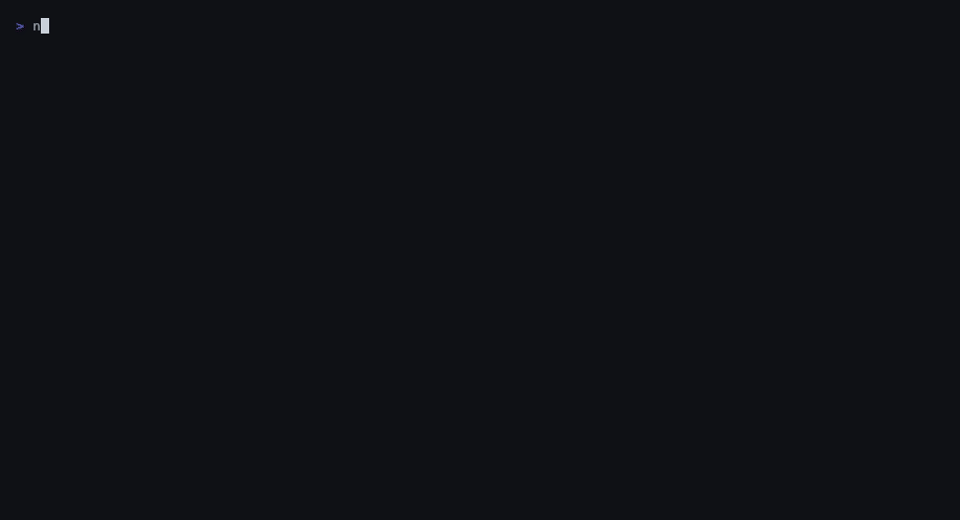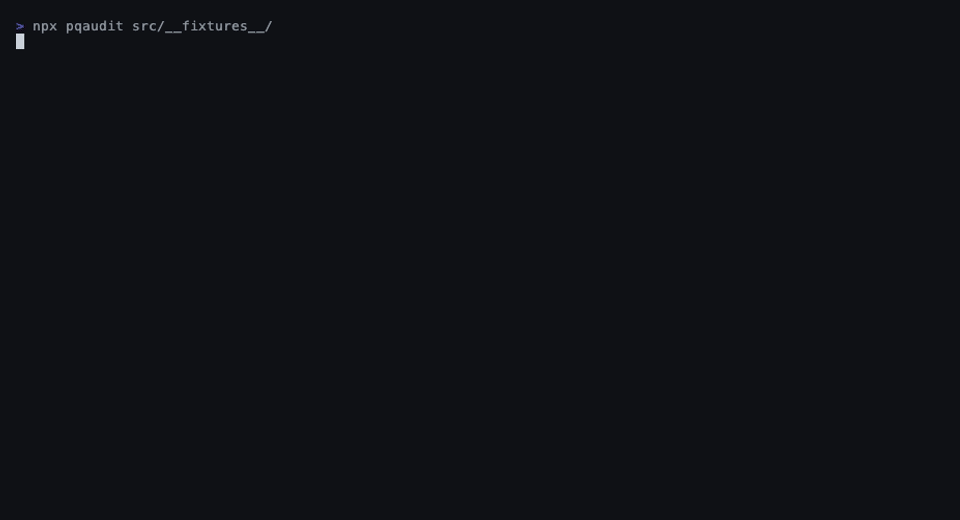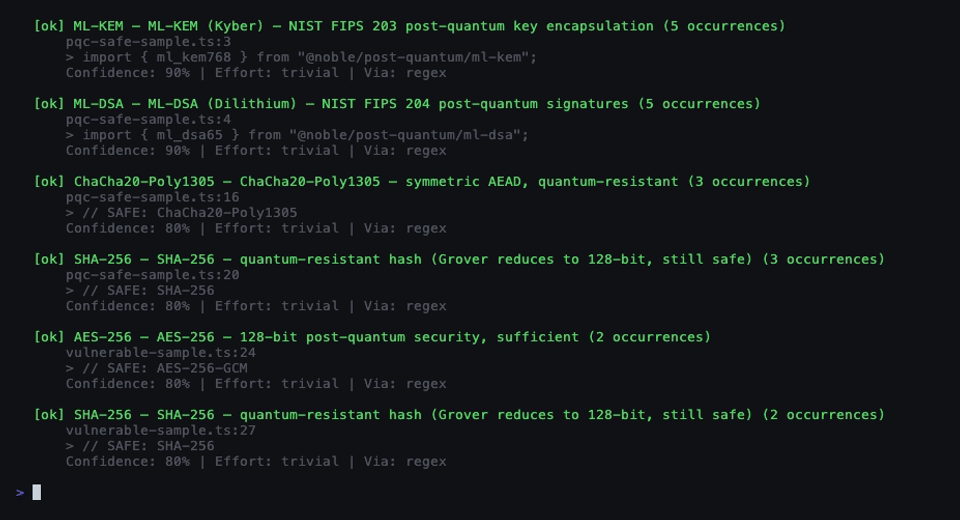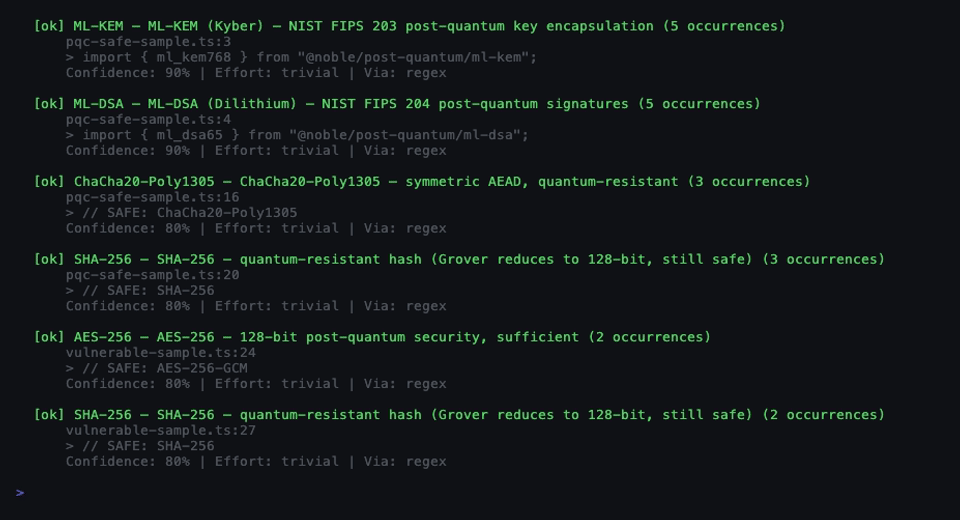 pqcworld/pqaudit
Analysez les bases de code pour détecter les cryptographies vulnérables à l'informatique quantique. Détectez RSA, ECDSA, Ed25519, ECDH avant le Jour…








