
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 rndhouse/vcamper
PoC : identifier les correctifs de sécurité silencieux avant CVE
 hoangkien1020/cve-2021-21014
Magento versions 2.4.1 (et versions antérieures), 2.4.0-p1 (et versions antérieures) et 2.3.6 (et versions antérieures) sont vulnérables à un…
 jzheaux/cve-2023-34035-mitigations
Démontre la vulnérabilité CVE-2023-34035 dans Spring Security avec des applications d'exemple vulnérables et corrigées, enseignant la configuration…
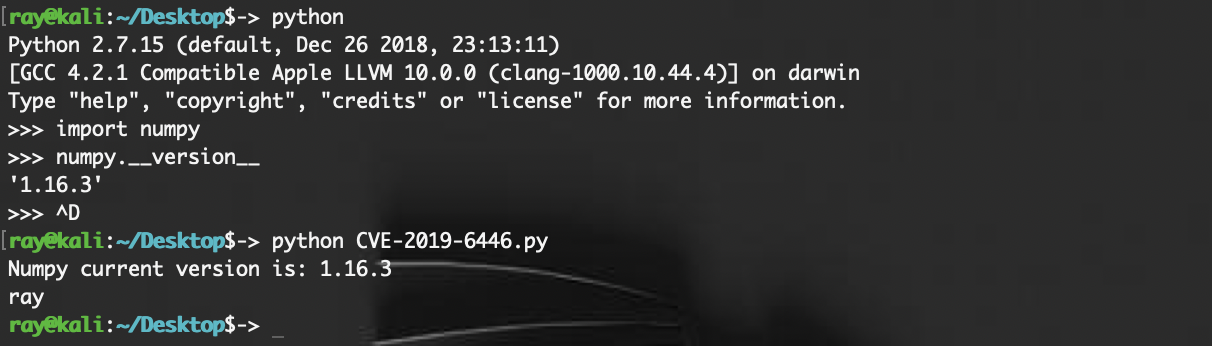 rayscri/cve-2019-6446
Exécution de commandes par désérialisation Numpy
 viszsec/cve-2024-23897
PoC Jenkins de vulnérabilité de lecture arbitraire de fichiers via la CLI pouvant mener à une RCE.
 yuriisanin/cve-2022-45771
[PoC] Élévation de privilèges et exécution de code via LFI dans PwnDoC
 p33d/cve-2024-9441
Exploit pour CVE-2024-9441 : Exécution de code à distance via une désinfection incorrecte des entrées dans la fonctionnalité de mot de passe oublié…
 gmh5225/awesome-mba
Liste de ressources booléen-arithmétiques mixtes
 akiraaisha/shellshocker-python
Ceci est une application Python qui vous aide à détecter si votre machine qui exécute bash est vulnérable à CVE-2014-6271
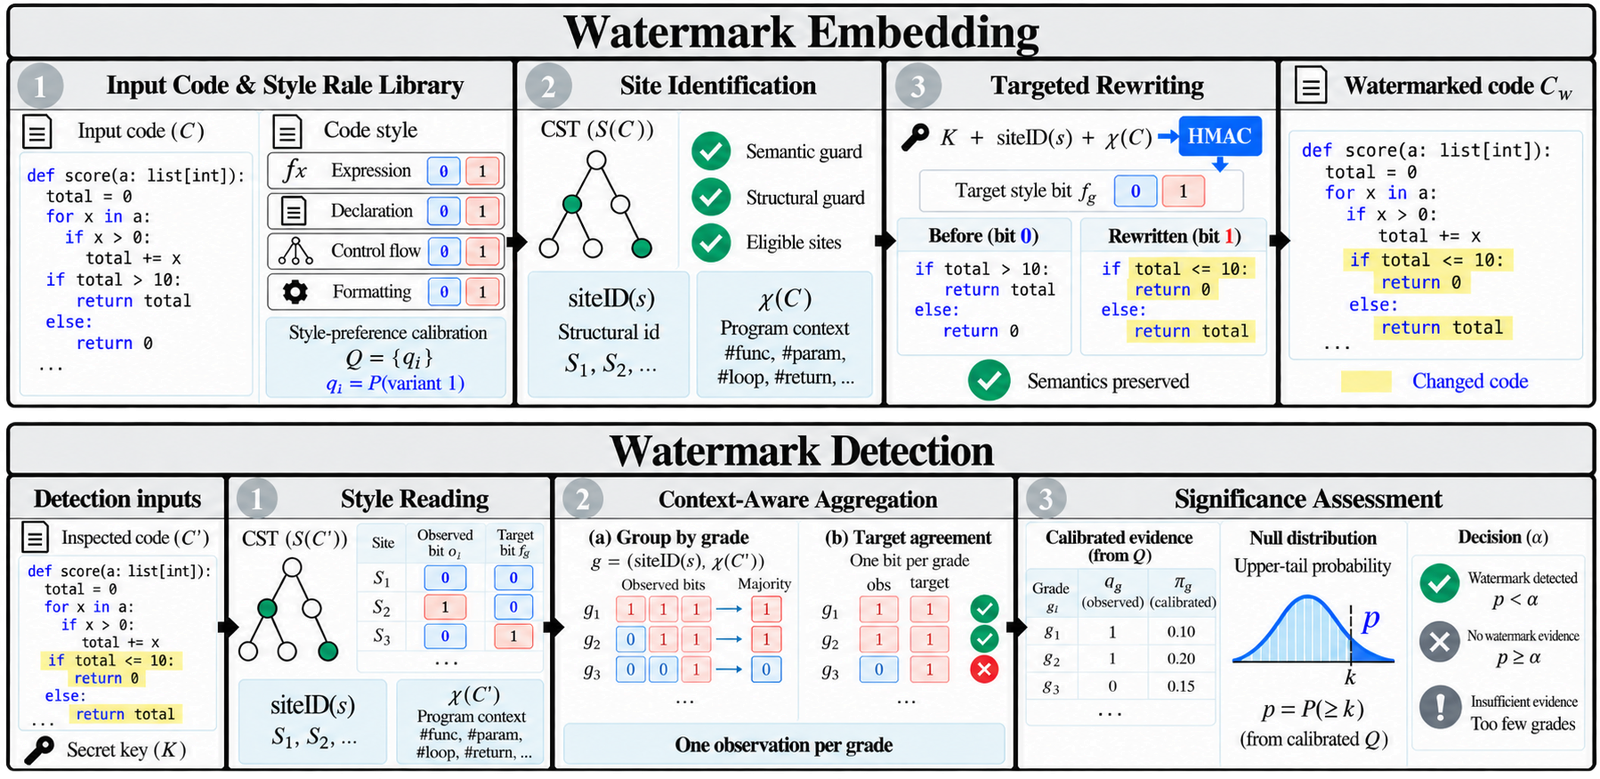 suhanmen/sew
Intègre et détecte des filigranes basés sur le style et liés à une clé dans du code Python, Java et C++ généré par LLM via la réécriture de CST, en…
 al1ex/soliditysecurity
Solidity Security
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php Exécution de code à distance
 zihxs/check-react-rce-cve-2025-55182
Scanner de sécurité pour détecter les vulnérabilités CVE-2025-55182 et CVE-2025-66478 dans les projets React Server Components (RSC)
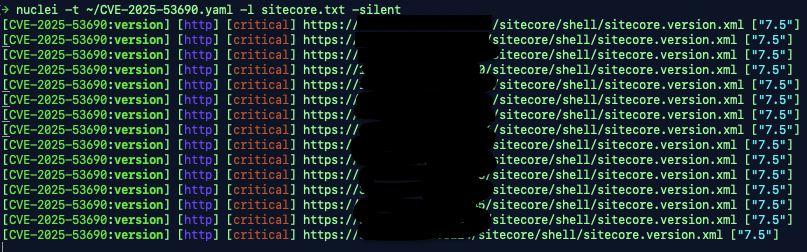 rxerium/cve-2025-53690
Détection pour CVE-2025-53690
 d0rb/cve-2023-49606
Vulnérabilité critique de type use-after-free découverte dans Tinyproxy
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 ghostinexile/cve-2026-63030-wp2shell
Preuve de concept d'injection SQL dans l'API REST de WordPress menant à une exécution de code à distance (RCE) (CVE-2026-63030 & CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 Requête HTTP : pollution de prototype par pagination menant à RCE (NODE_OPTIONS runner-spawn gadget). Laboratoire +…








