
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit

 emicoecommerce/magento-apsb22-48-security-patches
Ce dépôt contient des correctifs de sécurité potentiels pour la vulnérabilité de sécurité Magento APSB22-48 et CVE-2022-35698.
 josue87/givemesecrets
Utilisez des expressions régulières pour obtenir des informations sensibles à partir d'un dépôt donné (GitHub, pip ou npm).
 dr4k0nia/tooling-playground
Une collection de petits scripts et outils pour la désobfuscation et l'analyse de logiciels malveillants.
 seanwrightsec/cve-2022-42889-poc
Preuve de concept pour la vulnérabilité Apache commons-text CVE-2022-42889.
 rakosn1cek/oversight
Un auditeur de sécurité léger et un bac à sable pour scripts shell. Oversight combine un moteur d'analyse statique (Rust) avec une application…
 raoufmaklouf/jsecret
Scanner statique rapide basé sur Go pour détecter les données sensibles (clés API, jetons, mots de passe) dans les fichiers JavaScript et le code…
 eset/wslink-vm-analyzer
WslinkVMAnalyzer est un outil conçu pour faciliter l'analyse de code protégé par une machine virtuelle présente dans le malware Wslink.
 cookiengineer/exocomp
Environnement multi-agent auto-hébergé pour Go avec des agents de pentesting alimentés par LLM (exploiter, reverser, threathunter, webscanner) qui…
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
Passerelle de sécurité open source & scanner statique pour les agents IA. Appliquez le contrôle d'accès basé sur les rôles (RBAC), les approbations…
 muhammadwaseem29/cve-2025-53770
Exécution de code à distance non authentifiée via une désérialisation non sécurisée dans Microsoft SharePoint Server (CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
Scanneur local de bytecode pour la vulnérabilité Log4JShell (CVE-2021-44228)
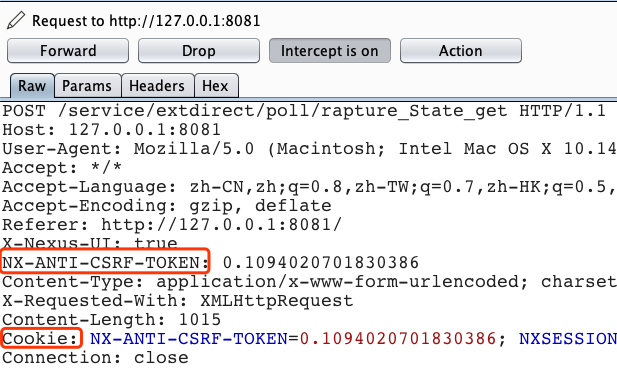 magicming200/cve-2020-10199_cve-2020-10204
Outil de détection en un clic des vulnérabilités CVE-2020-10199 et CVE-2020-10204, avec interface graphique. Outil de vulnérabilité CVE-2020-10199 et…
 ariary/trojansourcefinder
🔎 Aide à trouver la vulnérabilité Trojan Source dans le code 👀. Utile pour la revue de code dans un projet avec plusieurs collaborateurs (CI/CD).
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC pour CVE-2026-3891 — Téléversement arbitraire de fichiers sans authentification menant à une exécution de code à distance dans Pix for…
 ab1gale/phpcms-2008-cve-2018-19127
Preuve de concept d'exploitation pour CVE-2018-19127 dans phpcms 2008, démontrant l'exécution de code à distance via un paramètre de modèle…
 s4dhul4bs/vimana-framework
Vimana est un outil de sécurité expérimental qui vise à fournir des ressources pour auditer les applications web Python.








