
 #1
Outils d'analyse de code statique et dynamique, SAST, DAST et revue de code.
Recommandé par Kitploit
 elastic/supply-chain-monitor
Moniteur automatisé de sécurité des chaînes d'approvisionnement qui interroge les registres PyPI et npm, compare les nouvelles versions avec leurs…
 snowsnowsnows/eaglevm
Virtualiseur de code natif pour binaires x64
 c3rb3ru5d3d53c/binlex
Un framework d'analyseur lexical pour traits génétiques binaires
 manuelschipper/nah
un garde-fou qui bloque les actions catastrophiques des agents
 smackers/smack
Chaîne d'outils modulaire de vérification logicielle qui traduit le LLVM IR en langage de vérification intermédiaire Boogie pour la vérification…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agents compatible MCP pour des workflows agentiques déclaratifs pilotés par YAML, utilisé pour l'audit de code assisté par IA, le…
 owasp/glue
Automatisation de la sécurité des applications
 nodesecure/js-x-ray
JavaScript & Node.js scanner SAST open-source. Un analyseur statique pour détecter les motifs malveillants les plus courants 🔬.
 agent-field/sec-af
Auditeur de sécurité de code natif IA sur AgentField qui prouve l'exploitabilité avec des verdicts, des traces et des preuves actionnables.
 nccgroup/freddy
Identifier automatiquement les problèmes de désérialisation dans les applications Java et .NET en utilisant des scans actifs et passifs
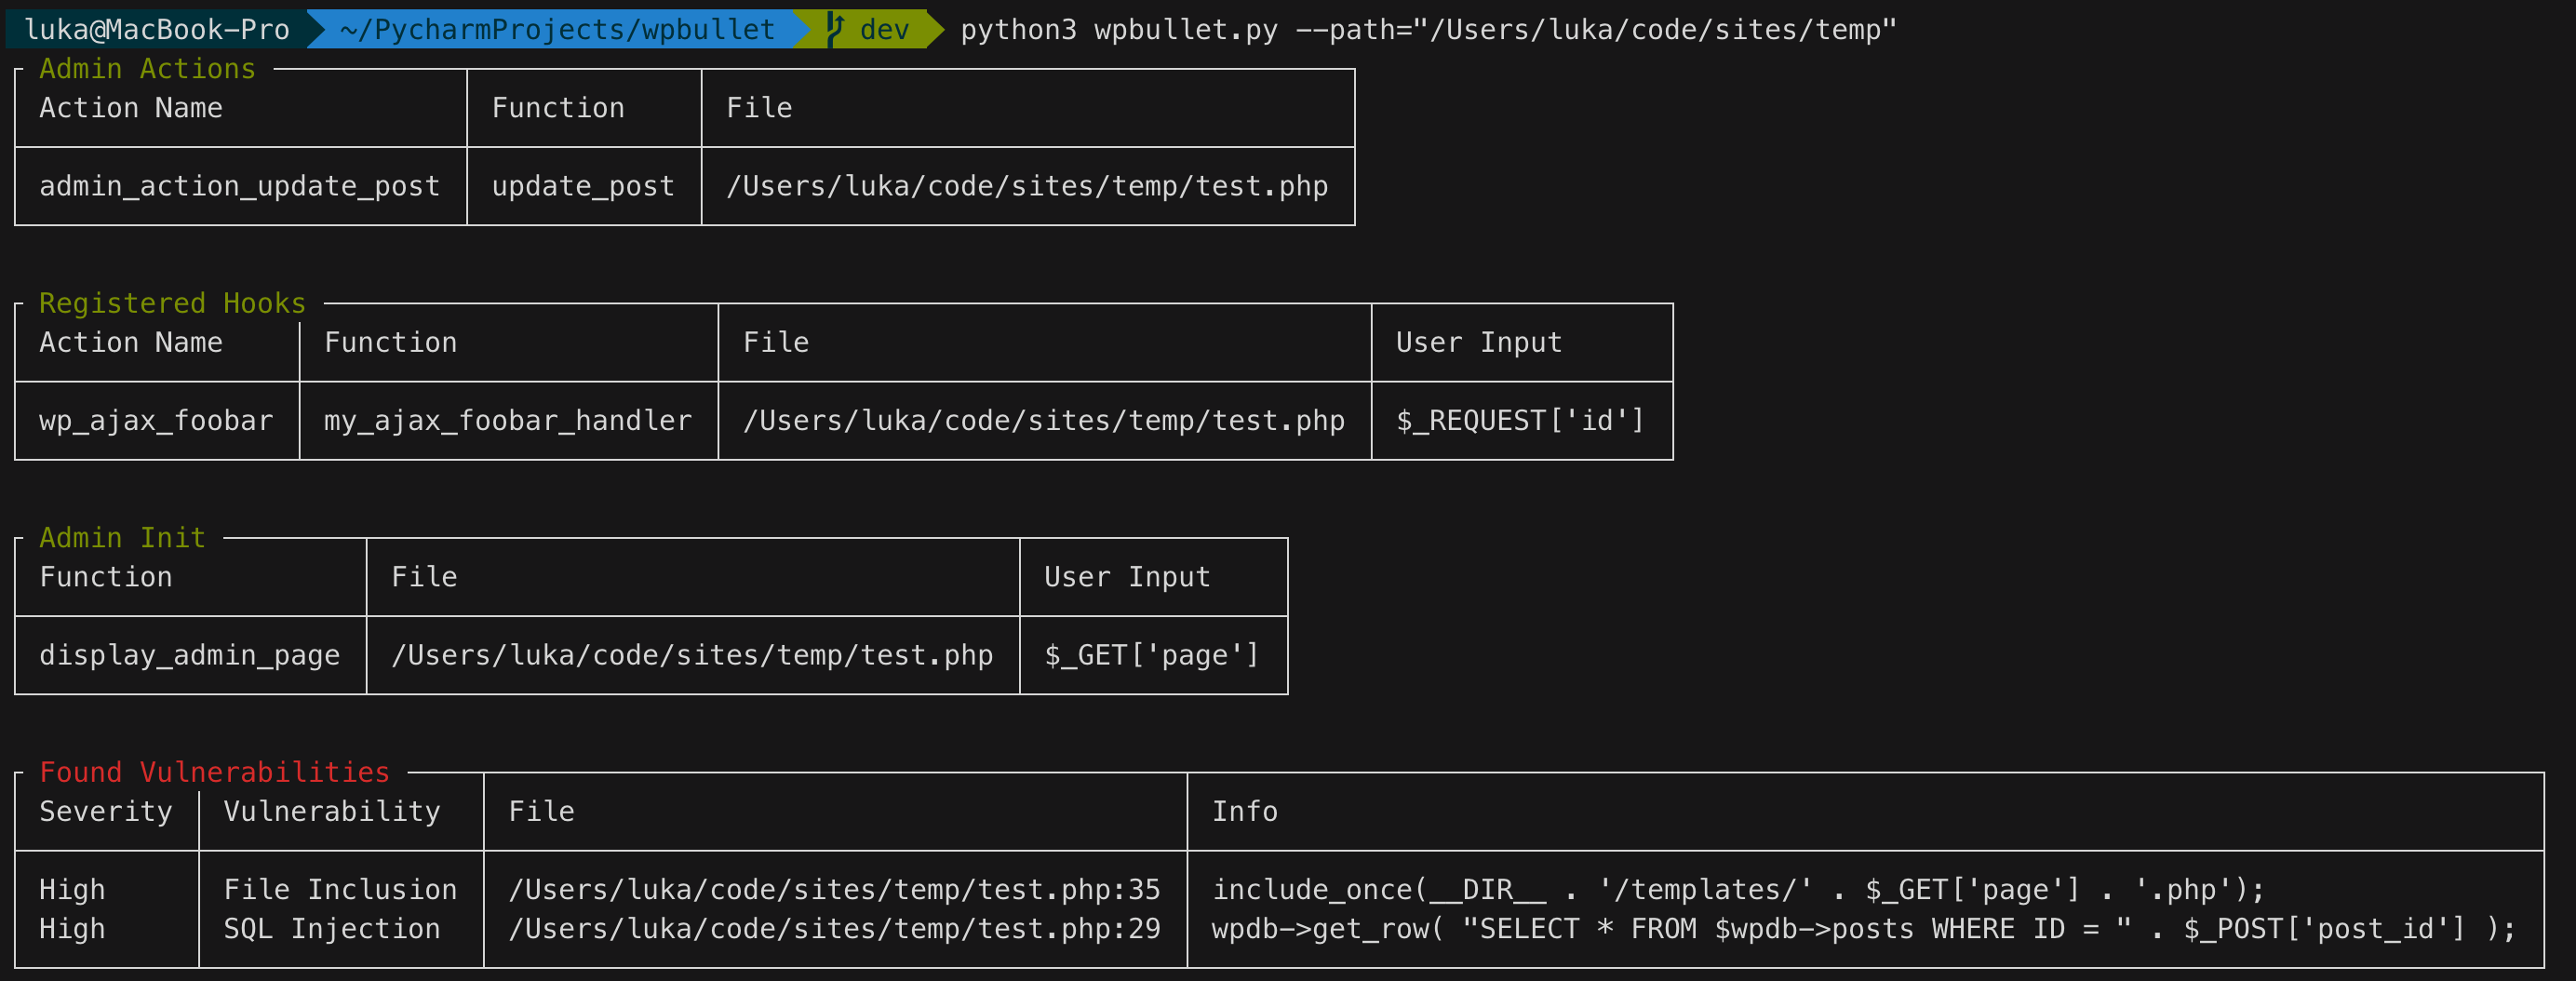 webarx-security/wpbullet
Une analyse statique de code pour WordPress (et PHP)
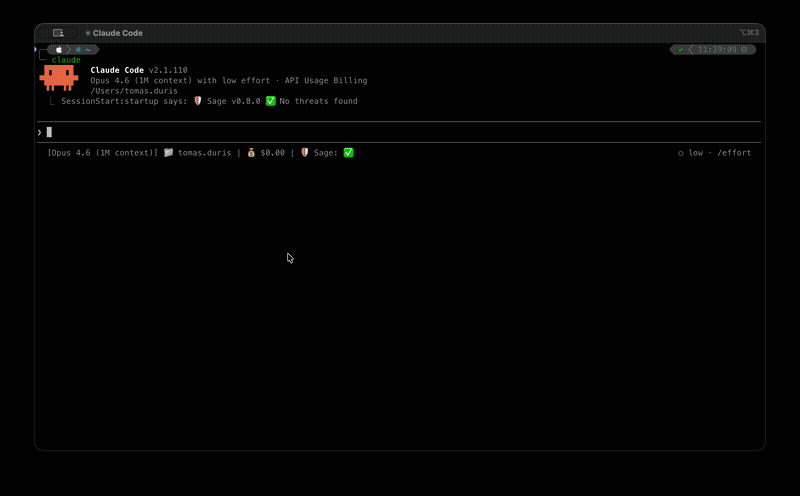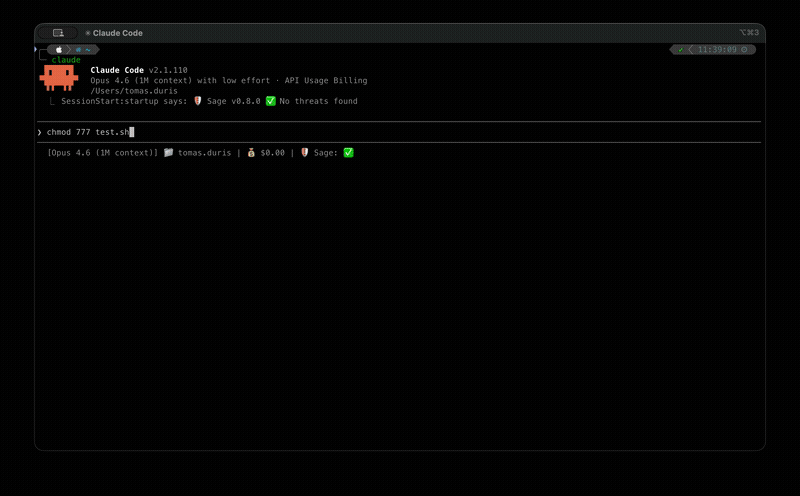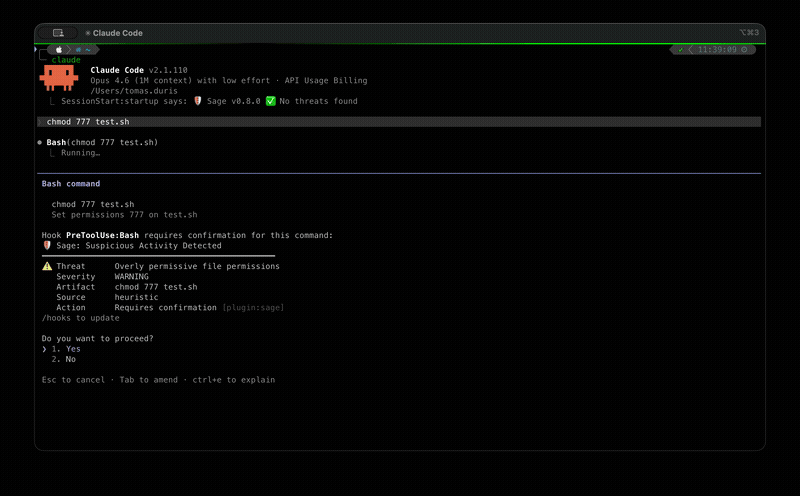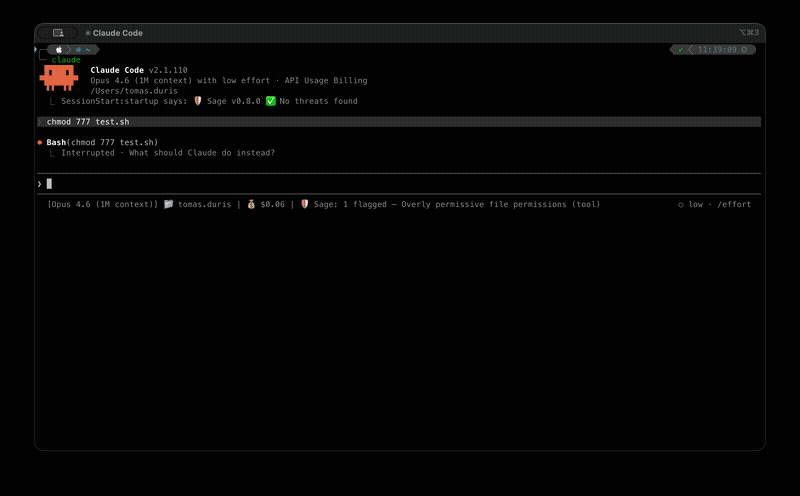 gendigitalinc/sage
Couche légère de détection et réponse des agents (ADR) pour les agents IA — protège les commandes, fichiers et requêtes web. Fait partie de Gen Agent…
 google/kafel
Un langage et une bibliothèque pour spécifier des politiques de filtrage d'appels système.
 komimoe/arkari
Encore un autre obfuscateur basé sur llvm et sur goron.
 trailofbits/multiplier
Indexe les artefacts de compilation C/C++ dans une base de données interrogeable de l'ensemble du programme, exposant des API de niveau AST, jetons…
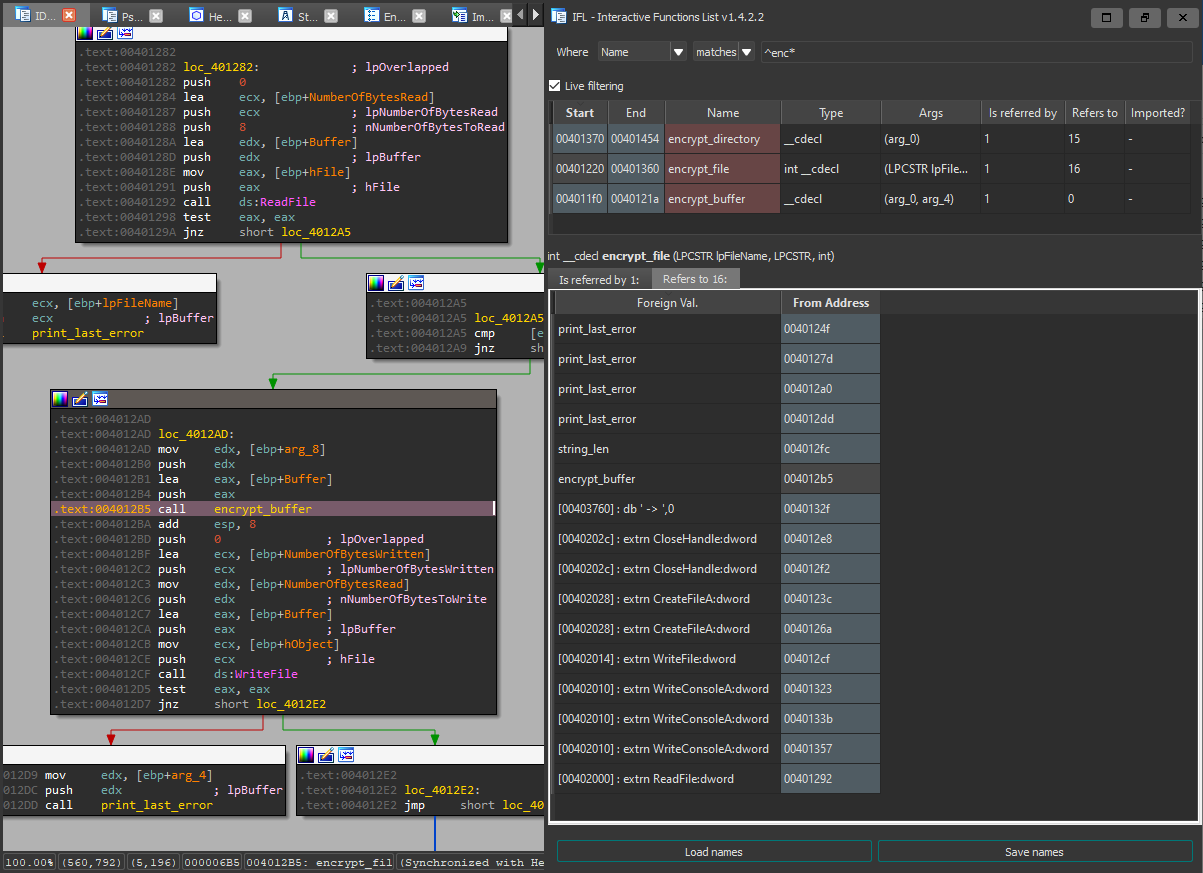 hasherezade/ida_ifl
IFL - Interactive Functions List (plugin pour IDA Pro)
 cycodelabs/raven
Analyse les workflows CI/CD GitHub Actions pour détecter les vulnérabilités de sécurité, indexe les résultats dans une base de données graphique…








