
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit
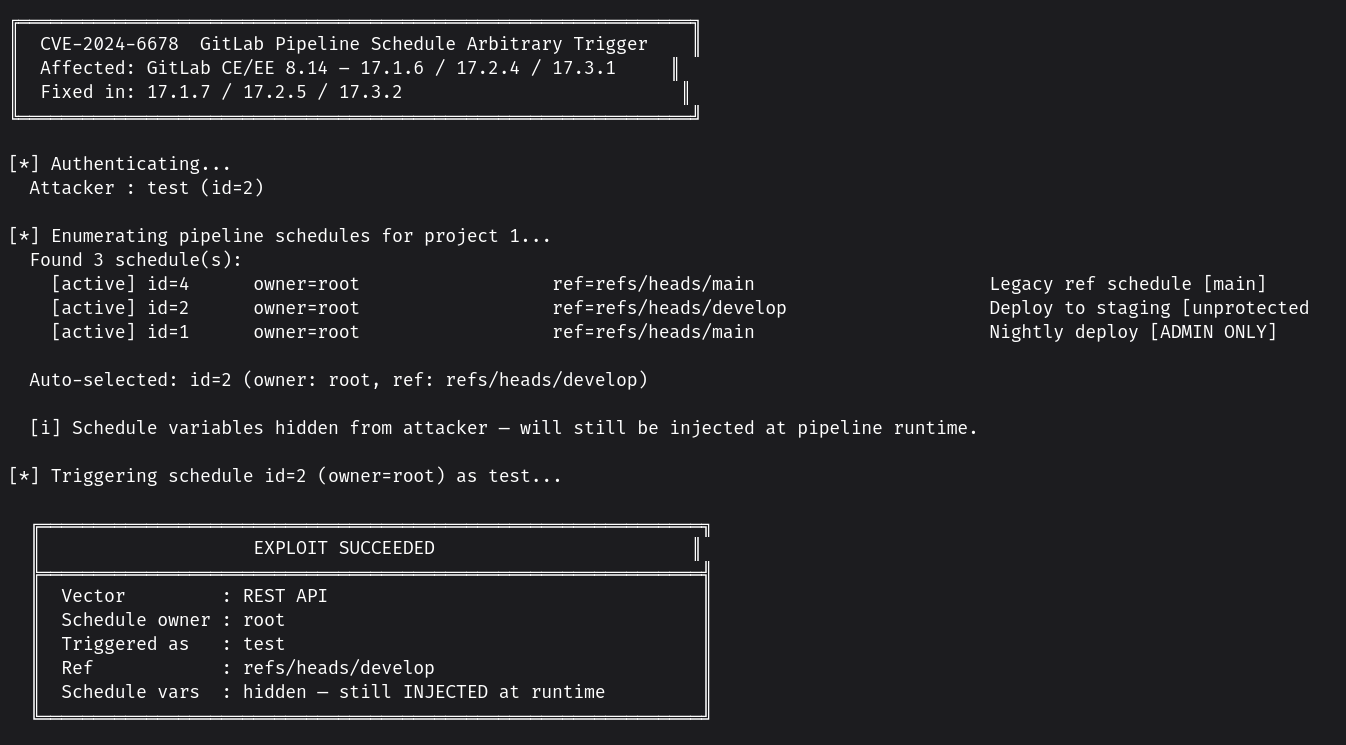
 fallenskill1/cve-2024-6678
PoC pour CVE-2024-6678
 ajf8729/blacklotus
BlackLotus alias CVE-2023-24932 – Scripts de détection/remédiation pour Intune, ConfigMgr et usage générique
 all3xj/fixing-google-secops-detections
Ajustement et refactorisation de Google Chronicle Curated Detections pour éliminer la fatigue des alertes et corriger les lacunes logiques/bugs.
 atlasvector/kestra-cve-2026-53576
Reproduction de bout en bout et détection inter-couches de CVE-2026-53576, la RCE non authentifiée dans Kestra - poussée au-delà du PoC de base pour…
 cmnatic/dockerized-cve-2019-14287
Utilisation conteneurisée et déployable de la vulnérabilité CVE-2019-14287. Voir README.md pour plus d'informations.
 gunyakit/cve-2025-1974-poc-exploit
Kubernetes Ingress-nginx RCE (IngressNightmare)
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Preuves et données pour le rapport technique Sorami sur les configurations de sécurité par défaut de 15 charts Helm d'IA serving, de bases de données…
 gteissier/cve-2017-10617
Preuve de concept d'exploitation pour la vulnérabilité XXE de Juniper Contrail (CVE-2017-10617) avec un environnement de laboratoire basé sur Docker…
 damnkrishna/cve-2025-32433-lab
Une faille dans la gestion des messages du protocole SSH pourrait permettre à un acteur malveillant d'obtenir un accès non autorisé aux systèmes…
 fabriziosalmi/tanstack-compromise-checker
Script shell pour détecter les indicateurs d'attaque de la chaîne d'approvisionnement npm TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 aoripus-ltd/januscape-hotfix
Collection complète de correctifs pour la vulnérabilité d'évasion invité-vers-hôte CVE-2026-53359 dans la shadow MMU KVM/x86. Du livepatch sans…
 murrez/cve-2026-100835
PoC Python pour CVE-2026-100835 : audite les manifestes Contrast pour AllowedChipIDs/AllowedPIIDs, détecte les versions et sonde les endpoints…
 rahulreddykarne/cve-2026-15911-confluent_kafka
Vérification du certificat TLS désactivée pour HashiCorp Vault KMS dans confluent-kafka
 abhaybansal16/cve-2025-55182-lab
Lab basé sur Docker reproduisant CVE-2025-55182 (React2Shell), une RCE non authentifiée dans le React Server Components Flight Protocol, avec un…
 yifengchen-cc/cve-2026-8933
Preuve de concept en C pour CVE-2026-8933, une élévation de privilèges locale dans snap-confine exploitant le gel des cgroups, des courses de liens…
 cirocosta/lighty-sqlinj-demo
Démonstration éducative d'exploitation de l'injection SQL CVE-2014-2323 dans mod_mysql_vhost de lighttpd, avec un laboratoire basé sur Docker pour…
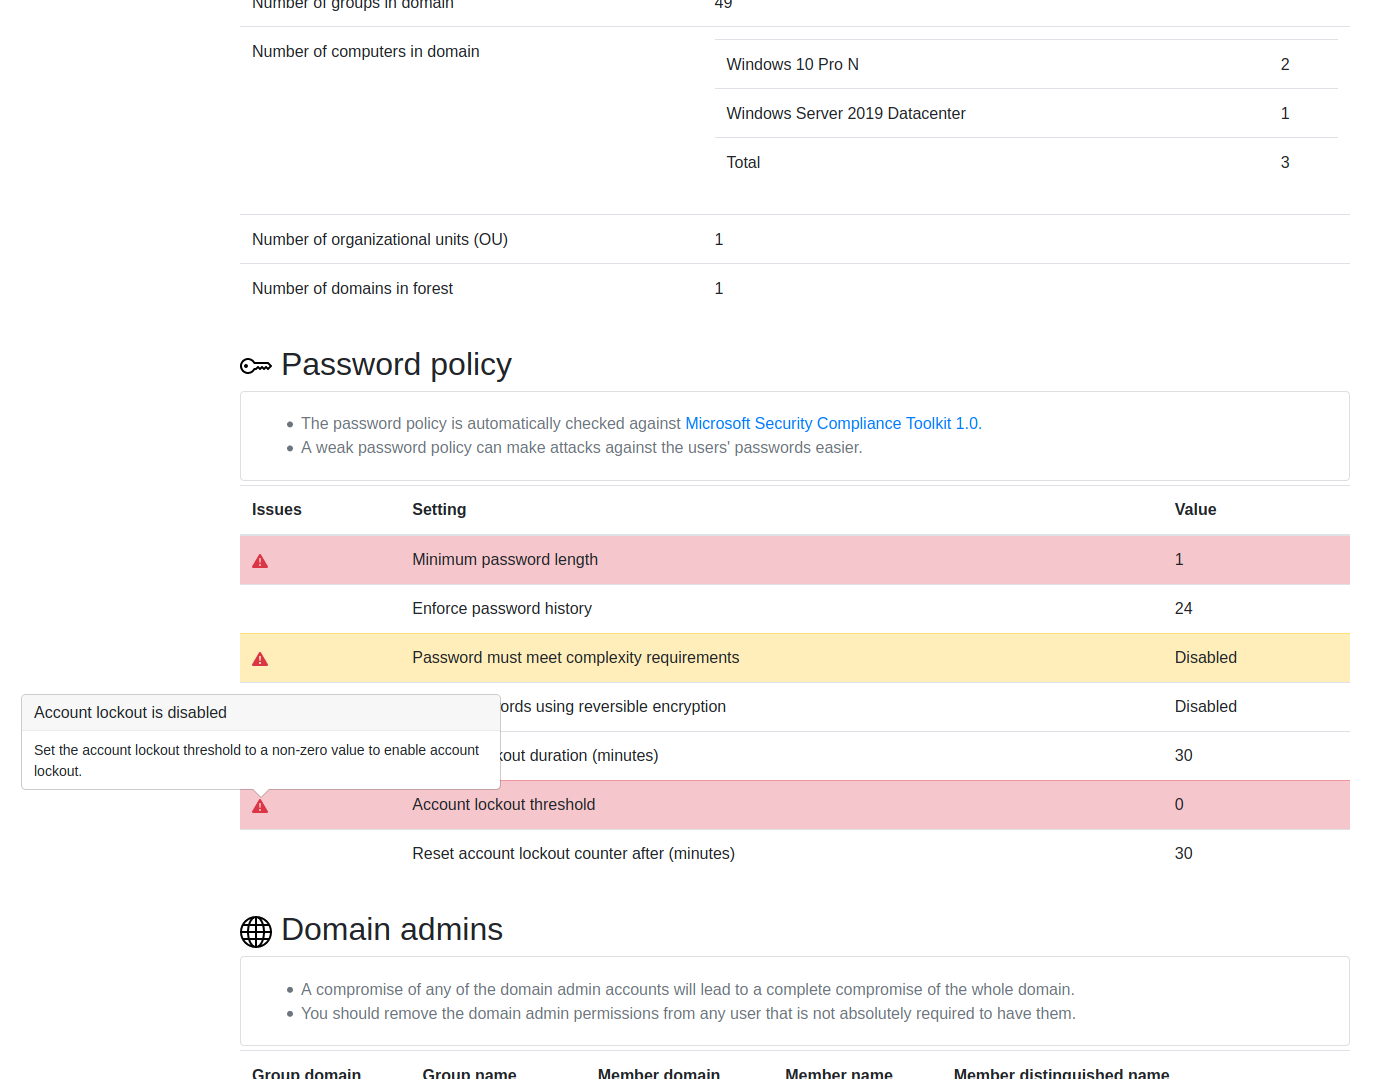 ncsc-fi/tiuku
Tiuku est un outil pour scanner différents types de systèmes et d'environnements à la recherche d'informations liées à la sécurité et afficher les…
 sdodson/cve-2026-46595-proof
Preuve de concept en Go démontrant CVE-2026-46595 dans golang.org/x/crypto/ssh, utilisant l'inspection des symboles de binaires dépouillés et des…








