
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit

 apogiatzis/docker-cve-2021-3156
Un environnement Docker pour rechercher la CVE-2021-3156
 morpheuslord/cloudg
Cartographie, graphe et audit d'AWS, Azure et GCP depuis une seule CLI. Construit un graphe de topologie, exécute Prowler/Checkov/Trivy, associe les…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond est un utilitaire qui s'appuie sur Nuclei pour effectuer des scans à l'échelle d'Internet pour le prix d'une tasse de café.
 zwxxb/cve-2025-1974
PoC pour RCE sur Ingress
 akhld/spark-exploit
Exécution arbitraire de code dans un cluster Apache Spark non sécurisé
 piratesshield/arise-xti
Pipeline de gestion de la surface d'attaque externe piloté par l'IA : 28 modules pour la reconnaissance, l'énumération de sous-domaines/DNS,…
 killswitch-gui/flask_heroku_redirector
modèle de redirecteur C2 flask heroku
 d3vzer0/cnc-relay
Projets Docker pour conserver les IPs sources des beacons en utilisant une infrastructure de relais C2
 mandiant/vcsa-hardening-tool
Durcissement automatisé Zero Trust et audit forensique pour VMware vCenter Server Appliance (VCSA)
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 dinosn/pack2theroot-lab
CTF-style Docker lab pour CVE-2026-41651 (Pack2TheRoot) : élévation locale de privilèges via PackageKit permissive-polkit
 aquasecurity/scan-cve-2018-8115
Outil CLI qui vérifie les images Docker pour CVE-2018-8115 en examinant les couches pour détecter des fichiers malveillants, contribuant ainsi à…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 elonma-china/lab-cve-2
10 labs Docker de pentest CVE (5 ExploitDB / 3 PoC publics / 2 zero-day)
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
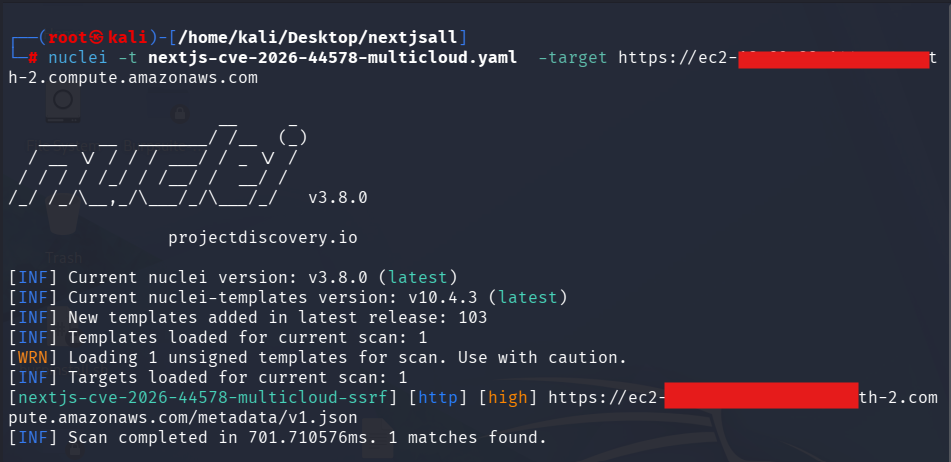 love07oj/nextjs-cve-2026-44578
Modèles Nuclei pour détecter CVE-2026-44578 (Next.js WebSocket Upgrade SSRF) avec validation des métadonnées multi-cloud, empreinte numérique Next.js…
 shaoshi17/cve-2025-9074-docker-exploit
Un outil d'exploitation puissant pour l'API Docker à distance, utilisé pour la recherche et les tests de sécurité de la vulnérabilité CVE-2025-9074.








