
 #1
Outils pour l'évaluation, le test et la sécurisation des environnements cloud (AWS, Azure, GCP) et de leurs services.
Recommandé par Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 moisestapia/twapt
Déployez votre propre laboratoire de tests d'intrusion d'applications web avec docker et docker-compose, webgoat, dvwap, bwapp et Juice Shop
 himazawa/bento
Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.
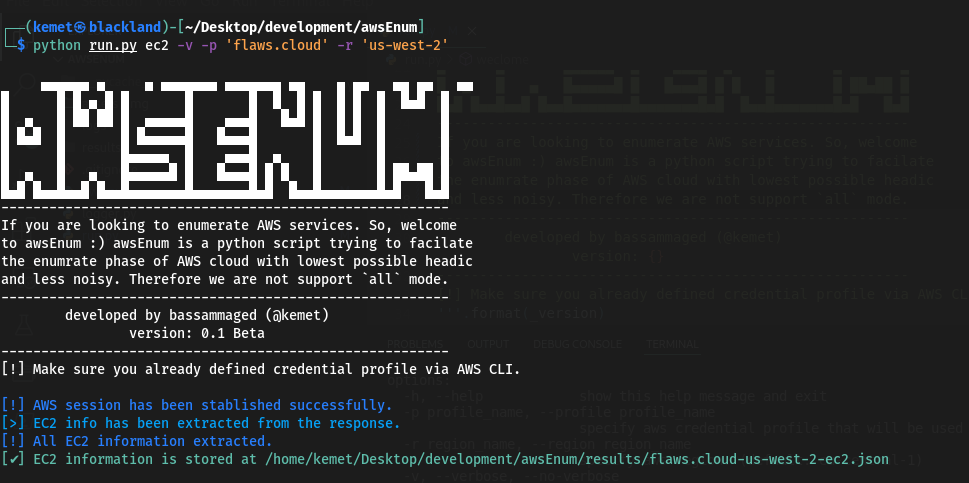 bassammaged/awsenum
Énumérer les ressources cloud AWS à partir des identifiants fournis
 fksvs/siper
Pare-feu léger et rapide basé sur XDP
 xenoncyber/envy
Un outil basé sur le terminal pour la gestion de secrets avec prise en charge à la fois de tui et de cli
 ph33rr/cirrusgo
Un outil rapide pour scanner SAAS,PAAS App écrit en Go.
 wh04m1001/cve-2023-36723
Preuve de concept d'exploitation pour CVE-2023-36723, une vulnérabilité de création arbitraire de répertoires dans Windows Container Manager,…
 synacktiv/ipspinner
IPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.
 0xdea/advisories
Une collection de mes avis de sécurité publics.
 sda-se/cluster-image-scanner
Découvrez les vulnérabilités et les mauvaises configurations d'images conteneur dans les environnements de production.
 capsulerun/vpod
Sandbox Linux légères et sécurisées pour les processus non fiables. Fonctionne dans le navigateur et sur le serveur.
 horizon3ai/h3-cli
Outil CLI pour l'API Horizon3.ai
 mathaix/openclawmachines
Gérez OpenClaw dans votre équipe (Enterprise) en lui fournissant une infrastructure de calcul, une intégration d'outils, l'authentification et des…
 stafordtituss/hazprone
Framework de pentesting cloud déployant des ressources AWS vulnérables à la demande avec des scénarios basés sur des quêtes pour enseigner les…
 angelorc/vmsan
Firecracker simplifié. Déployez des microVM sécurisées en millisecondes, de l'installation au shell interactif en une seule commande.
 sap8899/reportly
AzureAD/EntraID : rapporteur d'activité utilisateur pour les équipes bleues. Saisissez un utilisateur suspect et une période de temps pour recevoir…
 nccgroup/kubetcd
Post-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.








