
 #1
Outils pour l'audit des configurations, des permissions et des services dans les plateformes cloud (IaaS, PaaS).
Recommandé par Kitploit
 offsecpierogi/azure
Scripts Bash et PowerShell pour les évaluations de sécurité Azure, couvrant l'escalade de privilèges IAM, l'exploitation de registre de conteneurs,…
 chuzhongyun/cve-2026-53359-kernel-fix
Guide de mise à niveau du noyau Linux - Correction de CVE-2026-53359
 ziad-hsn/cpra
CPRA est un système de surveillance d'infrastructure haute performance conçu pour les équipes de plateforme gérant des architectures de microservices…
 xiaoqimikko/tomcat85-check
CVE-2025-55752 : Tomcat 8.5 est en fin de vie (EOL), la version finale étant 8.5.100. Apache déclare, CVE par CVE, que « 8.5 est également affecté »…
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook pour automatiser l'atténuation de CVE-2023-46747 (RCE non authentifié BIG-IP) en appliquant le script officiel de F5 sur plusieurs…
 leitwacht/leitwacht-agent
eBPF + nftables + proxy DNS application du trafic sortant pour les conteneurs de tâches CI/CD GitLab Runner — plan de données édition…
 chuzhongyun/cve-2026-64561-kernel-fix
Linux Kernel Upgrade Guide - Fixing CVE-2026-64561
 nserser/lr-webpki
Implémentation de référence de l'authentification post-quantique LR+ dans le contexte d'une autorité de certification WebPKI, avec pipeline de…
 barun121/cve-2024-9264-in-grafana-11.x
Exploitation de vulnérabilités à l'aide d'outils de tests d'intrusion, Grafana, Docker, Kali Linux.
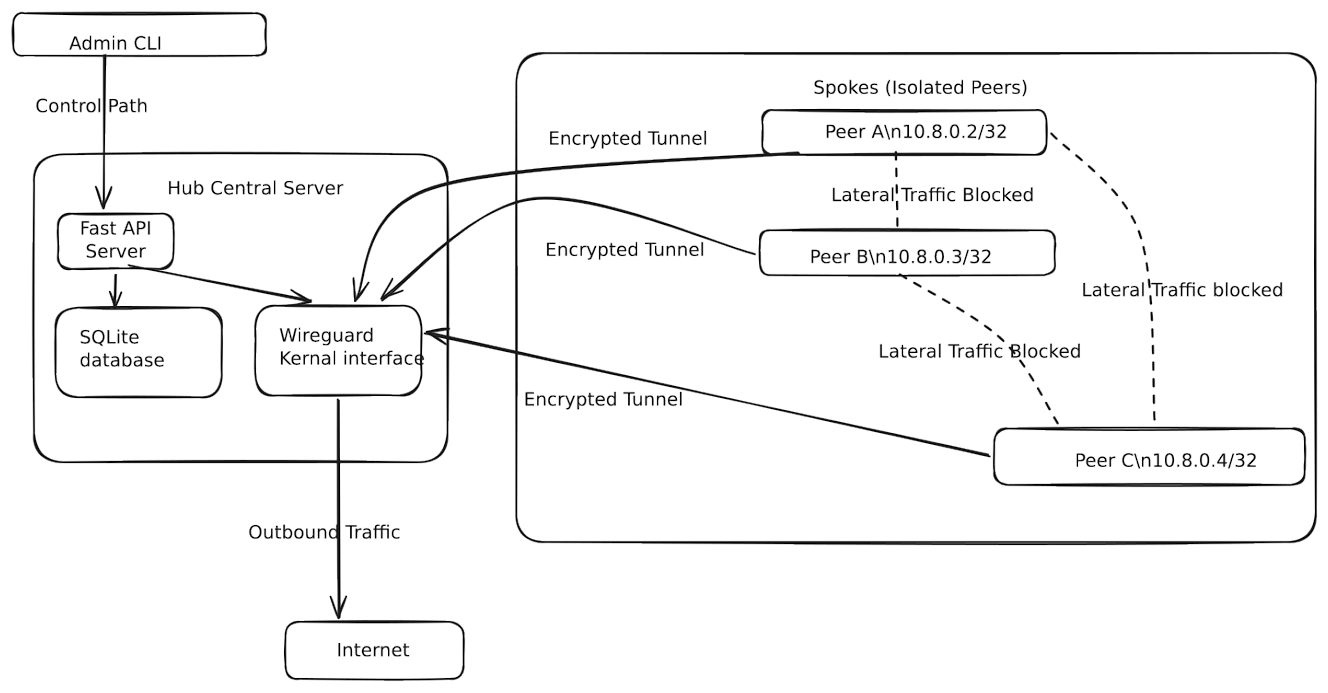 alvin-alvo/safenet-soho-security-framework
Un framework léger et piloté par des politiques qui apporte la micro-segmentation Zero-Trust aux réseaux SOHO en utilisant WireGuard.
 thirukguru/aws-perimeter
Un scanner de sécurité AWS en terminal avec plus de 102 vérifications de sécurité couvrant VPC, IAM, S3, CloudTrail, les conteneurs (ECS/EKS) et la…
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) scanner de vulnérabilité.
 aoripus-ltd/zapscape-fix
Correctif à chaud générique du noyau pour la vulnérabilité use-after-free de la shadow-MMU KVM/x86 (Zapscape, CVE-2026-64561)
 bishopfox/cve-2026-58073-check
Détecter en toute sécurité la contournement d'authentification de Veeam Service Provider Console CVE-2026-58073
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Un Terraform pour déployer une application vulnérable et un JDNIExploit pour travailler avec CVE-2021-44228
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 correctif golang
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Contrôle d'accès inapproprié dans le logiciel Intel(R) OFU
 dumbmachine/cloud-doctor
Une seule commande évalue l'ensemble de votre compte cloud — erreurs de configuration, observabilité manquante et posture de sécurité.








