
 #1
Outils pour l'audit des configurations, des permissions et des services dans les plateformes cloud (IaaS, PaaS).
Recommandé par Kitploit
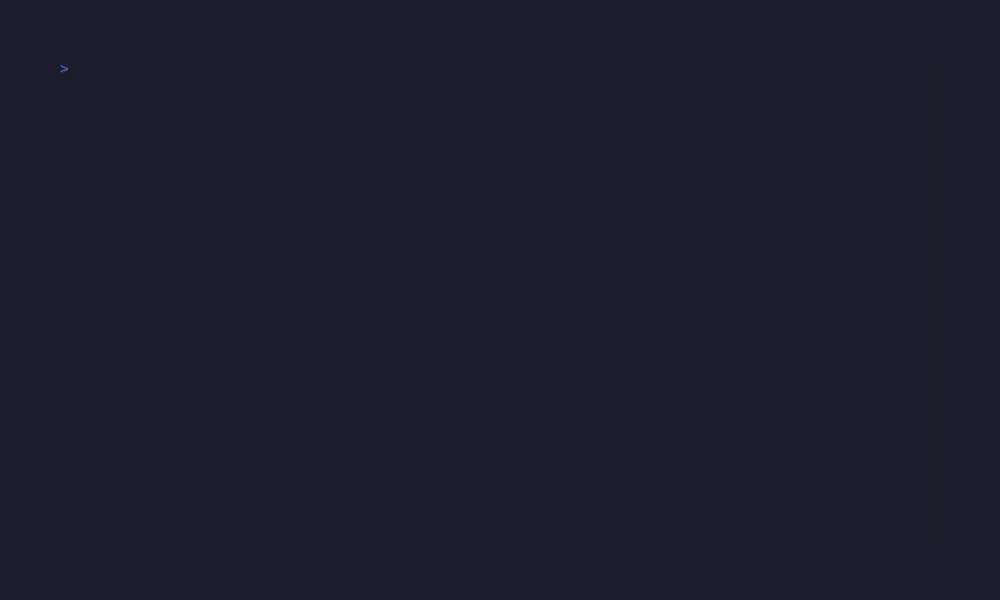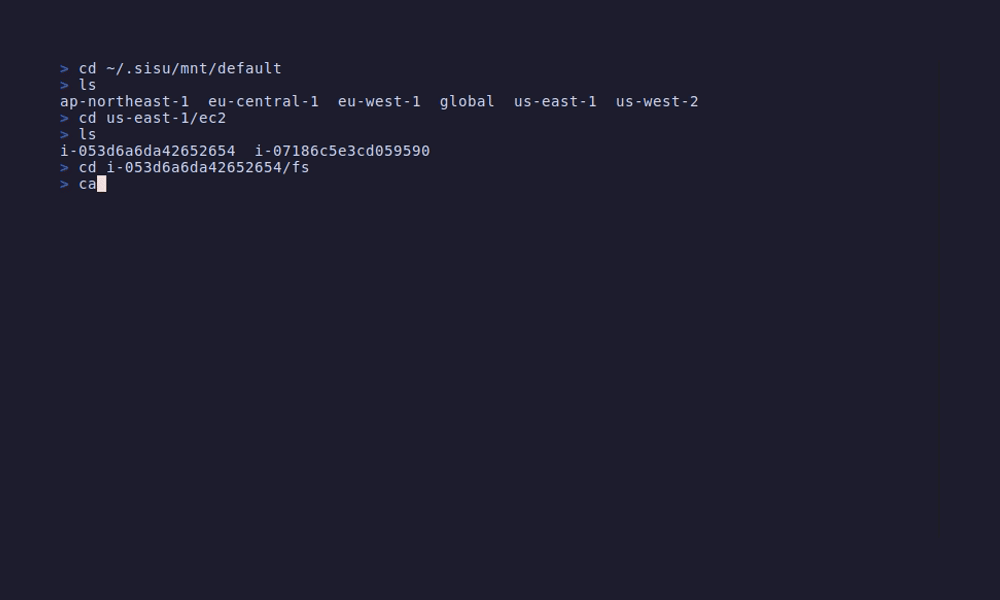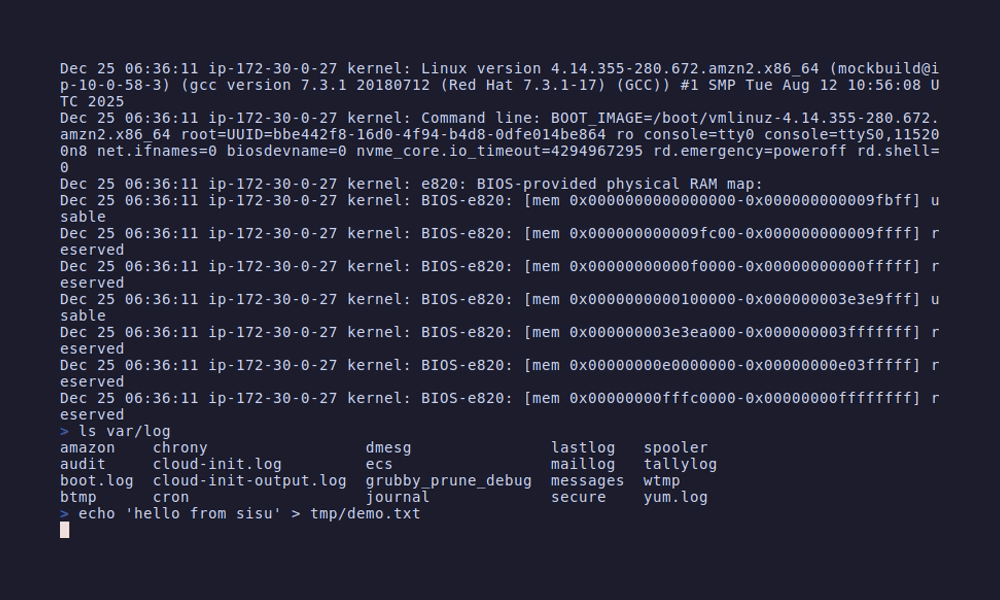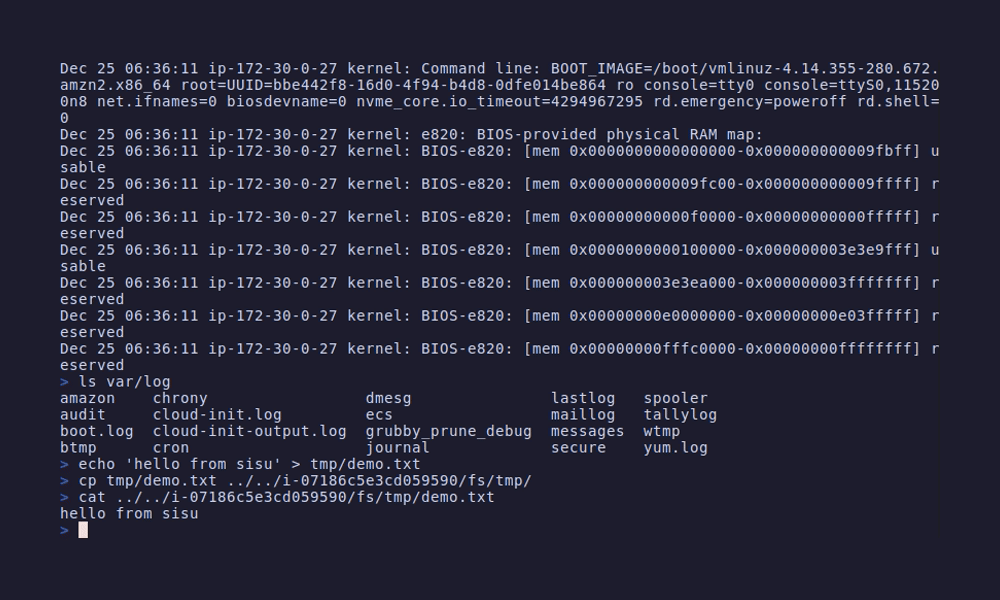
 semonte/sisu
Monte les ressources AWS comme un système de fichiers local pour l'exploration d'infrastructure, l'audit de sécurité et l'analyse de configuration en…
 owasp/awscanner
Détecte les ressources exposées sur Internet dans un compte AWS
 jdauphant/patch-openssl-cve-2014-0160
Patcher openssl #heartbleed avec ansible
 jas502n/cve-2019-5736
Exploit pour CVE-2019-5736 : évasion de conteneur runc qui écrase le binaire docker-runc de l'hôte avec une charge utile, déclenchée via docker exec.
 blake-fm/vcenter-log4j
Script pour appliquer la solution de contournement officielle pour la vulnérabilité log4j de VMware vCenter CVE-2021-44228
 contrastsecurity/contrast
SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…
 seanrickerd/cve-2026-31431
Exploit pour le noyau Linux CVE-2026-31431 provoquant une corruption du cache de pages via une manipulation AEAD authencesn, ciblant l'élévation de…
 jq6l43d1/proxmox-lxc-docker-fix
Solution de contournement pour CVE-2025-52881 : Corrige les problèmes de Docker/Podman dans les conteneurs Proxmox LXC causés par une incompatibilité…
 eduardolat/authkeysync
🔐 Utilitaire CLI léger conçu pour synchroniser les clés publiques SSH depuis des URLs distantes vers les fichiers authorized_keys locaux
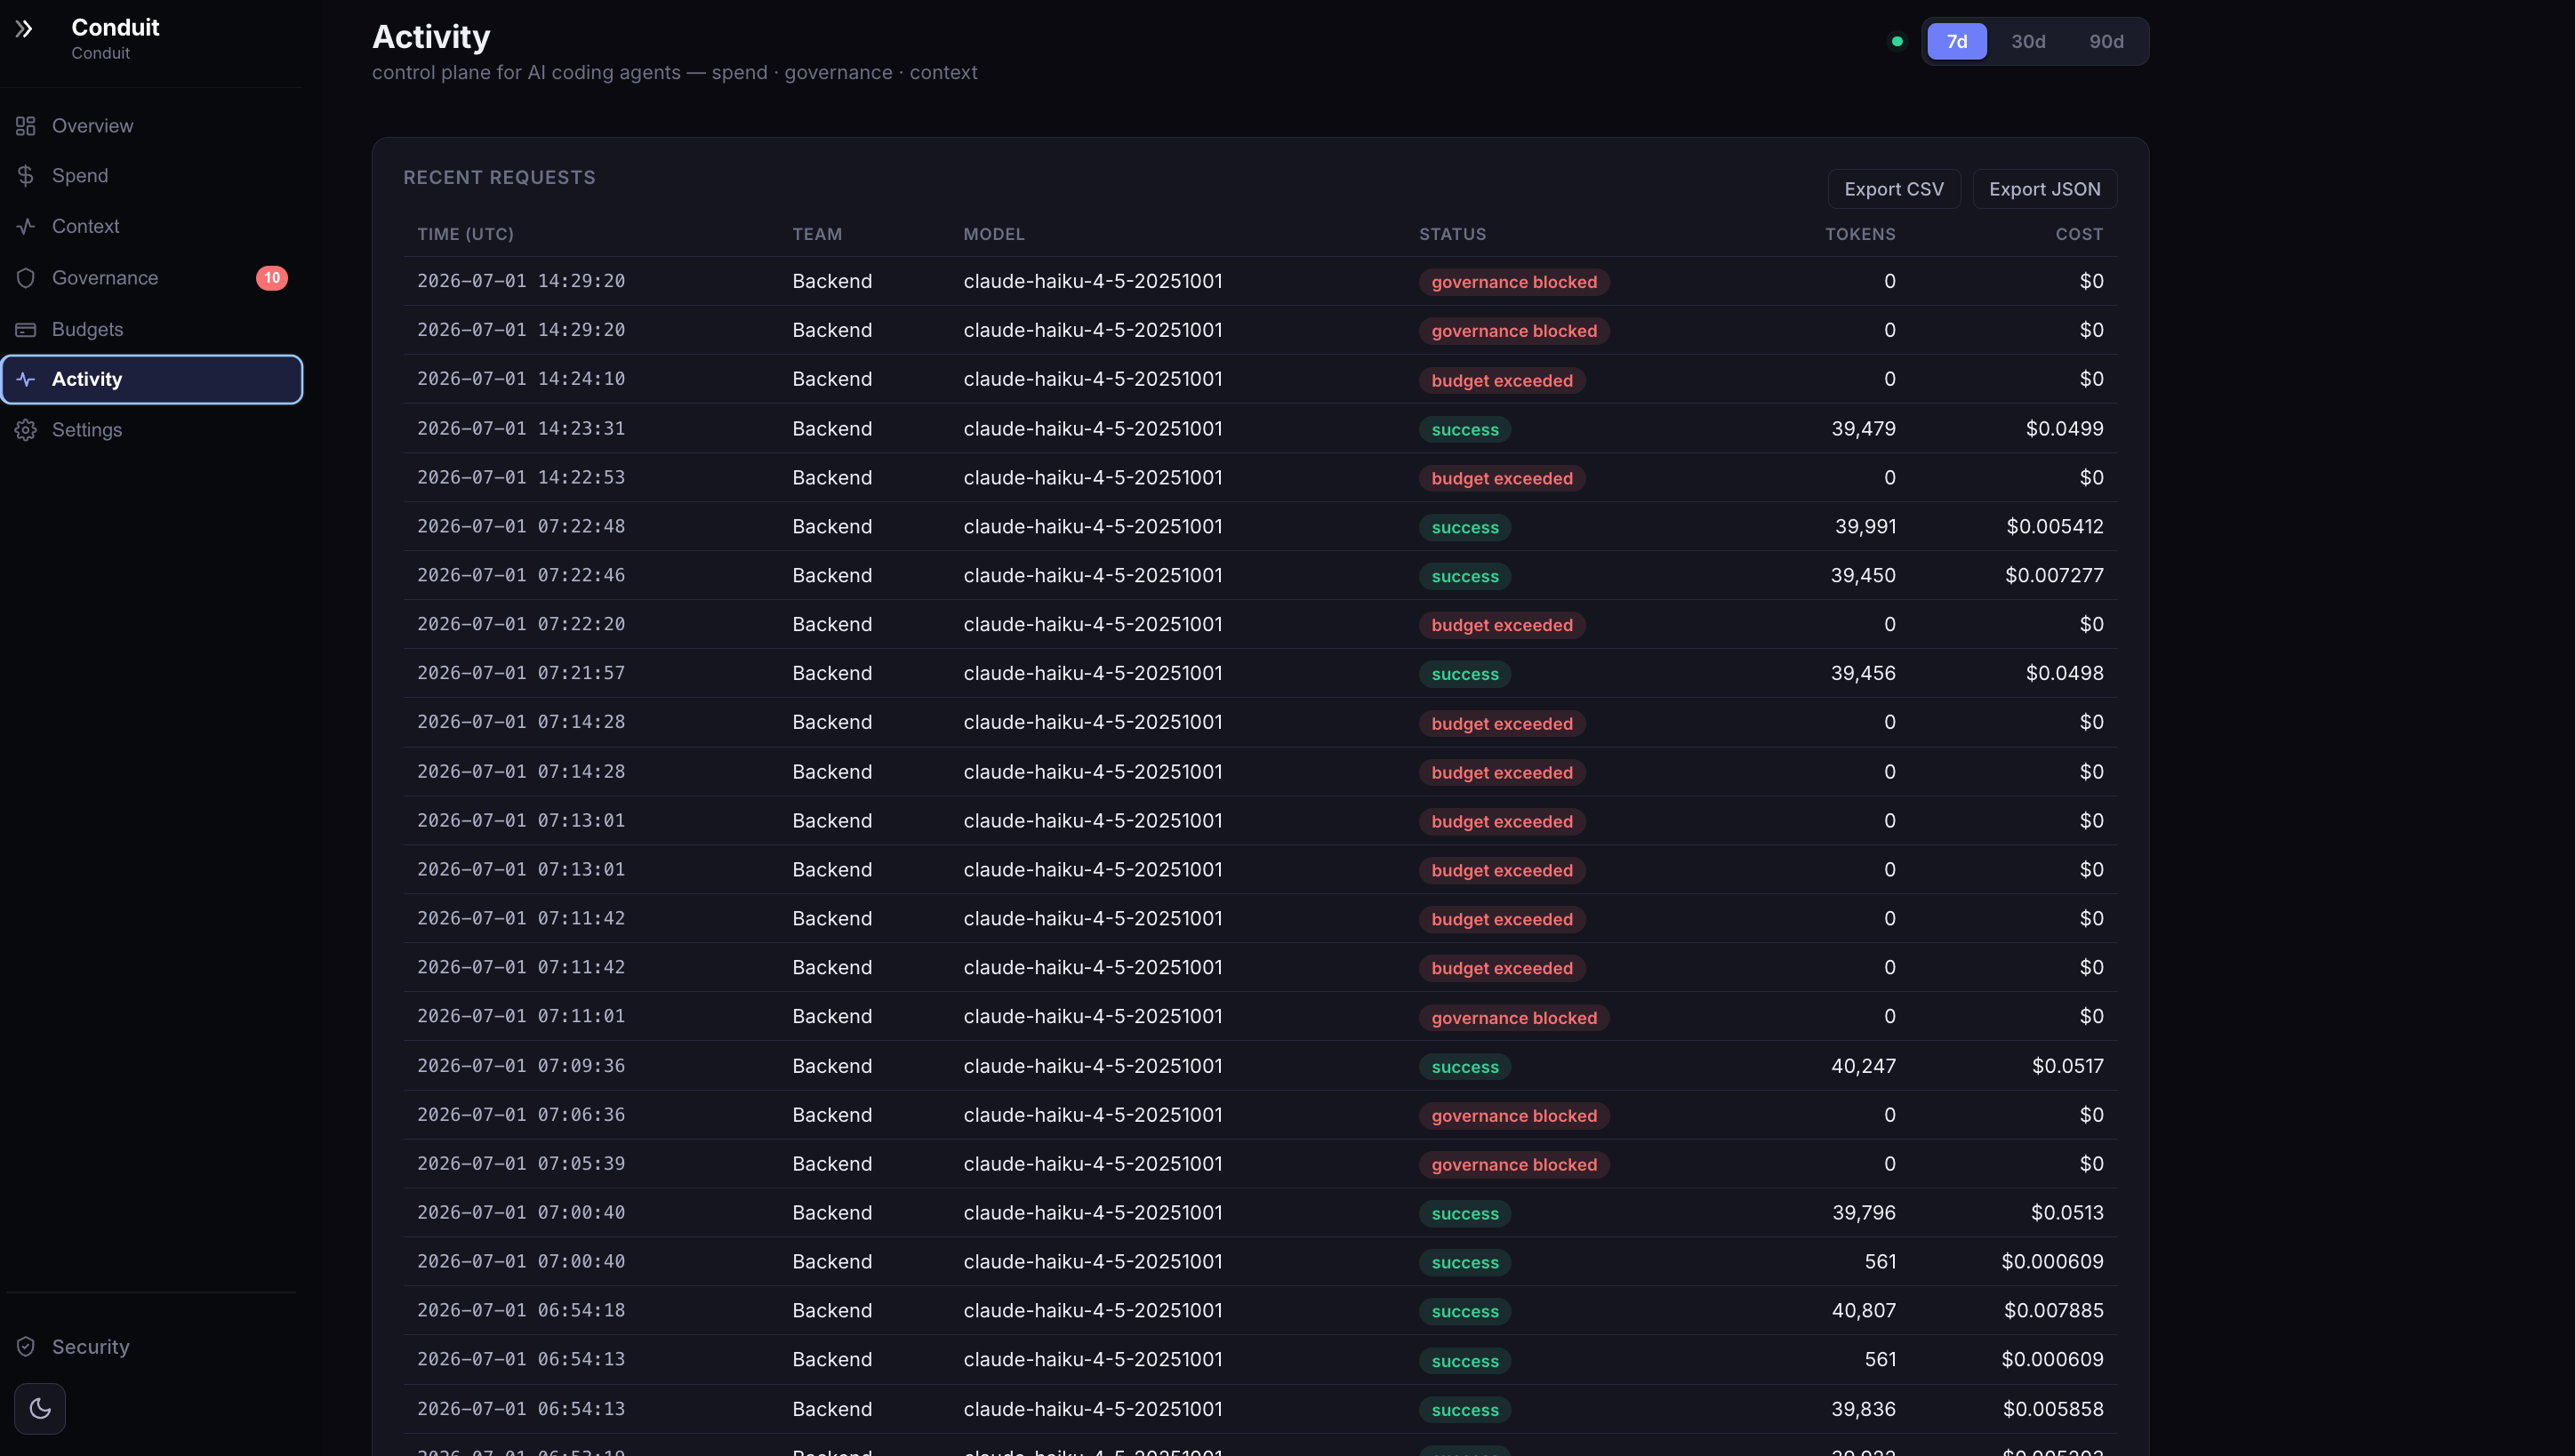 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 ooafa/bucketbuster
Analyse les points de terminaison publics de stockage d'objets dans les clouds Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei et Baidu afin…
 mitiga/log4shell-cloud-scanner
nous fournissons aux équipes DevOps et sécurité un script pour identifier les charges de travail cloud susceptibles d'être vulnérables à la…
 akhld/spark-exploit
Exécution arbitraire de code dans un cluster Apache Spark non sécurisé
 d3vzer0/cnc-relay
Projets Docker pour conserver les IPs sources des beacons en utilisant une infrastructure de relais C2
 mandiant/vcsa-hardening-tool
Durcissement automatisé Zero Trust et audit forensique pour VMware vCenter Server Appliance (VCSA)
 atiilla/cve-2026-42897
CVE-2026-42897 - angle mort du Vérificateur de santé Exchange : les règles de réécriture d'URL IIS sortantes sont ignorées silencieusement, rendant…
 tapanmeena/azpim
Un outil en ligne de commande pour gérer les activations de rôles Azure Privileged Identity Management (PIM) directement depuis votre terminal.
 aoripus-ltd/januscape-hotfix
Collection complète de correctifs pour la vulnérabilité d'évasion invité-vers-hôte CVE-2026-53359 dans la shadow MMU KVM/x86. Du livepatch sans…








