
 #1
Outils pour l'audit des configurations, des permissions et des services dans les plateformes cloud (IaaS, PaaS).
Recommandé par Kitploit

 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
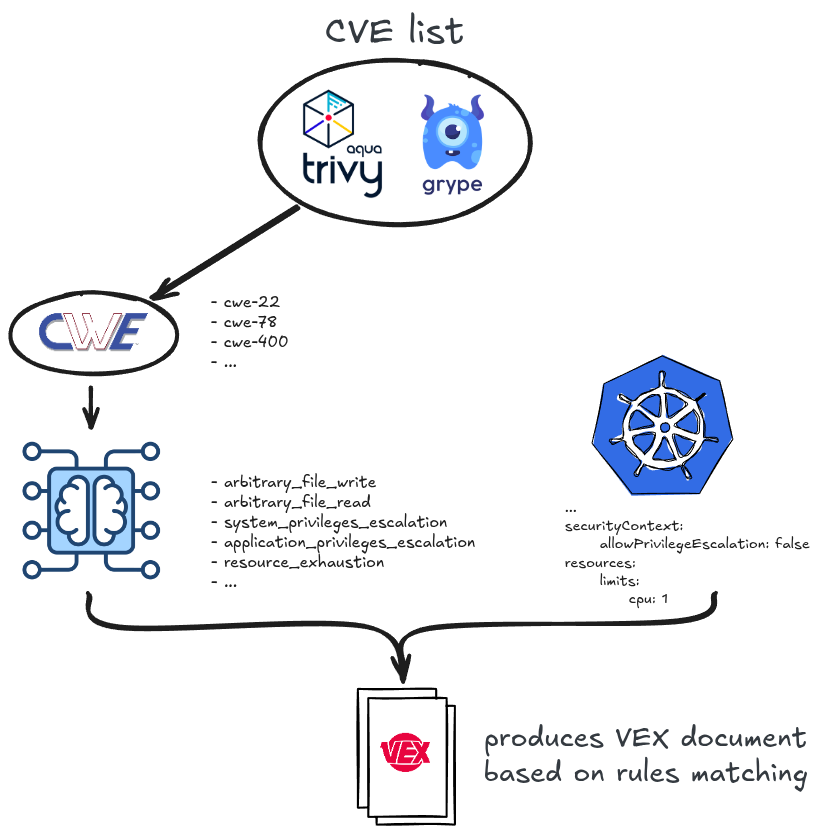 alegrey91/vex8s
Supprimer les vulnérabilités en appliquant le contexte Kubernetes aux analyses.
 radkawar/aws-firmware-dump
Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
 qmadev/tf-mythic-azure
Déploiement automatique de Mythic C2 dans Azure avec Terraform
 xlab-si/iac-scan-runner
Service qui analyse votre Infrastructure en tant que Code pour les vulnérabilités courantes
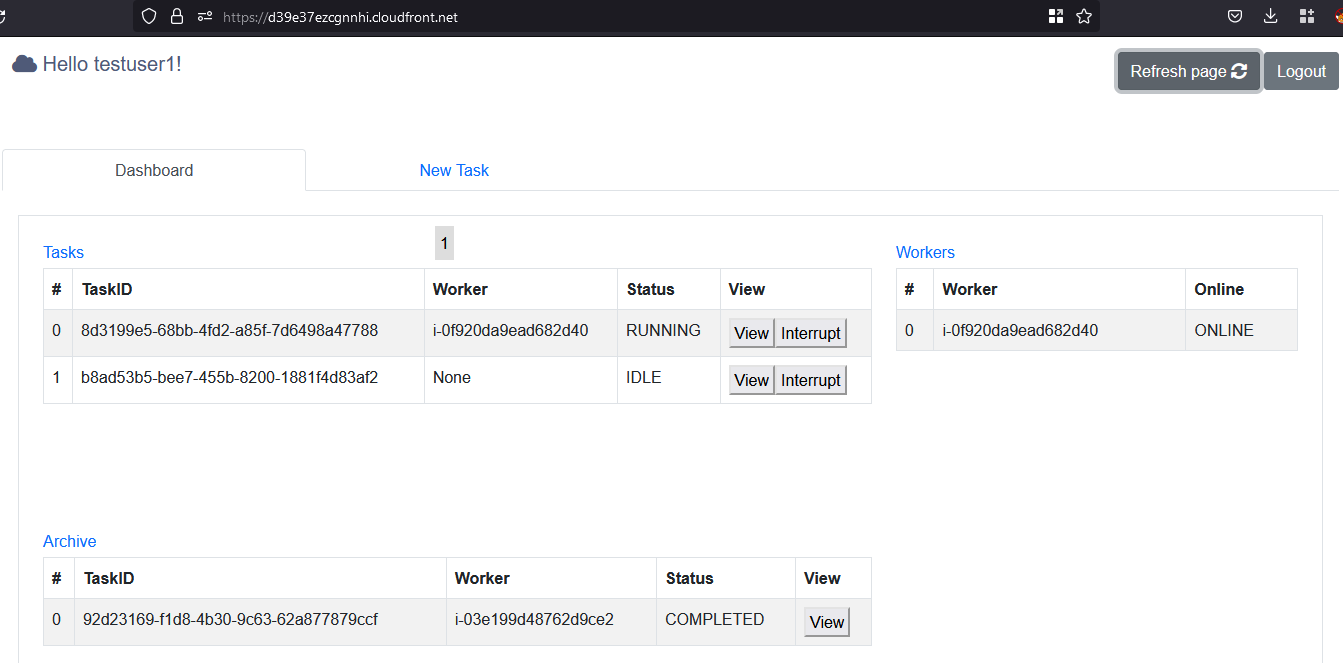 nccgroup/cowcloud
Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…
 wearecloudar/s3-account-search
Recherche de comptes S3
 aquasecurity/trivy-plugin-aqua
Plugin pour intégrer Trivy à la plateforme Aqua Security afin d'analyser l'IaC, les pipelines et les dépendances à la recherche de vulnérabilités et…
 rootsecdev/secretsstalker
Évaluation en lecture seule des informations d'identification d'applications Entra ID : énumère les autorisations Graph, l'Azure RBAC et les données…
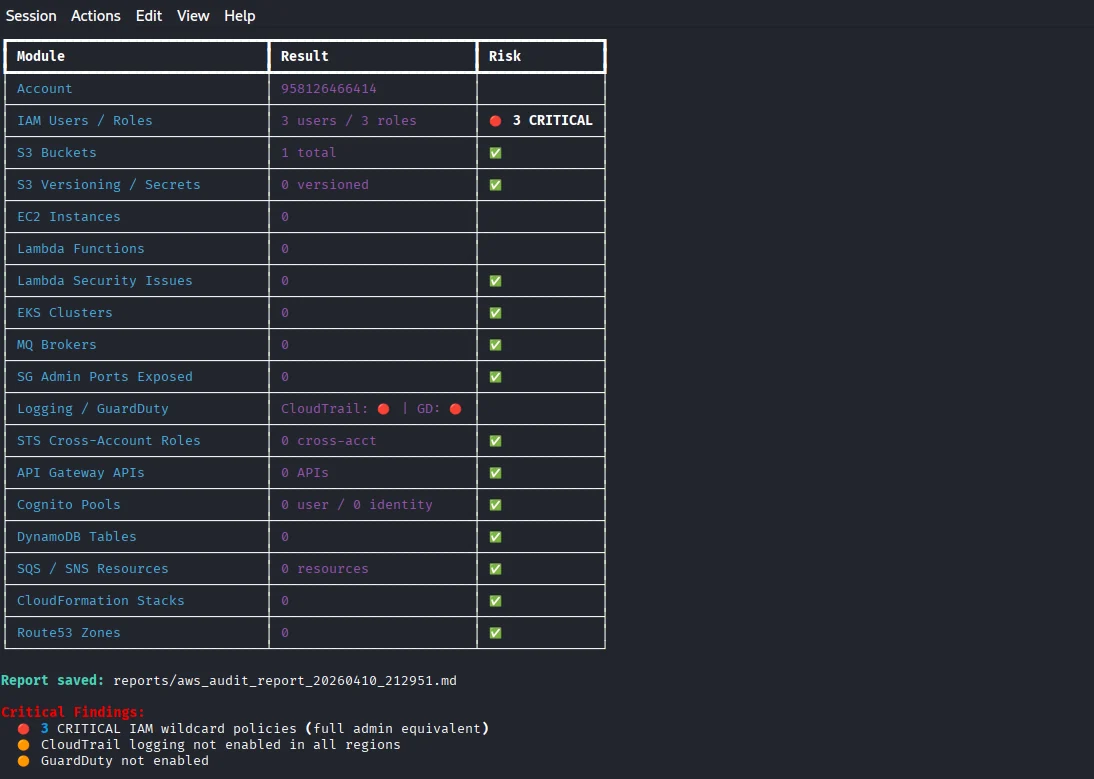 capture0x/aws-pentest
CLI d'évaluation automatisée de la sécurité AWS avec 30 modules couvrant l'escalade de privilèges IAM, l'exposition S3, le calcul, le réseau, la…
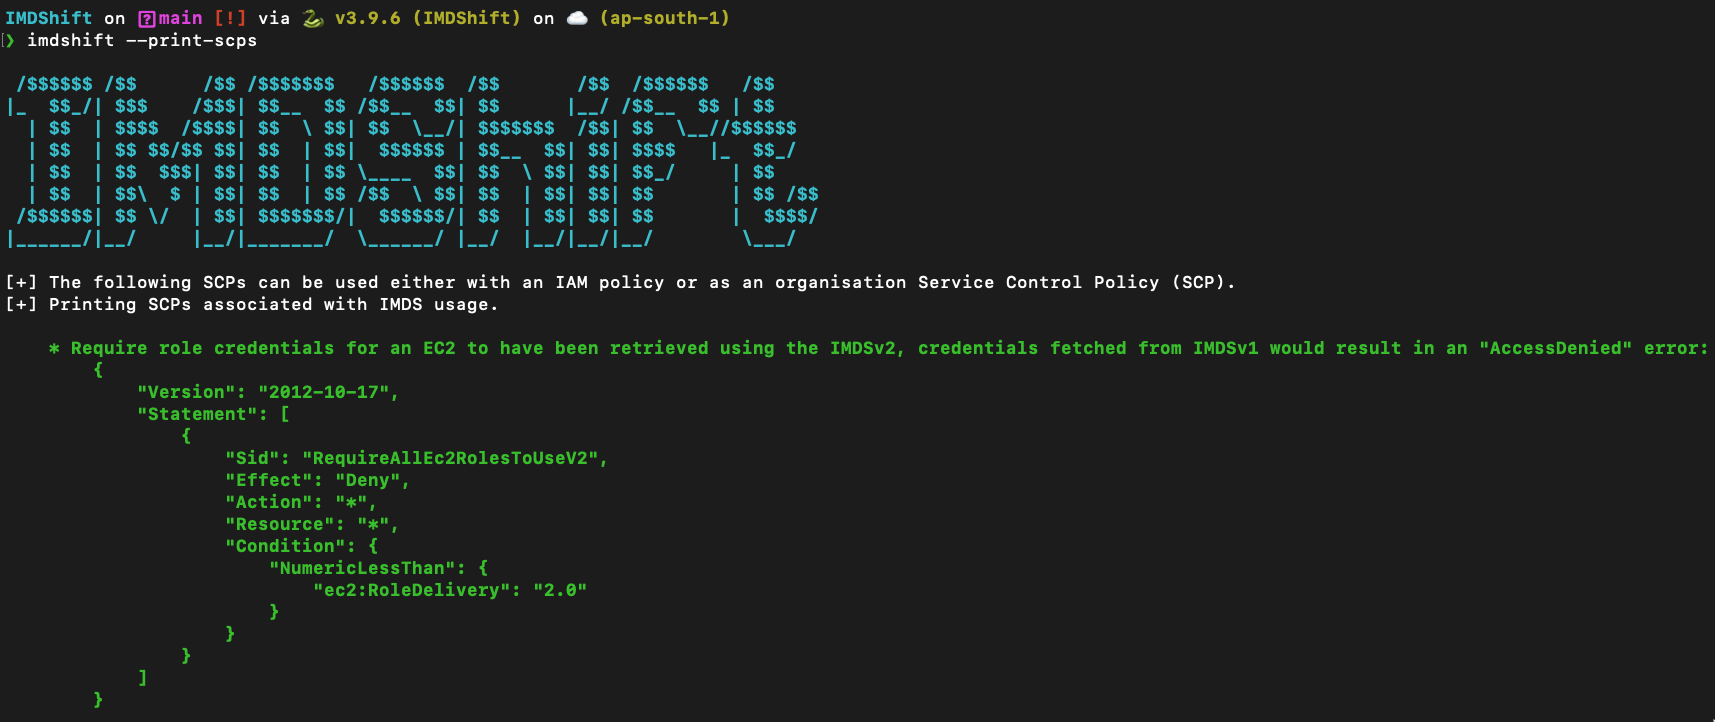 ayushpriya10/imdshift
Automatise la migration des workloads AWS de IMDSv1 vers IMDSv2 pour atténuer les attaques SSRF. Détecte l'utilisation d'IMDSv1 sur EC2, ECS, EKS,…
 andresriancho/nimbostratus-target
Ce dépôt contient une infrastructure cible que vous pouvez utiliser pour exécuter les outils nimbostratus.
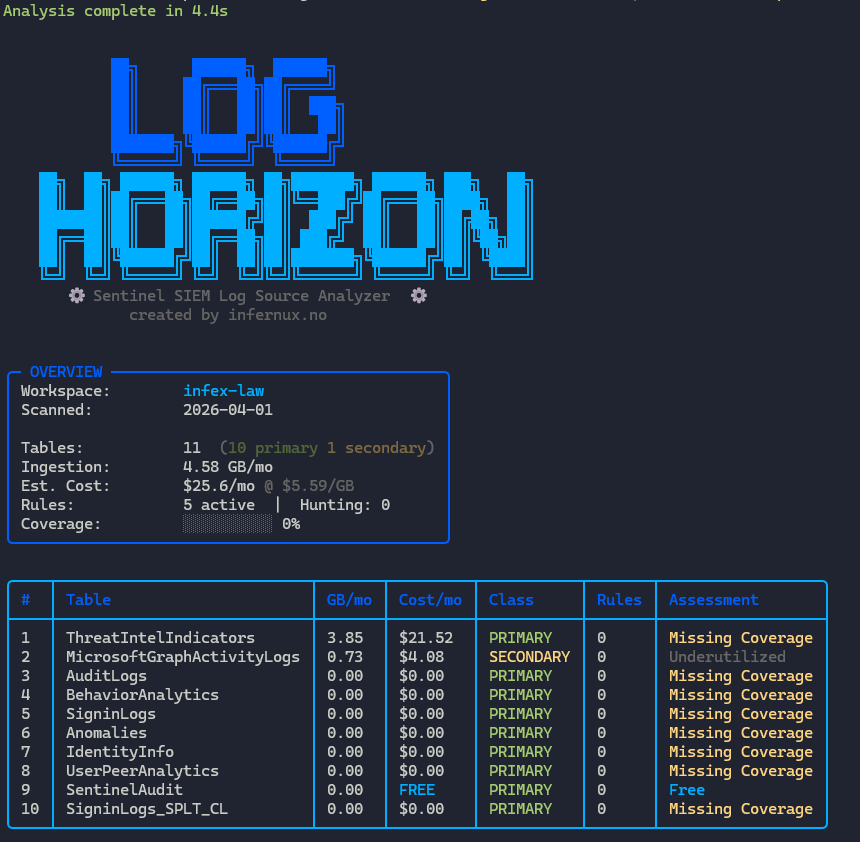 lnfernux/log-horizon
Analyseur de sources de logs SIEM Microsoft Sentinel
 pyperanger/dockerevil
WorldFirst (Public) Docker API Exploit - Mes recherches en sécurité impliquant Docker et Openshift
 tevora-threat/rt_redirectors
Rôle Ansible pour configurer des redirrecteurs pour le C2 de red team.
 qarait/ephemera
Zero-Trust SSH CA
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de détection pour CVE-2026-31431 (Copy Fail) qui vérifie la version du noyau, la présence de correctifs, les configurations du noyau, la…
 ustayready/outpost
Outil de gestion des tests et des rapports AWS








