
 #1
Outils pour tester et implémenter les mécanismes d'authentification (ex. MFA, SSO) et les politiques d'autorisation.
Recommandé par Kitploit
 stra-x/outoftune
Outil d'inscription d'appareil rogue pour Entra ID et Intune MDM. Automatise l'adhésion de l'appareil, l'acquisition de jetons, l'inscription MDM et…
 duy-31/cve-2023-46805_cve-2024-21887
Une vulnérabilité de contournement d'authentification dans le composant web d'Ivanti ICS 9.x, 22.x et Ivanti Policy Secure permet à un attaquant…
 otterhacker/labs4u2self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…
 ianxtianxt/ms14-068
Outil de pénétration de domaine
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Exploit Python pour le contournement d'authentification CVE-2024-10924 dans Really Simple Security < 9.1.2. Permet une connexion non authentifiée en…
 qarait/ephemera
Zero-Trust SSH CA
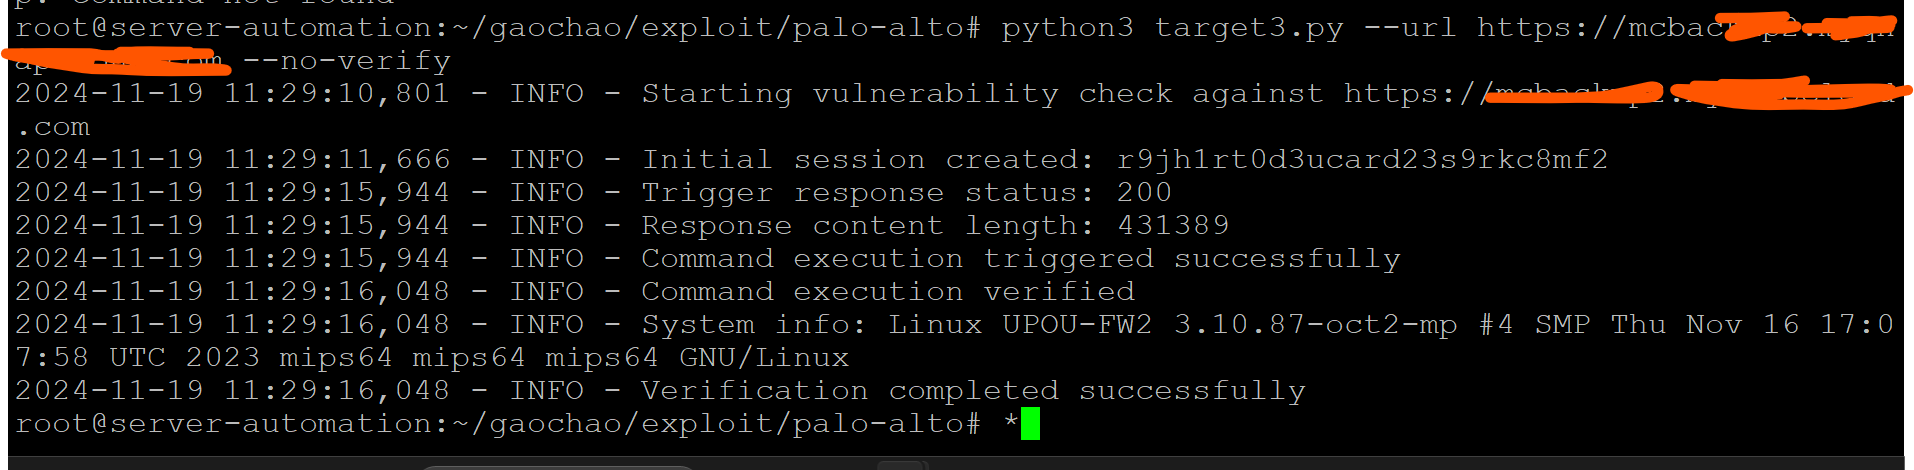 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Contournement d'authentification dans l'interface Web de gestion (PAN-SA-2024-0015) RCE POC
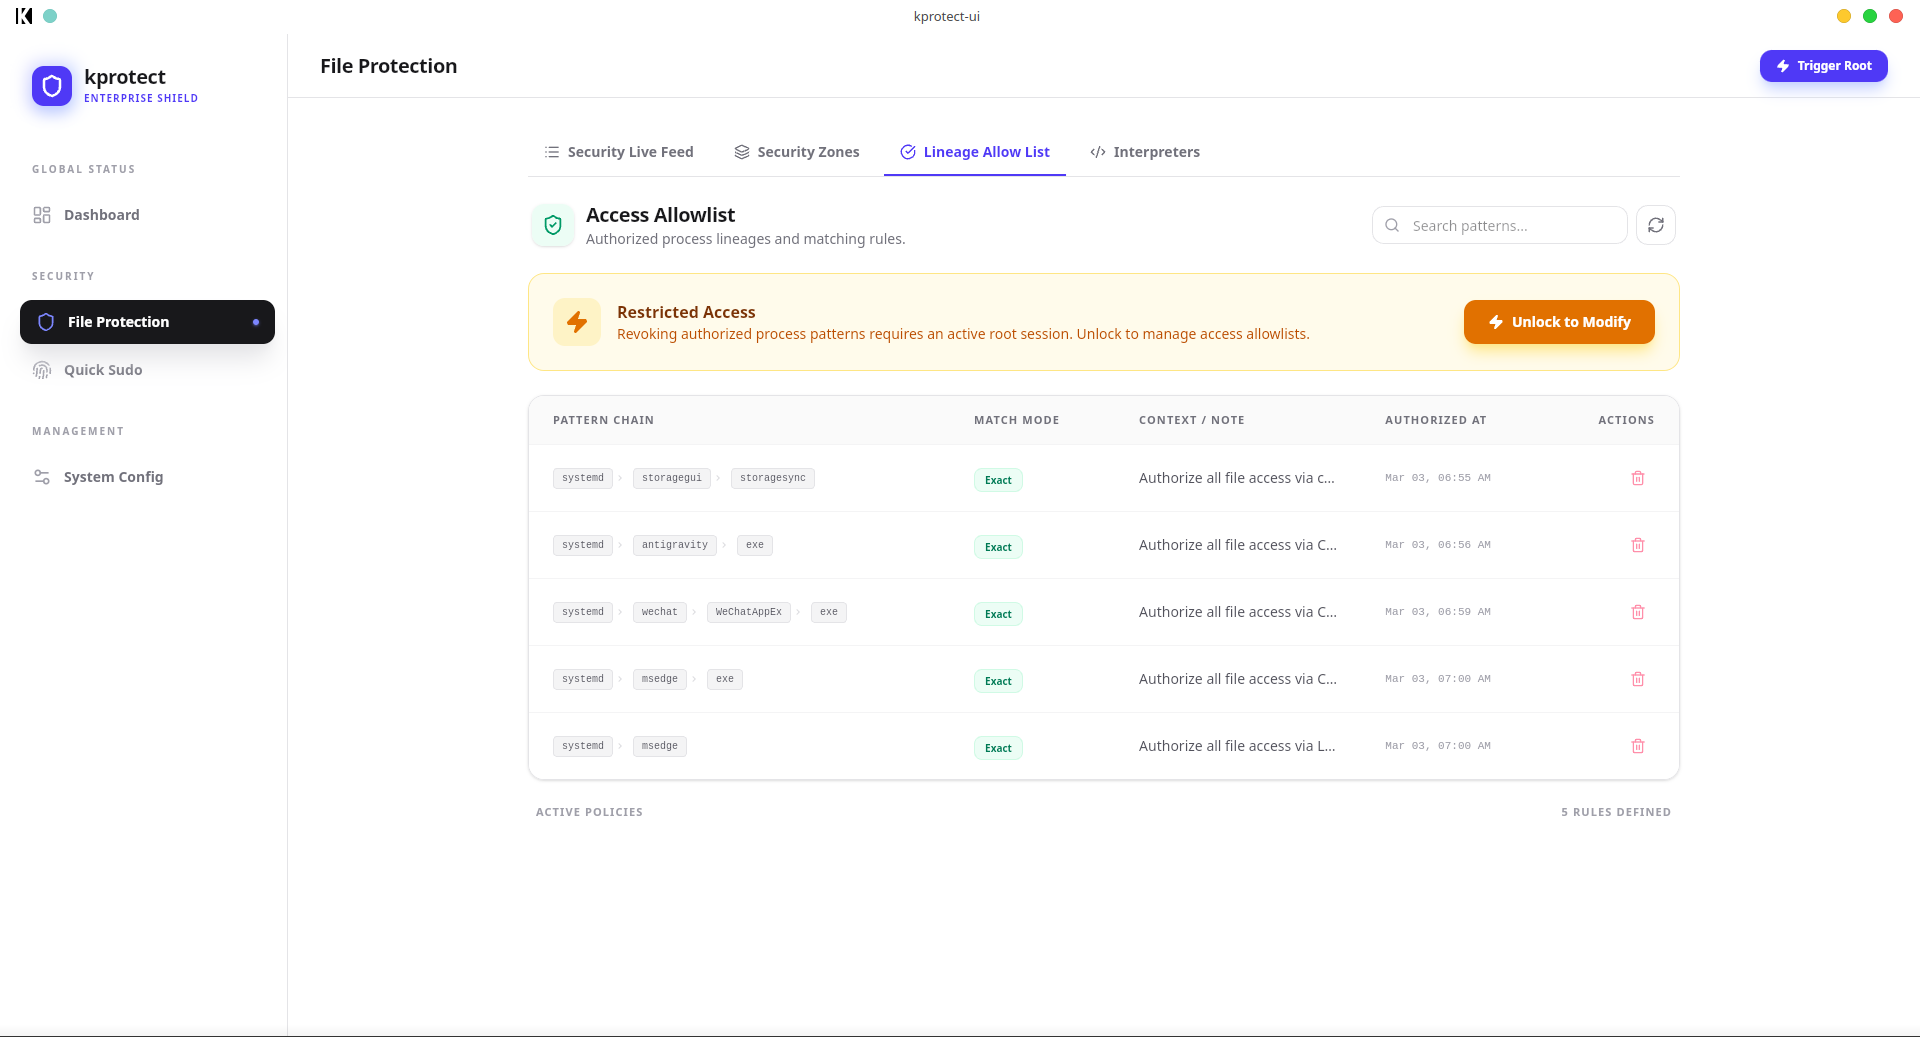 khoinp1012/kprotect
Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit pour CVE-2024-0012 et CVE-2024-9474 ciblant le contournement d'authentification et l'injection de commandes authentifiées dans l'interface…
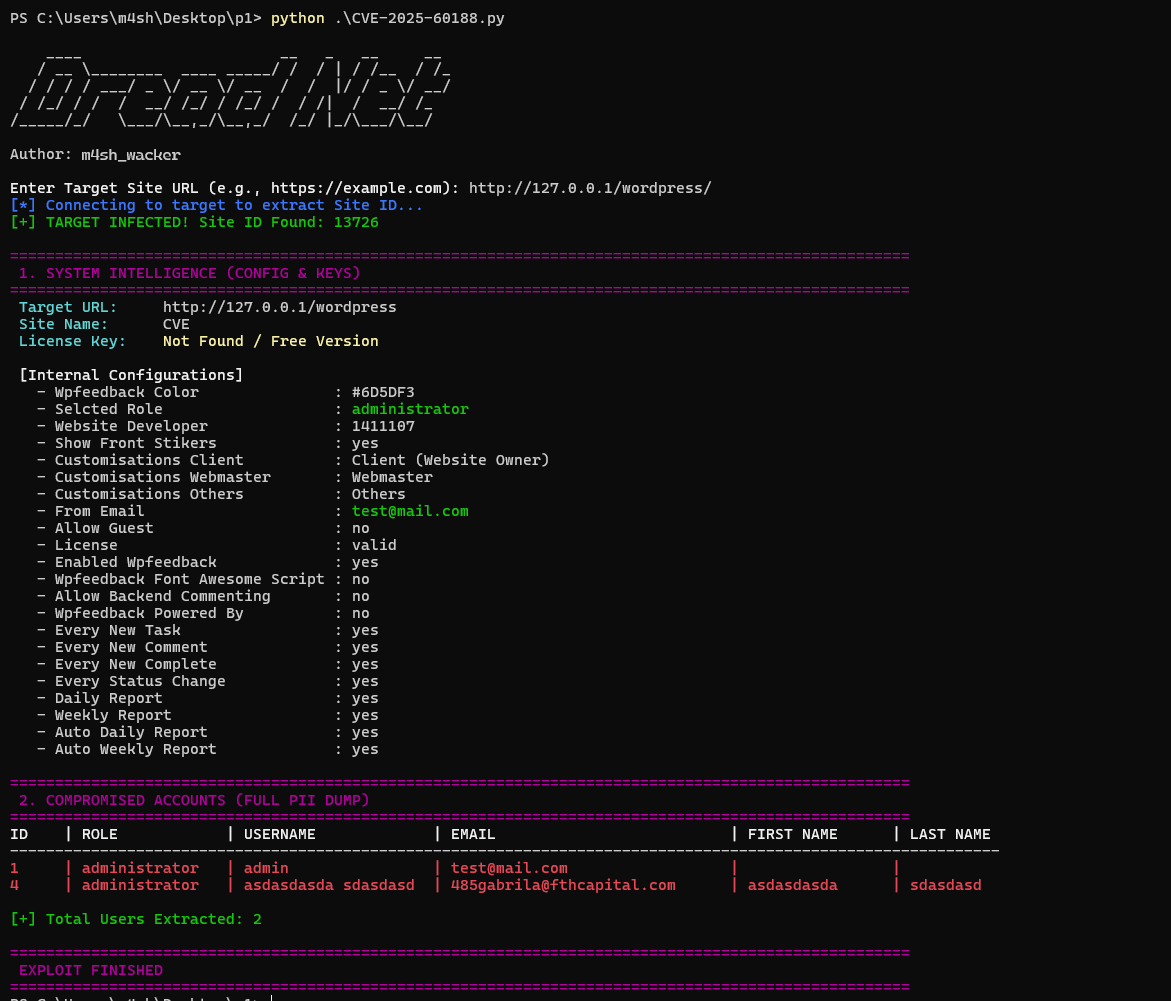 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
Exploitation du plugin Atarim CVE-2025-60188
 scopeblind/scopeblind-gateway
Reçus signés Ed25519 + politiques Cedar pour les agents IA. Finance mandate gate (Legate), packs de preuves, 3 Internet-Drafts IETF. npx protect-mcp
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 akzedevops/cve-2016-8776
Contournement du FRP sans écrasement de compte
 irsl/lgosp-poc
Contournement d'authentification PoC pour LG On Screen Phone (CVE-2014-8757)
 s1incere/cve-2023-22515
Script d'exploitation de l'ajout non autorisé d'un utilisateur administrateur dans Confluence
 helixar-ai/mcp-security-checklist
MCP est adopté rapidement. Les recommandations de sécurité accusent un retard. Cette liste de contrôle offre aux ingénieurs sécurité, aux équipes…
 eddiejibson/limitrr-php
Meilleure limitation de débit PHP avec Redis.








