
 #1
Outils pour l'évaluation de la sécurité des API REST, SOAP et GraphQL.
Recommandé par Kitploit

 opaxial/cve-2026-9830
CVE-2026-9830 Preuve de concept
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
 bbva/apicheck
La boîte à outils DevSecOps pour les API REST
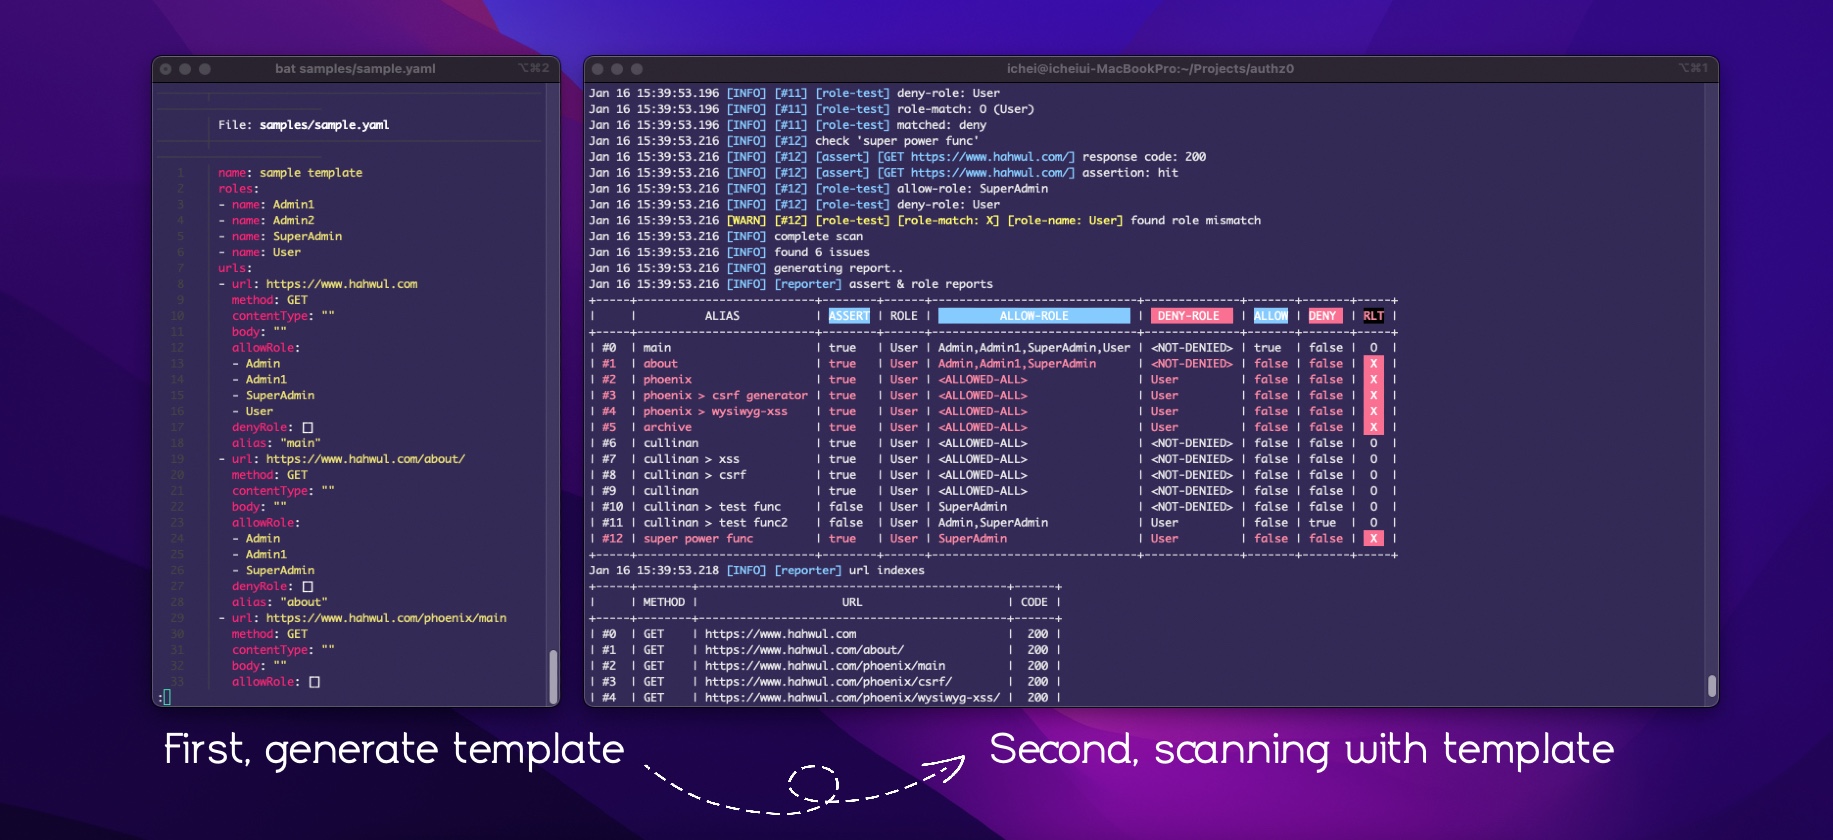 hahwul/authz0
Outil automatisé de test d'autorisation qui détecte les accès non autorisés en scannant des URLs avec des identifiants basés sur les rôles en…
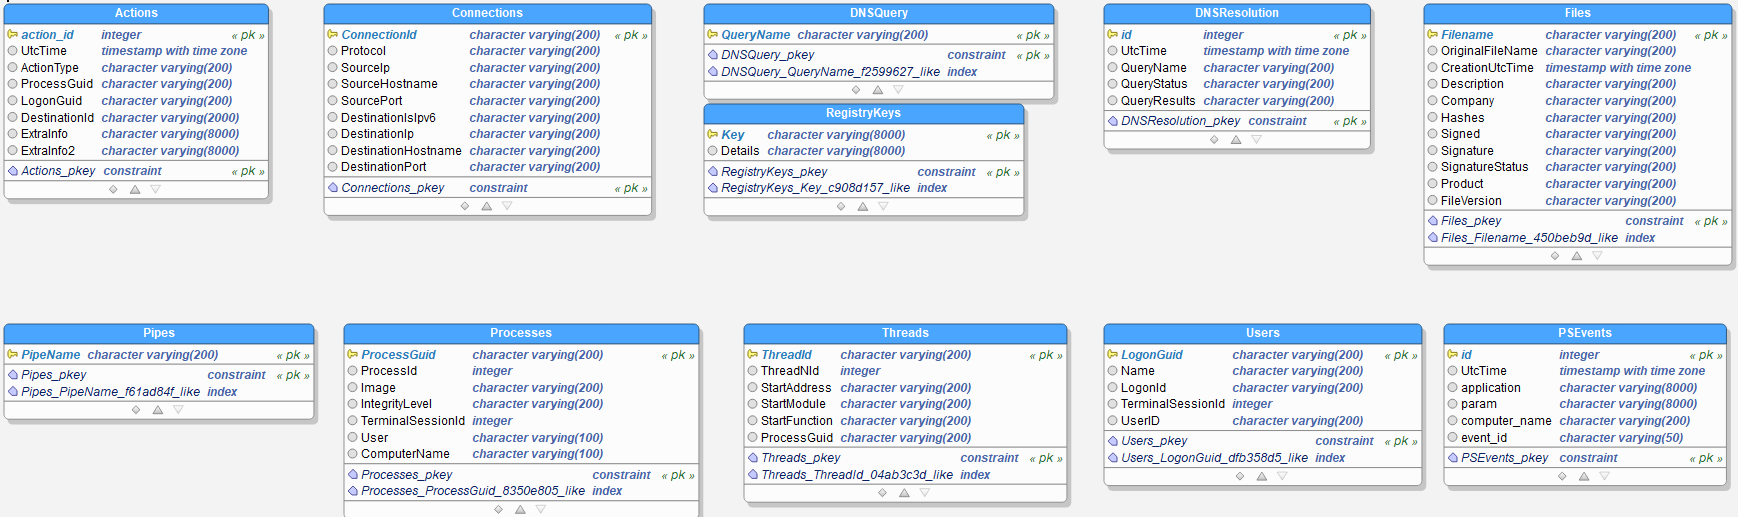 lucky-luk3/grafiki
Outil de chasse aux menaces basé sur Sysmon et les graphes
 yalcinyolalan/wssat
OUTIL D'ÉVALUATION DE LA SÉCURITÉ DES SERVICES WEB
 subgraph/vega
Subgraph Vega
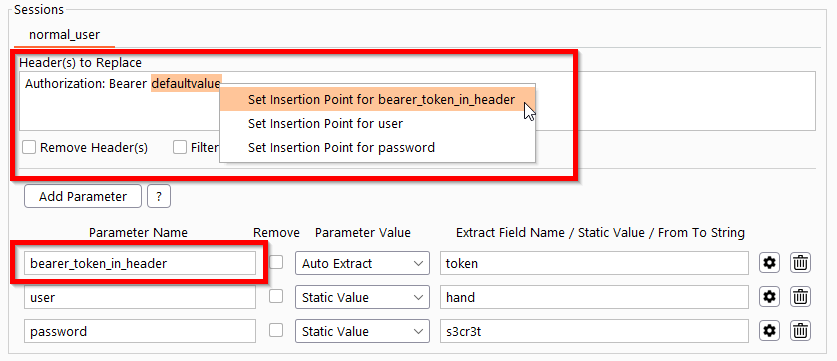 simioni87/auth_analyzer
Extension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
 aws/http-desync-guardian
Analyser les requêtes HTTP pour minimiser les risques d'attaques HTTP Desync (précurseur des attaques de type HTTP request smuggling/splitting).
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 brutelogic/unkover
Testeur de contournement d'accès Bash 403/401 qui sonde une URL avec usurpation d'en-tête, altération de méthode, normalisation de chemin et…
 ngalongc/openapi_security_scanner
Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…
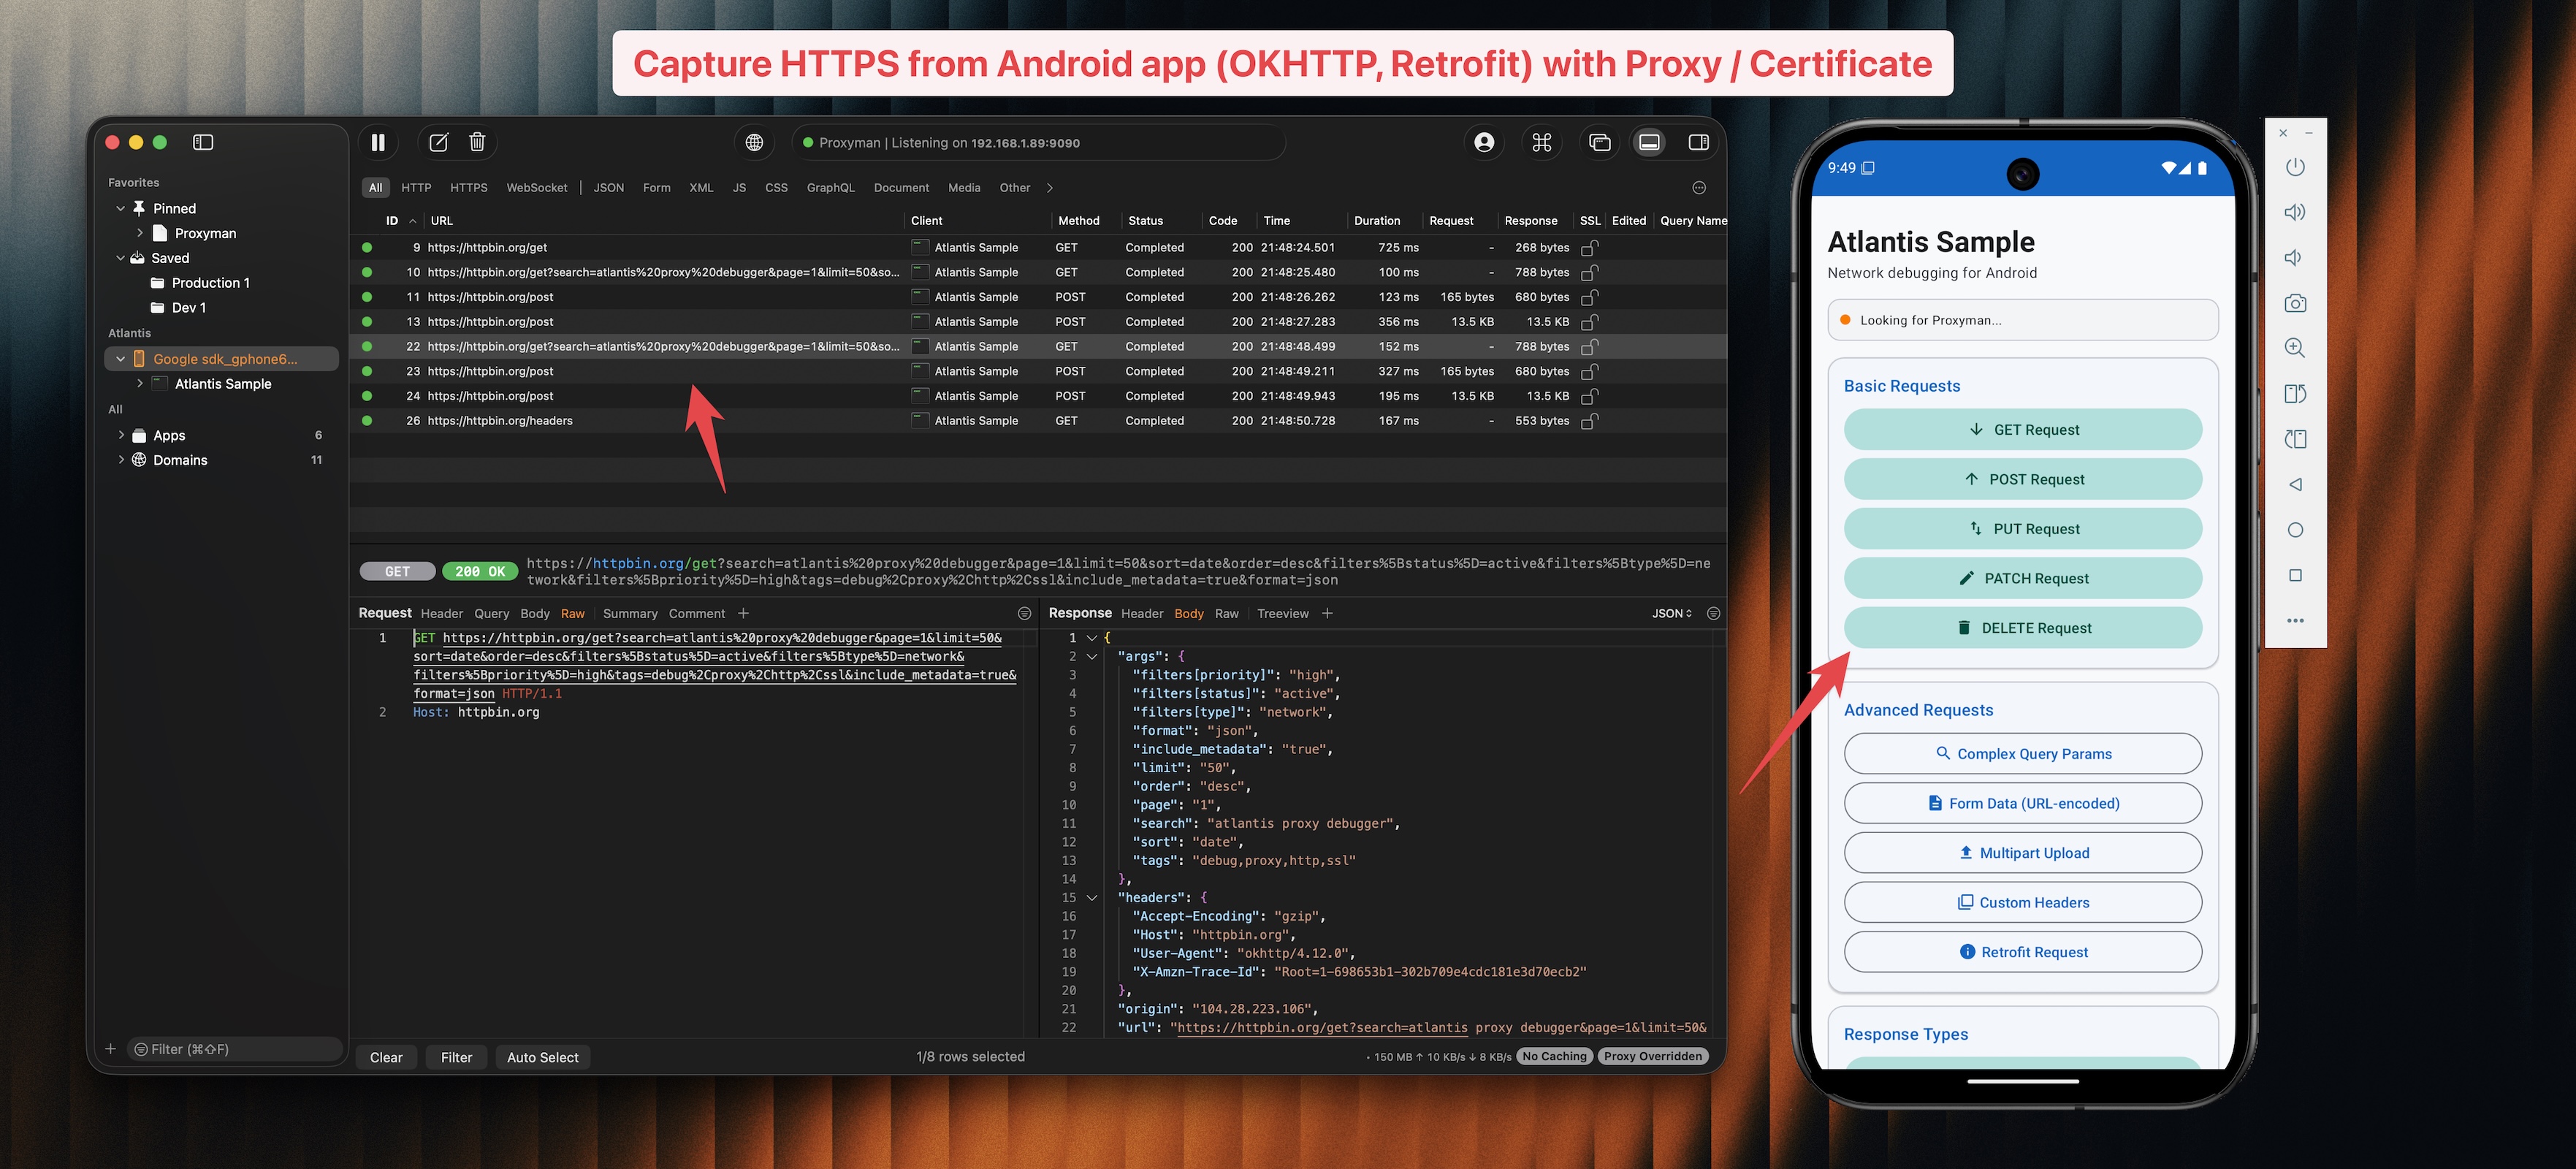 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…
 dipjyotimetia/hybridtestframework
Tests de bout en bout du Web, des API, du Cloud, des événements et de la sécurité.
 aress31/openapi-parser
Analysez les documents OpenAPI dans Burp Suite pour automatiser les évaluations de sécurité des API basées sur OpenAPI (approuvé par PortSwigger pour…
 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.








