
 #1
Outils pour l'évaluation de la sécurité des API REST, SOAP et GraphQL.
Recommandé par Kitploit
 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !
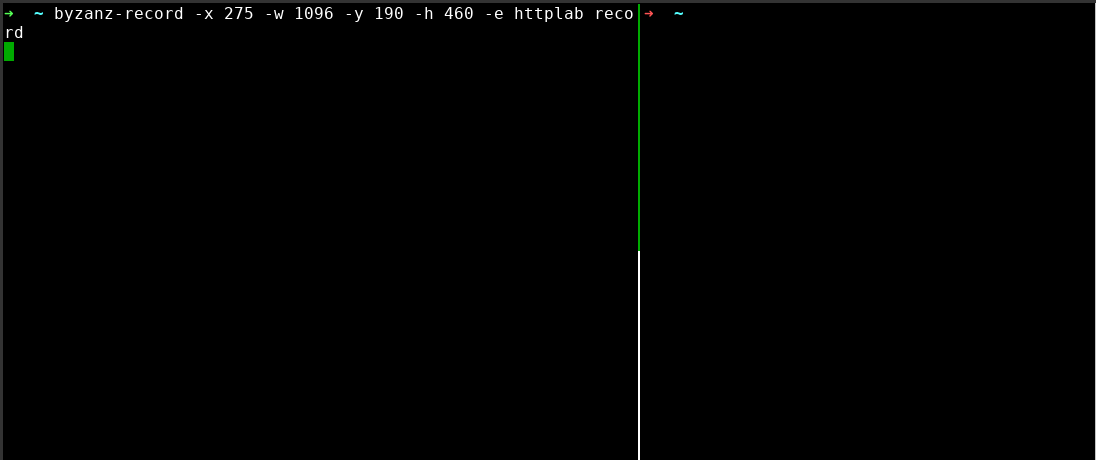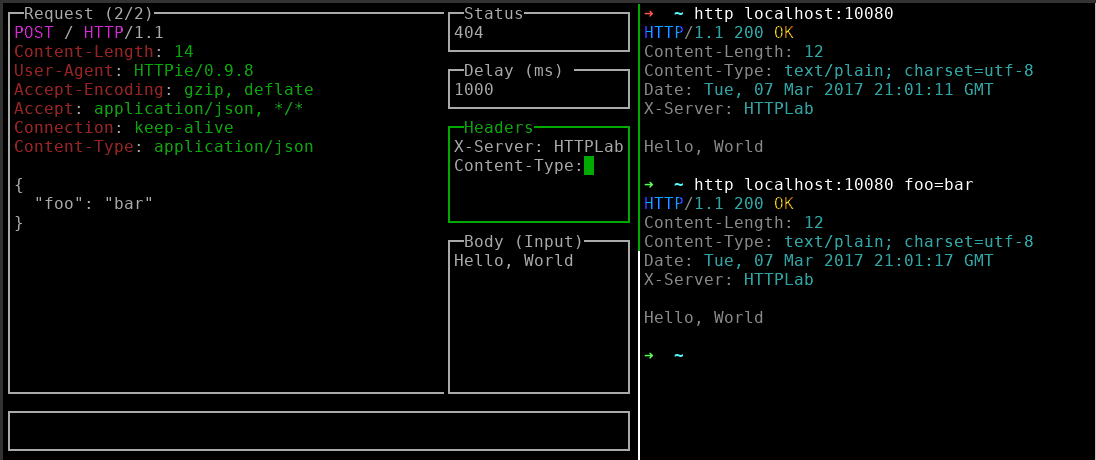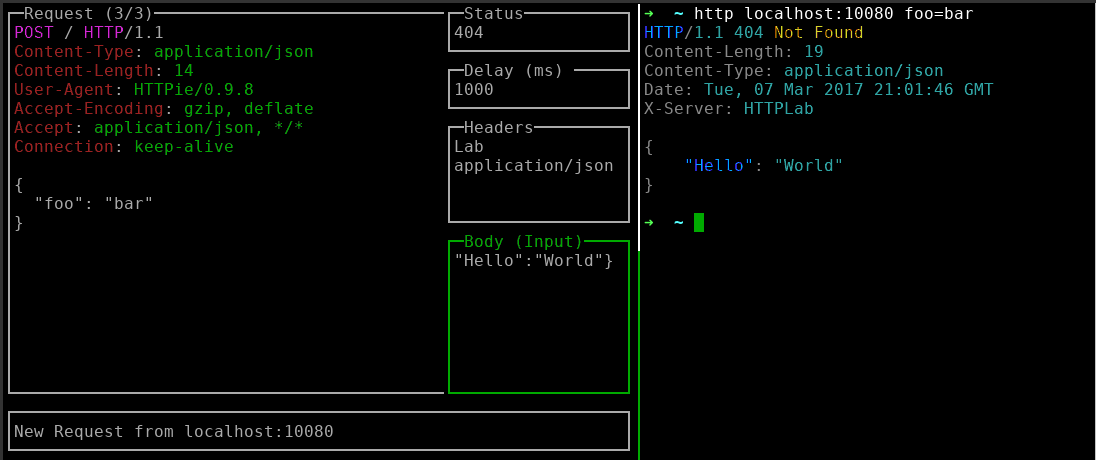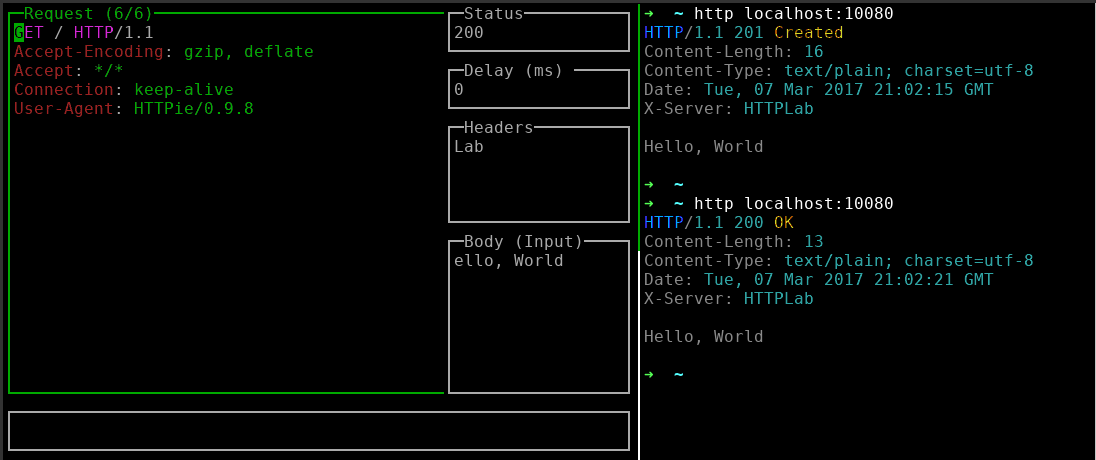 qustavo/httplab
Serveur web interactif pour inspecter les requêtes HTTP et forger des réponses, avec une interface utilisateur en terminal pour le débogage en temps…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
Outil automatisé de fuzzing et de tests négatifs d'API REST pour les endpoints OpenAPI. Génère, exécute et rapporte des milliers de tests…
 knavesec/credmaster
Outil de pulvérisation de mots de passe CredKing remanié et amélioré, utilise les API FireProx pour faire pivoter les adresses IP, rester anonyme et…
 unkn0wn-root/resterm
Client API en terminal pour HTTP, GraphQL, gRPC, WebSocket et SSE. De simples fichiers .http que vous pouvez comparer et versionner, avec des tests…
 albinowax/activescanplusplus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection d'expression…
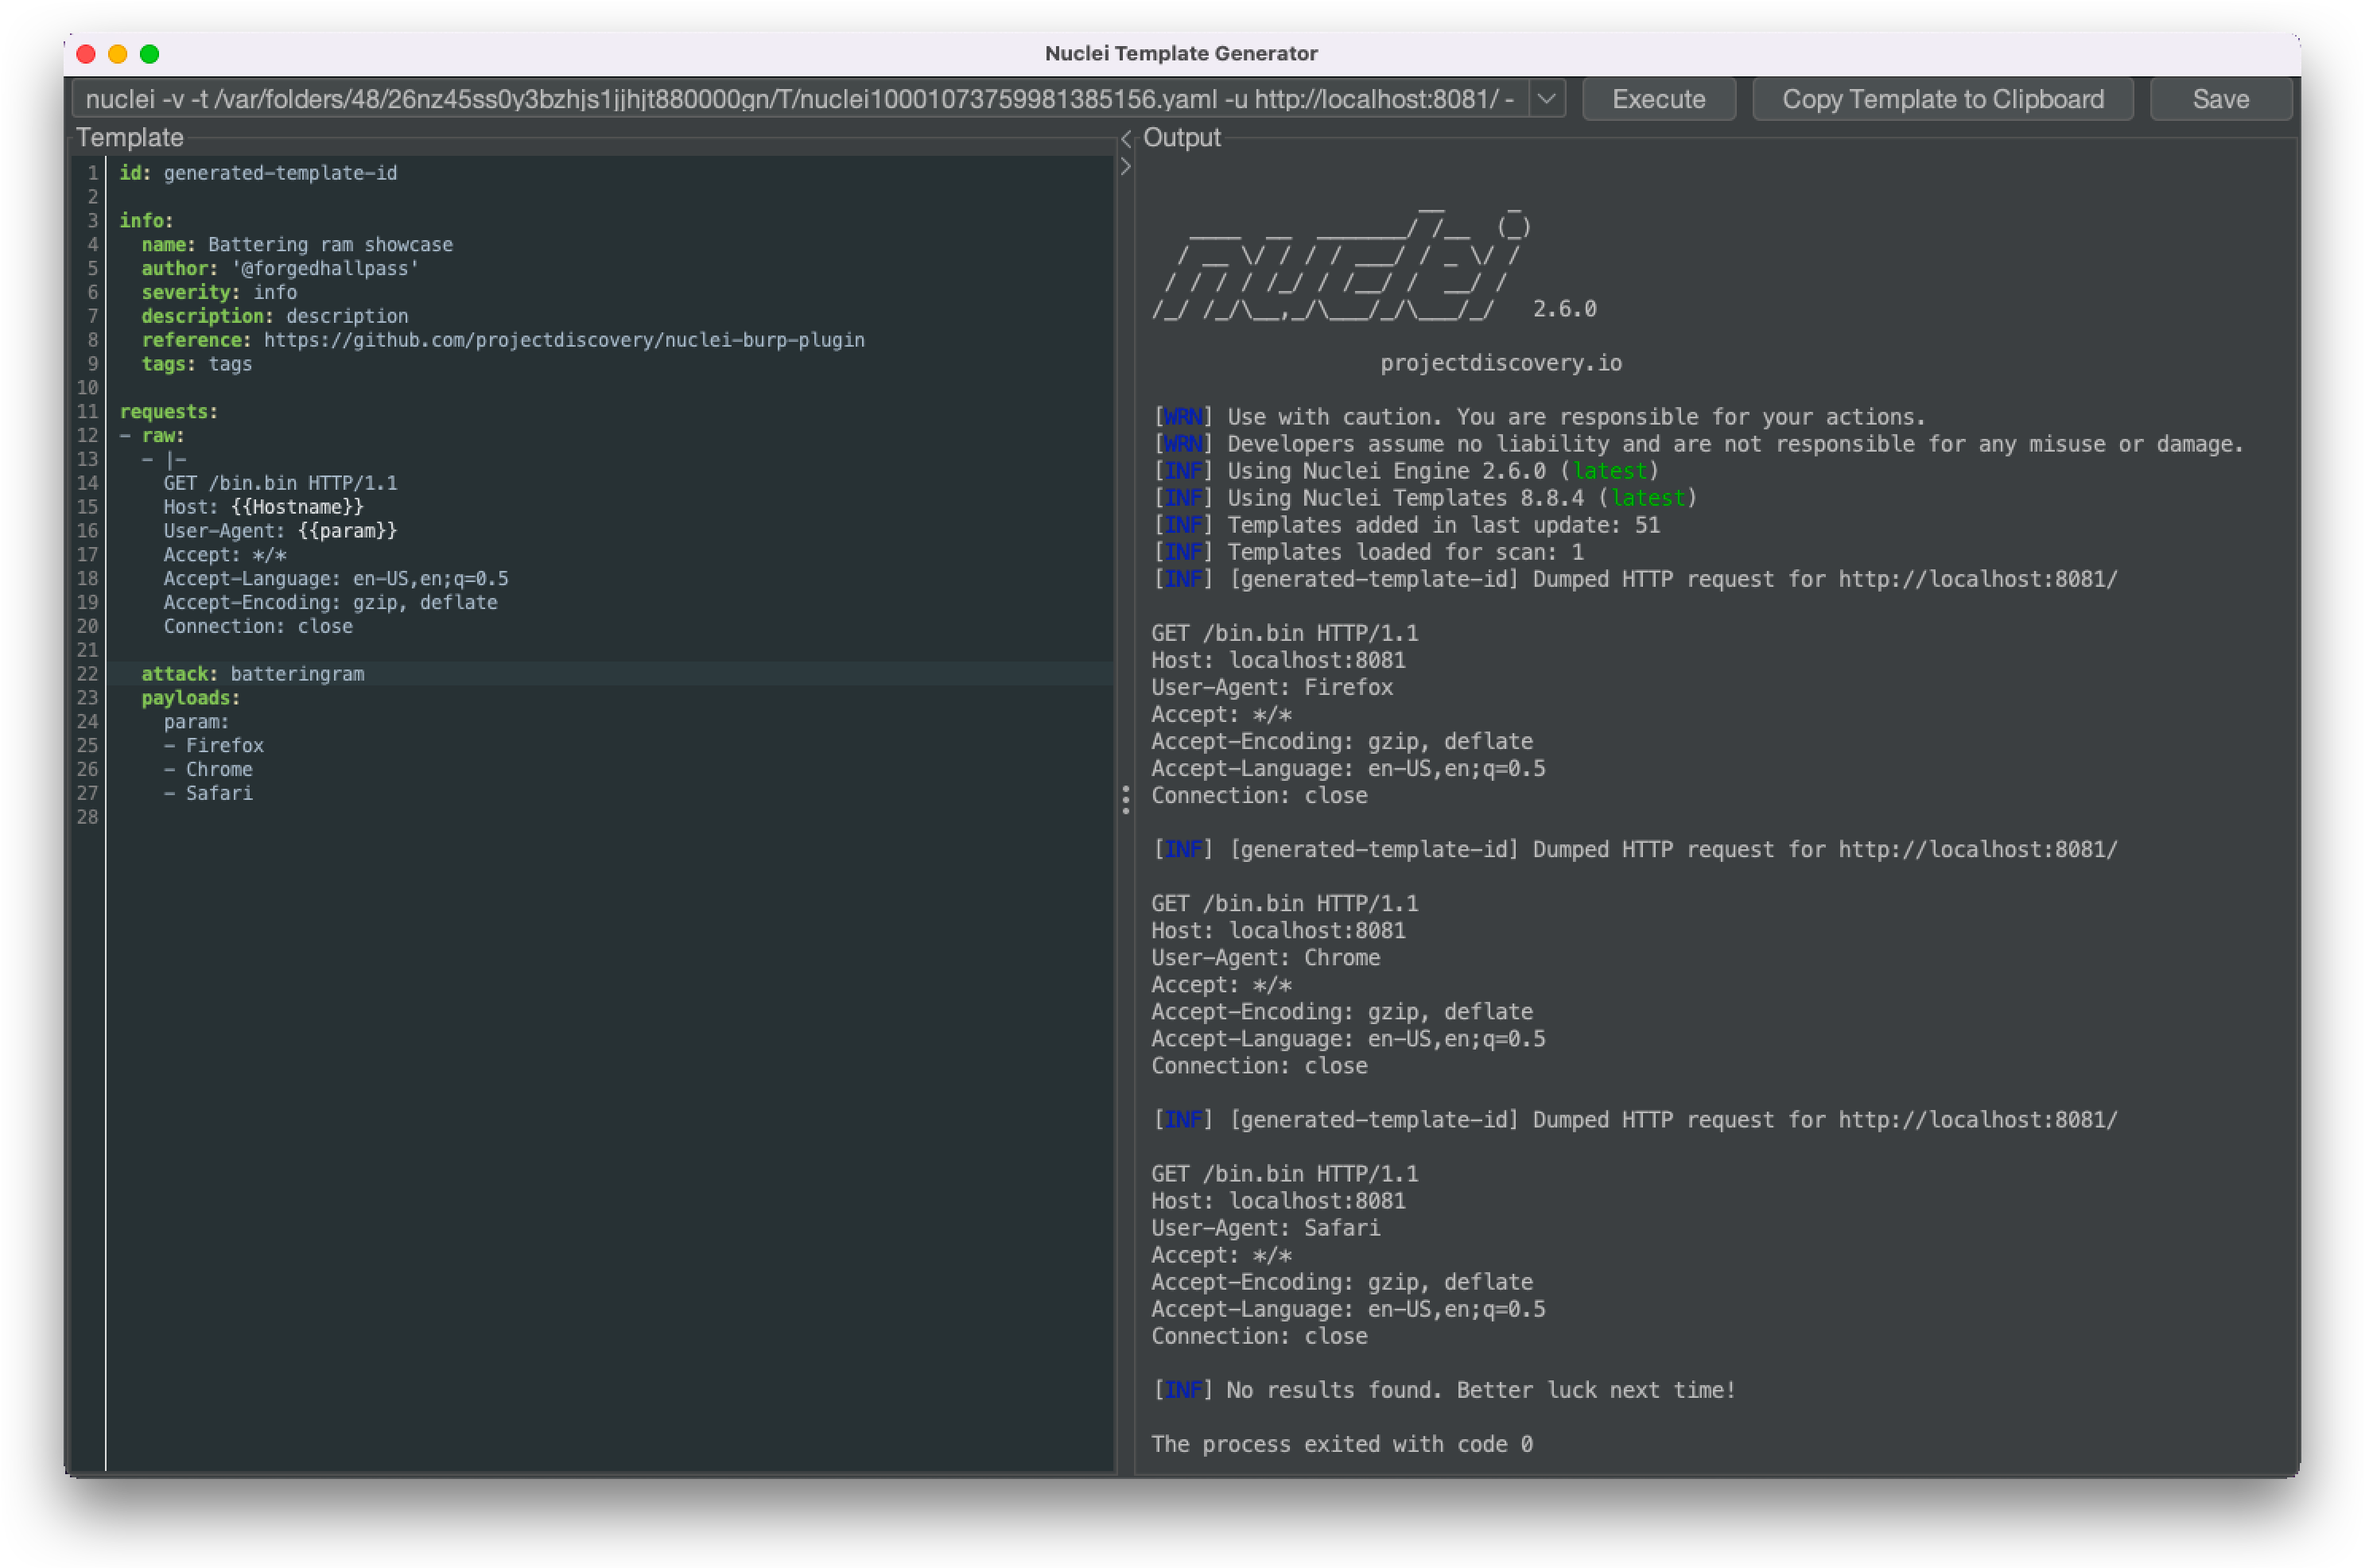 projectdiscovery/nuclei-burp-plugin
Plugin Burp Suite pour générer et exécuter des modèles de vulnérabilité Nuclei directement à partir de requêtes et réponses HTTP, avec…
 projectdiscovery/chaos-client
Client Go pour communiquer avec l'API Chaos DB.
 denoland/clawpatrol
Pare-feu proxy au niveau filaire pour agents IA qui intercepte et contrôle le trafic SQL, Kubernetes et HTTP à l'aide de règles HCL, avec isolation…
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress
 doyensec/inql
InQL est une extension robuste et open-source pour Burp Suite, dédiée aux tests GraphQL avancés, offrant une détection intuitive des vulnérabilités,…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…
 nemesida-waf/waf-bypass
Outil automatisé de test de sécurité WAF qui détecte les faux positifs et les faux négatifs en utilisant plus de 15 catégories de charges utiles,…
 asamassekou10/ship-safe
L'agent de sécurité indépendant pour les logiciels écrits par IA. Il détecte les problèmes, vérifie s'ils sont réels et vous montre les preuves. Cœur…
 bishopfox/sj
Un outil d'audit des endpoints définis dans des fichiers de définition Swagger/OpenAPI exposés.
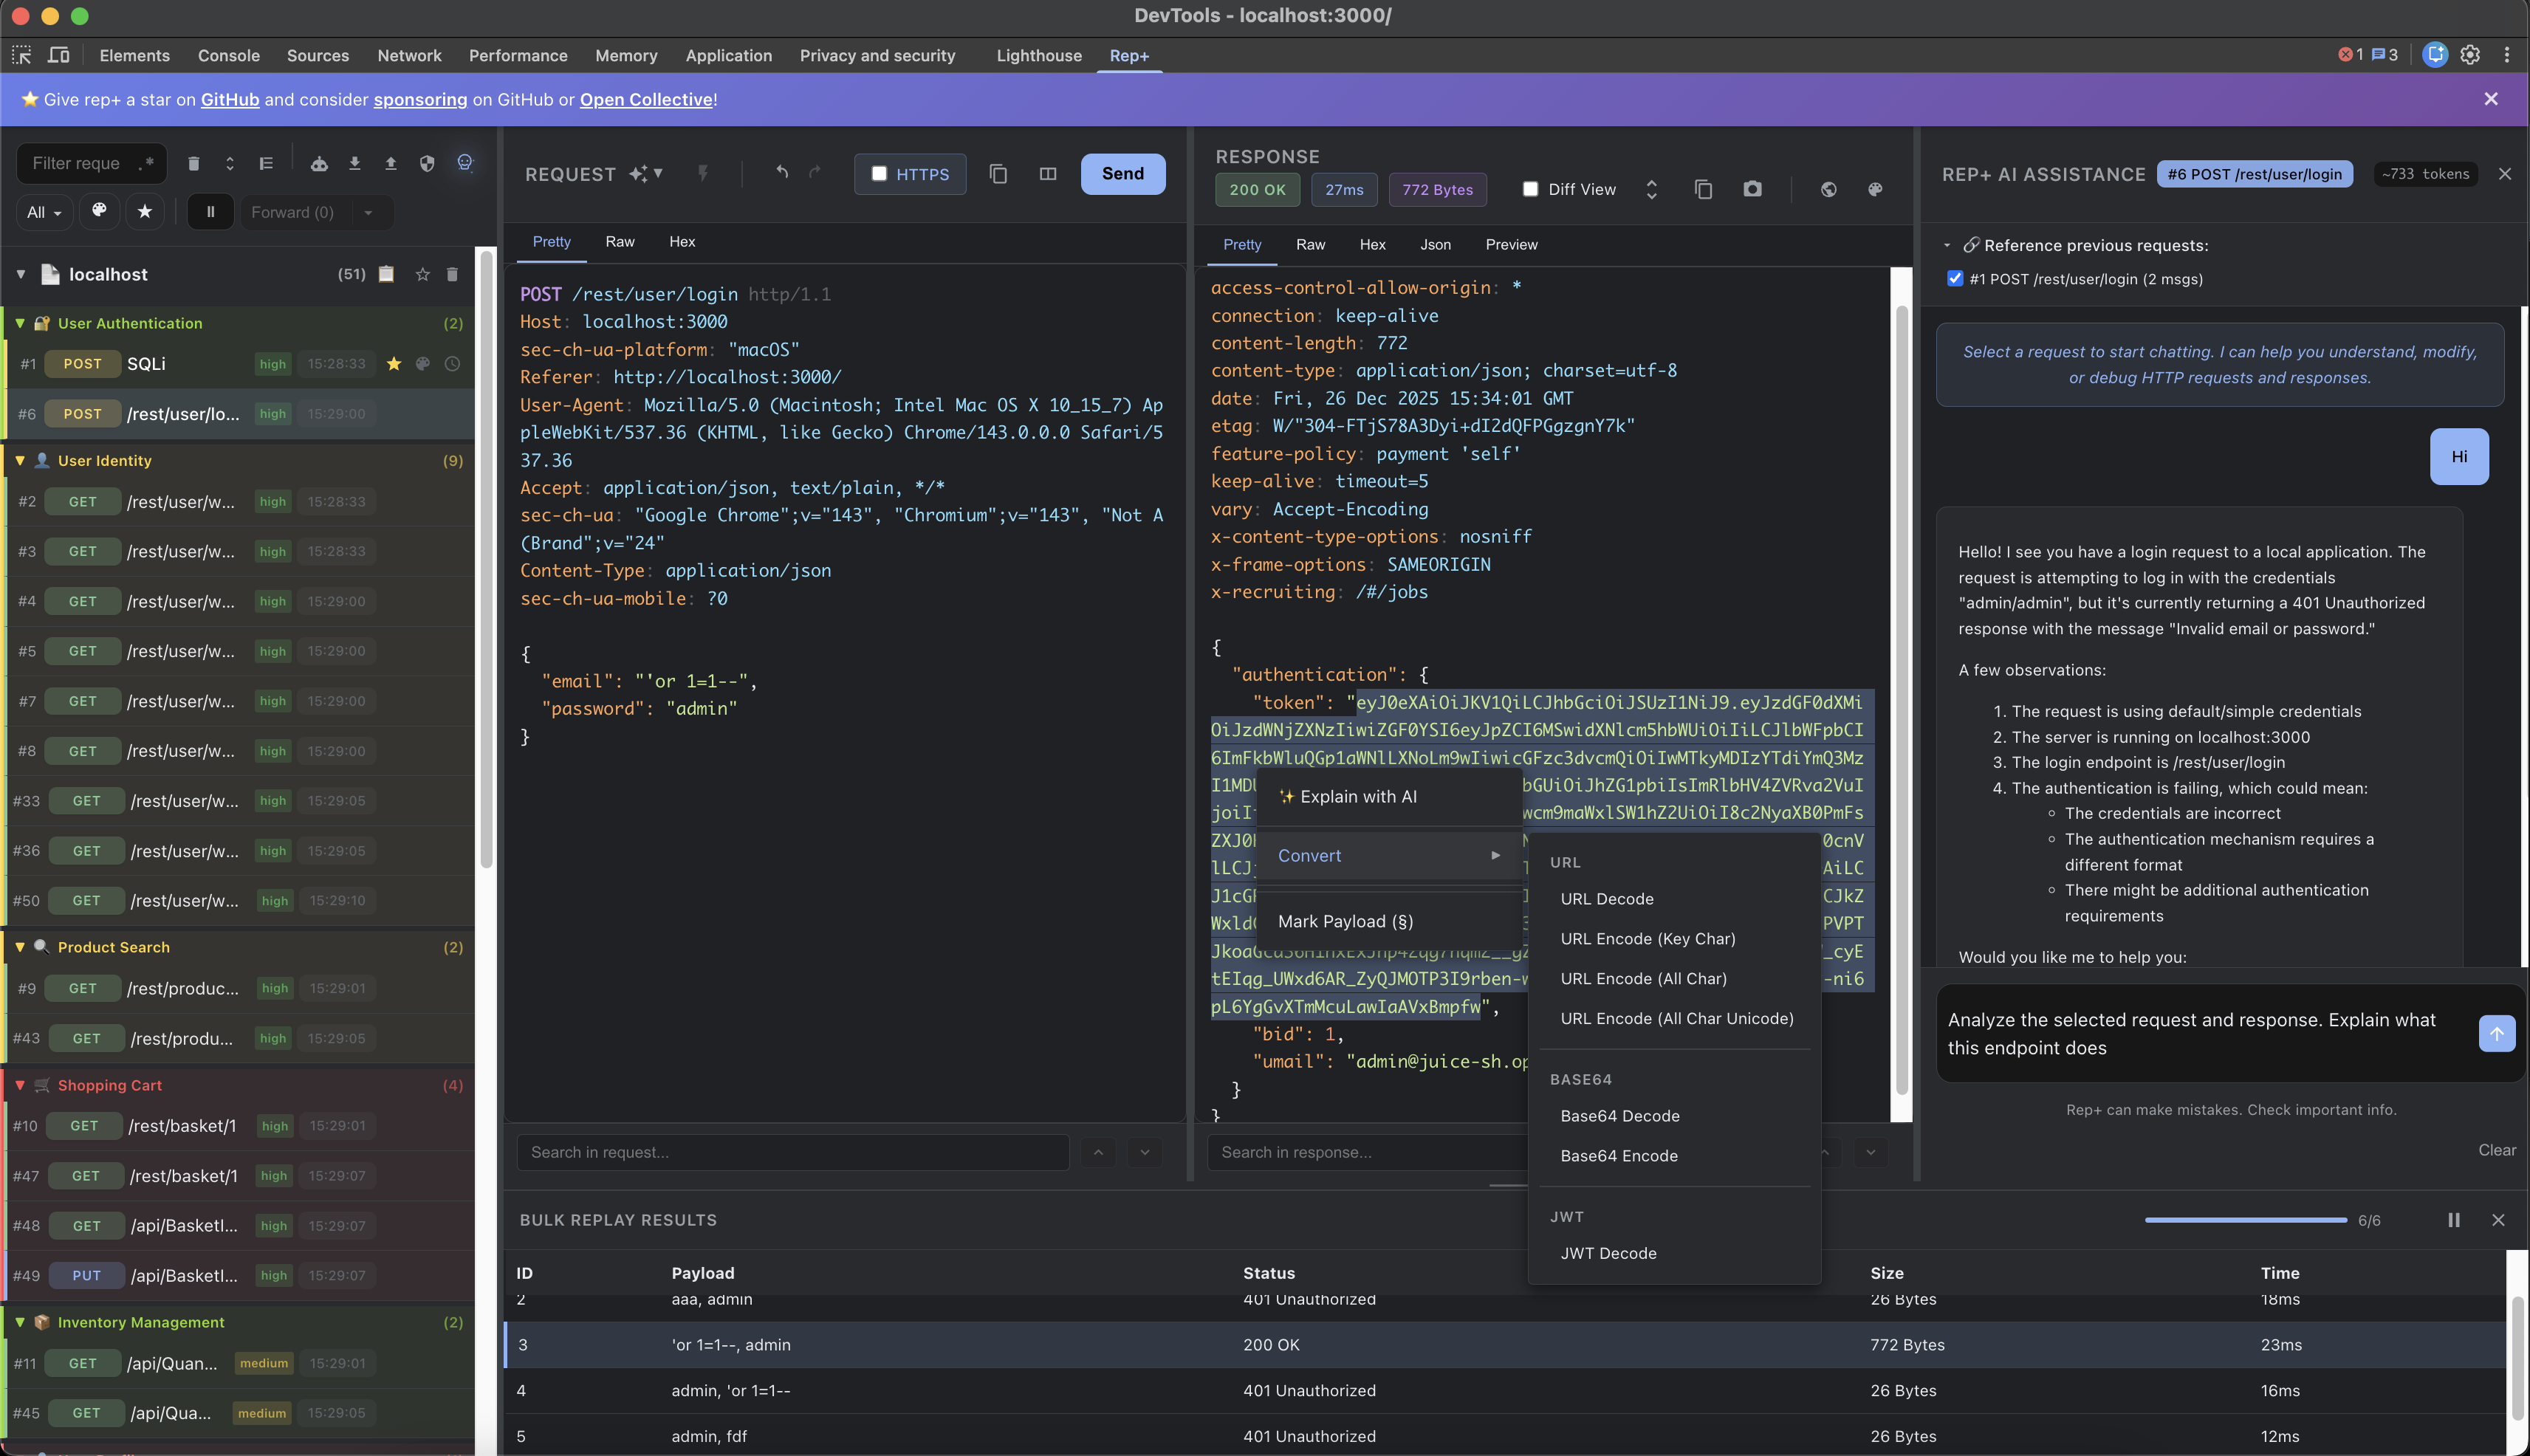 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques








