
 #1
Outils de sécurité LLM, injection de prompt, extraction de modèle, IA adversariale et red teaming IA.
Recommandé par Kitploit
 gmh5225/ida_plugin_pcodegpt
Plugin IDA Pro qui utilise OpenAI GPT-3.5/GPT-4 pour automatiser les tâches de rétro-ingénierie telles que le nommage de fonctions, l'explication de…
 centisgood/duo-agentflow-auditor
AI Code Security — quatre agents qui détectent ce que SAST ne voit pas dans le code généré par IA. Construit sur la plateforme GitLab Duo Agent.
 soildworks/agentic-clip-benchmark
Un pipeline d'évaluation automatisé et de haute précision zero-shot pour le modèle CLIP d'OpenAI sur CIFAR-10. Avec une précision de 88.80%, une…
 piyush-bhor/cve-2024-11394
Détails techniques et exploit pour CVE-2024-11394
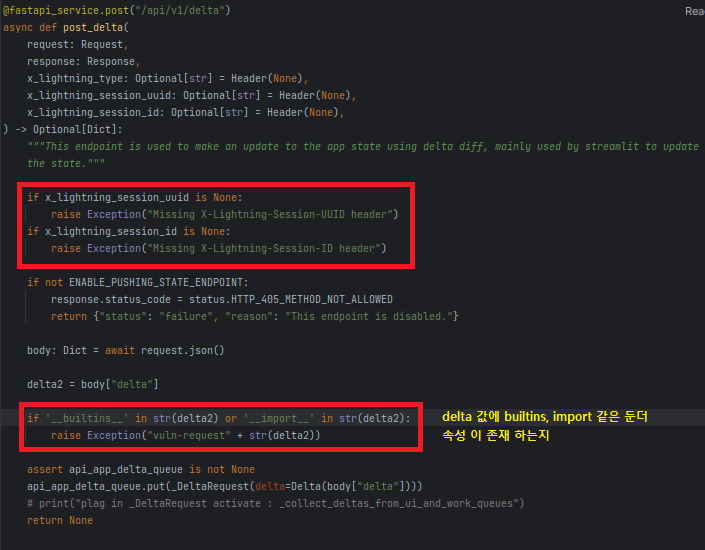 skrkcb2/cve-2024-5452
Analyse technique détaillée de CVE-2024-5452, une vulnérabilité d'exécution de code à distance dans PyTorch Lightning via la pollution de propriété…
 gothburz/cve-2024-11040
vllm-project vllm version 0.5.2.2 est vulnérable aux attaques par déni de service.
 dannz1337/deep-reaver
Boîte à outils d'évaluation et d'exploitation des vulnérabilités améliorée par l'IA pour l'analyse modulaire d'applications web, détectant les…
 hh-hunter/ml-cve-2023-1177
Exploit basé sur l'apprentissage automatique pour la vulnérabilité CVE-2023-1177, permettant des tests de sécurité automatisés et l'exploitation de…
 imthecopilotnow/cve-2025-492025
Avis de sécurité détaillé pour CVE-2025-492025, documentant une vulnérabilité de fausse représentation de l'interface utilisateur dans Copilot AI qui…
 owasp/ai-threat-modeler
Projet OWASP pour la modélisation des menaces assistée par IA, aidant les équipes à identifier, analyser et documenter les menaces de sécurité et les…
 tencentcloud/cubesandbox
Bac à sable instantané, concurrent, sécurisé et léger pour les agents IA.
 tridents10/vader-pro-vdr
Plateforme de détection et de remédiation des vulnérabilités assistée par IA, comprenant un agent de point de terminaison en Go, un tableau de bord…
 fazmin/cve-intel
Renseignement de sécurité local pour le tri des CVE — 31 outils, 25 sources, scores de risque et un serveur MCP pour agents IA, le tout en Rust…
 happytotoro116/ghidra-llm-pipeline
Extraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.
 infobyte/ai-pentest-agent
Agent autonome de pentest IA autonome avec une boucle planifier→agir→juger, des compétences génériques, un garde-fou pour les actions destructrices…
 jaime64net/debuggerj-
Débogueur d'applications x86 et x64 avec intégration de l'IA
 oyesanyf/oshoosiclaw
Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
 capture0x/confirmesc
Énumérateur de privesc Linux qui confirme l'exploitabilité et vous donne la commande exacte pour obtenir un shell root - sans recherche dans…








