
 #1
Outils de sécurité LLM, injection de prompt, extraction de modèle, IA adversariale et red teaming IA.
Recommandé par Kitploit
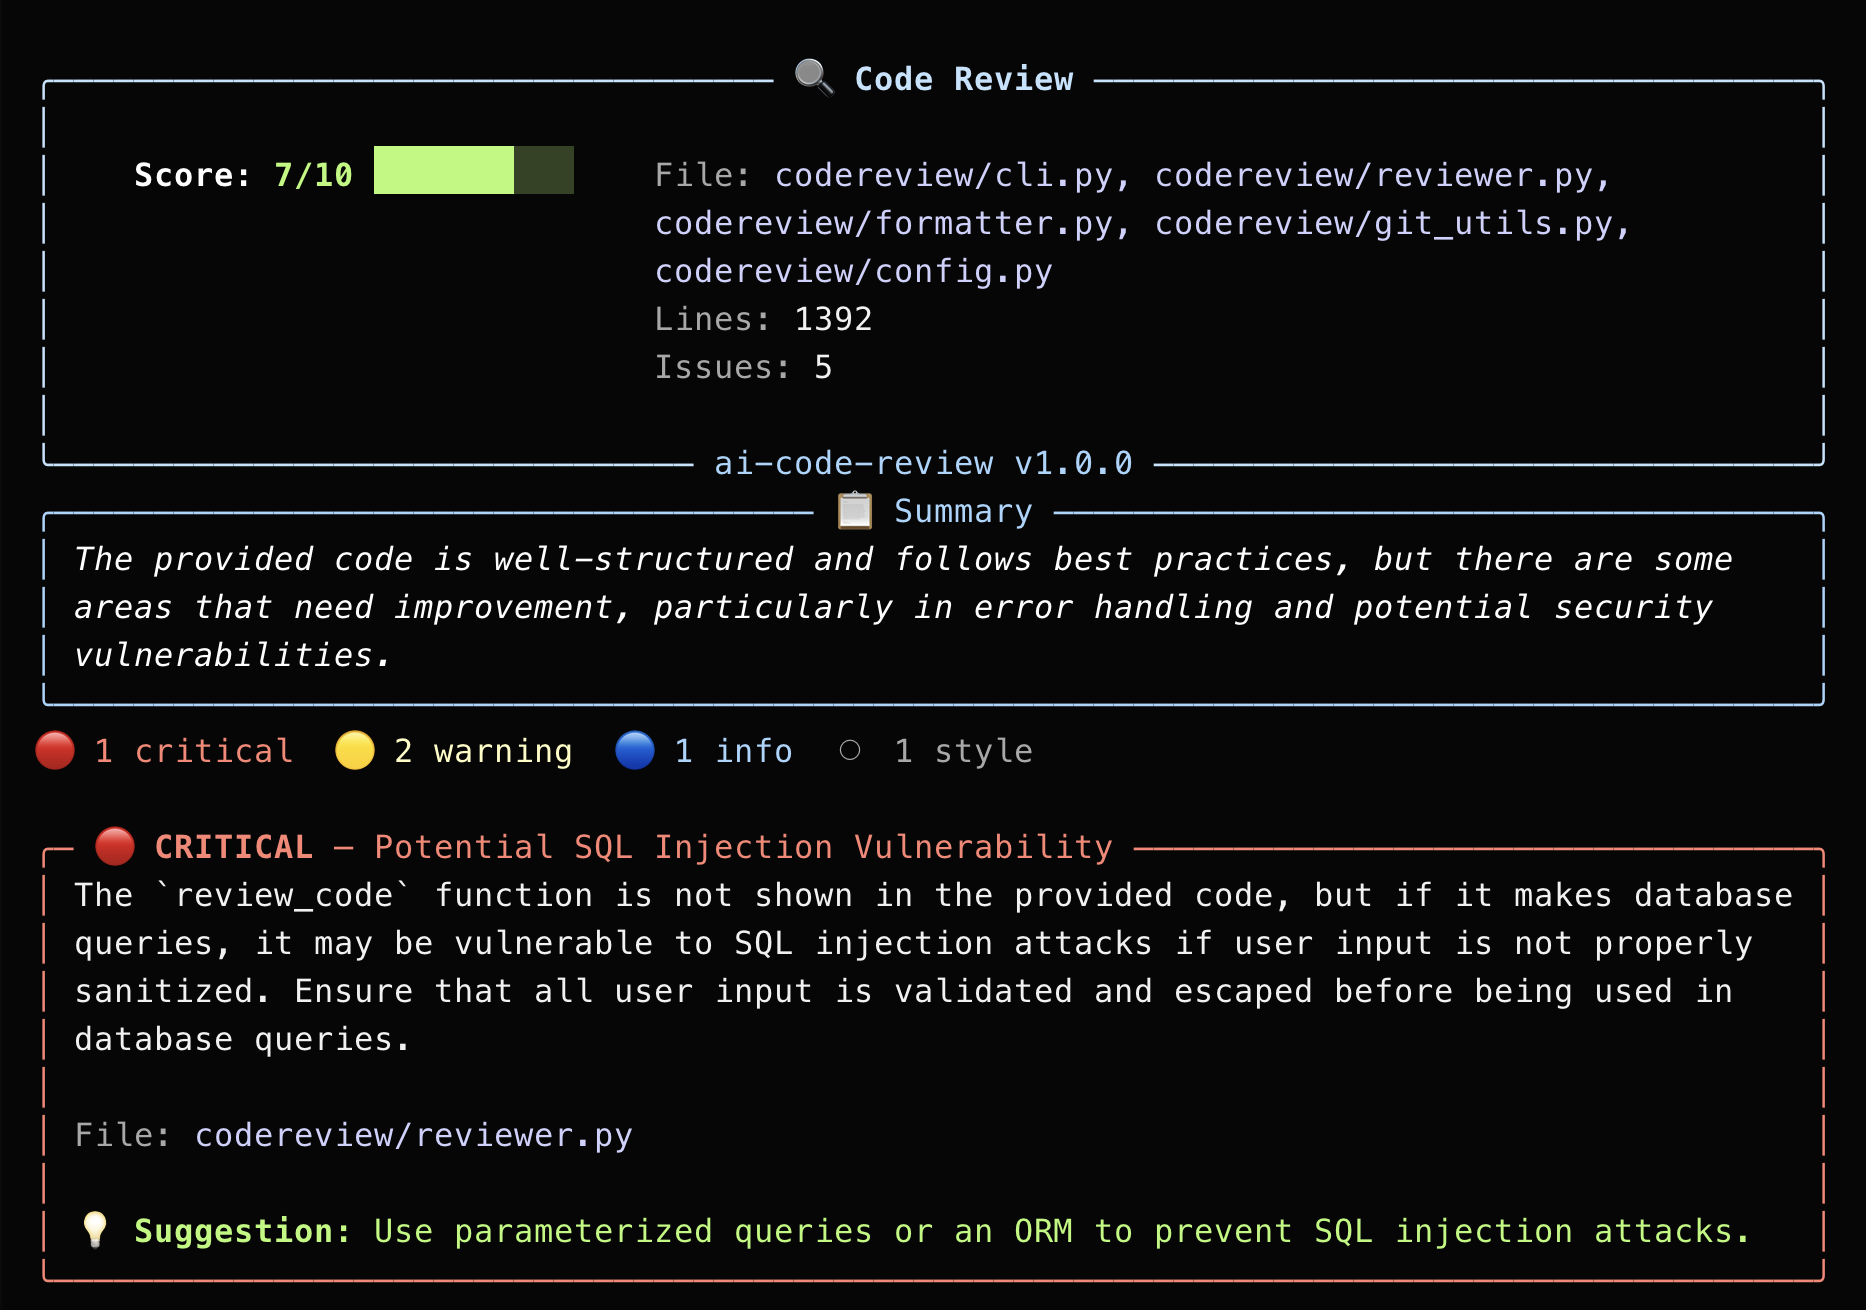
 jaydendancer12/ai-code-review
Outil CLI alimenté par l'IA qui examine le code à la recherche de vulnérabilités de sécurité, de bugs et d'anti-patrons en utilisant des LLM. Prend…
 daryllundy/cve-2025-32711
Boîte à outils de détection et de remédiation basée sur PowerShell pour CVE-2025-32711 (EchoLeak), une vulnérabilité critique d'injection de commande…
 owasp/secureml
SecureML - Sécurisation et tatouage de modèles AL
 named1ess/cve-2026-30741
Preuve de concept démontrant l'exécution de code à distance via une injection de prompt côté requête dans la plateforme OpenClaw Agent, exploitant…
 wattocyber/lm-fingerprint
Identifier les LLM compatibles OpenAI à partir de signaux liés au tokenizer et au comportement.
 cau-iss-lab/backdoor-attack-defense-llms
Code de recherche implémentant des méthodes d'attaque et de défense par porte dérobée pour les LLM, y compris les algorithmes IBSD, SLIP, BeDKD et…
 guardia-ai/gitlab-component
Scanneur de conformité à l'AI Act européen pour les pipelines CI/CD GitLab — détecte les bibliothèques IA/ML et publie la classification des risques…
 shinthink/cve-2026-27966
Scanner RCE sans authentification pour Langflow < 1.8.0 — Route Injection + Vertex Injection → Code Execution (CVSS 9.8)
 unknownhl/deepguard
Code pour l'article ACL 2026 (principal) "DeepGuard : Génération de code sécurisée via agrégation sémantique multicouche"
 boreas37/cve-2026-73678-poc
CVE-2026-73678 — MindsDB Minds Platform : RCE non authentifié via scratchpad exec (CVSS 10.0). Vérifié de bout en bout avec un vrai LLM.
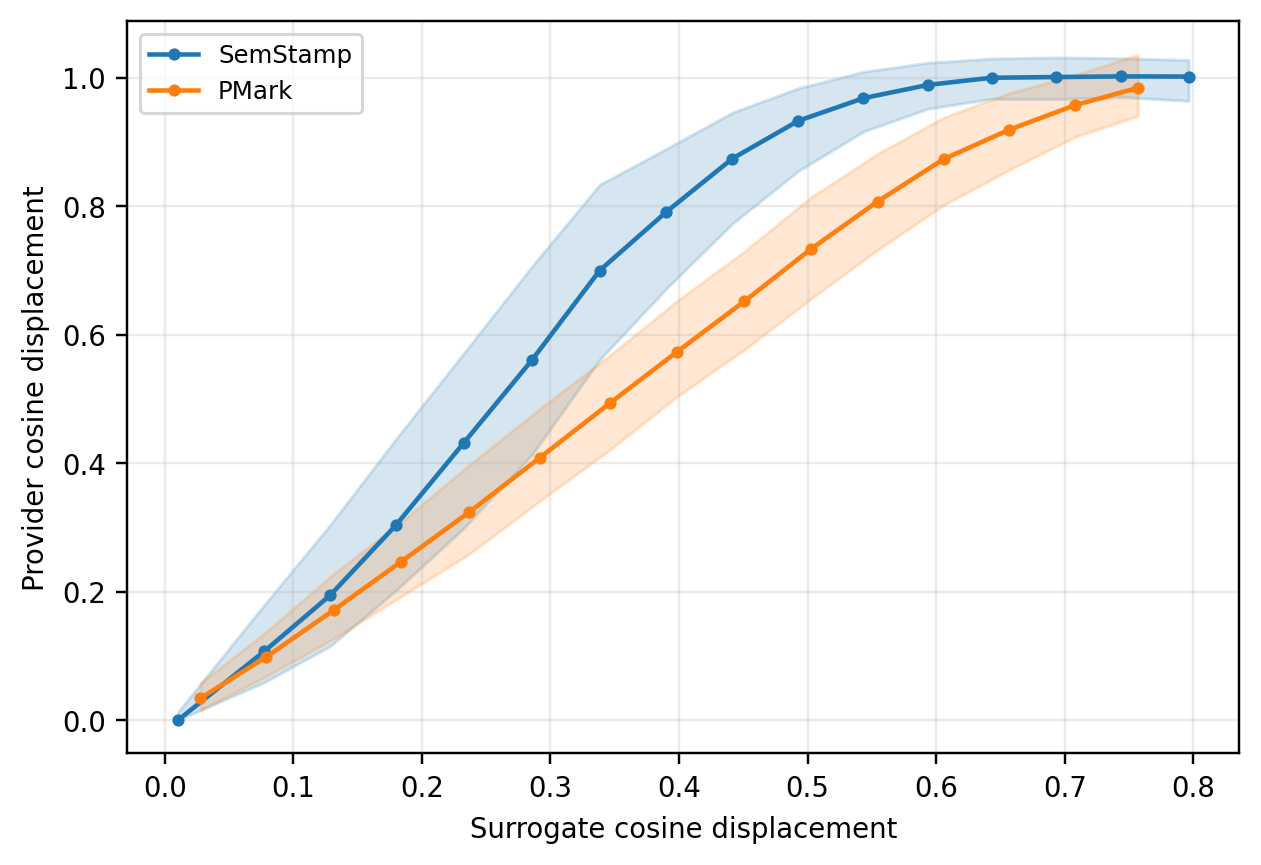 d-diaa/swordstamp
Filigrane sémantique avec détection robuste à l’ordre sur des unités sous-phrastiques
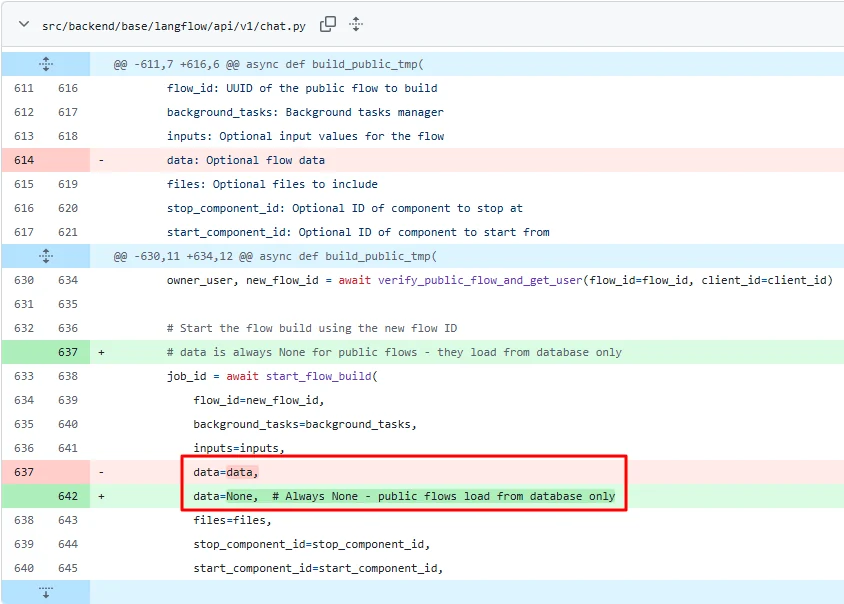 yym8538/cve-2026-33017
Proof-of-concept d'exploit pour CVE-2026-33017, une RCE non authentifiée dans le point de terminaison build_public_tmp de Langflow, injectant un…
 vinsontang1/dcvd
Le code de « DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization »
 sisl-uri/t-backdoor
Code de recherche implémentant T-Backdoor, des attaques par porte dérobée à déclencheur temporel sur les réseaux de neurones impulsionnels utilisant…
 vladimir-tokarev-cyera/llama-cpp-security-patches
Security patches for unpatched llama.cpp vulnerabilities (CVE-2026-43626 through CVE-2026-43632) — Cyera Research
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT — outil d'audit de chaîne d'évasion de sandbox Python (lié à CVE-2026-32128, chaîne d'inspection v4.14.8)
 oscerd/cve-2026-49042
Reproducteur de PoC pour CVE-2026-49042 (Apache Camel camel-langchain4j-tools) : les arguments d'appel d'outil d'un LLM injecté par prompt deviennent…
 thirukguru/aws-perimeter
Un scanner de sécurité AWS en terminal avec plus de 102 vérifications de sécurité couvrant VPC, IAM, S3, CloudTrail, les conteneurs (ECS/EKS) et la…








