
 #1
Outils de sécurité LLM, injection de prompt, extraction de modèle, IA adversariale et red teaming IA.
Recommandé par Kitploit
 binzhwang/actguard
Défense d'audit des actions avant exécution qui détecte et masque l'injection indirecte de prompts dans les agents LLM utilisant des outils, grâce à…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…
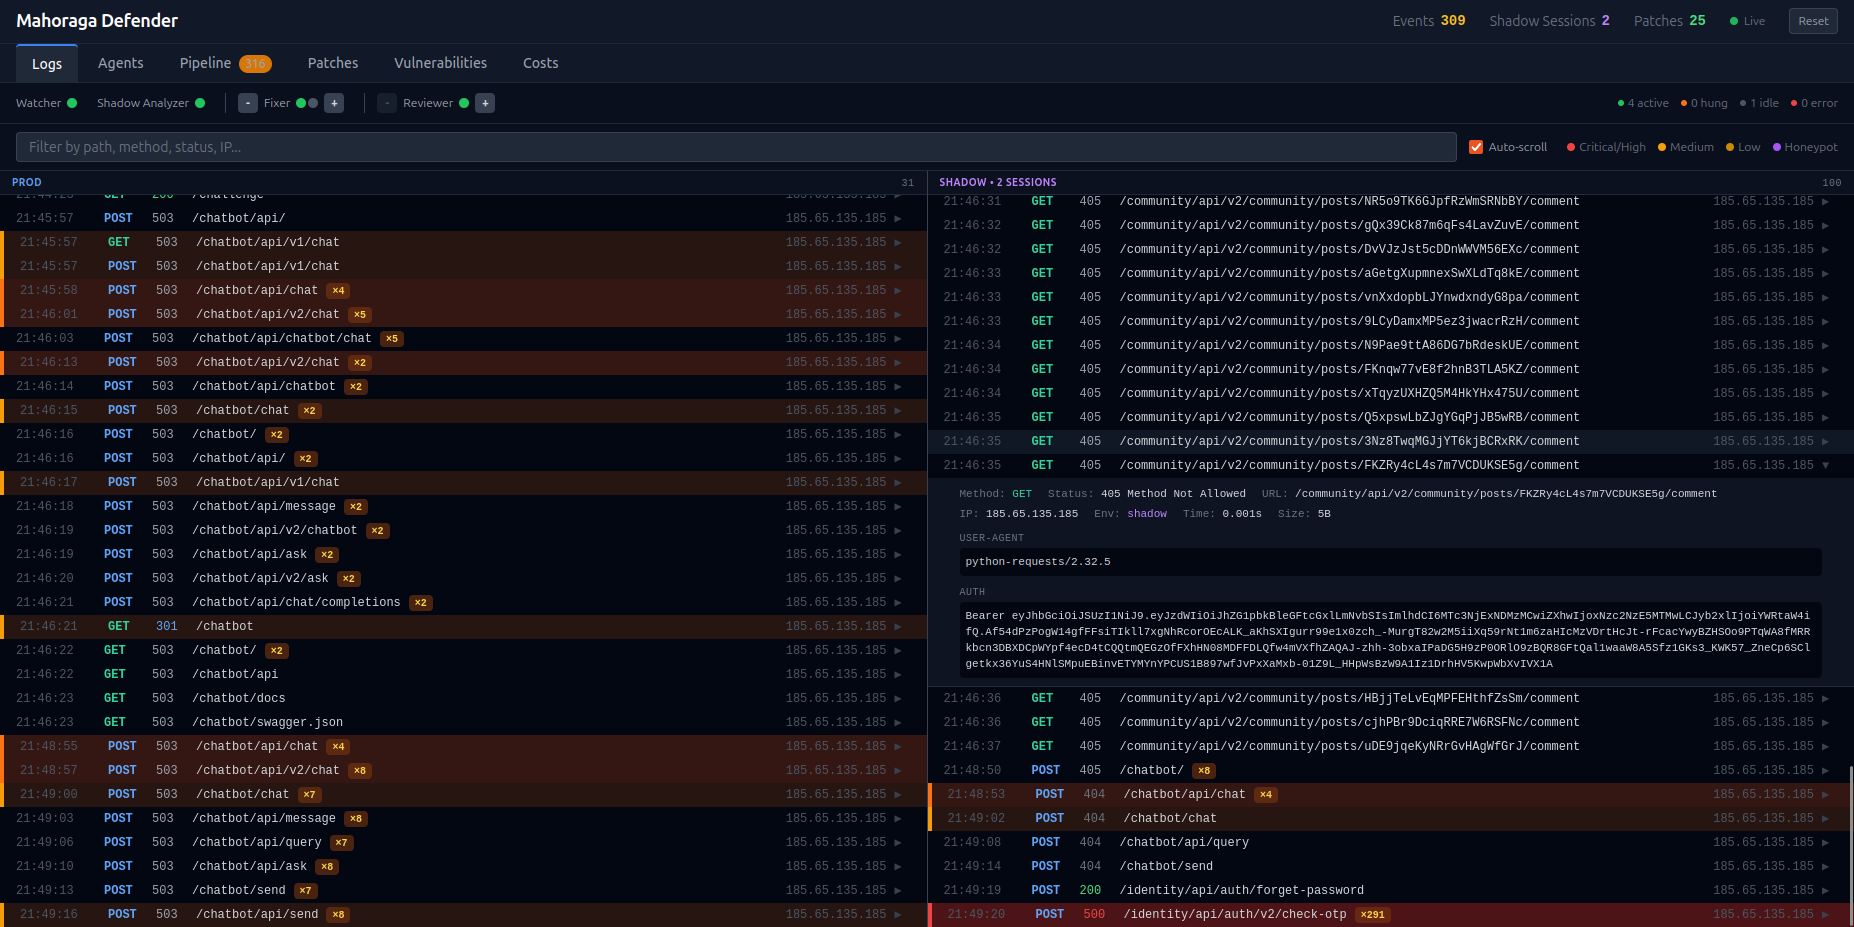 ageofalgorithms/mahoraga-webapp-defender
Système de défense de site web réactif alimenté par l'IA qui détecte les attaques, les analyse, et corrige automatiquement le code source en temps…
 alixiacf/hpim-training-lab
Trained to Escalate: Forensic Analysis and Local Replication of RLHF-Induced Privilege Escalation in AI Agents (CVE-2026-65616)
 ak-cybe/cve-2025-68664-langgrinch-poc
Un framework de test pour identifier et démontrer les vulnérabilités de désérialisation dans LangChain Core (<0.3.81). Usage éducatif uniquement.
 yxf203/defense-as-skill
Compétence de garde d'exécution qui détecte et bloque les attaques malveillantes induites par les compétences dans les agents augmentés par…
 euph00/zoneclaw-code
Code de benchmark et de défense contre les attaques de mémoire persistante sur les agents d'utilisation informatique de style OpenClaw, avec…
 bytespulse-oe/wp2shell-hestia-scanner
# Scanner de sécurité WordPress en lecture seule pour serveurs HestiaCP Détecte les indicateurs de compromission wp2shell (CVE-2026-63030 /…
 uiuc-kang-lab/persistbd
Research code for training adapters that make LLM agent backdoors survive benign fine-tuning, with trigger-rate scoring, SWE-bench evaluation, and…
 hondamunigeprasannasilva/attack-attention
[CVPR 2025-ADVML] Dépôt officiel pour `Attacking Attention of Foundation Models Effectively Disrupts Downstream Tasks`
 usama1002/deleting-the-trace
Expériences pour la suppression de la chaîne de pensée par jetons de contrôle et les attaques de laxisme d'analyse syntaxique sur les agents LLM…
 jacobideji/aiiroverlay
AI IR Overlay™ — cadre pratique de réponse aux incidents pour les agents IA en production. Basé sur NIST SP 800-61 r3, aligné sur NIST AI RMF, NIST…
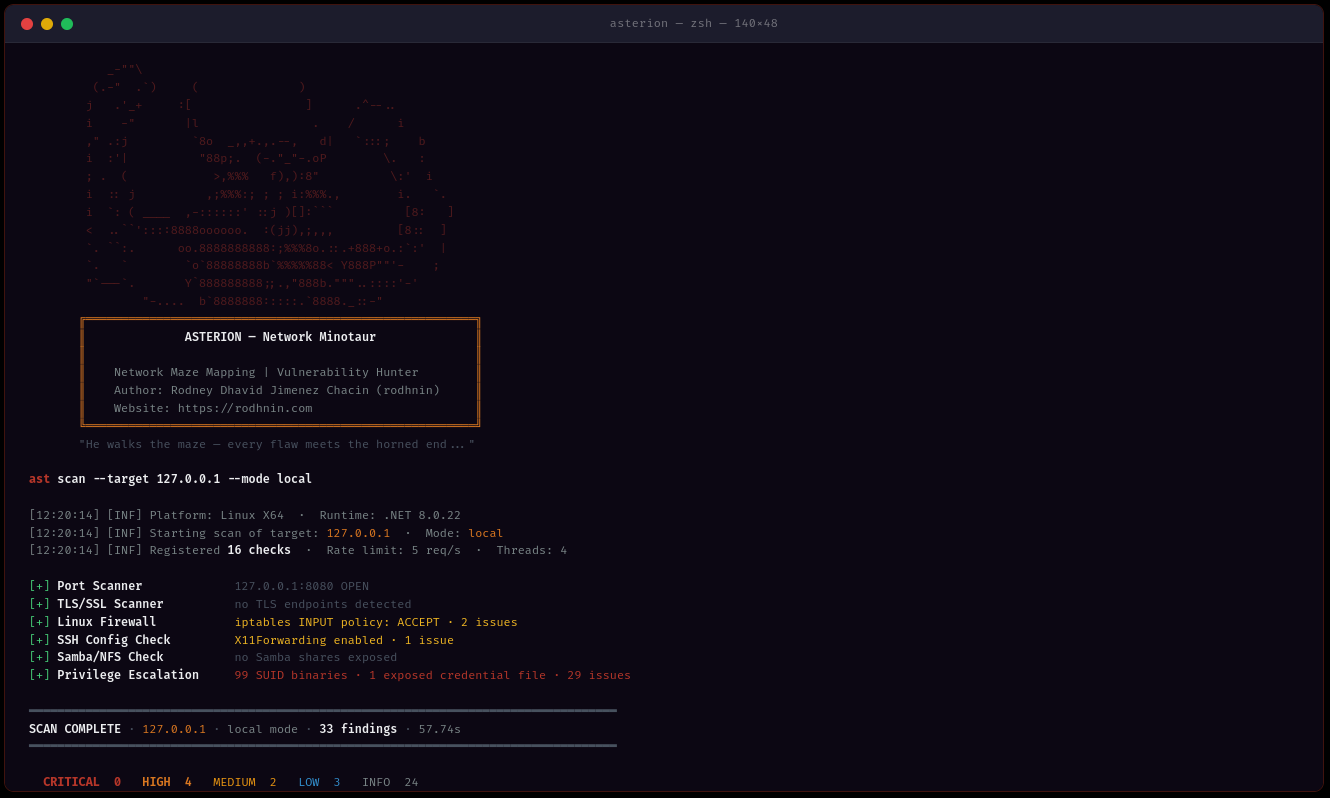 rodhnin/asterion-network-minotaur
Auditeur de sécurité réseau et de domaine scannant Active Directory Windows, les systèmes Linux et l'infrastructure réseau avec des guides de…
 js-lee-ai/refusal-relocates
Refusal localizes, the damage relocates, safety layers under few-sample fine-tuning
 sydsec1/syd
Assistant de cybersécurité déconnecté du réseau pour les professionnels de la sécurité. Outil d'analyse 100 % hors ligne propulsé par IA pour Nmap,…
 moontea0416/webmirage
Attaques par images adversariales sur les agents web vision-langage, de l'ancrage visuel à l'exécution dans le navigateur
 boreas37/cve-2025-62593-poc
PoC pour CVE-2025-62593 : RCE non authentifiée dans Ray (CISA KEV). Python utilisant uniquement la bibliothèque standard.








