yowie
Encuentra los servicios SaaS a los que se suscribe una organización, utilizando únicamente datos observables externamente. Diseñado para el…
Actualizaciones editoriales breves de herramientas de ciberseguridad publicadas.

Encuentra los servicios SaaS a los que se suscribe una organización, utilizando únicamente datos observables externamente. Diseñado para el…

Código de simulación y resultados para un protocolo privado, verificable y robusto ante fallos bizantinos de detección de intrusiones federada que…

Marco automatizado para la evaluación de seguridad de IA de frontera que sintetiza entornos de prueba ejecutables y ricos en presión para descubrir…

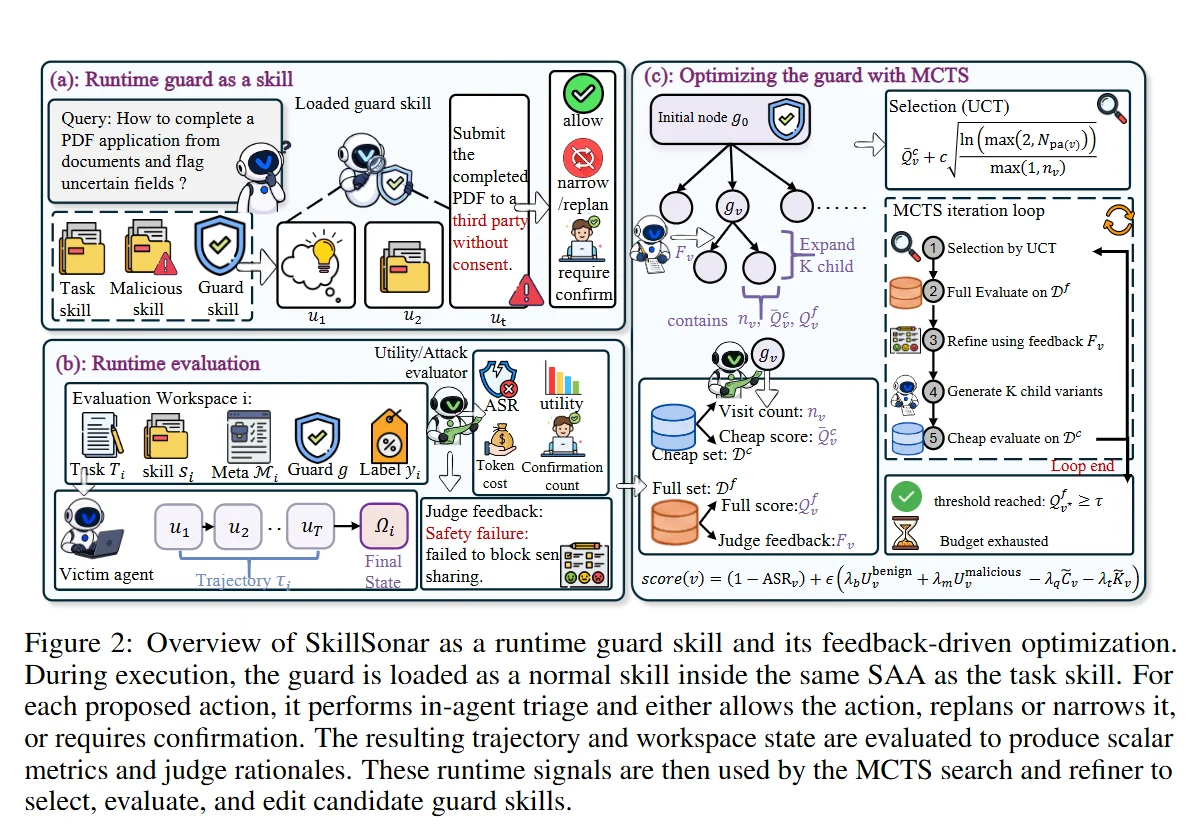
Habilidad de protección en tiempo de ejecución que detecta y bloquea ataques maliciosos inducidos por habilidades en agentes aumentados con…

Una navaja suiza para la seguridad ofensiva.

Agente autónomo de red team basado en LLM que planifica y ejecuta cadenas de ataque completas —reconocimiento, explotación, escalada de privilegios,…

Visibilidad de la actividad de los agentes de IA en los endpoints, con detección en el dispositivo, bloqueo opcional previo a la acción y…

Framework de auditoría de seguridad de extremo a extremo para agentes LLM: modelado estático de AST y de propagación de datos (taint), síntesis de…

Interfaz de terminal para el descubrimiento de superficie de ataque: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, IP inversa,…

Un proxy inverso centrado en la seguridad, diseñado para proteger la web libre.

Herramienta OSINT basada en Python que recopila y analiza datos disponibles públicamente de fuentes abiertas para apoyar la inteligencia de amenazas,…

Fingerprinter de servidores C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel