

Sighthound
 corgea/sighthound
Escáner de vulnerabilidades estático basado en Tree-sitter con coincidencia de patrones y análisis de flujo de manchas para código fuente de…
static-analysisvulnerability-scannersstatic-code-analysis+4
275
corgea/sighthoundEscáner de vulnerabilidades estático basado en Tree-sitter con coincidencia de patrones y análisis de flujo de manchas para código fuente de…
 flankerhqd/jebmcp
Plugin de servidor MCP para JEB Pro que permite descompilación asistida por IA, inspección de métodos/campos y renombrado automático durante la…
 designsecurity/progpilot
Herramienta de pruebas de seguridad estática de aplicaciones (SAST) en PHP que realiza análisis de taint para detectar XSS, inyección SQL y otras…
 robocoder/rips-scanner
RIPS - Un analizador estático de código fuente para detectar vulnerabilidades en scripts PHP
 0x999-x/jsluicepp
jsluice++ es una extensión de Burp Suite diseñada para el escaneo pasivo y activo del tráfico JavaScript utilizando la herramienta CLI jsluice
 mhaskar/bughound
Herramienta de análisis de código estático basada en Elasticsearch
 owasp/asst
OWASP ASST (Kit de Seguridad de Software Automatizado) | Un novedoso escáner de seguridad web de código abierto.
 noveogroup/android-check
Plugin de análisis de código estático para proyecto Android. (Checkstyle, PMD)
 xoreaxeaxeax/schrodingers-toctou
Detecta cargas de memoria inventadas por el compilador que convierten C seguro en vulnerabilidades TOCTOU. Incluye auditorías automatizadas del…
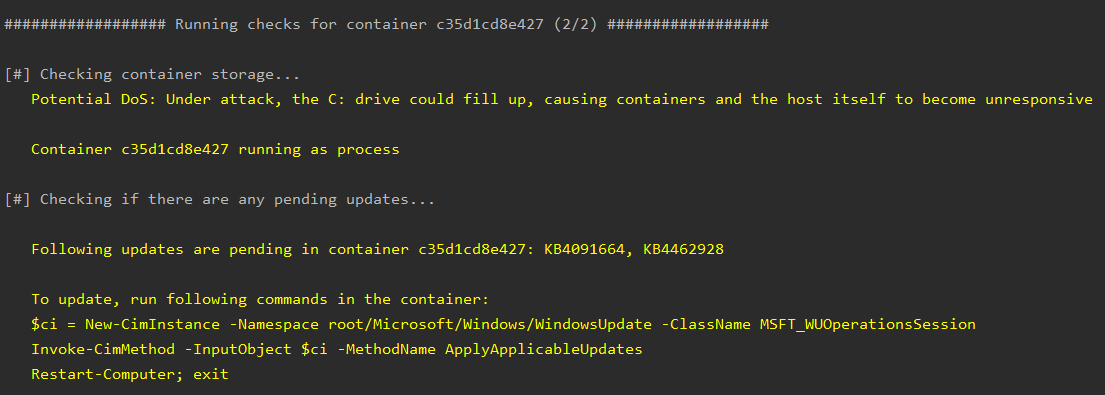 nccgroup/whalescan
Whalescan es un escáner de vulnerabilidades para contenedores de Windows, que realiza varias comprobaciones de referencia, así como la verificación…
 0xdea/haruspex
Asistente de investigación de vulnerabilidades que extrae pseudocódigo del descompilador IDA Hex-Rays.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 s0md3v/hardcodes
buscar cadenas hardcodeadas en el código fuente
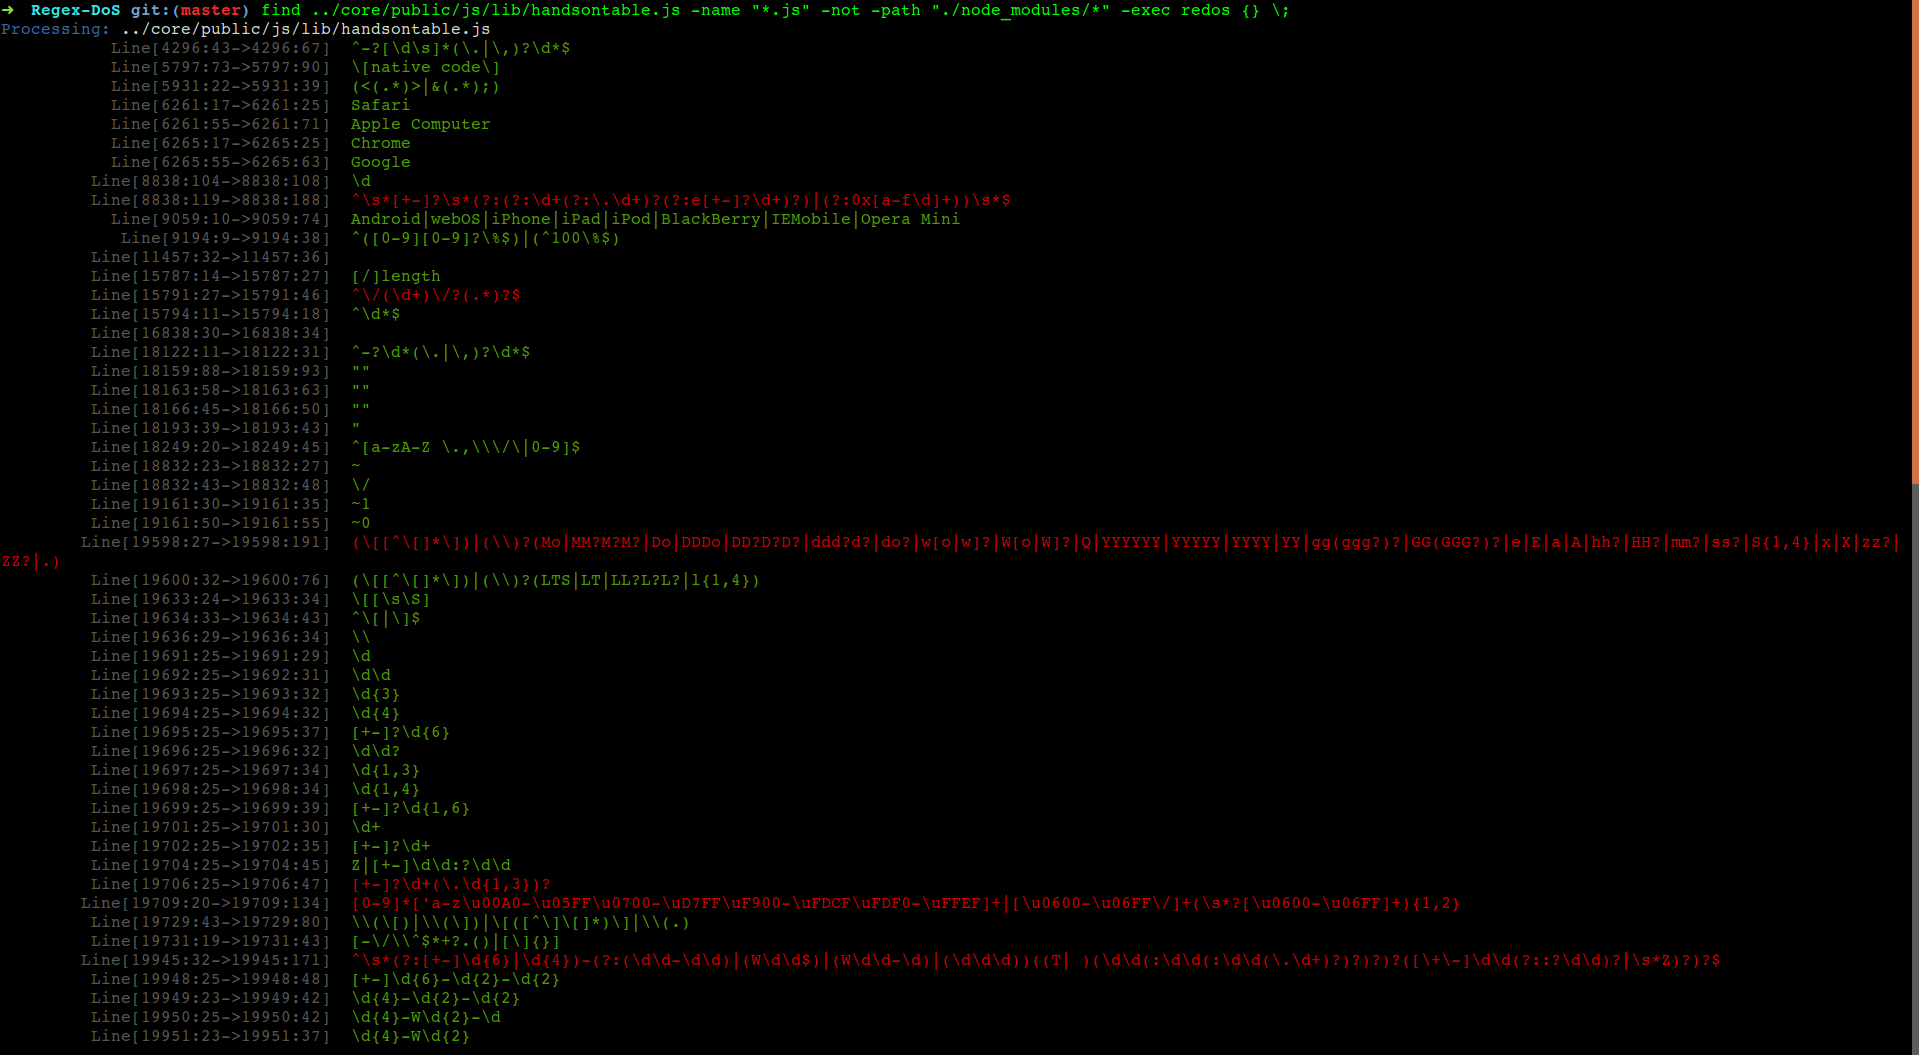 jagracey/regex-dos
👮 👊 Escáner de Denegación de Servicio por RegEx (ReDos)
 kira2040k/php_code_analysis
Escáner estático de código PHP que detecta inyección SQL, XSS, SSRF, LFI, inyección de comandos, deserialización insegura y otras vulnerabilidades…
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 slowql/slowql
Analizador estático de SQL de última generación escrito en Rust. Más de 282 reglas. Cero falsos positivos. Seguridad, rendimiento, fiabilidad, coste,…
 shubhamshubhankar/autosource
Marco automatizado de análisis estático de código integrado con SonarQube para la detección temprana de vulnerabilidades en el código fuente mediante…