external_expat_AOSP10_r33_CVE-2022-23852

Biblioteca C para analizar XML, parcheada para CVE-2022-23852, que proporciona análisis XML orientado a flujo con manejadores para el procesamiento…

Biblioteca C para analizar XML, parcheada para CVE-2022-23852, que proporciona análisis XML orientado a flujo con manejadores para el procesamiento…

Desvirtualiza las secciones .tvm0 de la VM de Tencent: eleva los manejadores de la VM a listados a nivel de invitado y a LLVM IR, recupera el CFG y…

TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…

SDK de Go compartido que define una interfaz de capacidad estándar para escáneres de seguridad, con salida de hallazgos en múltiples formatos…

Versión modificada de luadec para descompilar el firmware LUA del TP-Link Archer C7.

Limon es un sandbox desarrollado como proyecto de investigación escrito en Python, que recopila, analiza y reporta automáticamente los indicadores en…

Un lenguaje y una biblioteca para especificar políticas de filtrado de syscalls.

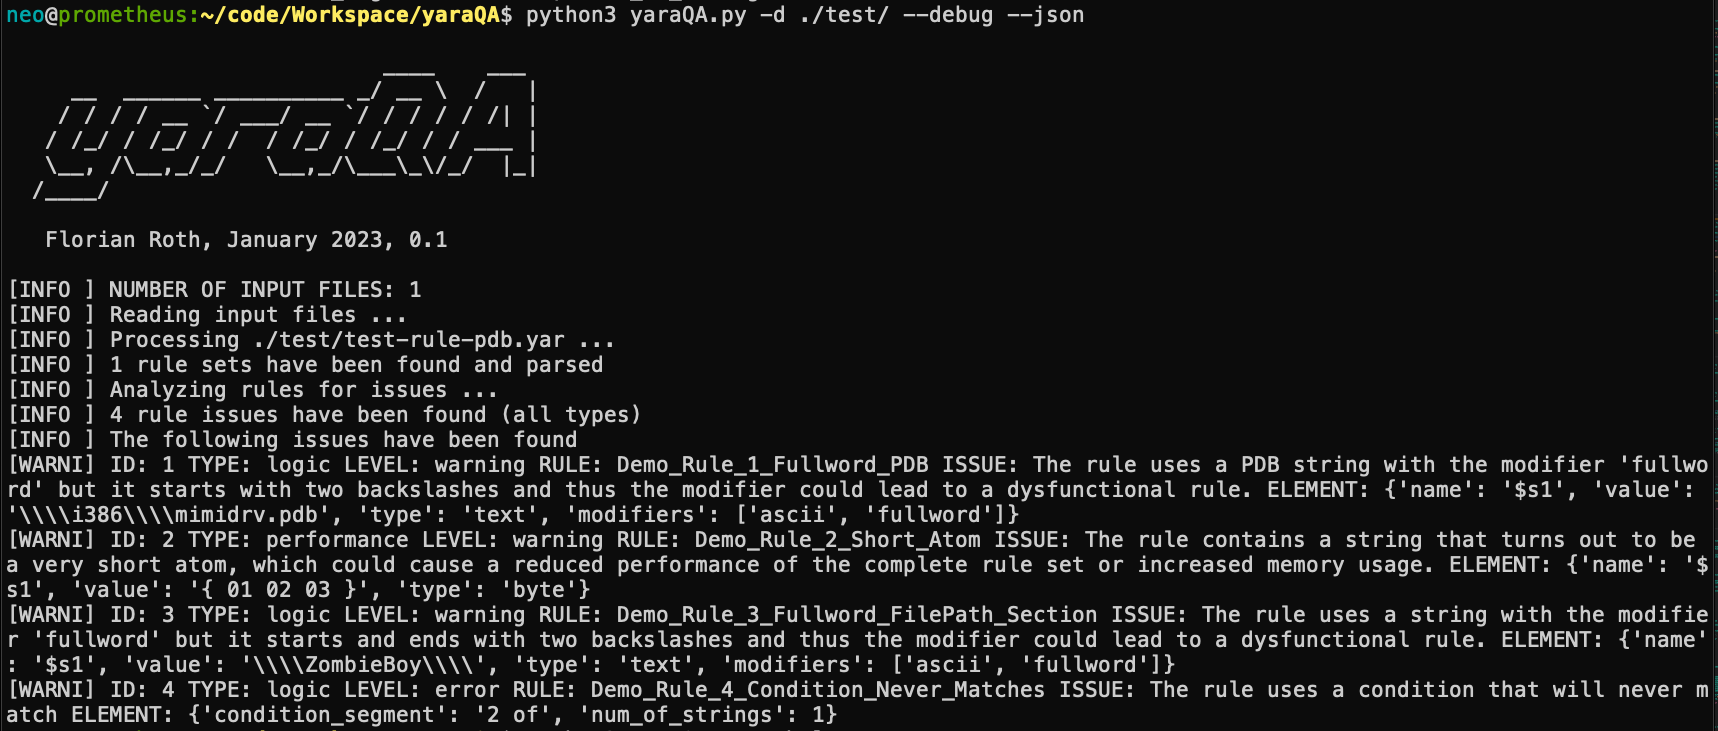
Analizador de reglas YARA para mejorar la calidad y el rendimiento de las reglas

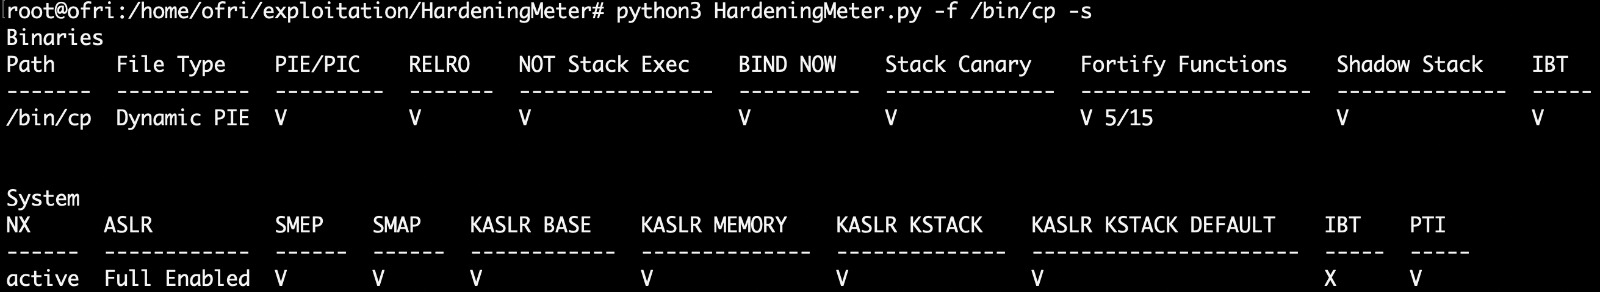
HardeningMeter es una herramienta Python de código abierto cuidadosamente diseñada para evaluar de manera exhaustiva el endurecimiento de seguridad…

Paquete de Go que comprueba si las claves RSA son vulnerables a ROCA / CVE-2017-15361

Análisis criptográfico del DRM WIBU CodeMeter: el análisis de entropía revela patrones XOR en lugar del AES-256 declarado

Módulo de seguridad para php7 y php8: eliminando clases de bugs y aplicando parches virtuales al resto. https://snuffleupagus.rtfd.io

Escáner offline para CVE-2026-29000 (CVSS 10.0) en org.pac4j:pac4j-jwt. Inspecciona jars/fat-jars directamente, por lo que funciona donde mvn…

Biblioteca C para codificación y decodificación de video VP8/VP9, con enfoque en parcheo de seguridad para CVE-2023-5217.

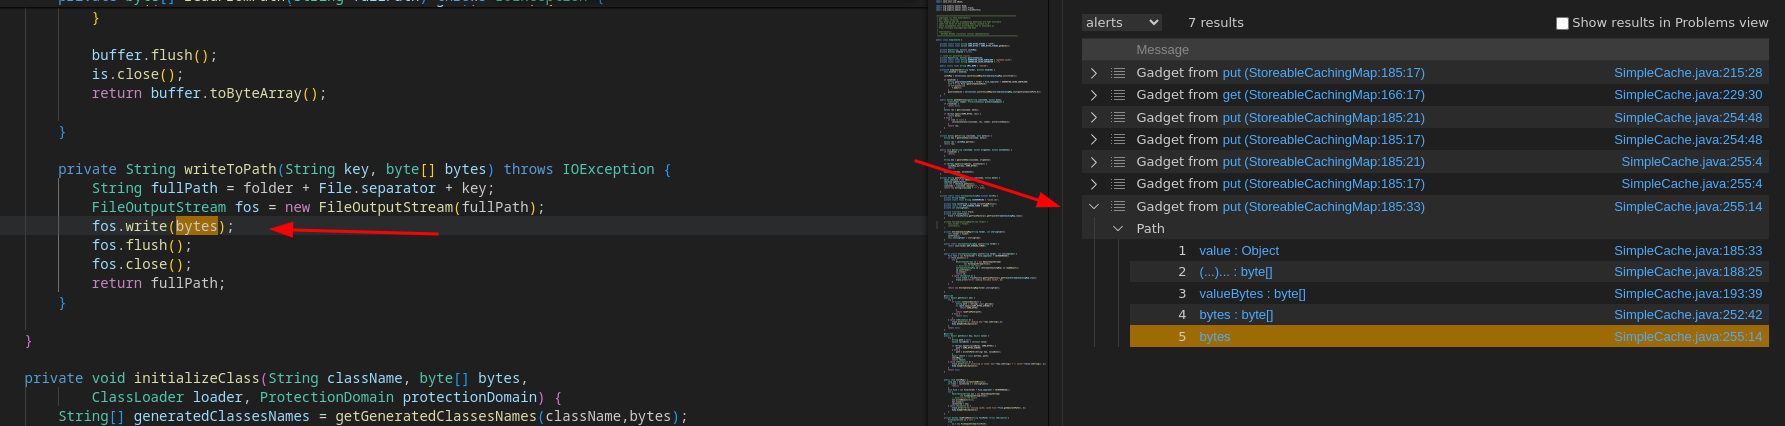
Encontrando cadenas de gadgets de Java/C# con CodeQL

Una guía sobre cómo escribir reglas YARA rápidas y con un uso eficiente de la memoria.

Escanea un ejecutable y determina si fue empaquetado con una versión de Electron vulnerable a la vulnerabilidad de Chromium CVE-2023-4863/…

Sencilla herramienta para escanear directorios completos en busca de intentos de explotación de CVE-2021-44228