
webshell-analyzer
 tstillz/webshell-analyzer
Escáner y analizador de webshells.
static-analysisvulnerability-scannersforensics+2
113hace 3 años
tstillz/webshell-analyzerEscáner y analizador de webshells.
 bogdanticu88/threatmap
Modelador de amenazas de IaC con los frameworks STRIDE, MITRE ATT&CK y PASTA. Soporte para REST API, GraphQL y Docker para Terraform, CloudFormation…
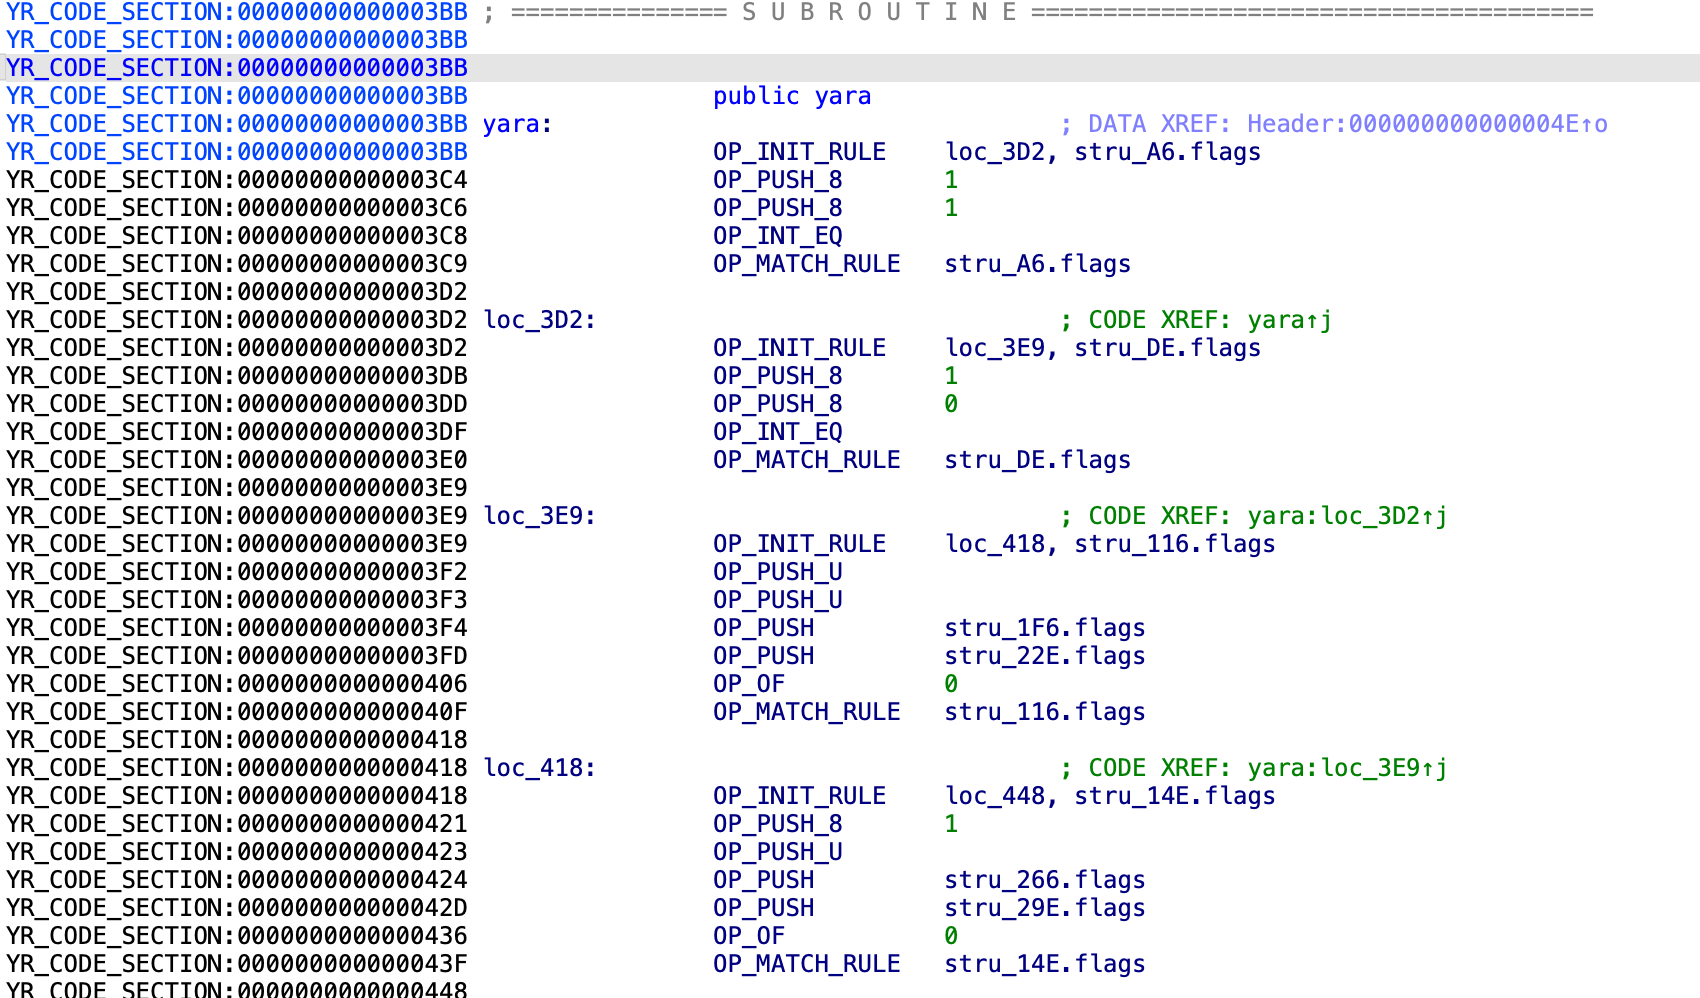 milankovo/yaravm
Este repositorio contiene un procesador IDA para cargar y desensamblar reglas yara compiladas.
 slaughterjames/excelpeek
Herramienta de análisis estático para investigar archivos de Microsoft Excel potencialmente maliciosos, extrayendo metadatos, macros y objetos…
 jfrog/jfrog-cve-2022-21449
Escanea archivos Java compilados (JAR/WAR) para detectar el uso del algoritmo ECDSA y así identificar la vulnerabilidad CVE-2022-21449. Examina…
 gherardofiori/maliciousbrowserextensions
Este repositorio fue creado a partir de mi propia investigación sobre extensiones de navegador maliciosas, reuniendo el trabajo de muchas otras…
 amenti-labs/openentropy
Recolección de entropía de código abierto desde fuentes de hardware no convencionales. SDK de Rust + Python.
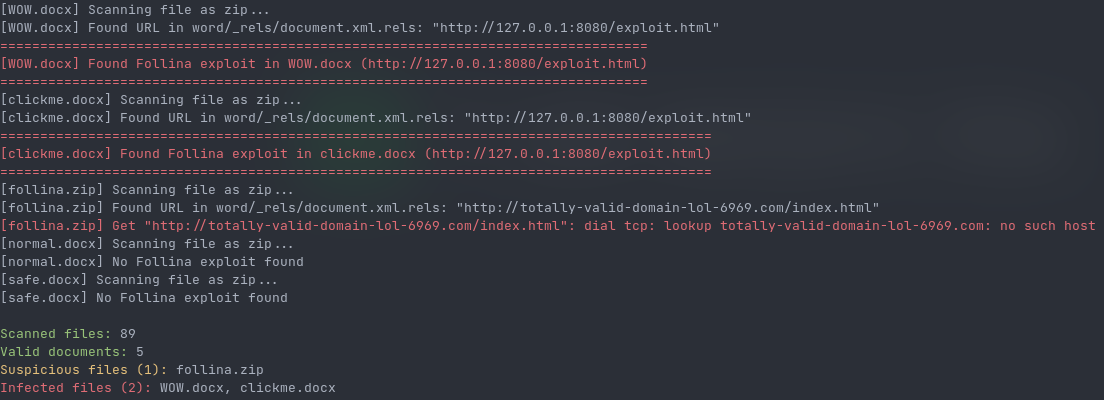 errornointernet/follinascanner
Una herramienta escrita en Go que escanea archivos y directorios en busca del exploit Follina (CVE-2022-30190)
 zerowang030221/quantum-algorithm-for-elliptic-curve-discrete-logarithms-with-space-efficient-point-addition
Marco de estimación de recursos basado en Qiskit para circuitos modulares de inversión y suma de puntos afines eficientes en espacio utilizados en…
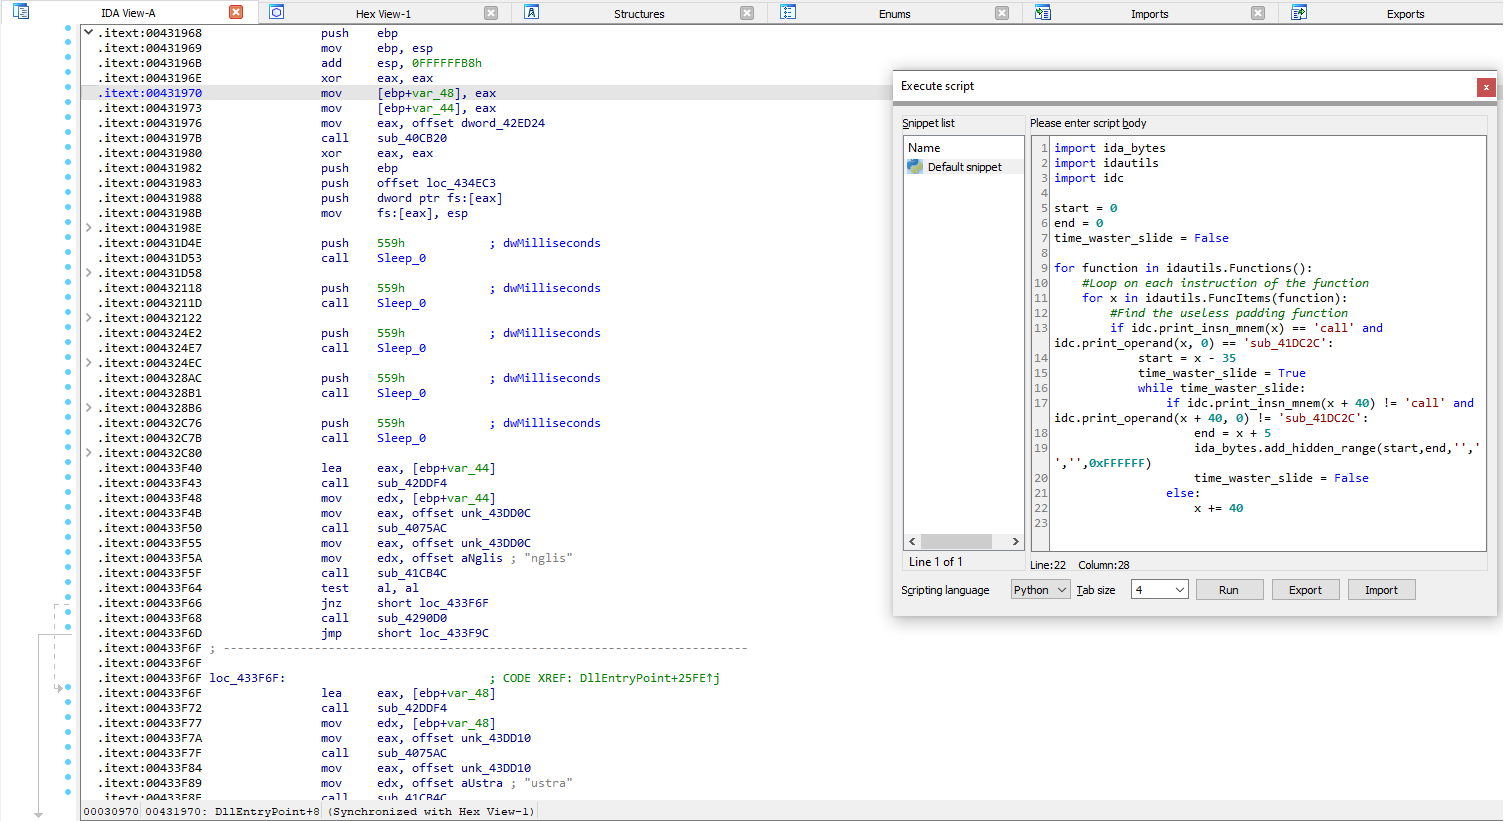 dodo-sec/astaroth-deobfuscator
Script en Python para IDA que desofusca el inyector DLL de Astaroth/Guildma
 merces/pev
Movido a https://github.com/mentebinaria/readpe
 captain4554/cve-2025-55182-scanner
🛡️ Escanea y evalúa vulnerabilidades en Next.js/Waku con el CVE-2025-55182-Scanner, combinando análisis estático y dinámico para una seguridad…
 scabench/fastjson-tp1fn1
un escenario basado en CVE-2022-25845 que produce un TP para SCA basado en metadatos pero un FN si se utiliza el callgraph
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versión parcheada de la biblioteca del analizador XML Expat que aborda múltiples CVEs (CVE-2022-22822 a CVE-2022-22827) para AOSP 10 r33,…
 trinadh465/external_lib_aosp10_r33_cve-2021-45960_cve-2021-46143-
Biblioteca C para el análisis XML orientado a flujo, que proporciona un analizador rápido y configurable con soporte para manejadores personalizados…
 trerb/ai-ide-config-guard
Escanea un repositorio en busca de archivos de configuración de AI-IDE que puedan desencadenar RCE mediante hooks de Claude Code, reglas de Cursor,…
 sudo-wp/sudowp-dropzone-elementor
Fork seguro de Startklar Elementor Addons. Se parchearon las vulnerabilidades CVE-2024-5153 y de carga de archivos.
 atlassian/bitbucket-iac-scan
Analiza archivos de Infrastructure as Code en busca de configuraciones de seguridad incorrectas y vulnerabilidades usando KICS, con informes de…