

HimitsuShell
 himitsushell/himitsushell
protector de scripts de shell (ofuscación, intérprete embebido, DRM) - invisible al trazado del kernel
defensive-toolsembedded-systems-securitystatic-analysis+6
70
himitsushell/himitsushellprotector de scripts de shell (ofuscación, intérprete embebido, DRM) - invisible al trazado del kernel
 konloch/bytecode-viewer
Una suite de ingeniería inversa para Java 8+ Jar y Android APK (Descompilador, Editor, Depurador y Más)
 skylot/jadx
Herramienta de línea de comandos y GUI para descompilar archivos Android Dex y APK en código fuente Java legible, con capacidades de decodificación…
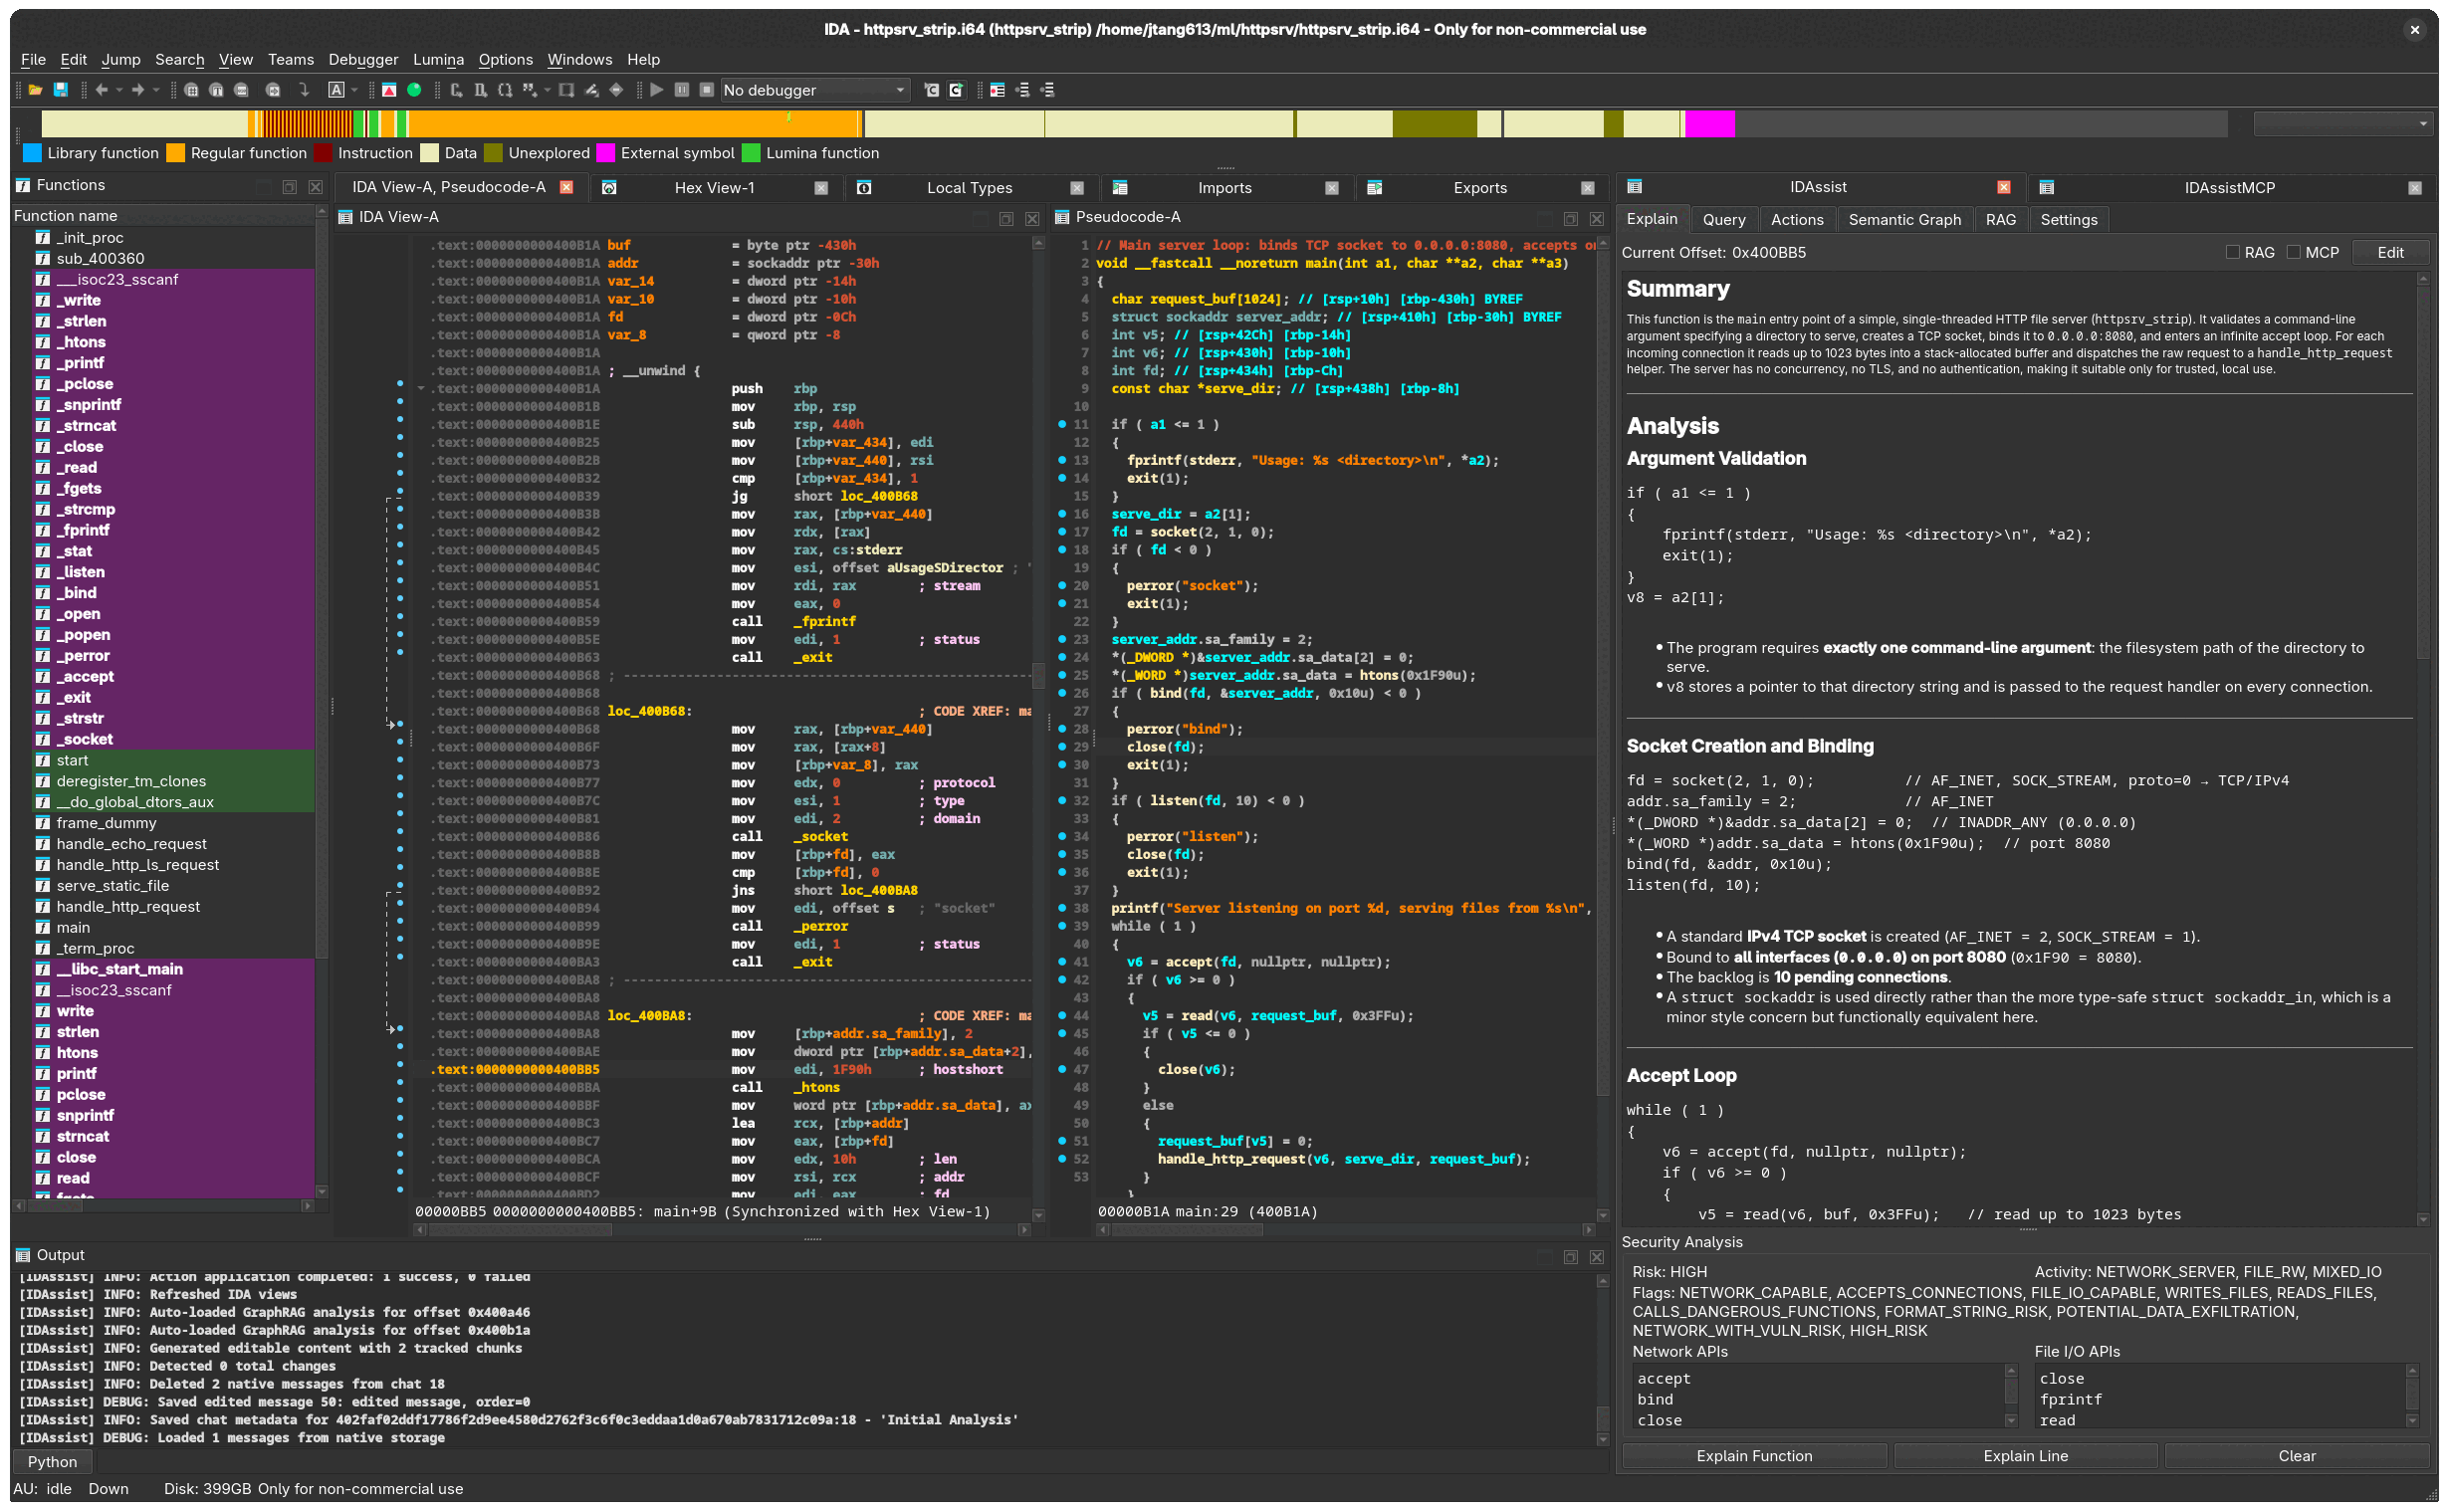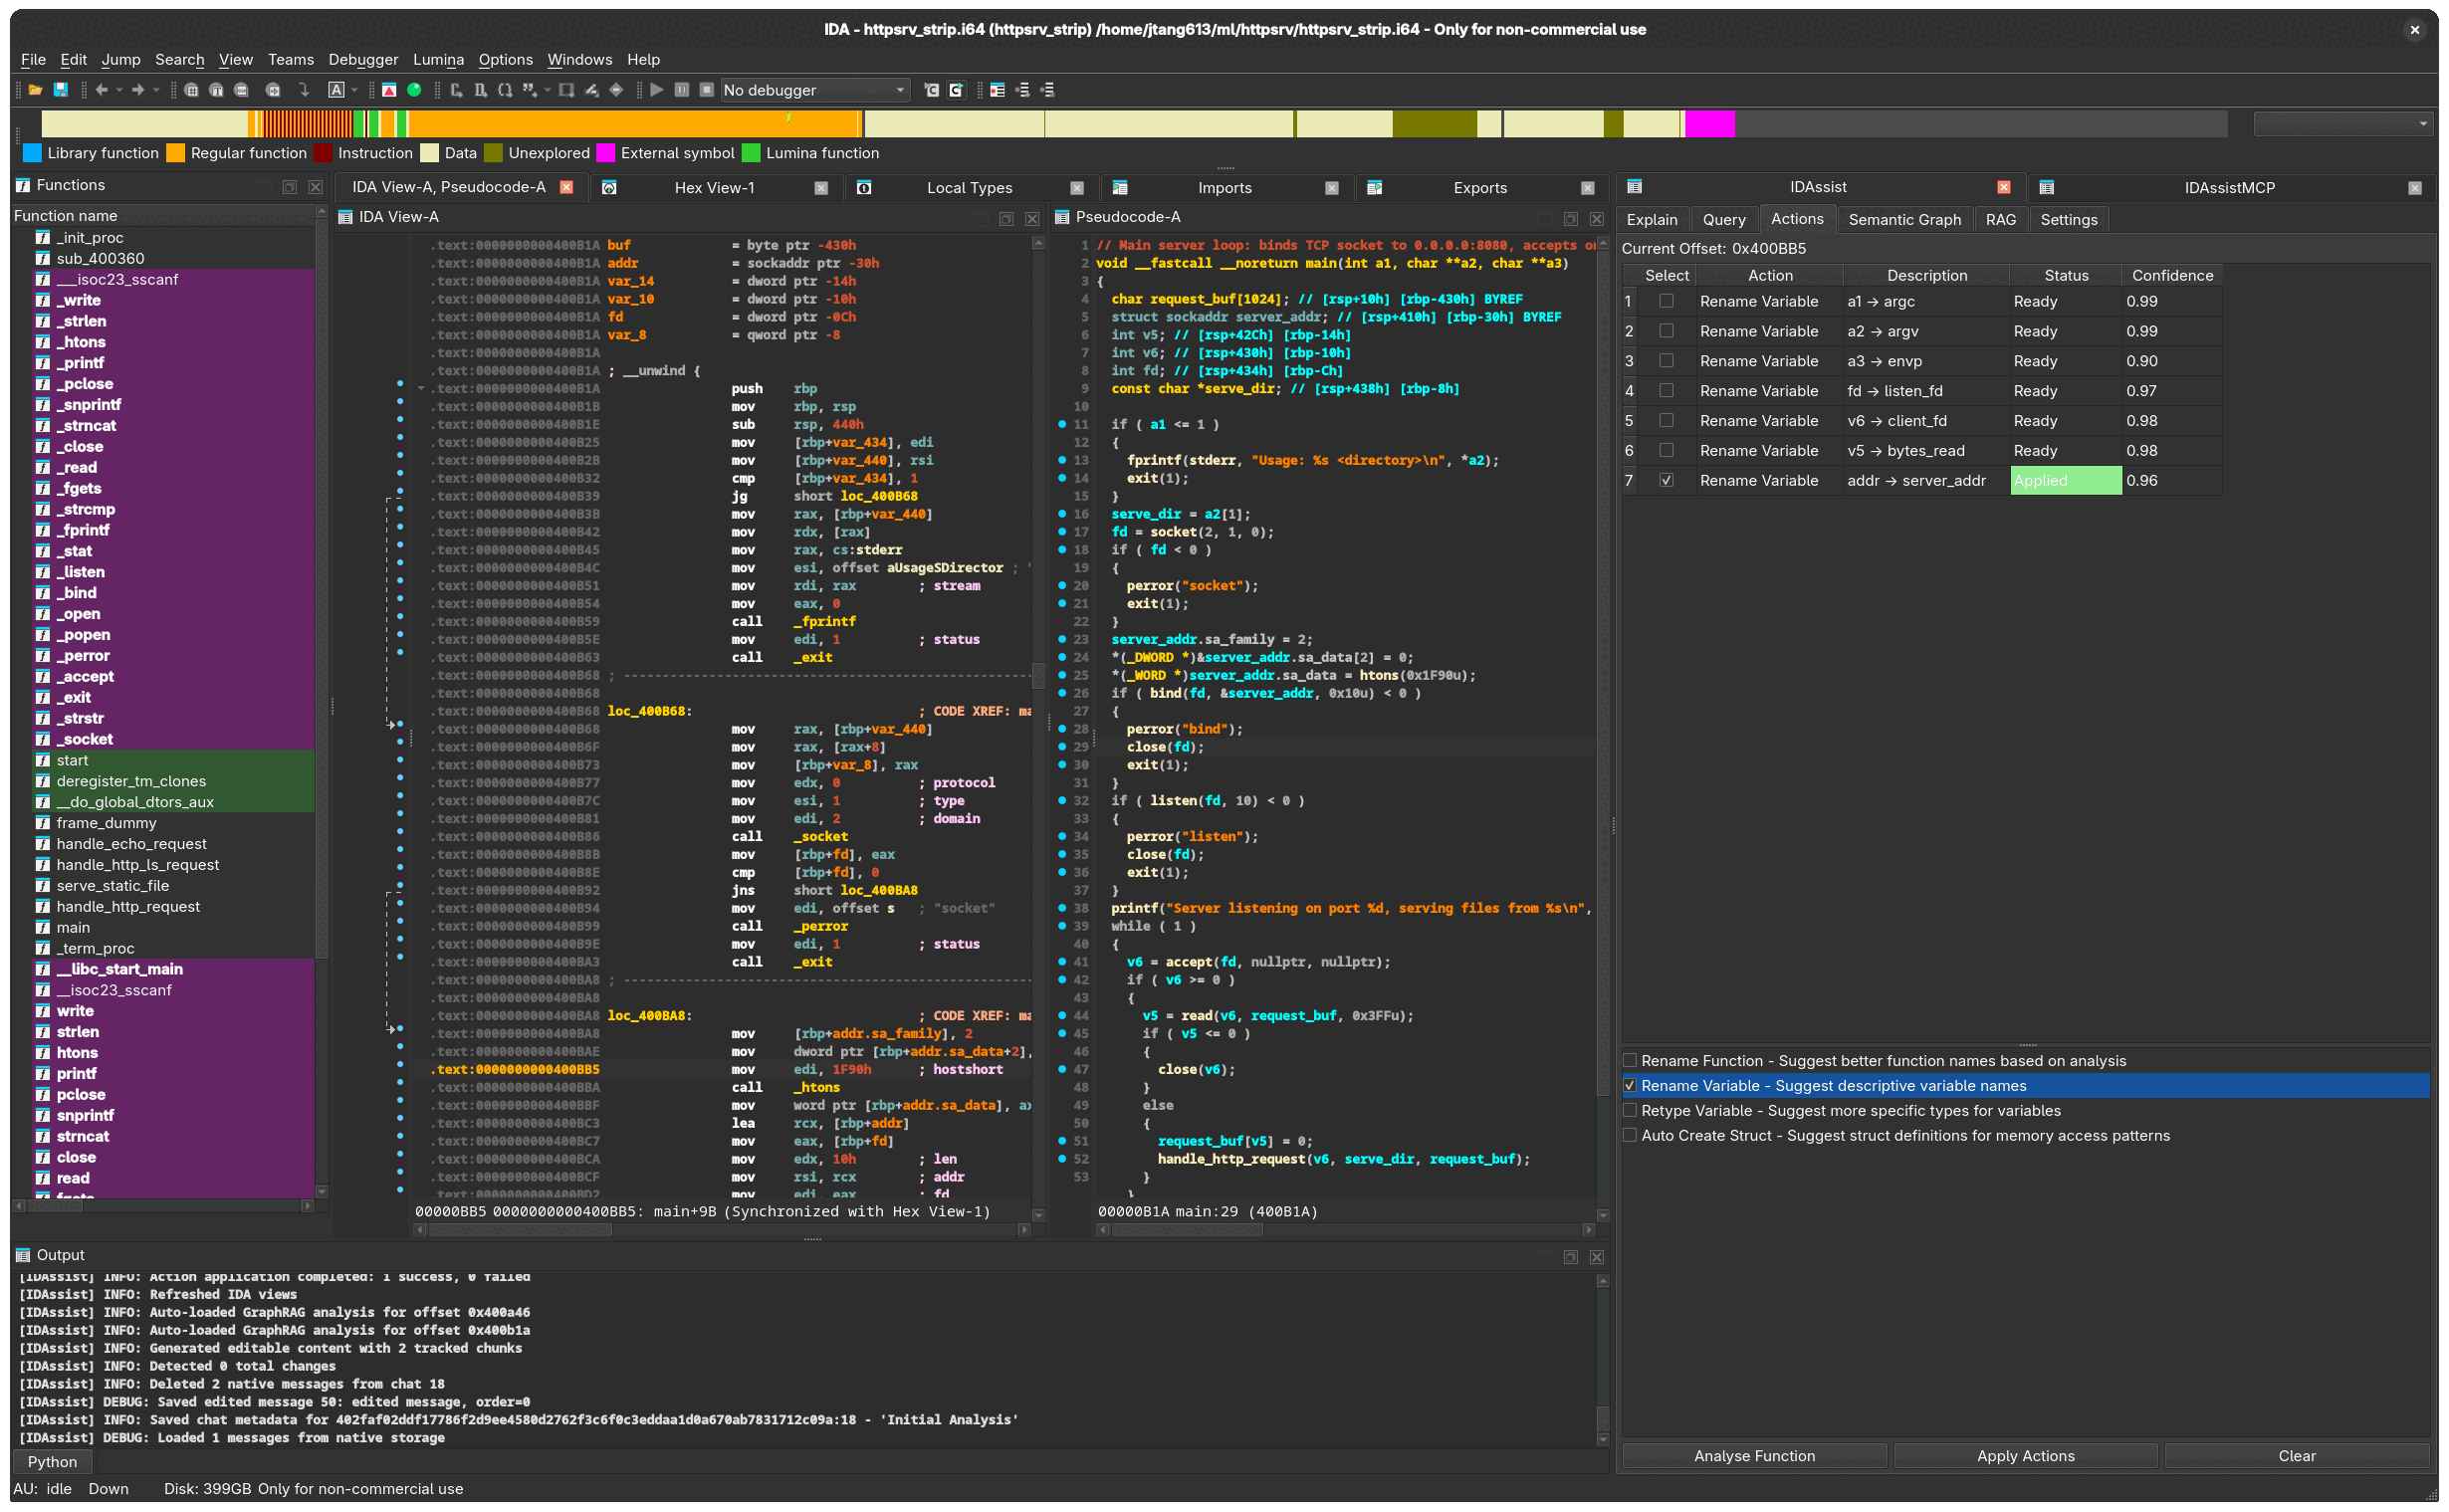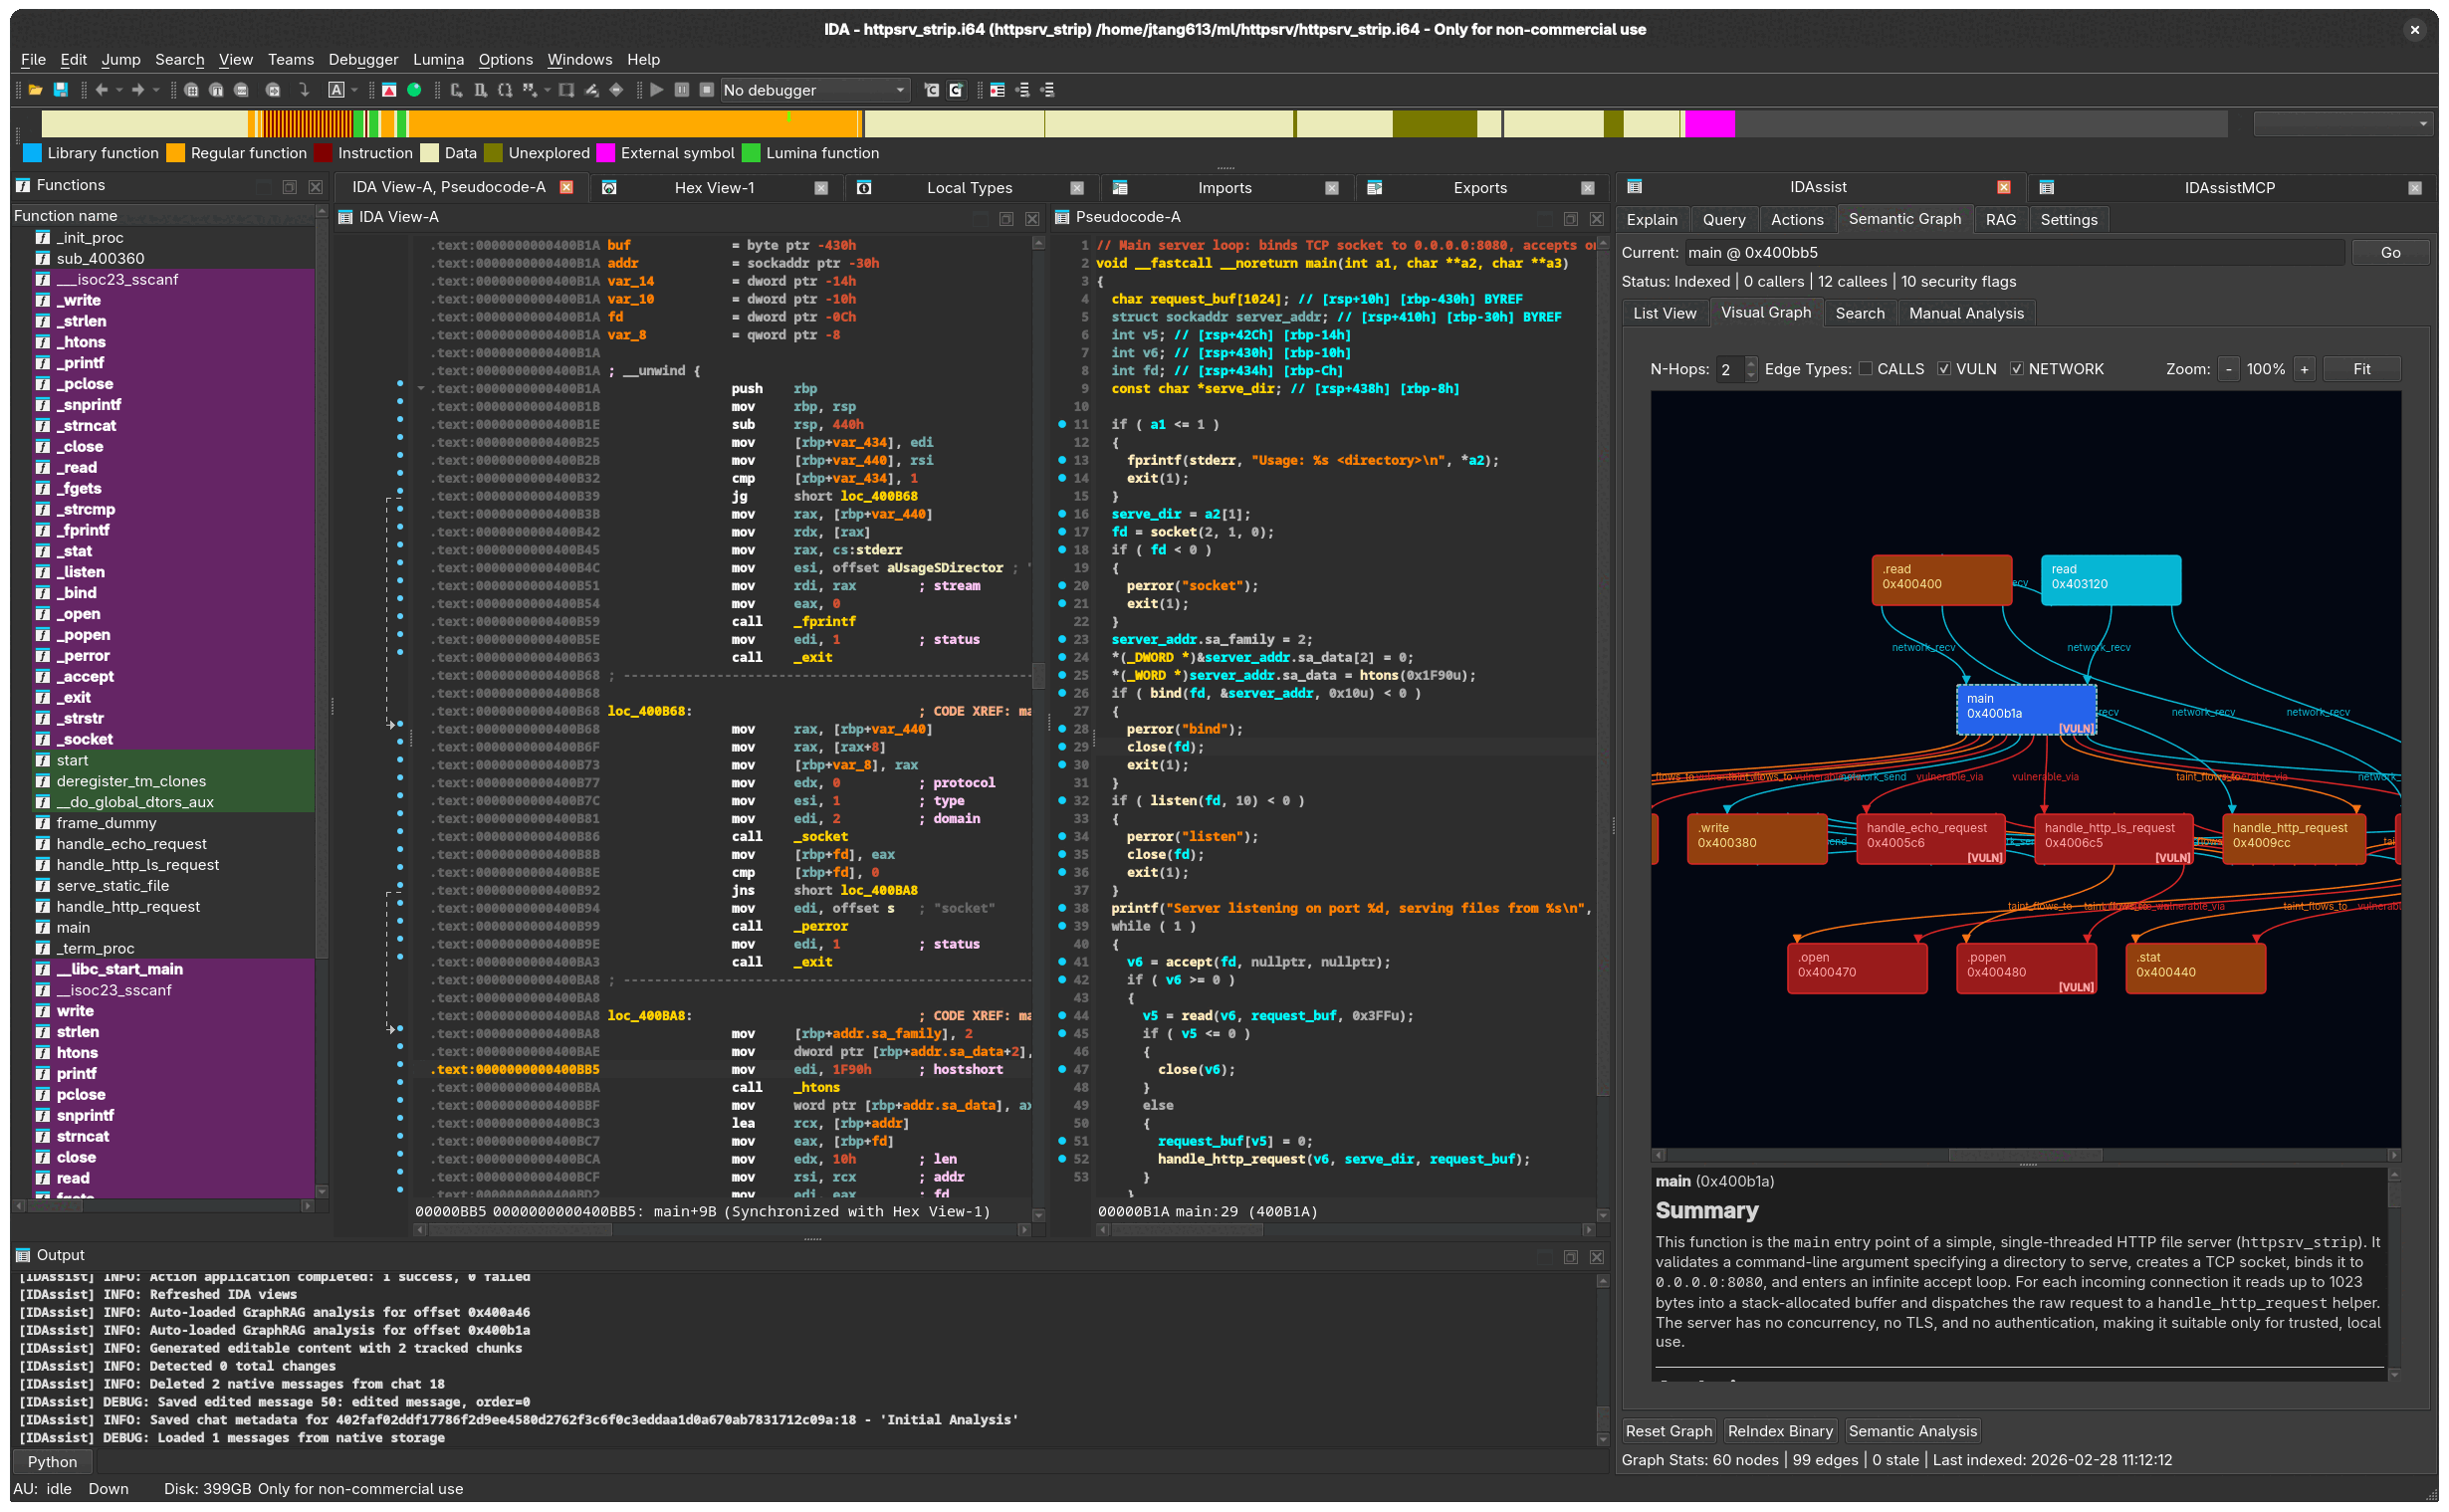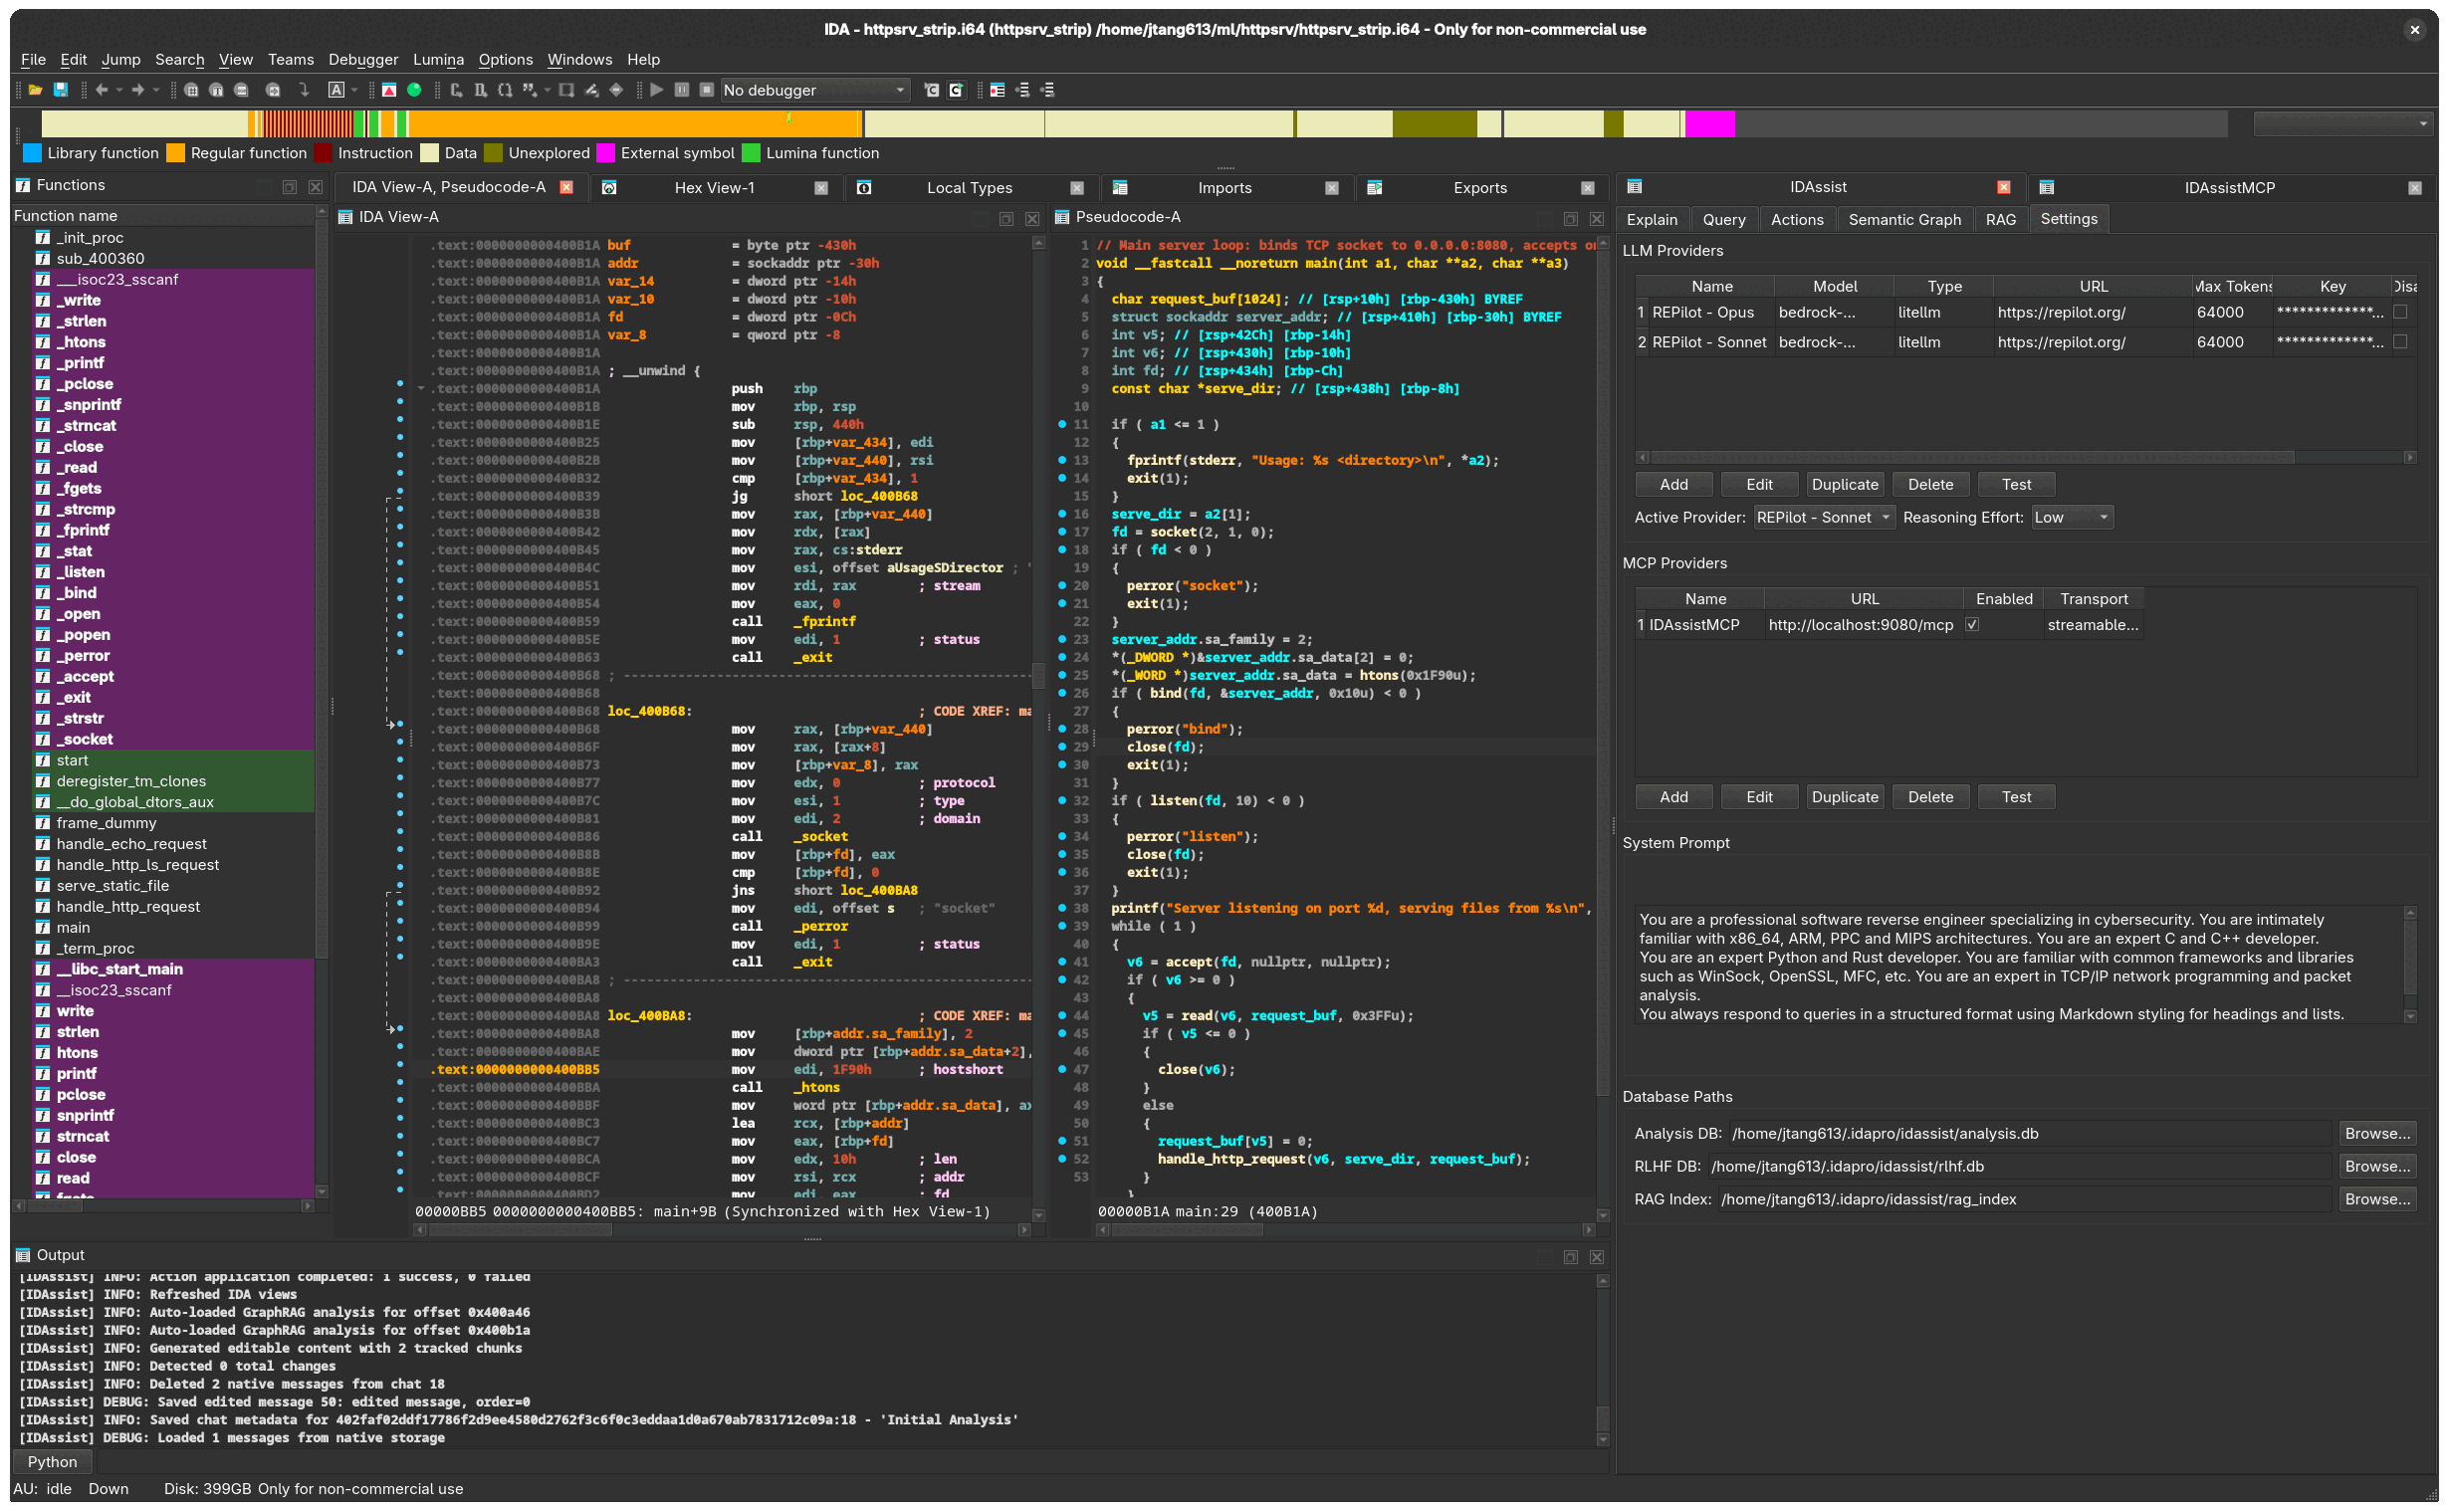 symgraph/idassist
Plugin de Ingeniería Inversa Impulsado por IA para IDA Pro
 0sec-labs/0
El SO de seguridad ofensiva con IA multijugador: abierto, de automejora y extensible. Encuentra, verifica y corrige vulnerabilidades.
 9pings/fad-checker
Auditor de dependencias sin compilación que escanea 10 ecosistemas sin conexión, reportando CVEs priorizados por CISA KEV y EPSS, paquetes EOL,…
 nightwatchcybersecurity/truegaze
Herramienta de análisis estático para aplicaciones Android/iOS centrada en problemas de seguridad fuera del código fuente.
 cure53/dompurify
DOMPurify: un sanitizador XSS exclusivo para DOM, súper rápido y ultra tolerante, para HTML, MathML y SVG. DOMPurify funciona con una configuración…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 mongodb/kingfisher
Detecta secretos + validación en vivo. Mapea el radio de impacto. Revoca rápido. Usa la CLI o intégralo en Rust y Python.
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 dkhuuthe/madlira
Detección de malware mediante aprendizaje y recuperación de información para Android
 lkimuk/reark
Una herramienta inteligente de ingeniería inversa y análisis asistido por IA para HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) y…
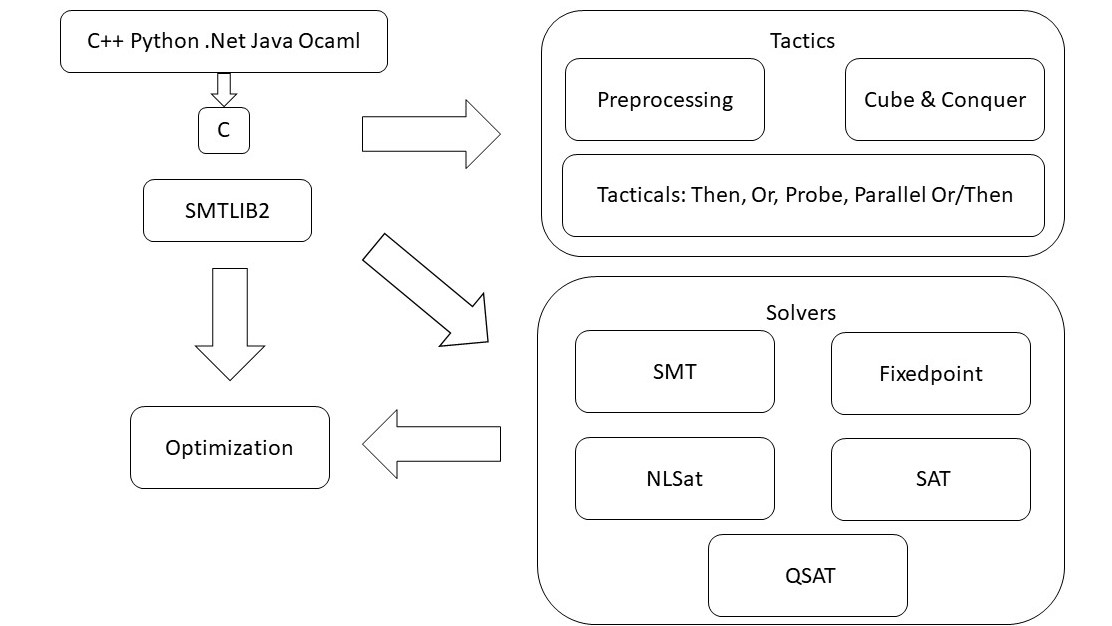 z3prover/z3
Solucionador SMT de alto rendimiento para demostración automática de teoremas, resolución de restricciones y verificación de programas. Soporta…
 amd2g2zz/kunglao-agent
El agente experto en ingeniería inversa: planifica su propia ruta de análisis, deriva cada hecho a partir de evidencia sin procesar y converge bajo…
 x64dbg/x64dbg
Un depurador de modo usuario de código abierto para Windows. Optimizado para ingeniería inversa y análisis de malware.
 idiom/pftriage
Herramienta y biblioteca de Python para ayudar a analizar archivos durante el triaje y análisis de malware.
 lfi-project/lfi
Repositorio principal para LFI: Sandboxing basado en software práctico, eficiente y seguro