
payloadgenerator
 rburrito/payloadgenerator
Un envoltorio para MSFvenom que permite la generación fácil de payloads.
exploit-frameworkspayload-generationpenetration-testing+2
6
rburrito/payloadgeneratorUn envoltorio para MSFvenom que permite la generación fácil de payloads.
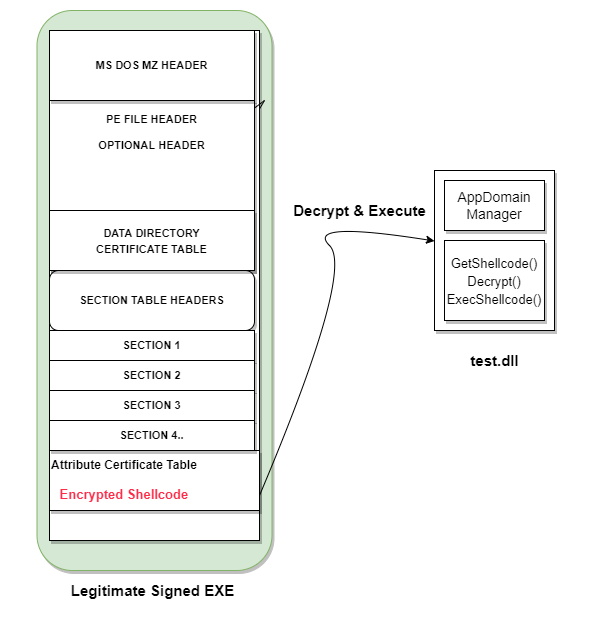 pwn1sher/frostbyte
Combina la inyección de AppDomain Manager con la incrustación de shellcode en binarios firmados para evadir la detección de EDR/AV en payloads de…
 darthton/blackbone
Librería de hacking de memoria para Windows
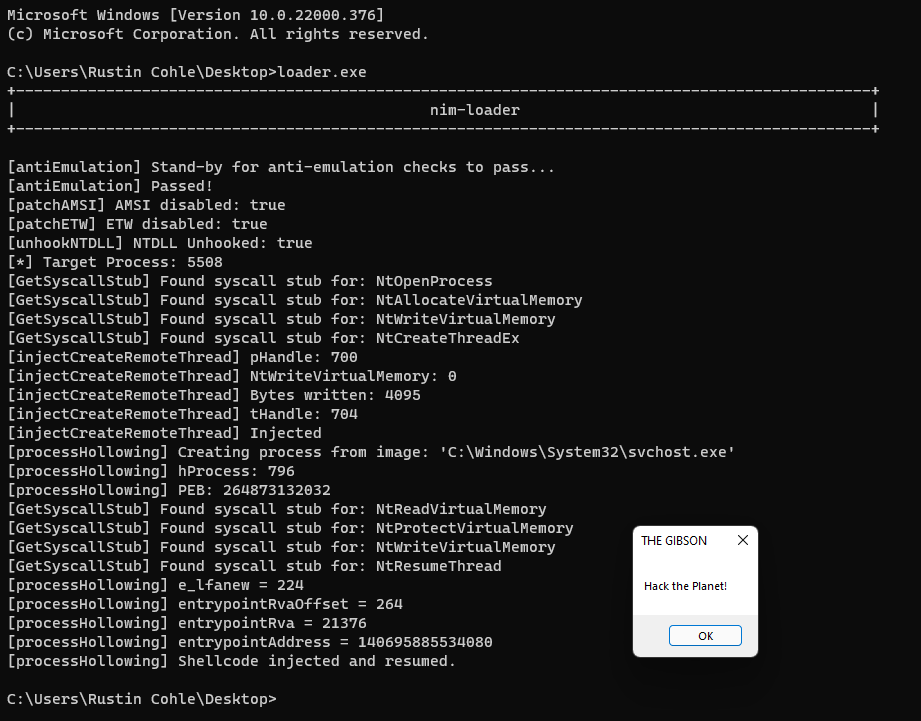 adamsvoboda/nim-loader
WIP cargador de shellcode en Nim con técnicas de evasión de EDR
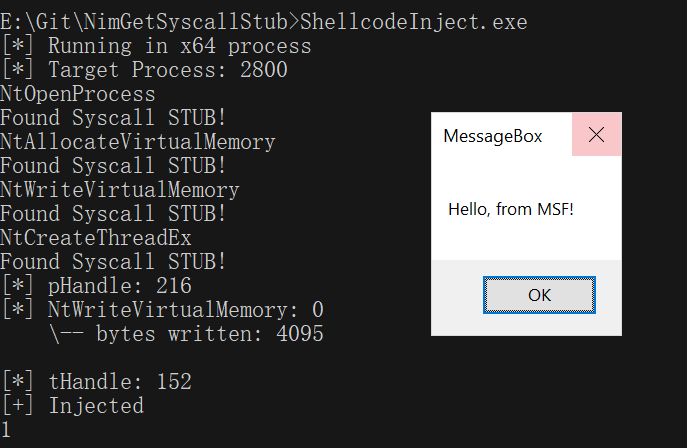 s3cur3th1ssh1t/nimgetsyscallstub
Extrae dinámicamente stubs de syscall frescos de ntdll.dll para evadir la detección basada en firmas, con una plantilla de ejecución de shellcode…

 veil-framework/veil-evasion
Veil Evasion ya no recibe soporte, ¡usa Veil 3.0!
 getrektboy724/meterpwrshell
Herramienta automatizada que genera el payload perfecto de Meterpreter en PowerShell
 kira2040k/avbypass
script en golang para evitar AV y funciona solo en plataforma Windows
 connormcgarr/littlecorporal
LittleCorporal: Un generador automatizado de Maldoc en C#
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…
 egebalci/hercules
HERCULES es un generador de payloads especial que puede evadir software antivirus.
 zznop/sploit
Paquete Go que ayuda en el análisis y explotación binaria.
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.
 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 icyguider/nimcrypt
Cifrador de PE escrito en Nim
 konatabrk/shellen
:cherry_blossom: Entorno interactivo de shellcoding para crear shellcodes fácilmente